Agent Harness
Exécutez Claude Code et Codex sur votre machine sous la politique de votre organisation : requêtes et outils gouvernés, un audit mesuré et scellé.
Rien de l'agent ne passe dans le cloud. Claude Code, Codex et Cursor continuent de tourner sur la machine du développeur, avec leurs propres processus, fichiers, outils intégrés et boucle d'agent. Sluis gouverne uniquement ce qu'ils envoient à des services externes : les requêtes de modèle et les appels d'outils.
La région n'est pas imposée pour les agents de codeUn agent de code s'adresse à votre propre abonnement fournisseur (Anthropic, OpenAI ou Cursor), et c'est le fournisseur qui décide où la requête est traitée. Sluis ne peut pas fixer la région : sur le plan agent, la résidence est donc enregistrée, pas imposée. Un tour n'est jamais refusé au motif de la juridiction, et sa ligne d'audit note la région comme non vérifiée.
Si la résidence doit être respectée pour chaque appel, désactivez les routes des agents de code dans Conformité › Résidence. Elles sont alors refusées, et chaque refus est audité.
Le client local se connecte à Sluis avec une clé d'agent et s'adresse à l'ingress que son protocole parle :
/agent/claudeparle l'API Anthropic, pour Claude Code./agent/codex/v1parle l'API OpenAI Responses, pour Codex./agent/cursorparle le protocole Connect de Cursor sur protobuf./agent/mcpest un endpoint MCP Streamable HTTP sans état, qui porte les outils gouvernés.
Ces clients sont des exemples, pas une liste fermée. Pi, T3 Code et tout autre client qui accepte une URL de base et une clé d'API Anthropic Messages, OpenAI Responses ou MCP utilisent le même Agent Harness.
Mise en place en quatre étapes
Suivez cette page dans l'ordre :
- Connectez un abonnement. Claude, Codex ou Cursor, une fois par compte fournisseur.
- Créez une clé d'agent et liez-la à ce compte. Une clé ne dépense que les comptes auxquels elle est liée, et son secret n'est affiché qu'une fois.
- Configurez le client local. Gardez la clé dans
SLUIS_AGENT_KEYet pointez l'URL de base vers/agent/claudepour Claude Code,/agent/codex/v1pour Codex ou/agent/cursorpour Cursor. - Enregistrez l'endpoint d'outils (facultatif). Les outils gouvernés n'arrivent que par
/agent/mcp, enregistré séparément : une URL de base n'en ajoute aucun.
Connecter un abonnement
Connectez vos abonnements Claude, Codex et Cursor dans la Console, sous Gateway › Harnais d'agents › Connexions. Claude se connecte avec un setup token, Codex par l'autorisation d'appareil d'OpenAI et Cursor par une connexion dans le navigateur. Sluis vérifie l'identifiant auprès du fournisseur avant de stocker quoi que ce soit.
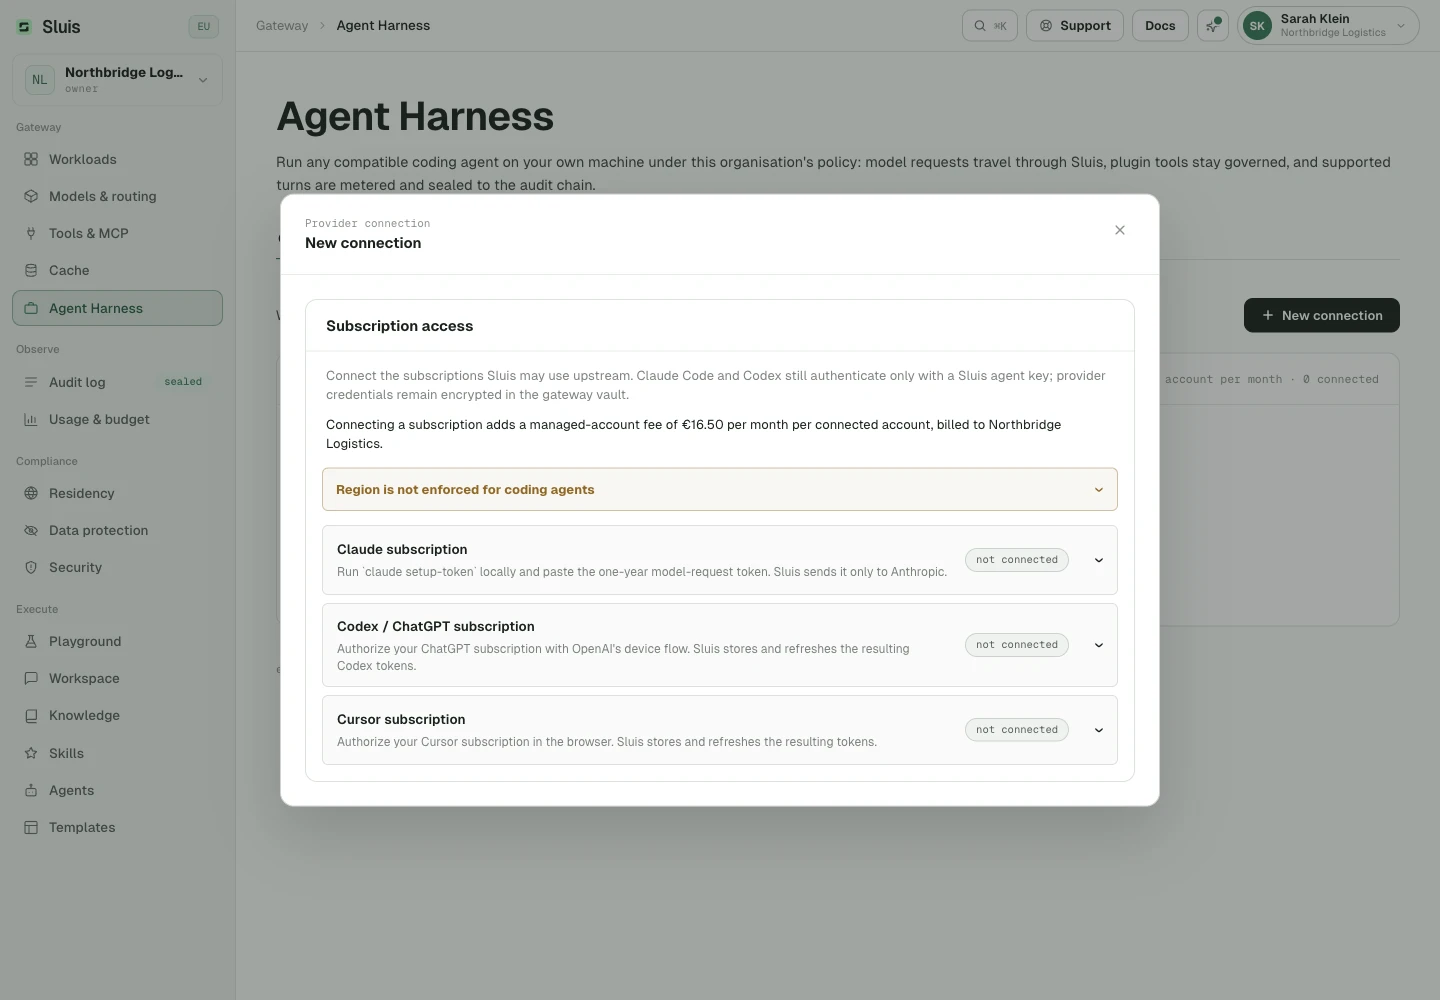
Claude : setup token
Il vous faut Claude Code installé sur votre machine et connecté à un abonnement Claude autorisé à envoyer des requêtes de modèle.
- Lancez
claude setup-tokendans un terminal. Il affiche un jeton longue durée, valable environ un an, qui commence parsk-ant-oat. - Dans Gateway › Harnais d'agents › Connexions, connectez un abonnement Claude et collez le jeton dans le champ Claude. Le champ est masqué et l'autocomplétion est désactivée.
- Validez. Sluis vérifie le jeton auprès d'Anthropic avant de stocker quoi que ce soit.
- Un jeton vérifié est scellé, chiffré, dans le coffre de la gateway. Il n'est plus jamais affiché, jamais renvoyé à un client et jamais envoyé ailleurs qu'à Anthropic.
Si le jeton n'est pas accepté, rien n'est stocké et rien n'est facturé :
- Anthropic rejette le jeton : Sluis répond
422et ne crée aucun compte. Relancezclaude setup-tokenet collez le jeton le plus récent, car un nouveau jeton annule le précédent. - Anthropic limite le débit de la vérification (
503) ou ne répond pas (502) : le jeton n'est pas en cause. Patientez un instant et reconnectez-vous.
Chaque membre a un seul compte Claude. Se reconnecter remplace son jeton au lieu d'ajouter un second compte facturable.
Codex : autorisation d'appareil
Il vous faut une offre ChatGPT qui inclut Codex.
- Dans Gateway › Harnais d'agents › Connexions, lancez la connexion appareil Codex. Sluis interroge OpenAI et vous affiche une URL de vérification et un code utilisateur.
- Ouvrez cette URL avec le bouton, connectez-vous à OpenAI, saisissez le code et approuvez. OpenAI peut demander une MFA.
- Gardez cet onglet du navigateur ouvert pendant l'approbation. La Console continue de vérifier jusqu'à la confirmation d'OpenAI.
- Après approbation, Sluis stocke les jetons d'accès et de rafraîchissement chiffrés dans le coffre de la gateway et les renouvelle pour vous.
À savoir :
- L'échange se déroule dans cet onglet du navigateur. Quitter la page, ou passer à un autre onglet de la vue, interrompt la connexion, comme le fait Annuler la connexion appareil, et aucun compte n'est créé.
- La rotation du jeton de rafraîchissement est sérialisée entre les répliques : deux instances de la gateway ne font jamais tourner le même jeton en même temps.
- Un code utilisateur expire. Un flux expiré indique
expiredet doit être relancé. - Un compte dont OpenAI rejette plus tard l'identifiant stocké cesse de servir jusqu'à ce qu'une personne le reconnecte.
Cursor : connexion dans le navigateur
- Dans Gateway › Harnais d'agents › Connexions, lancez la connexion Cursor. Sluis ouvre une session de connexion Cursor à usage unique.
- Ouvrez la page Cursor, connectez-vous et approuvez la connexion du CLI.
- Gardez cet onglet ouvert pendant que Sluis attend la confirmation de Cursor. Sluis stocke ensuite les jetons obtenus dans le coffre de la gateway et les renouvelle.
Une connexion qui expire avant la confirmation de Cursor ne crée aucun compte. Lancez-en une nouvelle.
Sluis chiffre ces identifiants, les conserve dans le coffre de la gateway et les renouvelle sur place. Un jeton fournisseur n'atteint jamais le client local, les journaux, les enregistrements d'audit ni les traces. Les clients ne détiennent que leur clé d'agent Sluis.
Qui peut se connecter, et ce que chacun voit
- La connexion est en libre-service : un membre peut ajouter son propre abonnement.
- Les propriétaires et les admins voient tous les comptes de l'organisation. Les membres ne voient que les leurs, et n'ont pas les onglets Clés d'agent et Plugins.
- Le tableau Connexions attribue l'usage au fournisseur qui a réellement servi chaque requête : une clé liée à Claude et à Codex ne compte donc jamais un appel deux fois.
- Des jauges comparent les requêtes et les jetons aux limites de requêtes par minute (RPM) et de jetons par minute (TPM) des clés liées.
Créer une clé d'agent
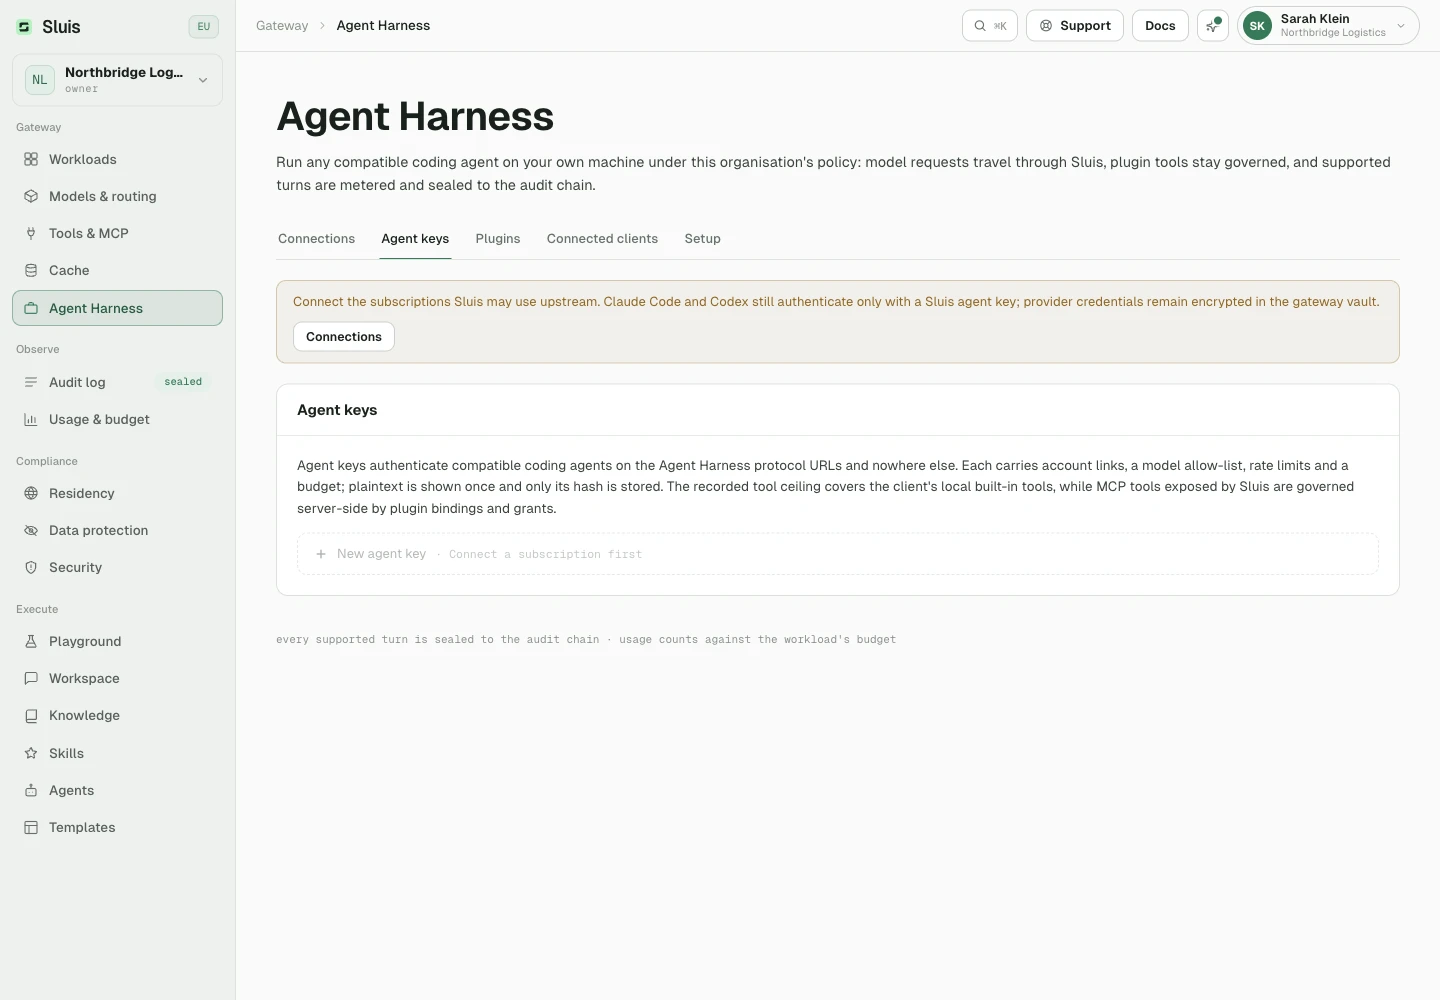
Créez les clés d'agent dans Gateway › Harnais d'agents › Clés d'agent, séparément de vos clés d'API, car les deux usages sont isolés.
Une clé, un usage
- Une clé d'agent ne fonctionne que sur
/agent/*. Une clé d'API ordinaire ne fonctionne que sur/v1/*. - Une clé d'API ordinaire sur
/agent/*reçoit un simple404, comme si la route n'existait pas. Sur/agent/mcp, elle reçoit un401. - Une clé d'agent sur
/v1/*reçoit un401, tout comme une clé d'agent envoyée dans le mauvais en-tête (voir En-têtes d'identification plus bas). - Aucun refus n'indique quel usage la clé avait.
Créer une clé
- Choisissez Nouvelle clé d'agent et donnez-lui un nom.
- Liez des abonnements depuis une liste unique, avec recherche, de vos abonnements actifs. Liez au moins un compte, et au plus un par fournisseur.
- Limitez éventuellement les modèles. Le sélecteur avec recherche ne propose que les modèles des fournisseurs liés. Laissez-le vide pour autoriser tous les modèles que les abonnements choisis peuvent servir.
- Copiez le secret. Il n'est affiché qu'une fois, et seul son hash est stocké.
Ensuite, depuis la liste des clés :
- Modifier change la politique et les liens sans changer la clé installée.
- Renouveler et copier invalide l'ancien secret et affiche un seul remplaçant, une fois. Utilisez-le si le secret en clair est perdu.
- L'onglet Configuration explique chaque route client.
Plafond des outils intégrés
Une clé enregistre aussi le plafond de l'organisation pour les outils intégrés du client local, écrit dans la grammaire d'outils de Claude Code (Tool ou Tool(rule)) et vérifié à la création de la clé. Le client du développeur applique cette liste sur sa machine. Sluis ne bloque pas lui-même les appels d'outils intégrés.
Une liste vide n'enregistre aucun plafond. Sluis ne lit ce plafond qu'à un seul endroit : pour décider quels noms d'outils un skill peut mentionner, afin qu'un skill ne puisse jamais élargir une clé (voir Contexte et skills plus bas).
Les outils que Sluis contrôle lui-même, à chaque requête, sont les outils MCP qu'il expose : voir les plugins plus bas.
Pointer les clients vers Sluis
Claude Code
Claude Code a besoin d'une URL de base et d'un identifiant. Définissez ANTHROPIC_BASE_URL sur l'ingress Claude de cette gateway, et ANTHROPIC_API_KEY sur la clé d'agent que vous gardez dans SLUIS_AGENT_KEY.
Une URL de base n'ajoute aucun outil : le protocole Anthropic n'a pas de découverte de plugins. Enregistrez vous-même l'endpoint MCP, avec claude mcp add ou une entrée .mcp.json. Les deux référencent ${SLUIS_AGENT_KEY} à la place de la clé, si bien qu'aucun secret ne se retrouve dans un fichier commité.
Codex
Codex lit son bloc de fournisseur dans ~/.codex/config.toml :
- Pointez
base_urlvers l'ingress Responses,/agent/codex/v1. - Définissez
wire_api = "responses"etenv_key = "SLUIS_AGENT_KEY". - Ajoutez le même endpoint MCP sous
[mcp_servers.sluis].
Configuration à copier-coller
Les onglets ci-dessous couvrent les deux clients. La Console génère les mêmes blocs avec l'URL publique de votre gateway déjà renseignée, dans Gateway › Harnais d'agents › Configuration.
# the agent key is shown once, at creation: keep it in the environment
export SLUIS_AGENT_KEY='sluis-9f2c…'
export ANTHROPIC_BASE_URL='https://api.sluis.ai/agent/claude'
export ANTHROPIC_API_KEY="$SLUIS_AGENT_KEY"
# a base URL adds no tools: register the MCP endpoint separately
claude mcp add --transport http sluis 'https://api.sluis.ai/agent/mcp' \
  --header 'Authorization: Bearer ${SLUIS_AGENT_KEY}'
// .mcp.json: the same registration, kept with the project
{
  "mcpServers": {
    "sluis": {
      "type": "http",
      "url": "https://api.sluis.ai/agent/mcp",
      "headers": {
        "Authorization": "Bearer ${SLUIS_AGENT_KEY}"
      }
    }
  }
}
# Codex reads the key from SLUIS_AGENT_KEY, never from the config file
codex exec -m openai/gpt-5.4 'tighten the retry test'
# ~/.codex/config.toml
model = "openai/gpt-5.4"
model_provider = "sluis"

[model_providers.sluis]
name = "Sluis"
base_url = "https://api.sluis.ai/agent/codex/v1"
env_key = "SLUIS_AGENT_KEY"
wire_api = "responses"

[mcp_servers.sluis]
url = "https://api.sluis.ai/agent/mcp"
bearer_token_env_var = "SLUIS_AGENT_KEY"
default_tools_approval_mode = "approve"
Cursor
Définissez l'URL de base de Cursor sur l'ingress Cursor de cette gateway, /agent/cursor, avec la clé d'agent dans l'en-tête Authorization. Un client qui ne peut pas définir d'URL de base peut viser l'origine nue, car le protocole de Cursor impose un chemin absolu.
La route documentée est POST /agent/cursor/agent.v1.AgentService/Run, transportée via Connect avec le type de contenu application/connect+proto.
Sluis lit les trames Connect sans schéma et applique le mode de protection des données de votre organisation au texte du prompt qu'elles contiennent :
- tokenize remplace les valeurs détectées par des substituts réversibles et rétablit les originaux dans la réponse en streaming.
- mask les masque définitivement.
- block refuse un tour qui contient des valeurs détectées, avant que quoi que ce soit n'atteigne Cursor.
- allow_log transmet la trame, et la piste d'audit note qu'elle n'était pas inspectable.
Avec tokenize, mask et block, une trame que Sluis ne sait pas décoder est refusée avec 422 au lieu d'être transmise.
Ce transport a deux limites :
- La reconnaissance des noms et la garde contre l'injection de prompt lisent un corps de requête JSON, ce que Connect protobuf n'est pas : aucune des deux ne s'exécute. La ligne d'audit les note comme non exécutées, et si votre organisation a rendu la reconnaissance des noms obligatoire, le tour est refusé (
503) au lieu d'être transmis sans contrôle. - Connect ne renvoie aucune consommation de jetons : un tour Cursor est donc scellé dans la piste d'audit sans comptage de jetons.
En-têtes d'identification
Chaque ingress n'accepte son identifiant que sous une seule forme : x-api-key sur l'ingress Claude, ce qu'envoient les clients Anthropic, et Authorization: Bearer sur les ingress Codex, Cursor et MCP. La même clé d'agent dans l'autre en-tête est refusée avec 401.
Plugins MCP
Les outils gouvernés arrivent par un seul endpoint sans état, POST /agent/mcp. Il ne garde aucune session : chaque requête recalcule toute la chaîne d'autorisation, donc révoquer une clé, un plugin ou une clé de signature prend effet dès l'appel suivant.
Deux classes de plugins
- Les plugins maintenus par Sluis sont du code Sluis compilé, proposé à toute l'organisation. Ils n'exécutent aucun code du tenant.
- Les plugins d'organisation sont les vôtres : un manifeste TOML, signé avec Ed25519.
Comment un manifeste est accepté
- Sa signature doit se vérifier avec une clé de signature que votre organisation a enregistrée.
- Il est immuable par
(organisation, id, version): une définition d'outil modifiée est une nouvelle version, jamais une modification silencieuse. - Il est rattaché à un seul serveur MCP HTTPS gouverné, dont l'endpoint doit correspondre exactement à l'URL du manifeste signé.
Où s'applique un plugin
- Les plugins MCP signés accordent des capacités à une clé d'agent précise : ils ne se lient donc qu'au niveau de la clé.
- Le contexte et les skills relèvent de la politique de l'organisation : un propriétaire ou un admin les applique à toute l'organisation ou à un membre, jamais à une seule clé.
- Un plugin signé ou un bloc de texte lié nulle part n'est exposé ni injecté nulle part.
Les URL de serveurs, manifestes, signatures et identifiants en amont n'atteignent jamais un client. Un développeur voit les noms et schémas des outils, et rien d'autre.
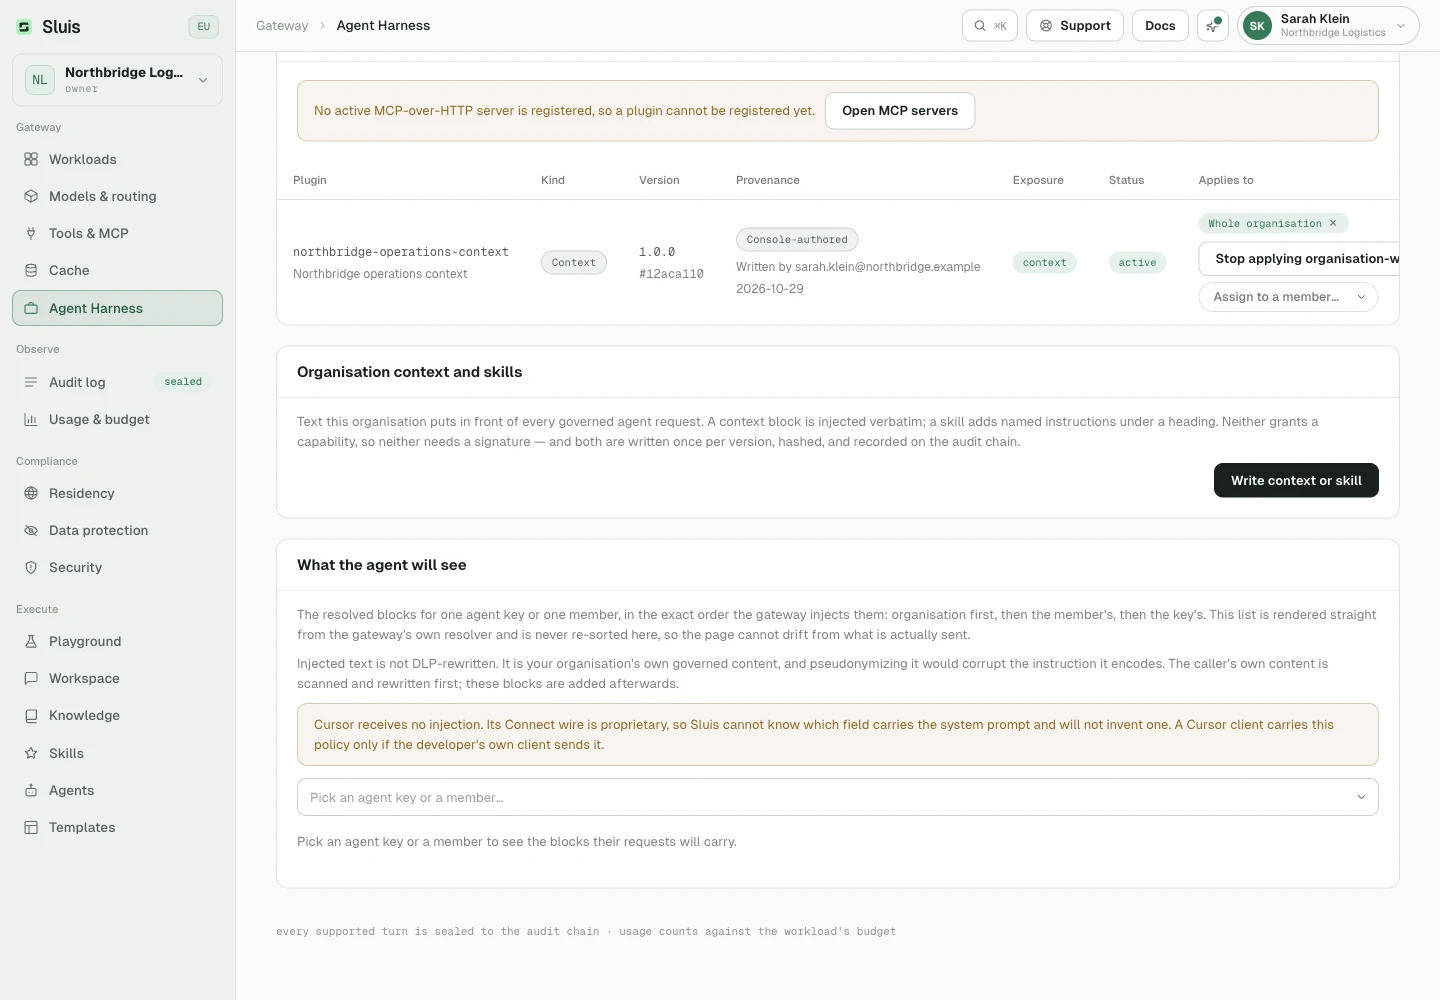
Contexte et skills injectés par la gateway
Vos standards d'ingénierie ne sont une politique que si un développeur ne peut pas les oublier. Un CLAUDE.md commité dans le dépôt est une suggestion : il peut être modifié, supprimé ou simplement pas lu, et rien n'enregistre lequel des trois s'est produit. Le même texte poussé par la gateway dans chaque requête d'agent gouvernée est la décision de l'organisation.
Par exemple :
- Écrire le test qui échoue avant le correctif.
- Ne jamais ajouter de dépendance sans un ADR (architecture decision record) approuvé.
- Ce dépôt contient des données personnelles : pseudonymisez avant de coller.
C'est la moitié du harnais qui gouverne comment un agent travaille, plutôt que les modèles et les outils qu'il peut atteindre. Deux types de plugins la portent, et aucun n'accorde de capacité par lui-même :
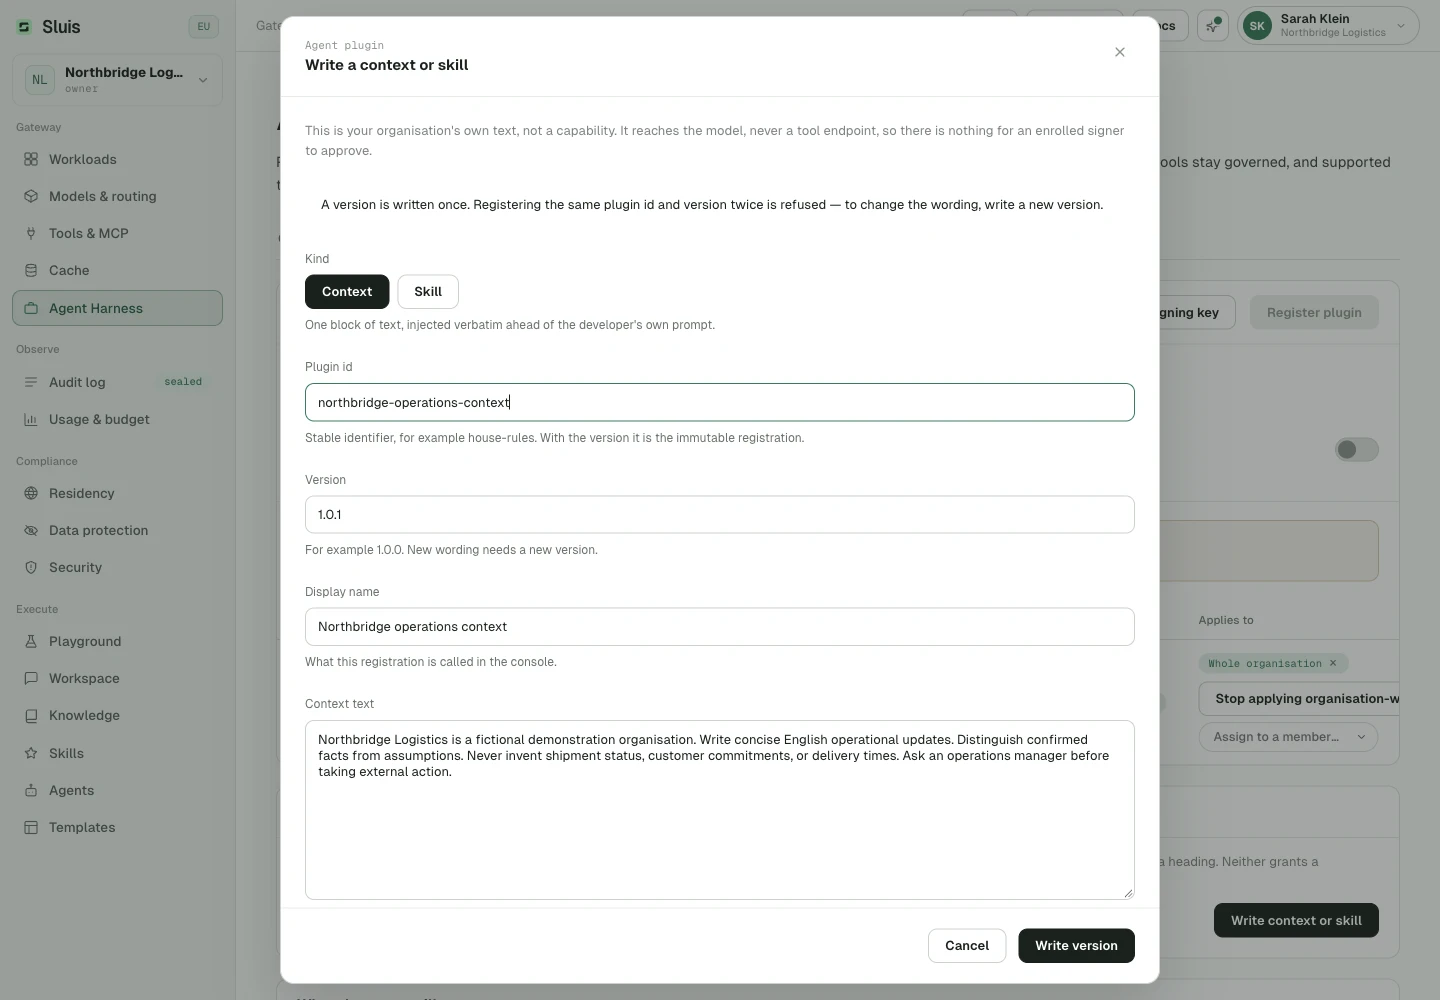
- Contexte. Du texte verbatim, injecté avant le prompt du développeur, jusqu'à 16 KiB par version.
- Skill. Un nom, ses instructions et les noms d'outils qu'il attend. Ces noms sont recoupés avec le plafond d'outils enregistré sur la clé : un skill ne peut donc jamais élargir une clé, et un outil que le plafond ne contient pas est omis de ce qui est dit au modèle.
Où s'applique une version
Une version est liée à l'organisation ou à un membre, et chaque requête résout les deux :
- Organisation. Toutes les clés d'agent de l'organisation, y compris celles créées après la liaison. Utilisez-la pour une règle que personne ne devrait avoir à penser à joindre.
- Utilisateur. Toutes les clés d'agent d'un membre, par exemple un briefing d'accueil ou une posture plus stricte pour une personne.
Lier un contexte ou un skill à une seule clé d'agent est refusé : seuls les plugins MCP signés se lient au niveau de la clé.
Comment cela atteint le modèle
La résolution est déterministe, car l'ordre d'injection change le prompt. Pour chaque requête, Sluis :
- Prend l'union des liaisons de l'organisation et de l'utilisateur.
- Revérifie chaque plugin exactement comme pour les outils, et écarte les versions en double.
- Ordonne l'organisation d'abord, puis l'utilisateur : la règle générale est lue en premier et l'exception précise en dernier.
- Injecte le contexte tel quel et chaque skill comme une section nommée.
Où les blocs atterrissent :
- Sur l'ingress Claude, ils sont ajoutés en tête de
system, dans l'une ou l'autre forme que cette API permet. - Sur l'ingress Codex, ils vont dans
instructions, ou comme instruction développeur en tête quand la requête n'en contient pas.
Si le magasin de plugins est illisible, ou si une version échoue à son contrôle d'intégrité, rien n'est injecté pour elle et la requête passe quand même. La ligne d'audit ne porte alors aucun marqueur pour cette version.
Plafond de taille
Tout ce qui est injecté dans une requête tient dans 32 KiB. Au-delà, la requête est refusée avec un 422 qui nomme les plugins ayant dépassé le plafond. Rien n'est tronqué en silence : une demi-instruction est pire que pas d'instruction, et une organisation qui croit une règle en vigueur doit savoir quand elle ne l'est pas.
Protection des données
Le texte injecté n'est pas réécrit par la protection des données, et l'ordre est à sens unique : le prompt du développeur est d'abord analysé et pseudonymisé, puis votre politique est ajoutée en tête.
Ces blocs sont votre propre contenu gouverné, rédigé dans votre propre Console : personne n'a besoin d'être protégé d'eux. Les tokeniser détruirait aussi ce qu'ils disent : “Prévenir security@example.com avant de coller” devenu “prévenir «EMAIL_1» avant de coller” n'est plus une instruction que personne puisse suivre.
Pas de signature
Le contexte et les skills sont rédigés dans la Console et ne portent aucune signature. Une signature empêche un manifeste d'orienter un identifiant gouverné vers un endpoint que personne n'a approuvé, et un bloc de texte ne pointe vers rien. Tout le reste de ce qui rend un enregistrement fiable s'applique toujours :
- Une version est immuable et ses octets exacts sont hachés.
- La ligne note qui l'a écrite et quand.
- Un manifeste contenant une entrée MCP garde la signature obligatoire et la vérification du signataire enregistré à chaque requête.
L'onglet Plugins indique si une version est signée ou rédigée dans la Console, et prévisualise les blocs résolus, dans l'ordre d'injection, pour une clé ou un membre choisi.
Marqueur d'audit
Chaque bloc injecté laisse un marqueur sur la ligne d'audit scellée : context:<plugin_id>@<version>#<digest8>. Le digest correspond aux huit premiers caractères du hash SHA-256 du manifeste stocké de cette version.
Comme une version est immuable, le marqueur nomme la version exacte remise au modèle : la piste d'audit seule indique donc si un agent était soumis à une règle donnée au moment où il a agi.
Cursor
Cursor est la lacune assumée. Son transport /agent/cursor est un schéma binaire propriétaire : Sluis sait trouver et réécrire le texte dans ces trames, ce qui fait fonctionner la protection des données, mais il ne peut pas savoir quel champ est le prompt système. Écrire dans un champ deviné corromprait la requête au lieu de la gouverner.
Rien n'est donc injecté sur cet ingress, et un tour Cursor ne porte votre contexte que si le client du développeur l'envoie lui-même. L'aperçu de la Console le dit aussi.
Gouvernance toujours applicable
Les requêtes des agents IA sont des requêtes Sluis ordinaires, à une exception près. Tout ceci s'applique toujours :
- La protection des données (analyse DLP et pseudonymisation) s'exécute avant l'envoi, y compris dans les trames protobuf de Cursor.
- Les clés d'agent restent isolées par usage, et le harnais est activé par organisation (voir Disponibilité).
- Les limites de débit et de budget de la clé sont appliquées à chaque requête.
- Les outils MCP sont contrôlés appel par appel.
- Chaque requête de modèle et chaque appel d'outil est audité et mesuré, et les lignes d'audit sont scellées.
L'exception est la résidence. Pour les requêtes de modèle sur les routes des agents de code, la politique est enregistrée plutôt qu'imposée, pour la raison donnée dans la note en haut de cette page.
Les règles sont celles décrites sous Protection des données et Budgets & cache, et ce sont des politiques d'organisation : une clé d'agent ne peut pas les assouplir.
Facturation
Chaque compte fournisseur actif géré par Sluis (Claude, Codex ou Cursor) coûte 16,50 € au tarif catalogue par mois calendaire, facturé au plus une fois par compte et par mois. Il est facturé à votre racine de facturation de premier niveau et apparaît comme une ligne de facture distincte, séparée de l'usage mesuré. La TVA et le supplément du moyen de paiement s'appliquent exactement comme au reste de la facture.
Déconnecter un compte arrête les mois suivants. Reconnecter le même abonnement réutilise le compte existant au lieu d'en ajouter un second facturable : une déconnexion suivie d'une reconnexion dans le même mois n'est donc facturée qu'une fois.
L'usage de la gateway reste facturé à la consommation, exactement comme pour les clés d'API.
Disponibilité
La vue Agent Harness apparaît dans la Console dès que le flag de déploiement agent_harness est activé pour votre organisation, ce qui est le cas par défaut. Un propriétaire ou un admin peut le désactiver dans Paramètres › Fonctionnalités. Tant qu'il est désactivé, la gateway refuse le trafic des agents avec 404.
Dépannage
| Symptôme | Cause et correction |
|---|---|
| 401 ou 404 sur un appel / | La clé est sur la mauvaise surface ou dans le mauvais en-tête. Une clé d'API sur /agent/* reçoit un simple 404, une clé d'agent sur /v1/* ou dans le mauvais en-tête reçoit 401. Utilisez une clé d'agent sur /agent/*, dans la forme d'en-tête que cet ingress accepte. |
| 502 no credential configured for provider | La clé d'agent nomme un fournisseur pour lequel elle n'a aucun compte lié. Une clé ne dépense que les abonnements auxquels elle est liée et ne se rabat jamais sur les autres identifiants de l'organisation. Liez un compte pour ce fournisseur, ou nommez un modèle que le compte lié sert. |
| 428 this agent key has no active Cursor account | La clé n'a aucun abonnement Cursor lié, ou celui qui est lié n'est pas actif. Liez un abonnement Cursor, ou reconnectez-le dans la Console. |
| Rafraîchissement de l'abonnement rejeté | Le fournisseur a refusé le rafraîchissement de façon définitive : le compte cesse de servir jusqu'à ce qu'une personne le reconnecte. Reconnectez-le dans la Console : le même abonnement réutilise son compte existant et son tarif mensuel existant. |
| 400 mcp_servers is not supported | Une déclaration MCP distante dans la requête est refusée avant l'envoi, car un serveur atteint depuis le modèle contournerait le contrôle des outils. Enregistrez le serveur auprès de Sluis et atteignez-le plutôt par l'ingress MCP. |
| Aucun extrait de configuration dans la Console | Le déploiement n'a aucune URL publique de gateway validée, donc la Console n'affiche aucun endpoint. Définissez SLUIS_GATEWAY_PUBLIC_URL sur une origine https, puis rechargez Gateway › Harnais d'agents › Connexions. |