Placez Sluis devant vos appels de modèles.
Sluis est un proxy compatible OpenAI. Changez une seule ligne, votre base_url, et chaque requête se met à passer par votre politique de résidence avant d'entrer dans le registre infalsifiable. Aucun SDK à apprendre, aucun payload à réécrire. Cinq étapes ci-dessous ; la référence complète se trouve dans la barre latérale.
Premier appel scellé : ~2 minutes. Si votre code parle déjà à OpenAI, vous gardez votre client, vos modèles et votre format de messages tels quels.
Obtenir une clé
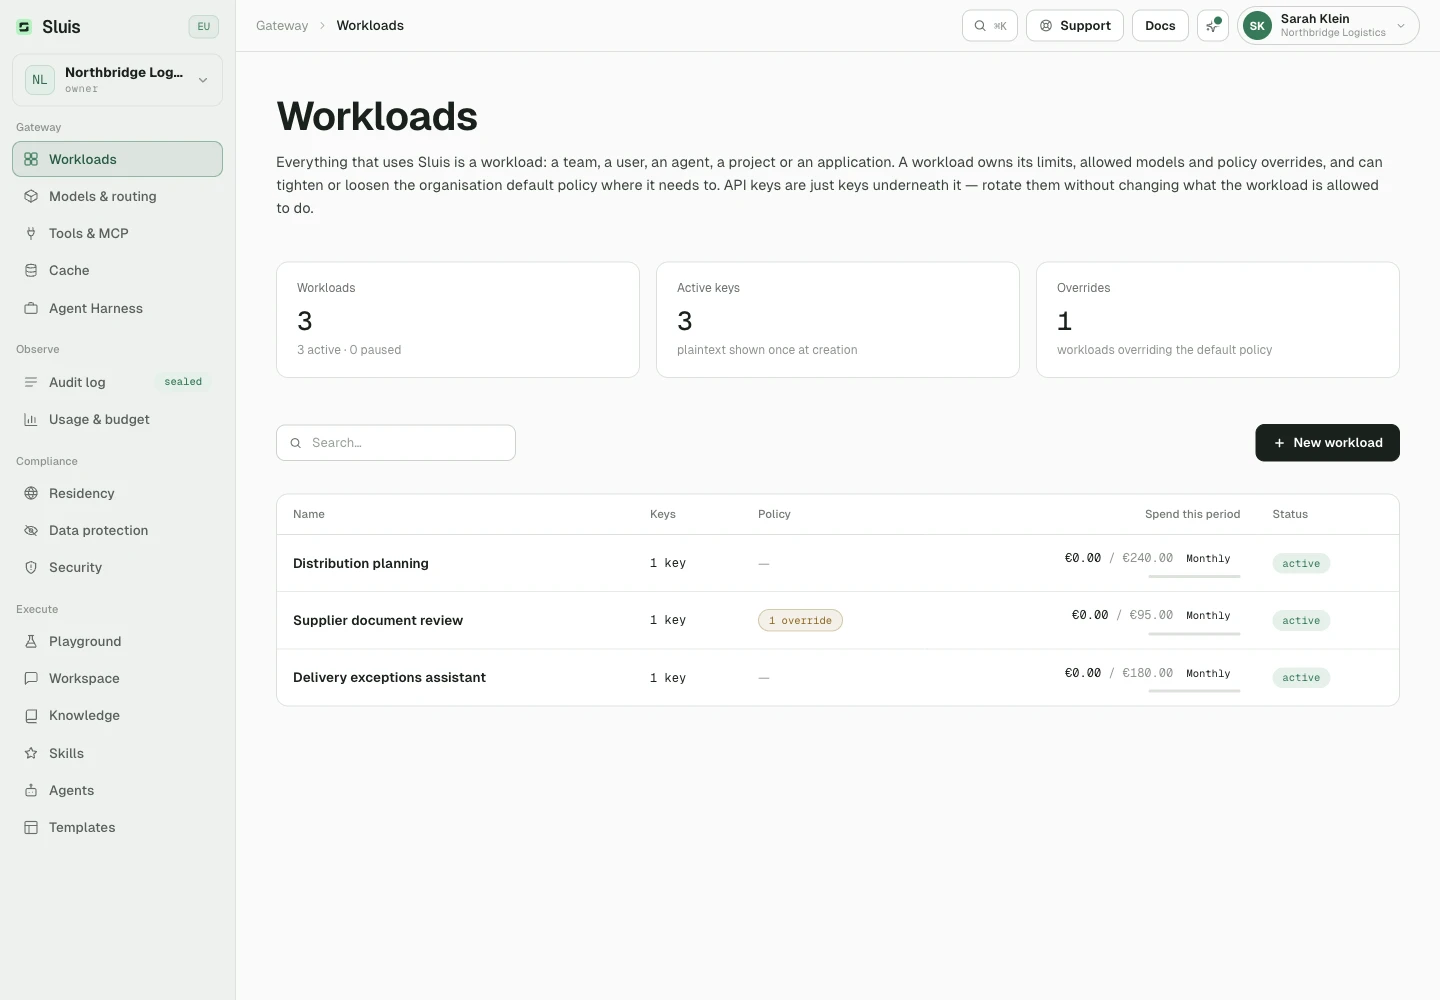
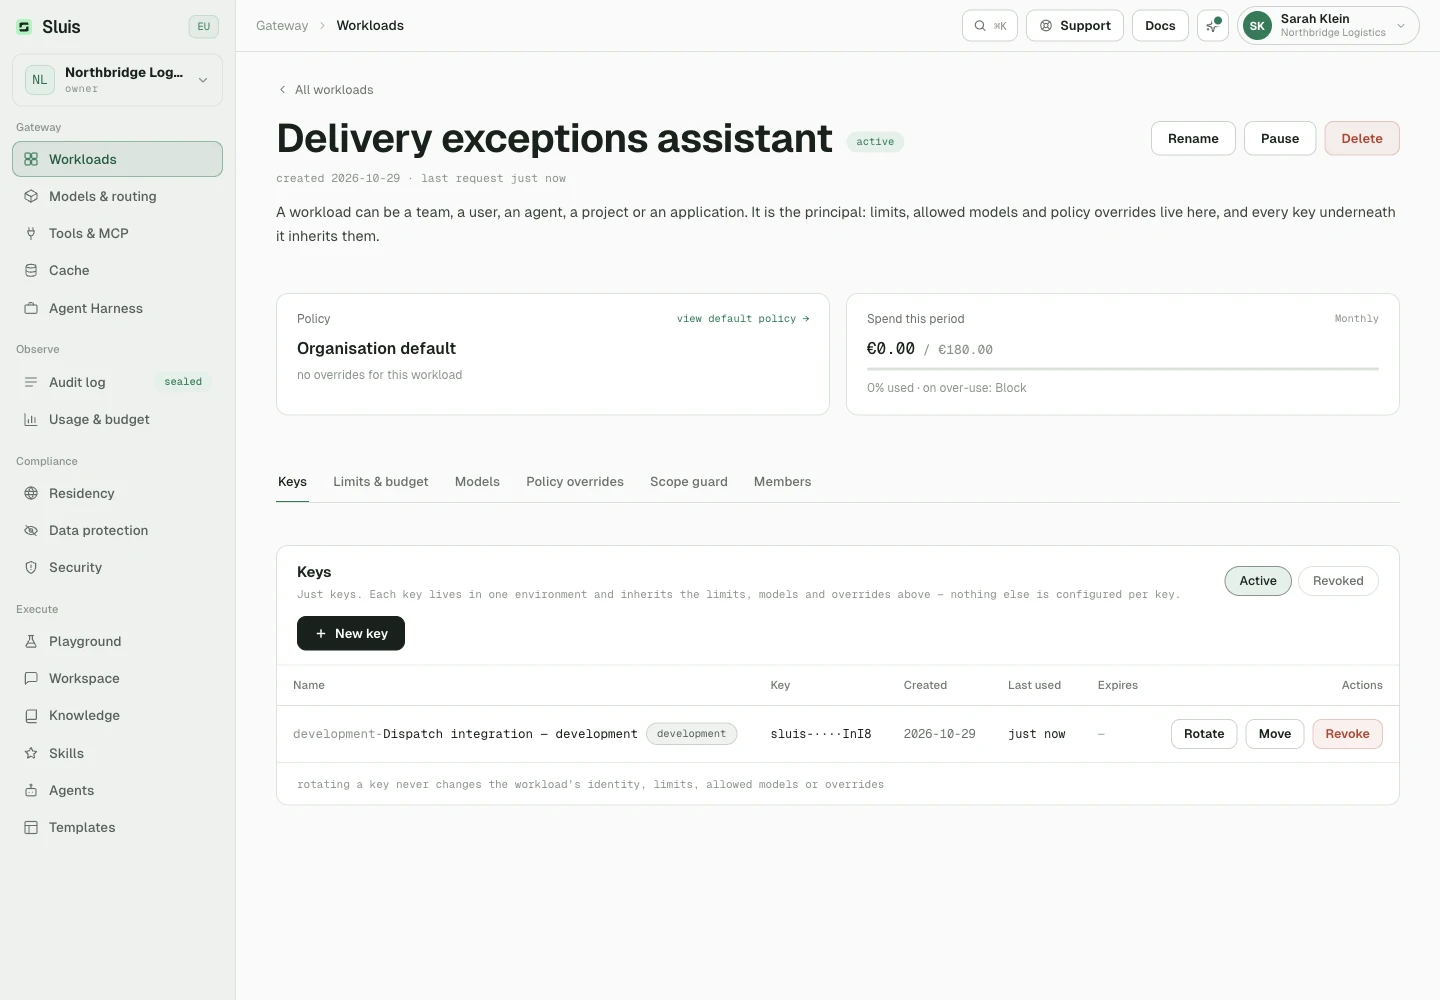
Créez un workload et une clé pour celui-ci dans la Console.
- Ouvrez Workloads dans la Console et créez un workload. Le workload porte les limites et les paramètres de politique.
- Ajoutez une clé API au workload. La clé n’est qu’un identifiant, et son secret n’est affiché qu’une fois.
- Copiez la clé dans votre environnement. Créer une clé de production exige une adresse e-mail vérifiée.
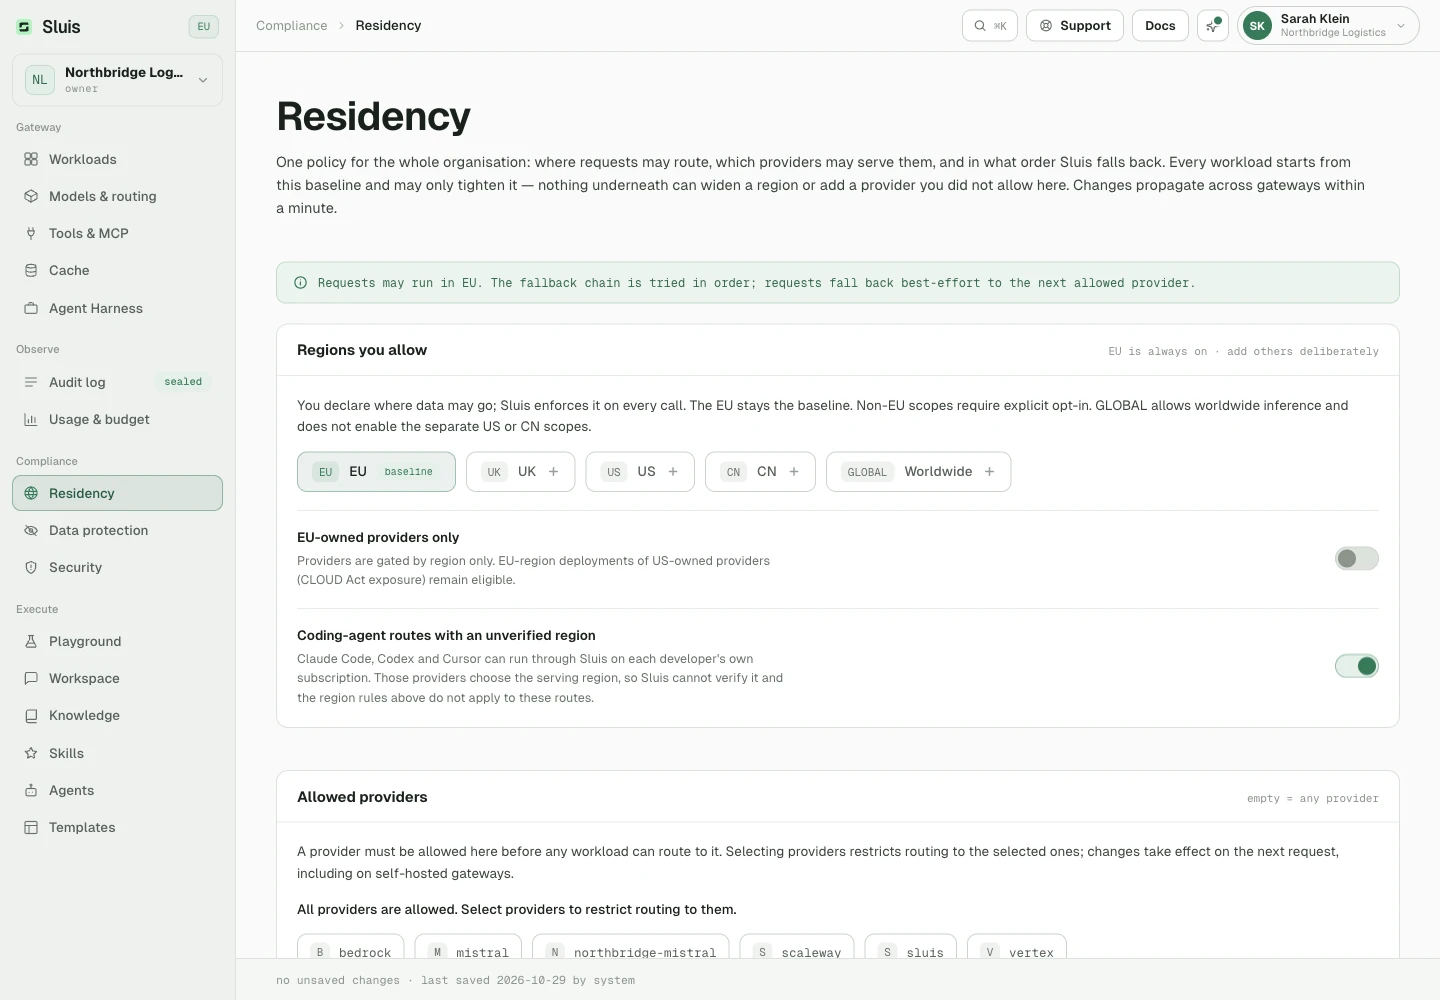
La politique de résidence de votre organisation décide où les requêtes peuvent être servies. Par défaut, seule l’UE est autorisée, et vous pouvez la modifier sans toucher à votre code.
# keep it in your environment, never in source
export SLUIS_KEY="sluis-7Qk2vN4xR…"
Pointer base_url vers Sluis
Changez l'hôte. Tout le reste (modèles, streaming, outils, function calling) fonctionne à l'identique, car Sluis expose la même surface d'API.
import os
from openai import OpenAI

client = OpenAI(
    base_url="https://api.sluis.ai/v1",
    api_key=os.environ["SLUIS_KEY"],
)
import OpenAI from "openai";

const client = new OpenAI({
  baseURL: "https://api.sluis.ai/v1",
  apiKey: process.env.SLUIS_KEY,
});
// no SDK required: reqwest = { version = "0.12", features = ["json"] }
let client = reqwest::Client::new();
let base = "https://api.sluis.ai/v1";  // ← the only change
let key  = std::env::var("SLUIS_KEY")?;
curl https://api.sluis.ai/v1/chat/completions \
  -H "Authorization: Bearer $SLUIS_KEY" \
  -H "Content-Type: application/json" \
  -d '{ "model": "mistral/mistral-large-latest", "messages": [{ "role": "user", "content": "Say hi" }] }'
# already on the Anthropic SDK? Only the base URL changes.
import os
from anthropic import Anthropic

client = Anthropic(
    base_url="https://api.sluis.ai",   # the SDK appends /v1/messages
    api_key=os.environ["SLUIS_KEY"],
)

# Claude Code, in one line: no plugin, no config file
export ANTHROPIC_BASE_URL="https://api.sluis.ai" ANTHROPIC_AUTH_TOKEN="$SLUIS_KEY"
Vous utilisez le SDK Anthropic ou Claude Code ? Pointez sa base URL vers Sluis. Les en-têtes, le streaming et les erreurs sont décrits dans la référence de l'API.
Envoyer une requête
Appelez exactement comme vous appelleriez le fournisseur. Sluis inspecte la requête, la route selon votre politique, la scelle dans la chaîne d’audit et renvoie la réponse du modèle inchangée.
Tout appel renvoie un en-tête de réponse x-sluis-model avec le provider/model qui l’a servi. Les appels à un alias géré sluis/* renvoient aussi x-sluis-route.
# Anthropic Claude, served from Google's EU multi-region
resp = client.chat.completions.create(
    model="vertex/claude-opus-4-8",
    messages=[{"role": "user", "content": "Summarise this chart…"}],
)
print(resp.choices[0].message.content)
// Anthropic Claude, served from Google's EU multi-region
const resp = await client.chat.completions.create({
  model: "vertex/claude-opus-4-8",
  messages: [{ role: "user", content: "Summarise this chart…" }],
});
console.log(resp.choices[0].message.content);
// Anthropic Claude, served from Google's EU multi-region
let resp: serde_json::Value = client
    .post(format!("{base}/chat/completions"))
    .bearer_auth(&key)
    .json(&serde_json::json!({
        "model": "vertex/claude-opus-4-8",
        "messages": [{ "role": "user", "content": "Summarise this chart…" }]
    }))
    .send().await?
    .json().await?;

println!("{}", resp["choices"][0]["message"]["content"]);
# response headers on a sluis/* alias call
{
  "x-sluis-route": "auto",
  "x-sluis-model": "vertex/claude-opus-4-8"
}
Définir la résidence
La résidence est une politique d’organisation. Définissez-la dans la Console sous Résidence. Elle est appliquée à l’envoi sur chaque requête.
- Par défaut, seule la juridiction UE est autorisée.
- Une requête qui atteindrait un fournisseur hors de l’ensemble autorisé est refusée avec
403avant qu’aucune donnée ne parte, sauf si votre politique la réachemine vers un repli conforme. - Cela vaut aussi bien pour des PHI dans un flux soumis à HIPAA que pour des données de catégorie particulière au titre du RGPD.
# default policy is EU only: a US provider is refused at dispatch
curl https://api.sluis.ai/v1/chat/completions \
  -H "Authorization: Bearer $SLUIS_KEY" \
  -H "Content-Type: application/json" \
  -d '{ "model": "openai/gpt-5.6", "messages": [{ "role": "user", "content": "Say hi" }] }'

# → 403 permission_error
# "provider `openai` (jurisdiction `US`) is not permitted by the tenant's residency policy"
Élargir où vos données peuvent aller est toujours une décision explicite et consignée : la Console exige la reconnaissance des conditions de transfert avant de débloquer des fournisseurs américains ou chinois, et le changement est inscrit dans le journal d'audit.
Vous voulez garder les données personnelles hors du modèle ? Activez la Protection des données.
- Sluis remplace les données personnelles et les secrets détectés par des tokens typés stables, comme
«EMAIL_1». - Seuls les tokens partent chez le fournisseur.
- Les valeurs d’origine sont restaurées dans la réponse.
- La correspondance des tokens n’est jamais stockée.
La bibliothèque de détecteurs complète et la détection des noms sont décrites dans la Référence protection des données.
Vérifier le sceau
Chaque appel ajoute une entrée à la chaîne de hachage. Le hash de chaque entrée est sha256(prev_hash + record) : tout champ modifié casse tous les maillons suivants.
Lisez les métadonnées d’audit via l’API admin. L’export complet et la vérification de la chaîne passent par la CLI de la gateway.
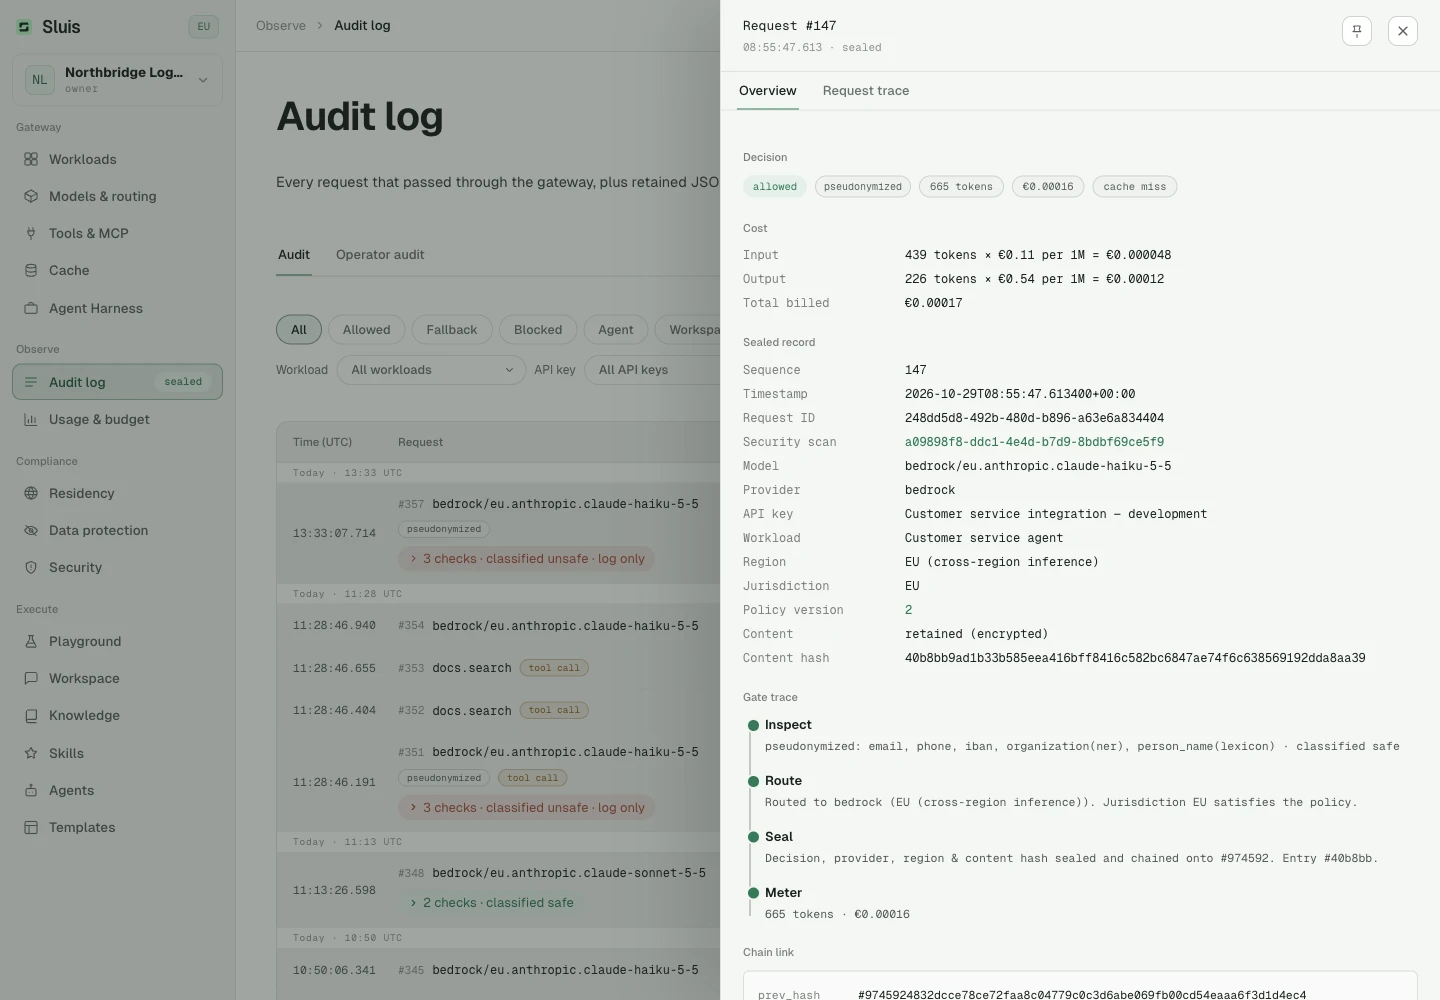
Dans le Journal d’audit de la Console, chaque requête occupe une ligne. Dépliez-la pour voir les contrôles qu’elle a exécutés :
- reconnaissance des noms
- inspection LLM de confidentialité
- garde de périmètre du workload
- analyse de sécurité
Chaque contrôle est une entrée scellée distincte de la chaîne, avec son propre coût. GET /admin/audit les renvoie dans la liste checks de la requête.

# audit metadata over the admin API, admin token scope audit:read
curl "https://api.sluis.ai/admin/audit?from=2026-09-01" \
  -H "Authorization: Bearer $SLUIS_ADMIN_TOKEN"

# a full export and a chain verification are operator CLI subcommands
sluis-gateway audit export --tenant $TENANT_ID
sluis-gateway audit verify-chain --tenant $TENANT_ID

# → chain intact
Compétence d'agent pour votre assistant de code
Vous développez avec un assistant de code IA ? Téléchargez la compétence d’agent Sluis : un SKILL.md et des fichiers de référence qui couvrent chaque endpoint, code d’erreur, la résidence, la protection des données, les clés et les workloads. Décompressez-la dans le dossier de compétences de votre assistant. Il répond alors à partir de notre référence au lieu de deviner.
Télécharger la compétence d'agentZIP avec SKILL.md et fichiers de référence