Aller au contenu

La confiance commence
par des preuves.

Contrôlez les accès, protégez les données sensibles et choisissez les destinations autorisées. Gardez une trace que votre équipe peut examiner et vérifier.

Suivez la demande.
Voir les contrôles.

L’accès commence par la connexion Microsoft, Google ou Apple, la double authentification par application d’authentification, les rôles et les identifiants de workload. Ensuite, votre politique accompagne chaque requête de modèle.

Dans votre espace de travail

Bienvenue Alex Morgan

Valeurs personnelles protégées
Demande protégée

Bienvenue PERSON_1

Hébergement UE · propriété dans l’UERésidence vérifiée avant l'acheminement
Enregistré avec la demande8f21… → b40a… → d93c…

Exemple de demande · votre politique détermine l'action.

Protégez les données sensibles.

Choisissez des profils de détection pour les données personnelles et les secrets. Remplacez les valeurs détectées par des jetons réversibles avant que la requête n'atteigne le modèle.

Votre politique peut tokeniser, masquer, bloquer ou journaliser les détections. Sur les scans protégés, l’écriture manuscrite et l’encre que l’OCR ne peut pas lire sont détruites, pas devinées. Aucun profil de détection ne garantit une couverture complète.

Explorer la protection des données
Choisissez la destination.

Par défaut, pour l’UE uniquement. La région d'hébergement, la propriété du fournisseur et votre liste verte déterminent quels itinéraires modèles sont éligibles.

Une région d'hébergement de l'UE et la propriété d'un fournisseur de l'UE sont des contrôles distincts.

Explorez la résidence et le DPA

Gardez les preuves.

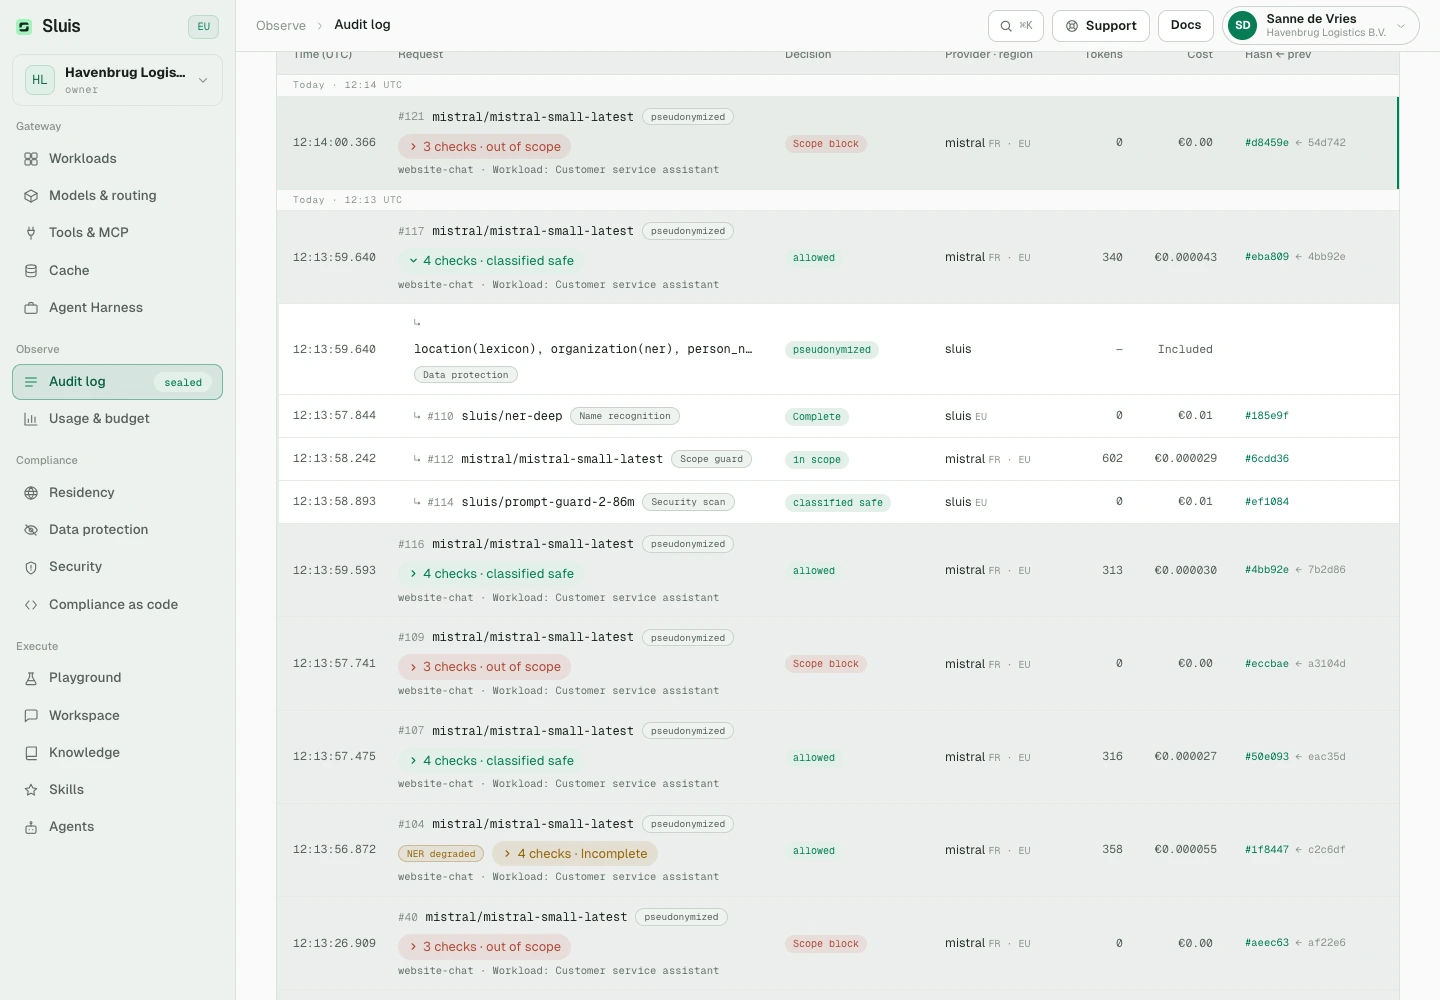
Chaque requête est enregistrée une fois, avec les contrôles effectués regroupés en dessous : reconnaissance des noms, protection des données, garde de périmètre et analyse de sécurité. Routage et résultat rejoignent une piste d’audit chaînée par hash, exportable et vérifiable indépendamment.

Avec la conservation du contenu activée, la trace de la requête affiche ensemble l’entrée et la sortie de chaque appel d’outil.

Essayez de vérifier un enregistrement

Un enregistrement à
mettre à l’épreuve.

Chaque enregistrement est lié à celui qui le précède. La modification d’un enregistrement scellé interrompt la vérification de la chaîne.

Essayez avec cet exemple : modifiez le verdict de la garde de périmètre, puis restaurez-le pour voir la différence.

Exemple de chaîne d’auditSHA-256
  1. request #117…
  2. ↳ name recognition…
  3. ↳ data protection…
  4. ↳ scope guard…
  5. ↳ security scan…
Préparation de la chaîne d'échantillons…

Cet exemple local recalcule les hachages. Aucun enregistrement client n'est utilisé.

Une requête.
Tous ses contrôles en dessous.

Le journal d’audit affiche chaque requête une fois, avec les contrôles effectués regroupés en dessous. Dépliez une ligne pour voir le verdict et le coût de chaque couche.

Journal d’audit de la console Sluis. La requête #117 est dépliée et montre quatre contrôles : protection des données, reconnaissance des noms, garde de périmètre et analyse de sécurité.
Capture d’écran de la console Sluis (interface en anglais) avec une organisation d’exemple. Les requêtes refusées par la garde de périmètre apparaissent comme hors périmètre.

L’IA pour les équipes qui ont de vraies responsabilités.

Parlons de votre équipe
Ministerie van Justitie
Omgevingsdienst de Vallei
DCMR Milieudienst Rijnmond
Omgevingsdienst Groene Metropool
Omgevingsdienst Regio Utrecht (ODRU)
Omgevingsdienst Midden-West-Brabant
COA
RDW
Adjust
Universiteit van Amsterdam
NHA
Moco Museum
Chemgas
InShared
Het Oranje Kruis
Storteboom
Hyva
Arbeid.ai
Kleentec
Rho Adviseurs
Bezwaarschriftenadviescommissie (BAC)
SoundAware
DLV Advies
Star-shl
Stratego
Contakt
NeKo Ship Supply
Hulshoff
Logisnext / Mitsubishi Forklift Trucks
Bloem Infra
Loendersloot Group
Procap
Condor
Hoogheemraadschap van Rijnland
Aegir Marine
VO-raad & PO-raad
Weekamp Deuren
DBF
STL
Voetbal International
Sena
Move Beyond
Farmplus
Woonbedrijf
Boekenbalie
Medicinfo
Kwast Wijnkopers
Royal ZON
Verhoeven
ABN AMRO
BASF
Bayer
Eurocross
Gilead Sciences
Edelman
PXR
Avanti
Wim Hof Method
Nictiz
Nétive VMS

Effacez le contenu.
Gardez la preuve.

Définissez la durée de conservation. Le contenu peut être effacé tout en conservant les métadonnées et liens de hachage pour vérification.

Le contenu conservé et les caches sont chiffrés au repos. Désactivez la conservation du contenu pour un registre limité aux métadonnées ; les caches de réponses sont alors désactivés également.

Explorez les contrôles de rétention
Demander un enregistrement
Contenu conservé

Préparez un e-mail de bienvenue pour Alex Morgan.

Métadonnées d'audit
Conservé
Décision de routage
UE · politique appliquée
Maillons de chaîne
Vérifiable

Prêt pour
votre examen.

Commencez par la documentation. Présentez vos questions et exigences à notre équipe.

Signaler une vulnérabilité ?

Envoyez des rapports de sécurité en privé à hello@sluis.ai.

Signaler un problème

Quelques réponses utiles.

L’hébergement dans l’UE signifie-t-il qu’un fournisseur appartient à l’UE ?

Non. La région d’hébergement et la propriété juridique sont deux contrôles distincts. Le réglage réservé aux fournisseurs détenus dans l’UE exclut ceux détenus hors de l’UE, même si leur infrastructure est hébergée dans l’UE.

La protection des données trouve-t-elle toutes les valeurs sensibles ?
Aucun profil de détection ne garantit une couverture complète. Choisissez les couches pour vos données et examinez les références et les résultats. L'inspection hébergée en option traite le texte éligible restant auprès d'un fournisseur et ajoute de la latence et des coûts.
En quoi les requêtes des agents de codage sont-elles différentes ?

L’agent de programmation et les fichiers de travail restent sur l’ordinateur du développeur. Sluis contrôle le trafic vers les modèles et les outils MCP accessibles. Pour les requêtes d’agents utilisant un abonnement, le fournisseur choisit la région de traitement, enregistrée comme non vérifiée.

Le plan de données peut-il fonctionner sur notre propre infrastructure ?
Oui. Sluis Edge gère le plan de données, le contenu conservé, les informations d'identification et le registre d'audit dans votre environnement. Utilisez des modèles locaux lorsque le trafic des modèles doit rester à l'intérieur de votre réseau.
Tout ce que lit le modèle est-il pseudonymisé ?

Non. La pseudonymisation fonctionne dans un seul sens : elle protège ce que votre organisation envoie. Dans Sluis Workspace, les résultats publics de recherche web parviennent au modèle sans modification. Une valeur déjà tokenisée dans la conversation reste tokenisée dans ces résultats, afin qu’un résultat ne puisse pas révéler ce que représente un token.

Apportez vos exigences.

Nous travaillerons avec vous sur le flux de données, les contrôles et les preuves.

Parlez de sécurité