Aller au contenu

Chaque requête.
Sous votre contrôle.

Sluis Gateway place le lien entre vos applications, agents et IA sous une seule politique : un budget par workload, un routage conforme à vos règles, les données sensibles inspectées et une preuve de chaque décision. Vos développeurs gardent leurs SDK et leurs agents de code.

Certifié ISO 27001

Sluis consoleExemple de record

request / board-summarySealed

  1. Inspect2 values protected
  2. RouteEU-owned provider
  3. Seal4f9c2a…b40a
Conservez votre SDKUE uniquement par défautModel and tool controlsUne piste d’audit

Une place pour chaque équipe, application et agent.

Gérez l’IA par workload. Chacun regroupe modèles, budget et politique, avec une trace claire des usages.

Découvrir les workloads
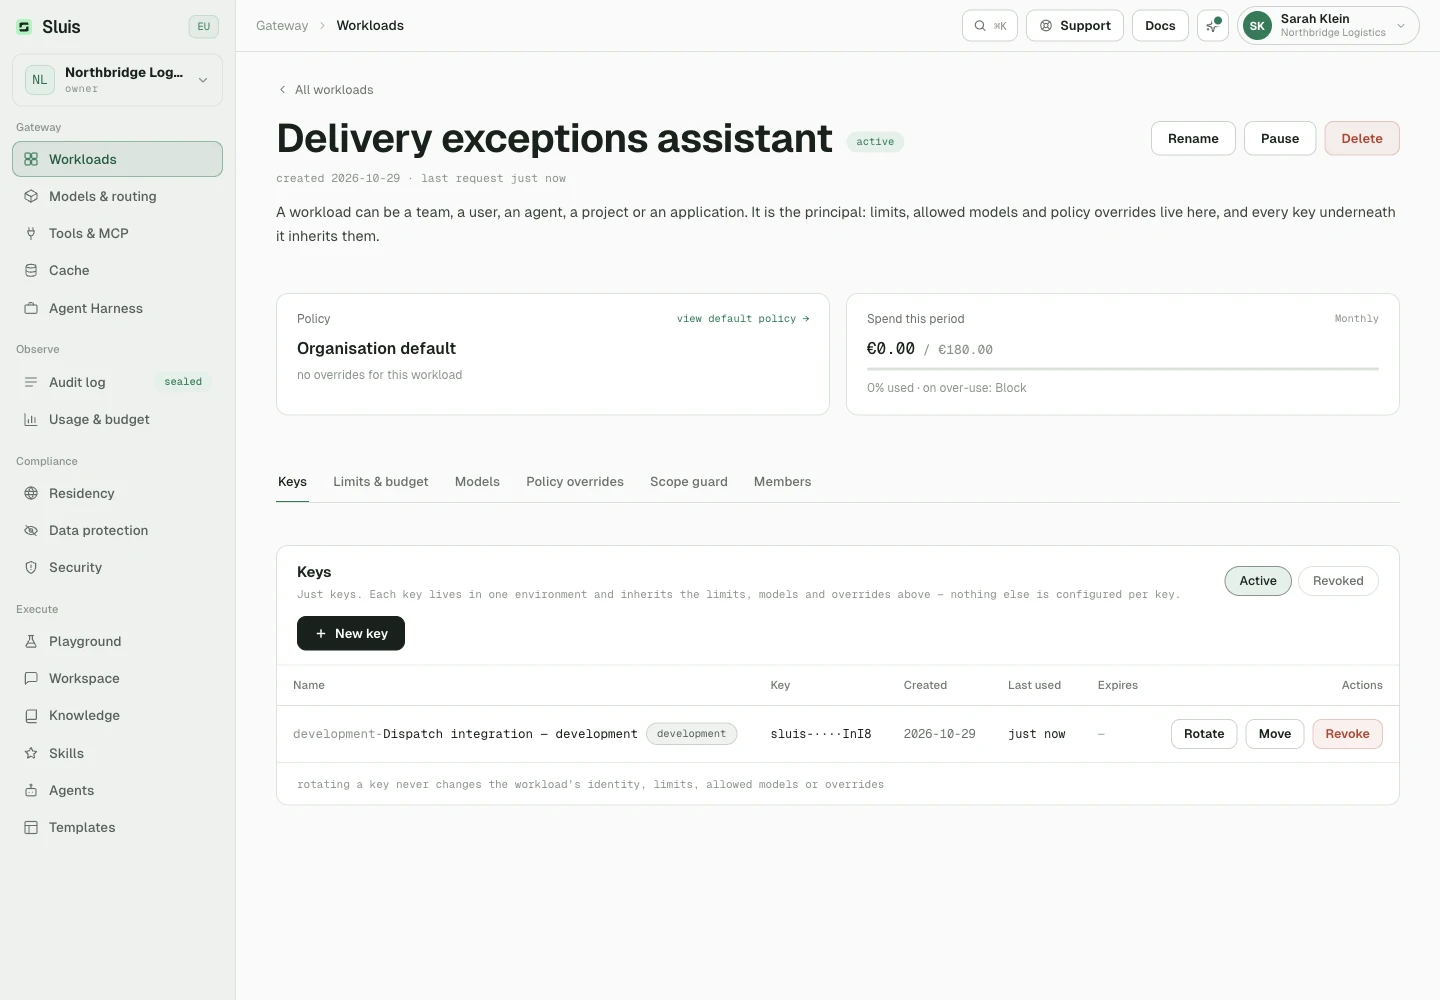
Identifiants du workload : gérez les clés API et leurs paramètres d’accès.

Interface en anglais · données de démonstration illustratives. Ouvrez l’image pour la voir en taille réelle.

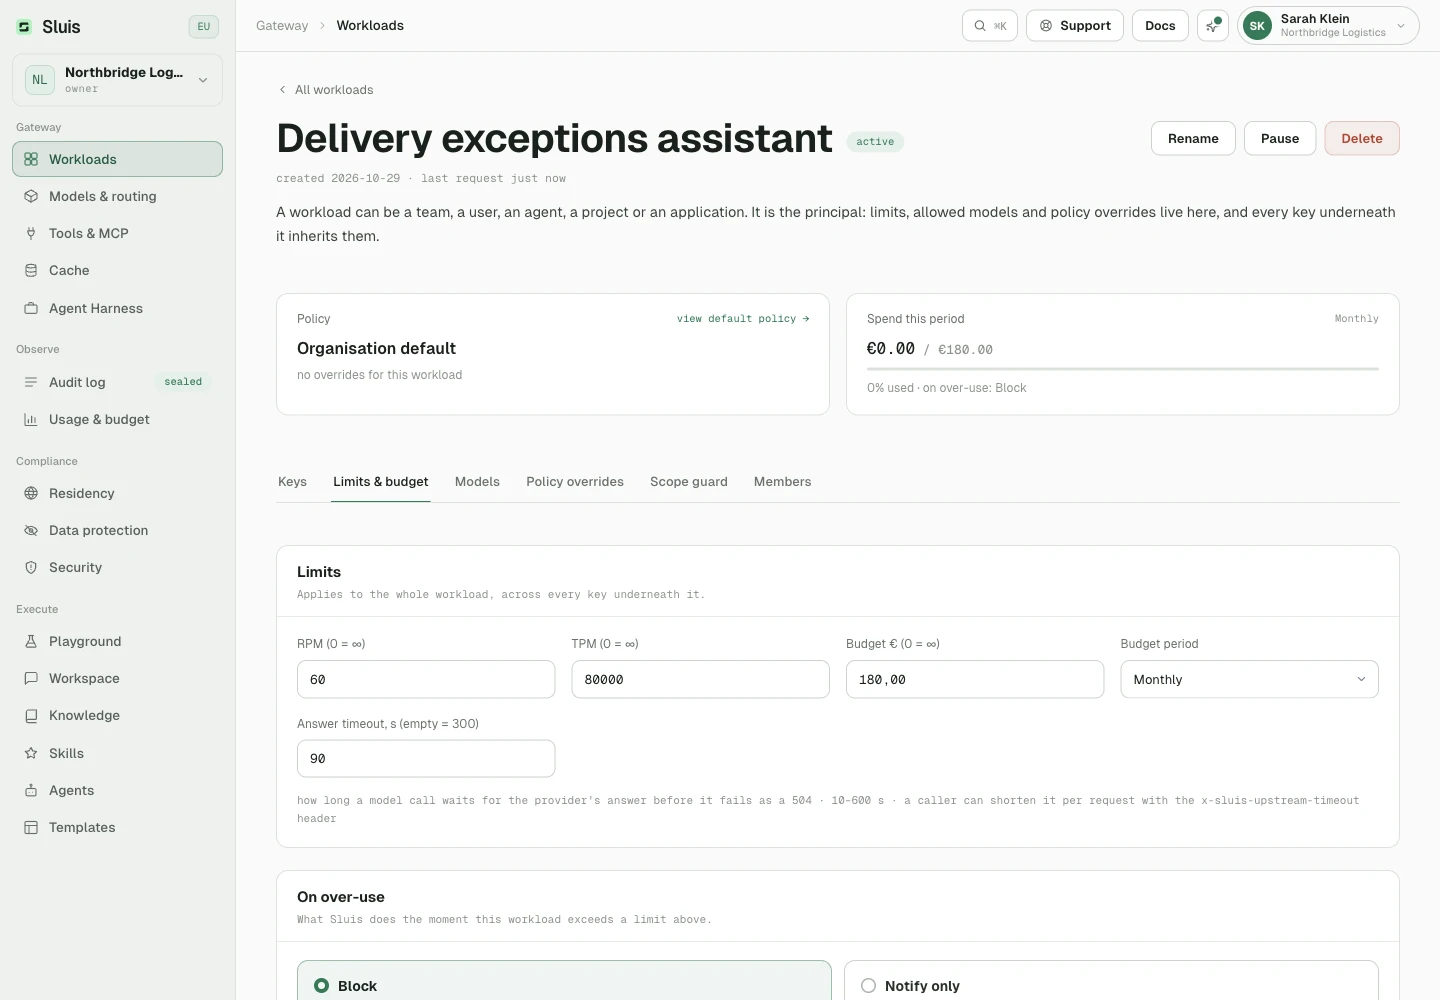
Limites et budget du workload, dont le délai de réponse du fournisseur.

Interface en anglais · données de démonstration illustratives. Ouvrez l’image pour la voir en taille réelle.

Commencez par vos paramètres.

Chaque workload hérite de la politique de l’organisation. Ses réglages peuvent renforcer ou assouplir la protection et la sécurité ; résidence et fournisseurs restent dans le périmètre autorisé.

Décidez du comportement à la limite.

Définissez budgets et limites de requêtes ou de tokens, puis bloquez les dépassements ou notifiez en laissant continuer. Choisissez combien de temps un appel attend la réponse du fournisseur : à l’expiration, il se termine par un 504 qui en indique la cause, et un stream déjà commencé n’est pas interrompu par ce délai.

Tenez chaque workload à sa mission.

Décrivez ce que l’IA d’un workload peut faire ou non. Un petit modèle détenu et hébergé dans l’UE juge chaque appel selon ce périmètre : Bloquer refuse les appels hors périmètre, Journaliser enregistre le verdict sans retarder l’appel. Chaque vérification est facturée au prix des tokens du modèle juge.

Trois portes.
Une requête maîtrisée.

Du premier octet à la réponse finale, vos règles accompagnent la requête.

Sluis Gateway
01

Gardez le contexte. Remplacez les détails.

Sluis recherche données personnelles et secrets avant l’envoi. Les valeurs détectées deviennent des jetons stables. Une analyse facultative peut journaliser ou bloquer les injections de prompt.

Request contentBefore egress
Inside your boundary

Prepare a payment plan for
Alex Morgan, alex@example.com

Personal data replaced
The model receives

Prepare a payment plan for
«PERSON_NAME_1», «EMAIL_1»

Original values stay inside the boundary.
Journal d’audit : consultez les requêtes scellées et les décisions de contrôle.

Interface en anglais · données de démonstration illustratives. Ouvrez l’image pour la voir en taille réelle.

L’IA pour les équipes qui ont de vraies responsabilités.

Parlons de votre équipe
Ministerie van Justitie
Omgevingsdienst de Vallei
DCMR Milieudienst Rijnmond
Omgevingsdienst Groene Metropool
Omgevingsdienst Utrecht (ODU)
Omgevingsdienst Midden-West-Brabant
RDW
Adjust
Universiteit van Amsterdam
NHA
Moco Museum
Chemgas
InShared
Het Oranje Kruis
Storteboom
Hyva
Arbeid.ai
Kleentec
Rho Adviseurs
Bezwaarschriftenadviescommissie (BAC)
SoundAware
DLV Advies
Star-shl
Stratego
Contakt
NeKo Ship Supply
Hulshoff
Logisnext / Mitsubishi Forklift Trucks
Bloem Infra
Loendersloot Group
Procap
Condor
Hoogheemraadschap van Rijnland
Aegir Marine
VO-raad & PO-raad
Weekamp Deuren
DBF
STL
Voetbal International
Sena
Move Beyond
Farmplus
Woonbedrijf
Boekenbalie
Medicinfo
Kwast Wijnkopers
Royal ZON
Verhoeven
ABN AMRO
BASF
Bayer
Eurocross
Gilead Sciences
Edelman
PXR
Avanti
Wim Hof Method
Nictiz
Nétive VMS

Une protection adaptée à vos données.

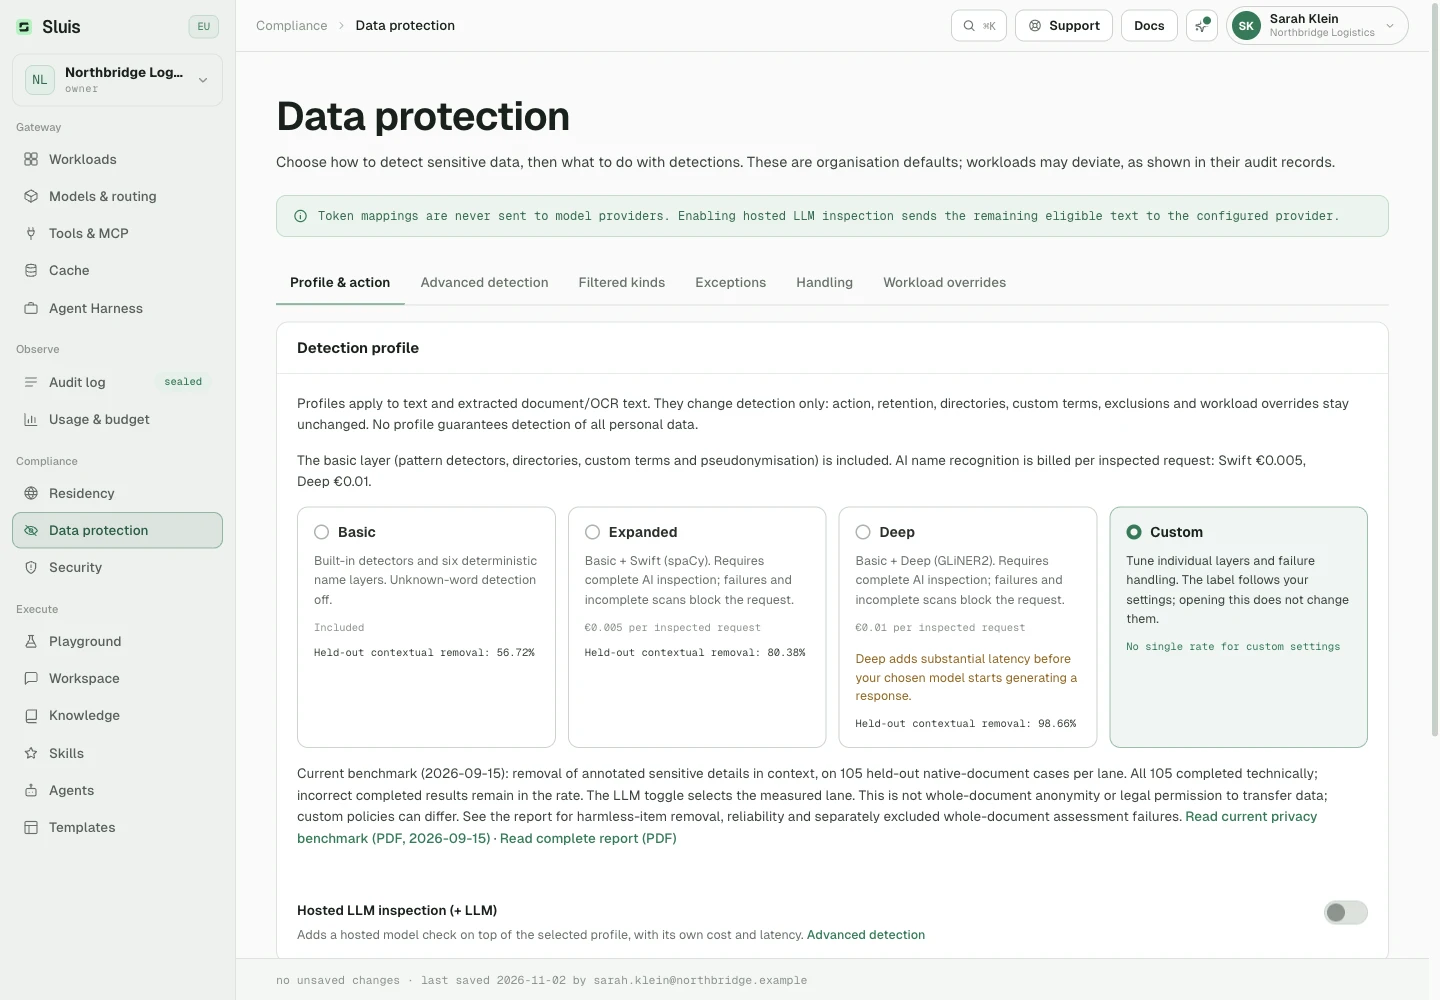
Choisissez un profil, puis le traitement des détections. Les mêmes couches s’appliquent aux prompts, aux documents et au texte OCR.

Protection des données : configurez l’analyse et la pseudonymisation.

Interface en anglais · données de démonstration illustratives. Ouvrez l’image pour la voir en taille réelle.

Choisissez quoi détecter.

Noms et adressesE-mail et téléphoneIBAN et données de paiementIdentifiants nationaux et BSNClés API et secretsTermes personnalisés

Détection et action sont distinctes.

Changer de profil conserve actions, rétention, répertoires, exclusions et réglages des workloads. Aucun profil ne détecte toutes les données personnelles.

Inspection LLM hébergée facultative

Après la protection locale, un modèle hébergé facultatif vérifie le texte admissible restant. Sluis valide les détections et les tokenise localement. Les correspondances de tokens ne quittent jamais Sluis. Cette option ajoute coût et latence et doit respecter votre politique de résidence.

L’UE d’abord.
Vos règles ensuite.

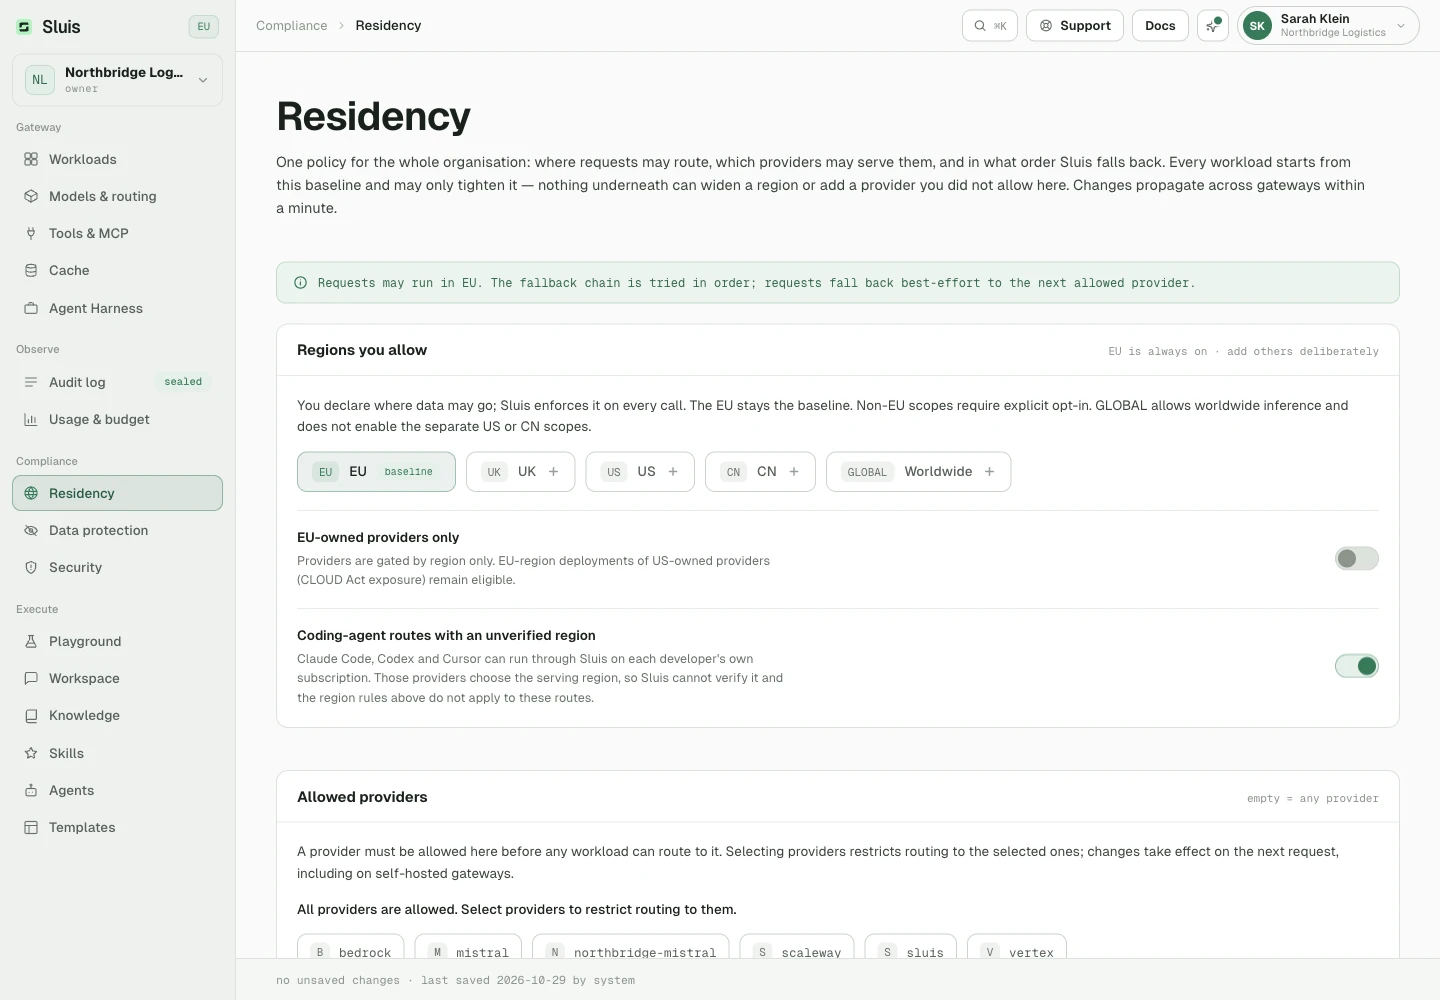
Commencez par un profil de résidence. Vérifiez le DPA selon les fournisseurs réellement accessibles.

Découvrir résidence et accords
Résidence : choisissez où les requêtes peuvent être traitées.

Interface en anglais · données de démonstration illustratives. Ouvrez l’image pour la voir en taille réelle.

Un DPA pour votre configuration.

Consultez le DPA et son annexe de sous-traitants propre à votre organisation : fournisseurs accessibles, régions et propriété.

La bonne personne signe.

Désignez un signataire juridique pour examiner les accords et accepter les nouvelles destinations de transfert.

Une trace consultable.

Les acceptations d’accords gardent version et horodatage dans la piste d’audit de votre organisation.

Plus de choix.
Une décision éclairée.

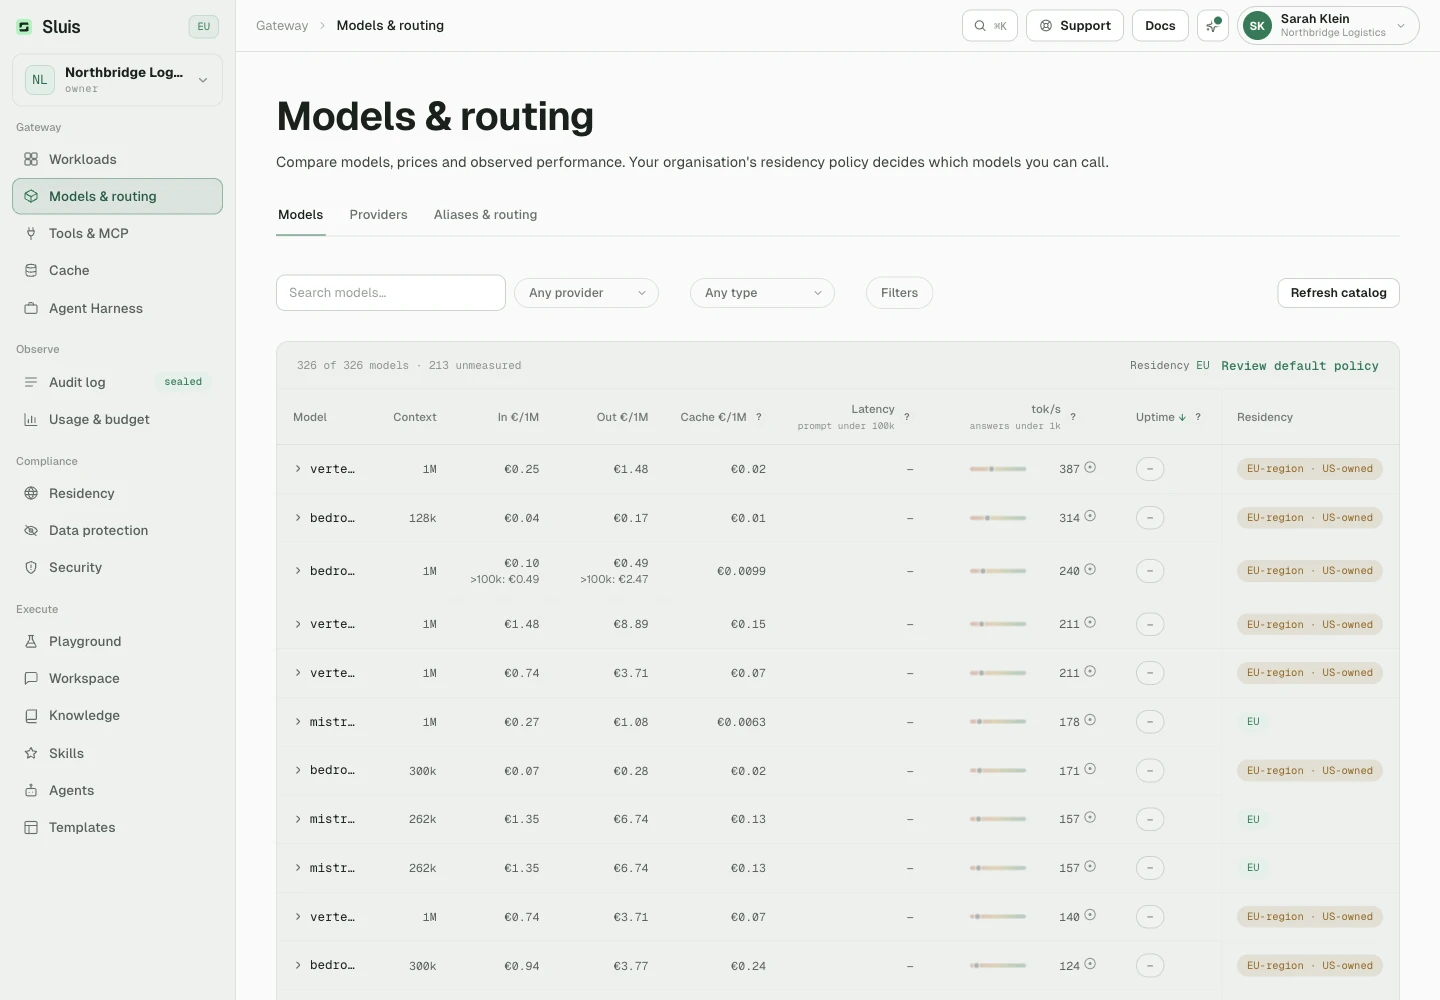
Modèles, fournisseurs et routage au même endroit. Comparez et donnez à vos applications un accès stable à l’IA.

Découvrir modèles et routage
Catalogue de modèles : parcourez les modèles disponibles et filtrez par fournisseur et capacités.

Interface en anglais · données de démonstration illustratives. Ouvrez l’image pour la voir en taille réelle.

Surveillez les entrées.
Repérez les changements.

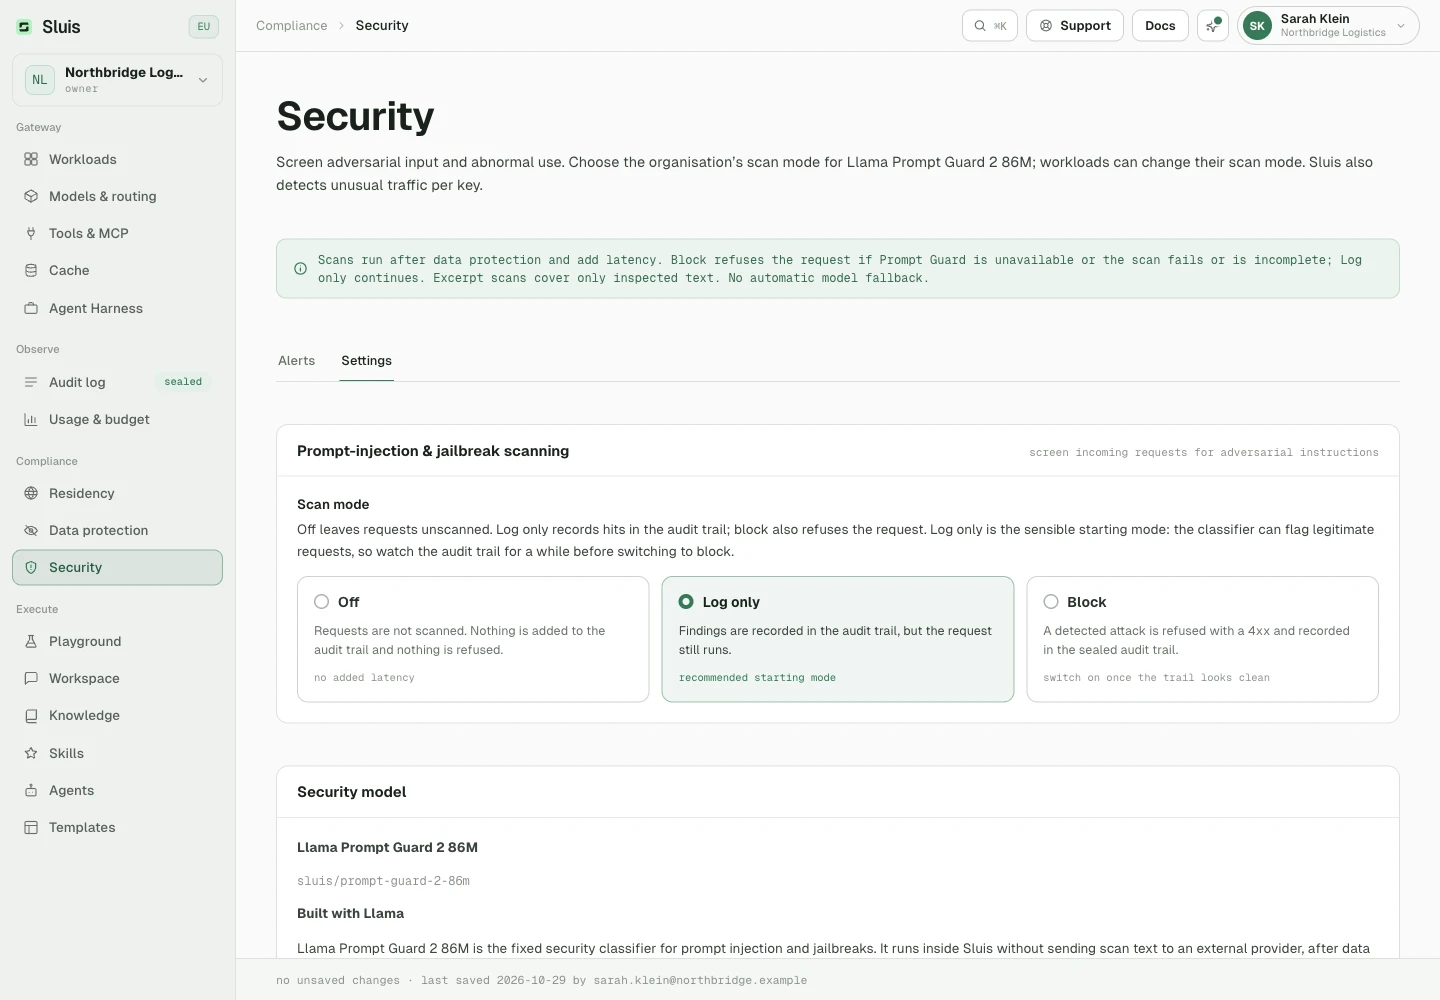
Recherchez injections de prompt et jailbreaks. Détectez les usages inhabituels des identifiants en arrière-plan.

Sécurité : configurez l’analyse des injections de prompt.

Interface en anglais · données de démonstration illustratives. Ouvrez l’image pour la voir en taille réelle.

Choisissez la réaction.

Commencez en journalisation seule, examinez les résultats, puis choisissez les blocages. Définissez les paramètres de l’organisation et adaptez le mode par workload.

Repérez les usages de clés inhabituels.

Signalez les variations de volume, d’horaires et de choix de modèles. Examinez les preuves dans les alertes, avec des e-mails facultatifs aux membres choisis.

Fonctionnement de l’analyse

Le classificateur fonctionne dans Sluis. Les longs textes peuvent être échantillonnés : des attaques peuvent échapper et des prompts légitimes être signalés. Vérifiez résultats et paramètres.

Gérez aussi la politique comme du code.

Routage, protection des données et sécurité partagent une politique versionnée. Modifiez-la dans la console ou via l’API ; consultez l’historique et restaurez une version.

Lire la documentation

Gardez vos agents.
Encadrez-les par vos règles.

Votre code reste local. Sluis gouverne le trafic des modèles et les appels d’outils avec des clés d’agent dédiées.

Claude CodeSur votre machine
/agent/claude

Native agent traffic, inspected and sealed.

Agent keyIsolated
Data inspectionApplied
ToolsGoverned
Audit recordSealed

Trafic des modèles et outils.

Les appels MCP passent par l’inspection, les contrôles de résidence et la même chaîne d’audit. L’accès aux outils exige des autorisations explicites.

Des clés à usage précis.

Les clés d’agent ne peuvent pas appeler l’API standard. Les identifiants fournisseur restent chiffrés dans Sluis.

Agent Harness est activé par organisation pendant son déploiement. Les régions de service sont choisies par les fournisseurs et enregistrées comme non vérifiées.

Documentation des agents

Connectez-vous depuis votre client MCP.

Pointez Claude Code, Codex, Cursor ou un autre client MCP vers /agent/mcp. Il ouvre votre navigateur, vous vous connectez comme d’habitude et approuvez son accès. Ses appels passent ensuite par votre propre clé d’agent, et vous pouvez révoquer un client connecté à tout moment.

Des outils sous le compte de chaque membre.

Dans leurs paramètres Sluis Workspace, les membres connectent leurs propres comptes aux outils qui le permettent. Chaque appel d’outil s’exécute alors en leur nom, et non avec un jeton partagé de l’organisation.

Les serveurs privés attendent une validation.

Si vous l’autorisez, un membre peut proposer un serveur MCP privé. Il reste inactif jusqu’à ce qu’un administrateur l’approuve et choisisse ses outils. Votre politique de résidence s’applique toujours.
Un nouvel endpoint.
Votre workflow habituel.

Compatible avec les API OpenAI et Anthropic. Gardez SDK, prompts et streaming. Attribuez modèles, limites et budget à chaque application. Renouvelez les clés sans changer la politique.

OpenAIAPI compatible
AnthropicAPI compatible
main.rs
use serde_json::json;

#[tokio::main]
async fn main() -> Result<(), Box<dyn std::error::Error>> {
    let key = std::env::var("SLUIS_KEY")?;
    let response = reqwest::Client::new()
        .post("https://api.sluis.ai/v1/chat/completions")
        .bearer_auth(key)
        .json(&json!({
            "model": "sluis/auto",
            "messages": [{
                "role": "user",
                "content": "Summarise the project plan."
            }]
        }))
        .send().await?
        .error_for_status()?;

    println!("{}", response.text().await?);
    Ok(())
}
Dépendances Rust · Cargo.toml
[dependencies]
reqwest = { version = "0.13", features = ["json"] }
serde_json = "1"
tokio = { version = "1", features = ["macros", "rt-multi-thread"] }
Documentation reqwest

sluis/auto reste dans la politique de votre organisation. Un routeur interne à Sluis décide quand une requête nécessite du raisonnement ; les extraits destinés au classificateur ne vont qu’à des fournisseurs détenus dans l’UE qui y traitent les données.
Conçu pour votre utilisation de l’IA.
Les mêmes contrôles, d’une requête à votre propre infrastructure.

Connecter Gateway

Documents,
protégés.

Protégez les données sensibles des DOCX, PDF, images et textes. Rendu et OCR s’exécutent dans le gateway, avec un audit scellé.

Découvrir la protection des documents
Customer brief.docxExample
Ready for your model

Prepare a payment plan for PERSON_1.
Send the proposal to EMAIL_1.

Personal details replaced

Dépensez avec
des limites.

Définissez budgets et limites par workload, sur tous les identifiants. Les caches chiffrés facultatifs restent isolés à votre organisation.

Configurer vos workloads
Project assistantIllustrative budget
€72 / €100Within budget
Scope
This workload
Cache
Organisation only
Storage
Encrypted

Votre propre
périmètre.

Exécutez tout le produit sur votre infrastructure avec Sluis Edge. Les mêmes contrôles et registre, sous votre maîtrise.

Découvrir Sluis Edge
Your infrastructure
Sluis Edge
InspectRouteSeal
The data plane stays with you.

Comparez avant de choisir

La même politique.
Pour les personnes avec qui vous travaillez.

Offrez à votre équipe Sluis Workspace, l’espace basé sur votre gateway.

Comparer les gateways IA pour les organisations de l’UE
Découvrir Sluis Workspace