Protección de datos
Modos de detección, biblioteca de 61 detectores, detección de entidades y sus modelos, análisis de seguridad, aviso al modelo y retención.
La protección de datos se ejecuta en cada petición antes de despachar. El modo por defecto es tokenize: cada valor detectado sin una excepción coincidente se sustituye por un token tipado estable, como «EMAIL_1».
Los valores protegidos llegan al proveedor solo como tokens, y la respuesta se restaura a los valores reales de vuelta hacia usted, en streaming o no.
El mapa de tokens vive en memoria durante la vida de la petición y nunca se persiste. La seudonimización es de un solo sentido: protege lo que usted envía.
En Sluis Workspace, los resultados públicos de búsqueda web y la propia salida del modelo en el mismo turno no se tokenizan de nuevo. Un valor que la conversación ya tokenizó sigue sustituido por su token, y el registro de auditoría anota cuándo se aplicó.
# tokenize mode (the default): what you send
curl https://api.sluis.ai/v1/chat/completions \
  -H "Authorization: Bearer $SLUIS_KEY" \
  -H "Content-Type: application/json" \
  -d '{ "model": "sluis/auto", "messages": [{ "role": "user",
        "content": "Mail j.devries@acme.nl that IBAN NL91ABNA0417164300 is active." }] }'
# what the model provider receives: only stable typed tokens
{ "role": "user",
  "content": "Mail «EMAIL_1» that IBAN «IBAN_1» is active." }
# what you get back: restored at the single client egress, streaming included
{
  "choices": [{
    "message": {
      "role": "assistant",
      "content": "Draft: Dear j.devries@acme.nl, your account NL91ABNA0417164300 is active…"
    }
  }]
}
Cuatro modos deciden qué ocurre con un valor detectado:
tokenize(el valor por defecto) lo sustituye por un token reversible.masklo reescribe de forma irreversible.blockrechaza la petición con422.allow_loglo deja pasar y marca la fila de auditoría.
Vienen de serie 61 detectores integrados: 29 para datos personales, del número de la Seguridad Social de EE. UU. a identificadores nacionales validados con las reglas de suma de control, fecha o formato de cada país, y 32 para secretos y credenciales. Cada uno se puede activar o desactivar por organización. Los términos personalizados (texto plano o regex) cubren cualquier cosa específica de su negocio, y la etiqueta de un término personalizado puede tener hasta 32 caracteres:
Excepciones por patrón
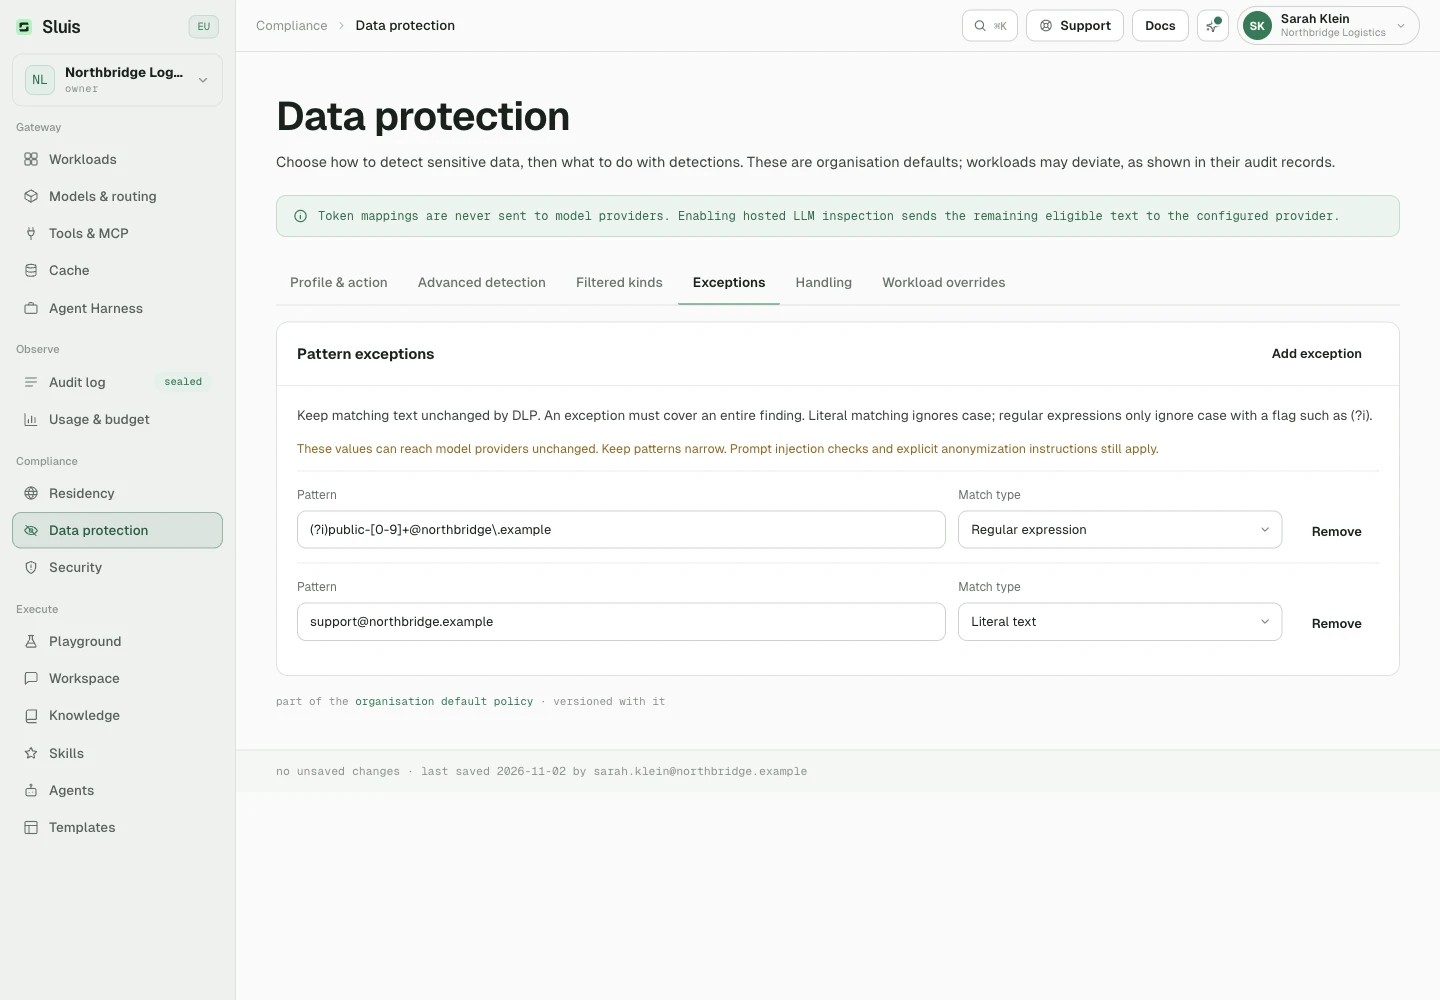
En Consola › Protección de datos › Excepciones, añada texto literal o una expresión regular para los valores que desea dejar intactos, como el buzón público support@northbridge.example.
- Los patrones literales no distinguen mayúsculas de minúsculas, incluidas las letras Unicode.
- Las expresiones regulares usan la sintaxis Rust regex y distinguen mayúsculas de minúsculas, salvo que añada
(?i). - Una sola coincidencia de excepción en el texto original debe contener todo el valor detectado. Una coincidencia parcial no basta; las coincidencias separadas, adyacentes o superpuestas nunca se combinan.
Use patrones específicos. Un valor exceptuado no se seudonimiza, no se enmascara ni provoca el bloqueo de la petición, por lo que su texto original puede llegar al proveedor del modelo. Los demás valores detectados siguen protegidos.
Las excepciones se aplican a detectores integrados y personalizados, nombres, diccionarios y reconocimiento de entidades local o alojado, incluido el texto protegido de documentos y embeddings. No desactivan el análisis de inyección de prompts ni otros controles de seguridad. Los términos de eliminación explícita en sluis.remove o en una petición de documento siempre tienen prioridad.
Detección de entidades
Personas, organizaciones y lugares son difíciles de detectar solo con patrones. Sluis combina varias capas:
- heurísticas de contexto
- correlación de correo
- un directorio de nombres del tenant
- diccionarios incluidos
- NER opcional (reconocimiento de entidades nombradas)
El modelo NER funciona como sidecar interno de la red, así que el texto permanece dentro del perímetro del despliegue. Estas capas también analizan el texto extraído de documentos y por OCR cuando la protección de documentos está activada.
- Con NER activado, una petición puede nombrar hasta 100.000 entidades distintas y 6,4 millones de caracteres de texto. Por encima de ese límite, el análisis cuenta como incompleto.
- Un nombre que el modelo detecta una vez se sustituye allí donde reaparezca en la petición: la misma palabra completa, con las mismas mayúsculas y el mismo token, también en mensajes donde el modelo no lo señaló.
- Las palabras genéricas sueltas y las siglas cortas solo cubren el lugar que señaló el modelo.
Diccionario de nombres
El diccionario de nombres es la contraparte determinista del NER: nombres de pila y apellidos compilados a partir de datos abiertos de administraciones públicas en un diccionario incluido en el gateway.
- Detecta nombres completos y nombres precedidos de un tratamiento, sin latencia añadida y sin que nada salga de su perímetro.
- Los nombres que también son palabras corrientes solo se detectan con contexto con forma de nombre.
- Los nombres poco frecuentes siguen siendo tarea del directorio o del NER.
Modelos NER a elegir
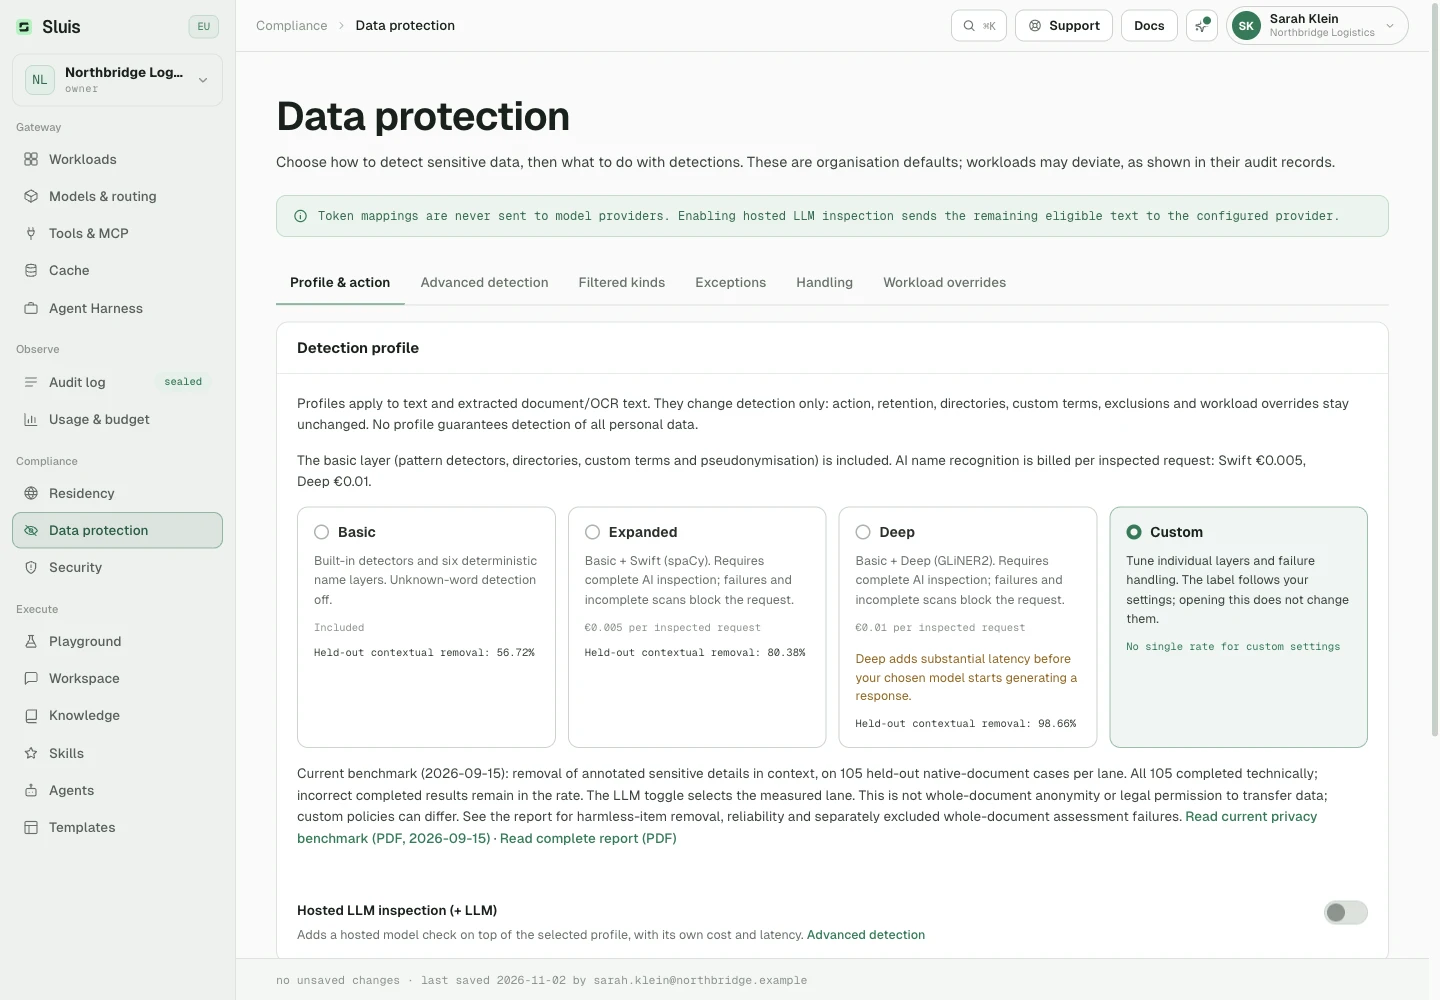
Elija Básico, Ampliado o Profundo en Protección de datos.
- Básico es el valor por defecto de las nuevas organizaciones. Usa detectores integrados y seis capas deterministas de nombres, sin llamar a un modelo.
- Ampliado añade Swift (spaCy).
- Profundo añade GLiNER2-PII en su lugar. Requiere más tiempo de procesamiento, no garantiza mayor cobertura.
- Personalizado permite ajustes individuales.
Ambos perfiles con modelo exigen inspección completa y bloquean los fallos del modelo o los análisis incompletos.
- Las políticas existentes, las exclusiones, los directorios y las excepciones de workloads se conservan.
- La detección de palabras desconocidas sigue desactivada en los tres perfiles.
- Un workload puede elegir un modelo NER disponible aunque la organización lo tenga desactivado por defecto.
Facturación
- El reconocimiento de nombres con IA se factura una vez por cada petición de cliente que inspecciona: 0,005 € con Swift (Ampliado), 0,01 € con GLiNER2 (Profundo). Básico está incluido.
- Las llamadas posteriores que Sluis hace dentro de esa petición no se vuelven a facturar, y una inspección incompleta no cuesta nada.
- Cada cargo es un recibo de auditoría vinculado que cuenta para sus presupuestos.
Latencia
- Profundo añade una latencia considerable antes de que el modelo elegido empiece a generar una respuesta.
- El tiempo de análisis de Swift y GLiNER2 crece con la longitud de la entrada, el número de mensajes y la carga.
- No hay plazo límite: bajo carga, una petición espera en una cola en lugar de ser rechazada, y solo termina si usted se desconecta. Esto no es una garantía de velocidad.
- La inspección opcional con LLM alojado añade una espera aparte antes de generar la respuesta, según la longitud de la entrada, la carga del proveedor y los reintentos.
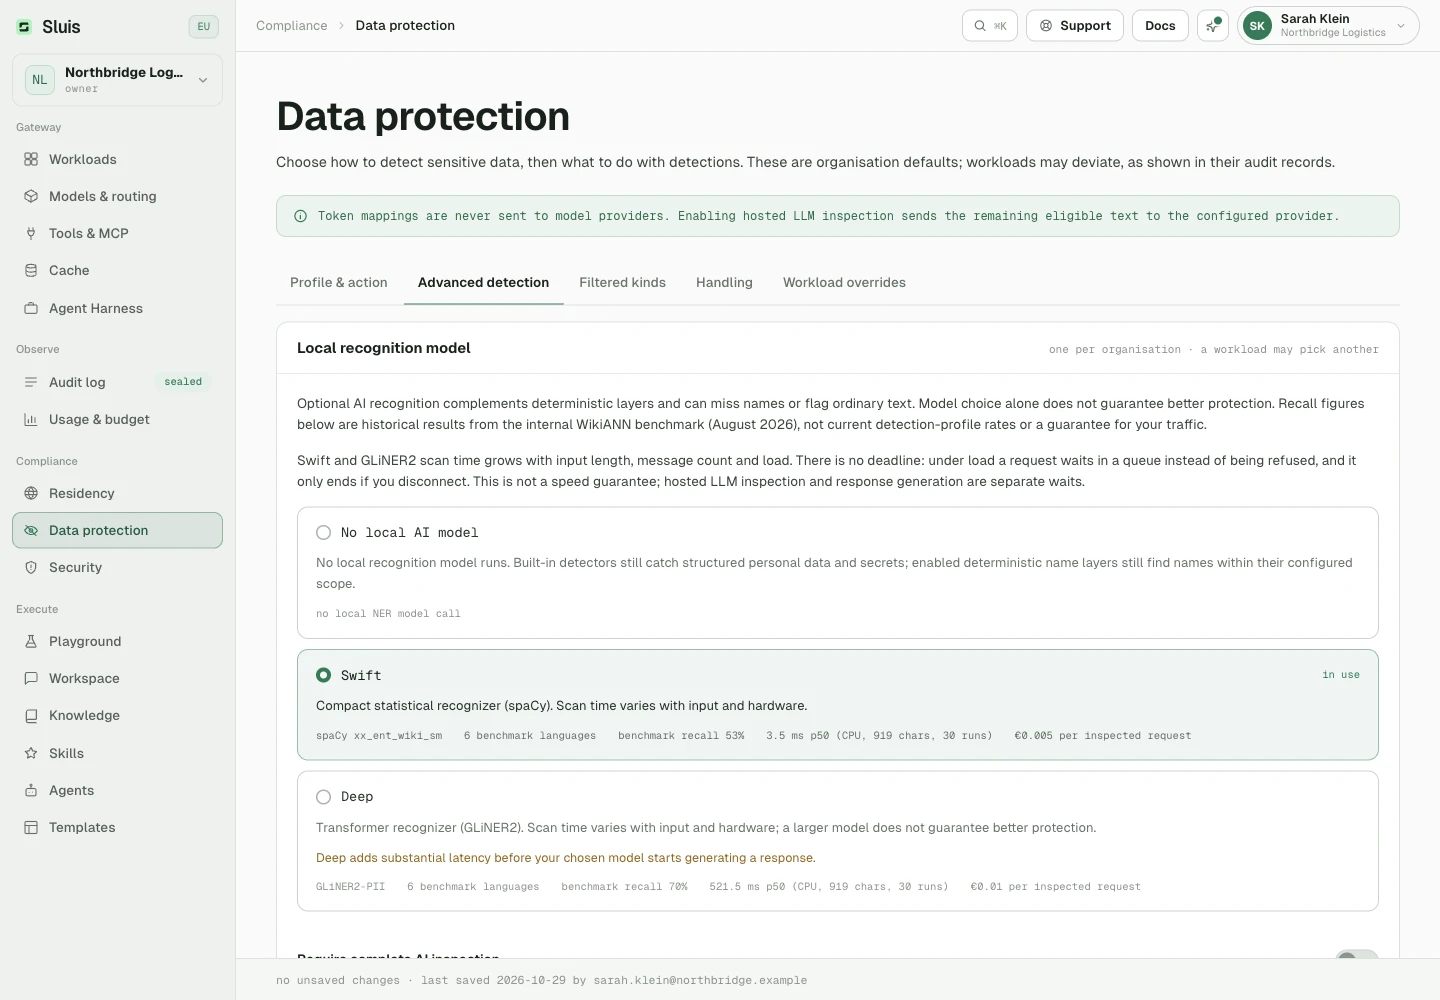
| Modelo | Cobertura | Precisión medida | Latencia |
|---|---|---|---|
| swift · spaCy xx_ent_wiki_sm | multilingual, basic | all-entity F1 0.58 · person F1 0.72 · recall ~0.53 | 3.5 ms p50 (CPU, 919 chars, 30 runs) |
| deep · GLiNER2-PII (mDeBERTa-v3, Apache-2.0) | 7 trained languages (EN, FR, ES, DE, IT, PT, NL) + multilingual backbone transfer | all-entity F1 0.61 · person F1 0.76 · recall ~0.70 | 521.5 ms p50 (CPU, 919 chars, 30 runs) |
Medido el 2026-08-12 en un benchmark interno: frases de prueba de WikiANN en seis idiomas (NL, EN, DE, FR, ES, IT; 150 por idioma), puntuadas con micro-F1 sobre pares (etiqueta, texto) a nivel de texto, con el filtro de falsos positivos de producción aplicado, en un equipo de desarrollo con Apple silicon a FP32. WikiANN son datos del dominio Wikipedia, de estándar plata, y el terreno natural de spaCy. Tome las cifras como orientación relativa entre los niveles, no como precisión absoluta en el uso real.
Análisis de seguridad
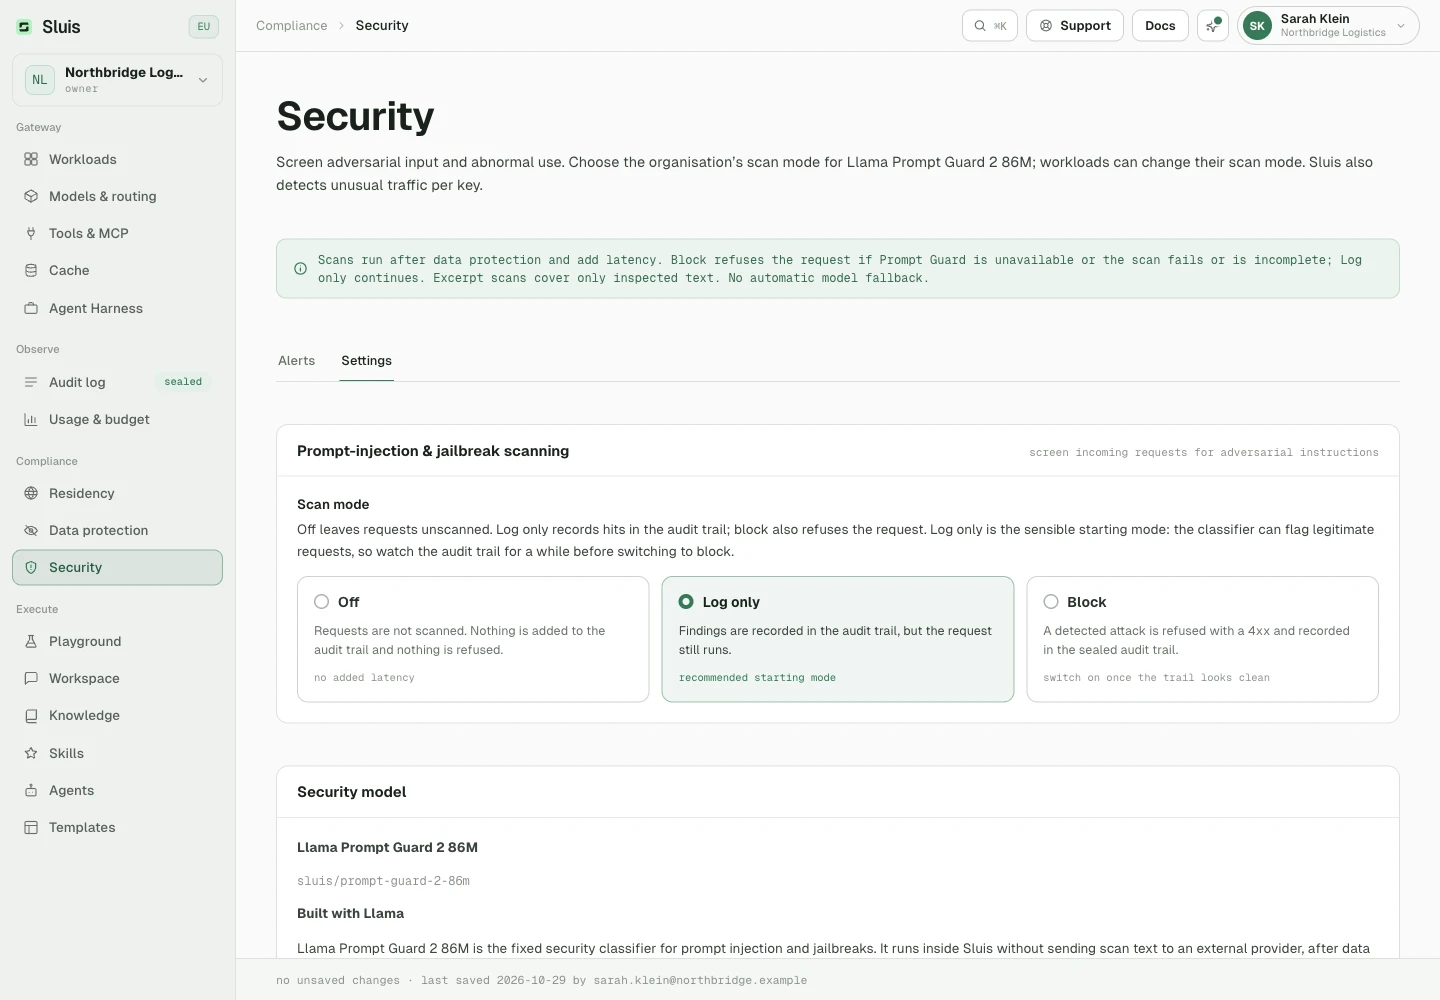
La detección de inyección de prompts y jailbreak es opcional y se ejecuta en la puerta, antes de despachar. Tiene tres modos: off | log | block.
offomite el análisis.logregistra los hallazgos sin bloquear el tráfico.blockrechaza los ataques detectados. Falla en cerrado cuando Prompt Guard no está disponible o la clasificación falla o queda incompleta. No hay respaldo automático a otro modelo.
Cómo funciona el análisis
- La seguridad usa siempre Llama Prompt Guard 2 86M (
sluis/prompt-guard-2-86m), dentro de Sluis, sin transferir el texto analizado al exterior. - Ventanas solapadas de como máximo 512 tokens del modelo conservan los límites de los segmentos, dentro de un presupuesto total de análisis de 4096 a 65536 tokens (8192 por defecto).
- El umbral de detección está fijado en 0,8.
- Las entradas largas usan extractos seleccionados. Un resultado seguro cubre solo el texto inspeccionado, no la entrada completa. El registro de auditoría conserva los bytes inspeccionados y los totales.
- El análisis sigue a la protección de datos, que puede conservar datos personales cuando está desactivada o solo registra.
- Los análisis añaden una latencia variable. Esperan al analizador hasta que responde o el cliente se desconecta, y no hay plazo límite de análisis.
Coste y auditoría
- 0,01 € por análisis lógico completado, una sola vez con independencia de las ventanas o del veredicto, incluidos los resultados seguros por muestreo. Sin recargo por tokens.
- No se cobran el modo off, los rechazos previos ni los fallos técnicos.
- Cada análisis tiene una entrada de auditoría facturable aparte y vinculada:
security.scan. Puede haber cargos aunque la petición original se bloquee o se responda desde la caché. - Las excepciones por workload pueden cambiar el modo de análisis.
- Por separado, la inspección de privacidad Nemotron opcional usa Nebul según su política de residencia y se factura por tokens.
Construido con Llama. Licencia comunitaria de Meta Llama 4.
Detección de anomalías
La detección opcional de anomalías en el comportamiento de las claves se ejecuta como tarea en segundo plano, sin latencia en las peticiones: líneas base por clave a partir de estadística robusta con estacionalidad por hora de la semana, más una capa multivariante de isolation forest.
Las alertas son explicables, nunca una puntuación sin más. Aparecen en la vista Seguridad de la Consola y, opcionalmente, por correo.
Aviso al modelo
Cuando la tokenización reescribió una petición, Sluis inyecta un mensaje de sistema inicial que indica al modelo que los tokens «…» son marcadores opacos que debe mantener intactos. Eso es lo que hace fiable la restauración. Está activado por defecto, y puede personalizarlo o desactivarlo por organización.
Retención y fidelidad de auditoría
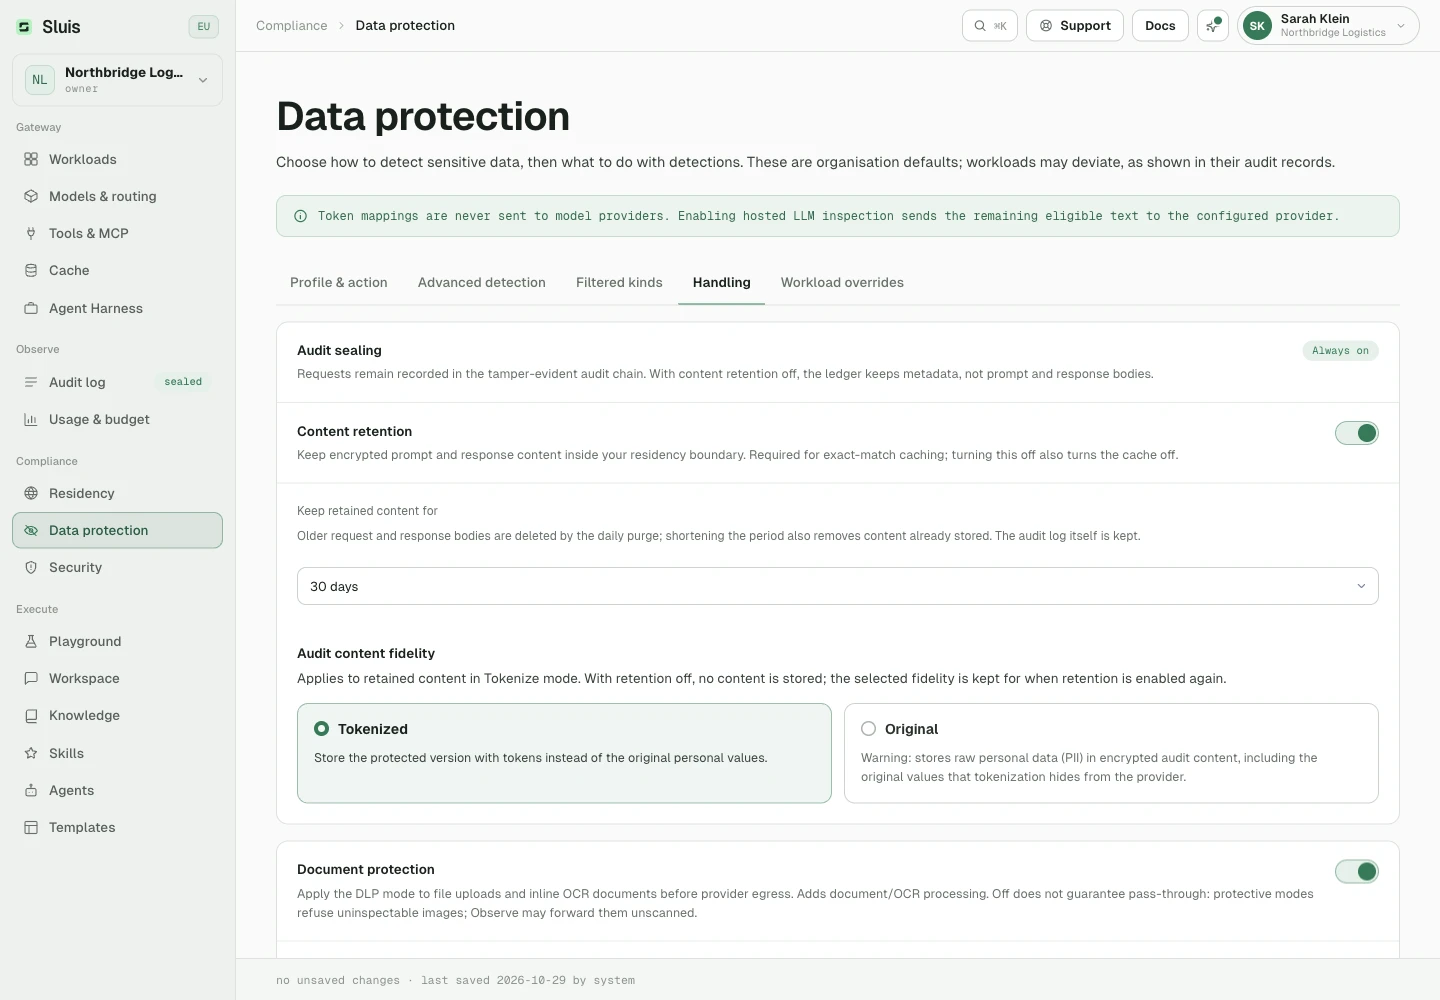
La retención de contenido conserva los cuerpos de petición y respuesta para el registro de auditoría. Está activada por defecto y cifrada en reposo.
- La fidelidad de auditoría decide si el contenido retenido guarda los tokens o los valores originales.
- El contenido retenido caduca a los 30 días por defecto. En la vista Protección de datos de la Consola puede fijar otro plazo en días (de 1 a 36.500) o conservarlo indefinidamente.
- Una purga diaria aplica el plazo actual al contenido ya almacenado, así que acortarlo también elimina el contenido más antiguo.
- El contenido de los chats de Sluis Workspace se elimina al cabo del menor de dos plazos: ese plazo y el plazo del Workspace para valores personales en chats (7 días por defecto).
- El libro de metadatos de auditoría se conserva y nunca se modifica.
- Desactive la retención para tener un libro solo de metadatos. Eso también desactiva la caché de respuestas.
Anonimización de documentos
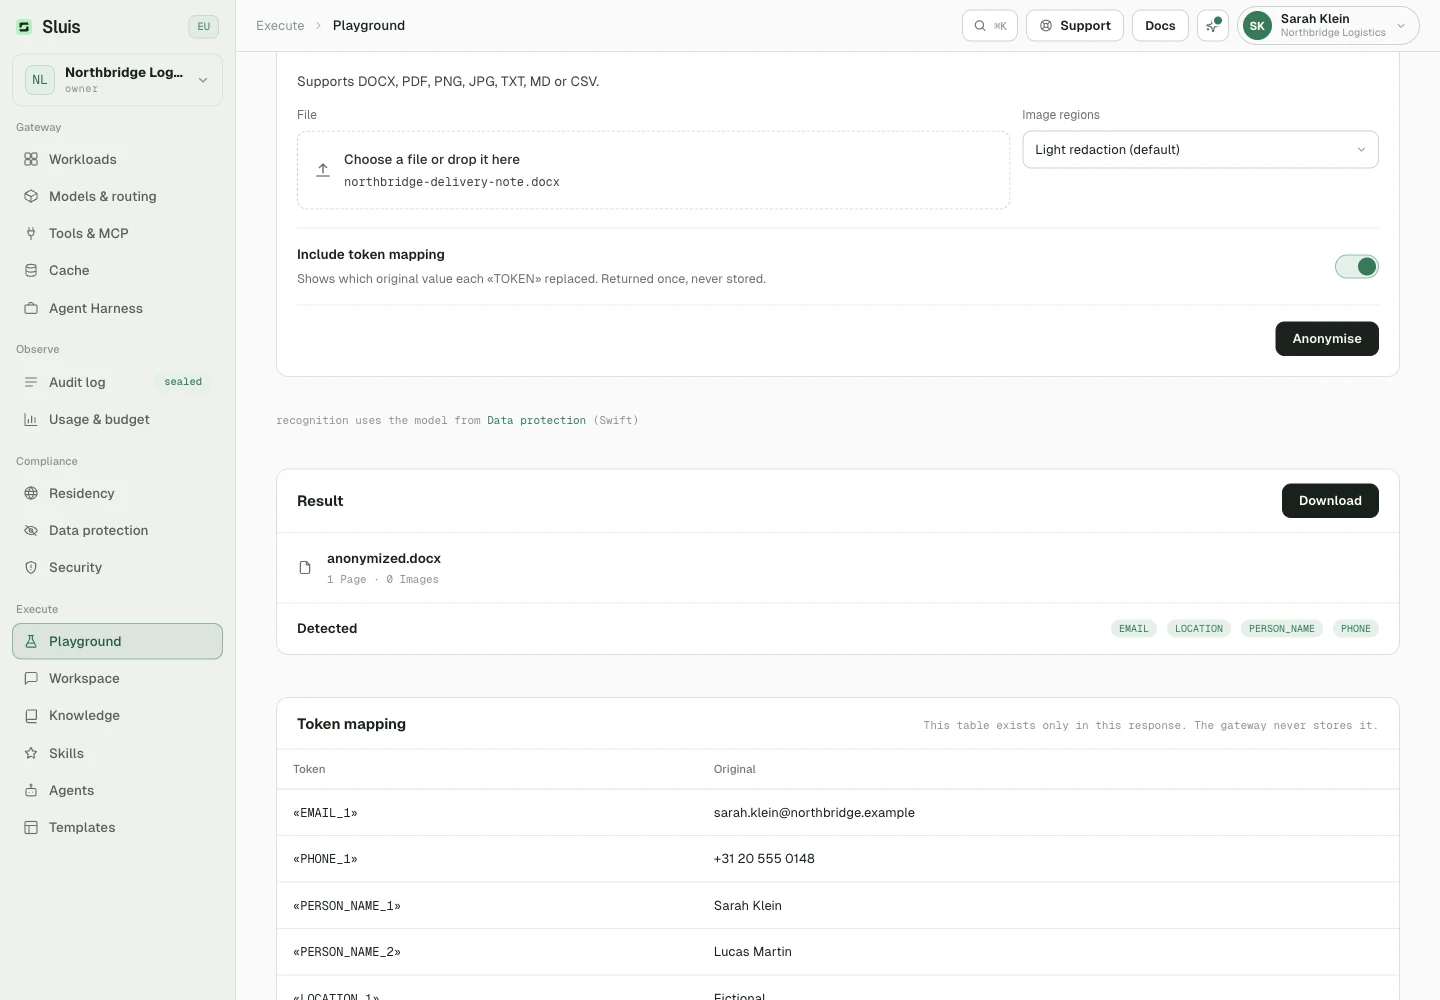
Envíe un archivo docx, pdf, imagen o texto a POST /v1/documents/anonymize y recibirá el mismo documento con los datos personales y los secretos sustituidos por etiquetas como «PERSON_NAME_1» en el texto, y difuminados en las imágenes y las páginas de PDF.
- El procesamiento es local al gateway, OCR incluido. La operación se sella en la cadena de auditoría y se mide por página o imagen.
- Los PDF censurados conservan una capa de texto invisible y buscable, construida a partir del texto anonimizado.
- Para documentos grandes, encole un trabajo asíncrono y recoja el resultado más tarde mediante una URL firmada de duración limitada.
- En los escaneos, las líneas que el OCR no puede leer con fiabilidad (firmas, letra manuscrita ilegible) y la tinta fuera de toda línea de texto reconocida (iniciales, sellos) se destruyen en lugar de adivinarse. Aparecen como
«UNREADABLE»en la capa de texto, y la respuesta informa de la categoríaUNREADABLE_REDACTED.
Mapeo de tokens
El endpoint síncrono devuelve el mapeo de tokens solo cuando usted lo pide (include_mapping: true) y quien llama tiene derecho a ello: un workload con documents y documents_reidentify, o un propietario o administrador de la Consola. El mapeo se sella en la cadena de auditoría como recuentos y un hash, y nunca se almacena. Los trabajos asíncronos rechazan las peticiones de mapeo con 422.
En tránsito
La misma protección funciona en tránsito. Con la política dlp_documents activada, los archivos subidos por /v1/files y los documentos OCR inline se anonimizan antes de salir hacia un proveedor, se rechazan con block y se analizan con allow_log.
# enqueue a large document (202 + job id; Idempotency-Key honoured)
curl https://api.sluis.ai/v1/documents/anonymize/jobs \
  -H "Authorization: Bearer $SLUIS_KEY" \
  -F file=@archive.pdf

# poll until succeeded; the signed download_url then needs no API key
curl https://api.sluis.ai/v1/documents/anonymize/jobs/9c31… \
  -H "Authorization: Bearer $SLUIS_KEY"
{
  "id": "9c31…",
  "state": "succeeded",
  "filename": "archive.pdf",
  "summary": { "pages": 12, "images": 3, "categories": ["PERSON_NAME", "EMAIL"], "downgraded": false },
  "download_url": "https://api.sluis.ai/v1/documents/deliverables/9c31…?tenant=…&exp=…&sig=…"
}
Embeddings
Los tokens seudonimizados son estables dentro de una misma petición, no entre peticiones, así que los embeddings de texto tokenizado pueden no coincidir entre llamadas.
El ajuste de política dlp_embeddings controla si el análisis cubre /v1/embeddings. Está activado por defecto. Si lo pone en off, las entradas de embeddings se envían al proveedor sin analizar, y cada llamada exenta queda registrada en el rastro de auditoría.
Términos a eliminar por petición
Cualquier petición JSON del plano de datos (chat completions, completions, embeddings, responses y los ingresos nativos de Anthropic) puede llevar una extensión sluis de nivel superior con una lista remove. Nombra los términos que el gateway debe eliminar del prompt antes de despachar.
- Cada entrada es una cadena simple, o un objeto con un
texty unkinddeperson | organization | location | term. - Como máximo 128 entradas. Cada una debe no estar vacía tras recortar espacios y tener como máximo 256 caracteres.
- La coincidencia es por límite de palabra y no distingue mayúsculas.
- La extensión es una construcción del gateway. Siempre se elimina antes de despachar y nunca llega a un proveedor, a la caché ni al contenido retenido.
# name the terms the gateway must remove: the top-level "sluis" object never leaves the gateway
curl https://api.sluis.ai/v1/chat/completions \
  -H "Authorization: Bearer $SLUIS_KEY" \
  -H "Content-Type: application/json" \
  -d '{ "model": "mistral/mistral-large-latest",
        "messages": [{ "role": "user",
          "content": "Bas Alderding did a good job, send an email explaining how happy you are with that" }],
        "sluis": { "remove": [{ "text": "Bas Alderding", "kind": "person" }, "Project Nightingale"] } }'

# provider receives  → "«PERSON_NAME_1» did a good job, send an email explaining how happy you are with that"
# you receive back   → "Dear Bas Alderding, I am delighted with your work on Project Nightingale…"
# audit note         → dlp:tokenize:person_name(request)|dlp:tokenize:term(request)
# the OpenAI SDKs forward the gateway extension through extra_body
resp = client.chat.completions.create(
    model="mistral/mistral-large-latest",
    messages=[{"role": "user", "content": "Bas Alderding did a good job…"}],
    extra_body={"sluis": {"remove": [{"text": "Bas Alderding", "kind": "person"}]}},
)
# the originals are restored on the way out: the provider only ever saw «PERSON_NAME_1»
print(resp.choices[0].message.content)
Qué ocurre con una coincidencia
Cada coincidencia se convierte en un token reversible como «PERSON_NAME_1» que se une a la pasada normal de seudonimización:
- Con
tokenize, el valor por defecto, los valores originales se restauran en la respuesta, también en streaming. - Con
mask, el término se sustituye por[REDACTED:<kind>]. - Con
block, la petición se rechaza con422.
La instrucción se respeta siempre, incluso cuando el workload fija dlp: off, la organización funciona en allow_log o /v1/embeddings está exento. Solo puede reforzar la protección, nunca debilitarla, y por eso se permite por petición, a diferencia de la cabecera retirada x-sluis-dlp. El término indicado nunca llega al proveedor.
Errores y auditoría
- Una directiva mal formada nunca se ignora en silencio. Un tipo desconocido, una entrada que supere los límites o un campo desconocido dentro de la extensión se rechazan con
422. - Lo que se ejecutó realmente se divulga en la fila de auditoría sellada. Los términos aportados por quien llama llevan la capa de petición,
dlp:tokenize:person_name(request), distinta de las capas(ner)y(directory), de modo que el rastro muestra de dónde vino cada eliminación. - El endpoint síncrono
/v1/documents/anonymizeacepta la misma lista como opciónremove. Los trabajos asíncronos la rechazan con422.
Excepciones del workload
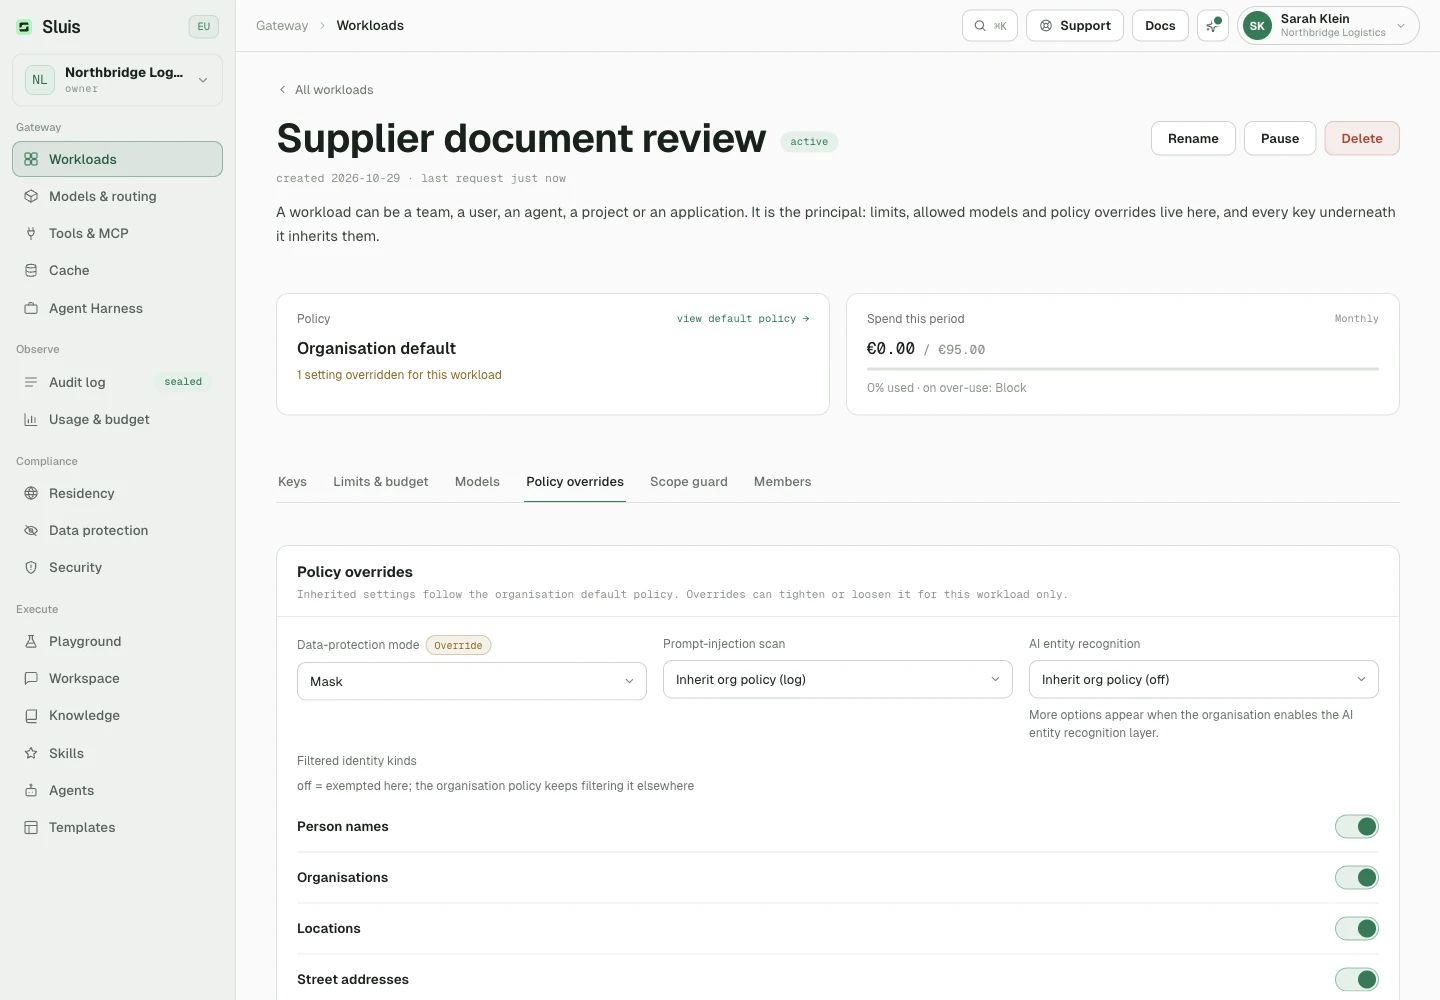
Las excepciones pertenecen al workload y se aplican a todas sus credenciales. Las opciones que no fije heredan la política de la organización.
Elija ner_model: off, swift o deep. En dlp.entities ajuste tipos de nombres y en dlp.detectors, detectores integrados como record_id o vat_number. Los valores omitidos heredan la configuración de la organización. También se aplican a documentos e imágenes, respetando el interruptor y la acción de protección de la organización. Otro detector puede encontrar el mismo valor.
- En la Consola, un propietario o administrador configura
option_overridesen Workloads. - Por la API, fije
option_overridesconPOST /admin/workloadsal crear un workload.
Para editar un workload existente, PATCH /admin/workloads/{workload_id} necesita todos sus ajustes modificables, incluidos nombre, estado, límites y presupuesto. Los reemplaza en lugar de combinar campos individuales.
# create a workload with governed overrides; keys inherit its settings
curl -X POST https://api.sluis.ai/admin/workloads \
  -H "Authorization: Bearer $SLUIS_ADMIN_TOKEN" \
  -H "Content-Type: application/json" \
  -d '{ "name": "document-review", "option_overrides": {
        "dlp": { "entities": { "person": true }, "detectors": { "record_id": false } },
        "ner_model": "swift",
        "security": { "prompt_injection": { "mode": "block" } } } }'
# sparse: absent fields inherit org policy; every deviation is sealed in the audit trail
La cabecera de petición x-sluis-dlp se ha eliminado. Las peticiones que la llevan reciben 400, así que configure el workload en su lugar. Las excepciones efectivas se registran en el rastro de auditoría sellado.