Agent Harness
Ejecute Claude Code y Codex en su máquina con la política de su organización: solicitudes y herramientas gobernadas y una auditoría sellada.
Nada del agente se traslada a la nube. Claude Code, Codex y Cursor siguen ejecutándose en la máquina del desarrollador, con sus propios procesos, archivos, herramientas integradas y bucle de agente. Sluis solo gobierna lo que envían a servicios externos: las solicitudes a modelos y las llamadas a herramientas.
La región no se aplica a los agentes de códigoUn agente de código habla con su propia suscripción de proveedor (Anthropic, OpenAI o Cursor), y es el proveedor quien decide dónde se atiende esa solicitud. Sluis no puede fijar la región, así que en el plano de agentes la residencia se registra, no se aplica: un turno nunca se rechaza por jurisdicción, y su fila de auditoría anota la región como no verificada.
Si la residencia debe cumplirse en cada llamada, desactive las rutas de agentes de código en Cumplimiento › Residencia. Entonces se rechazan, y cada rechazo queda auditado.
El cliente local inicia sesión en Sluis con una clave de agente y habla con la entrada que corresponde a su protocolo:
/agent/claudehabla la API de Anthropic, para Claude Code./agent/codex/v1habla la API Responses de OpenAI, para Codex./agent/cursorhabla el protocolo Connect de Cursor sobre protobuf./agent/mcpes un endpoint MCP Streamable HTTP sin estado que transporta las herramientas gobernadas.
Estos clientes son ejemplos, no una lista cerrada. Pi, T3 Code y cualquier otro cliente que acepte una URL base y una clave de API de Anthropic Messages, OpenAI Responses o MCP usan el mismo Agent Harness.
Configuración en cuatro pasos
Recorra esta página en orden:
- Conecte una suscripción. Claude, Codex o Cursor, una vez por cuenta de proveedor.
- Cree una clave de agente y vincúlela a esa cuenta. Una clave solo gasta las cuentas a las que está vinculada, y su secreto se muestra una sola vez.
- Configure el cliente local. Guarde la clave en
SLUIS_AGENT_KEYy apunte la URL base a/agent/claudepara Claude Code,/agent/codex/v1para Codex o/agent/cursorpara Cursor. - Registre el endpoint de herramientas (opcional). Las herramientas gobernadas llegan solo por
/agent/mcp, que se registra aparte: una URL base no añade ninguna.
Conectar una suscripción
Conecte sus suscripciones de Claude, Codex y Cursor en la Consola, en Gateway › Arnés de agentes › Conexiones. Claude se conecta con un token de configuración, Codex mediante la autorización de dispositivo de OpenAI y Cursor con un inicio de sesión en el navegador. Sluis comprueba la credencial con el proveedor antes de guardar nada.
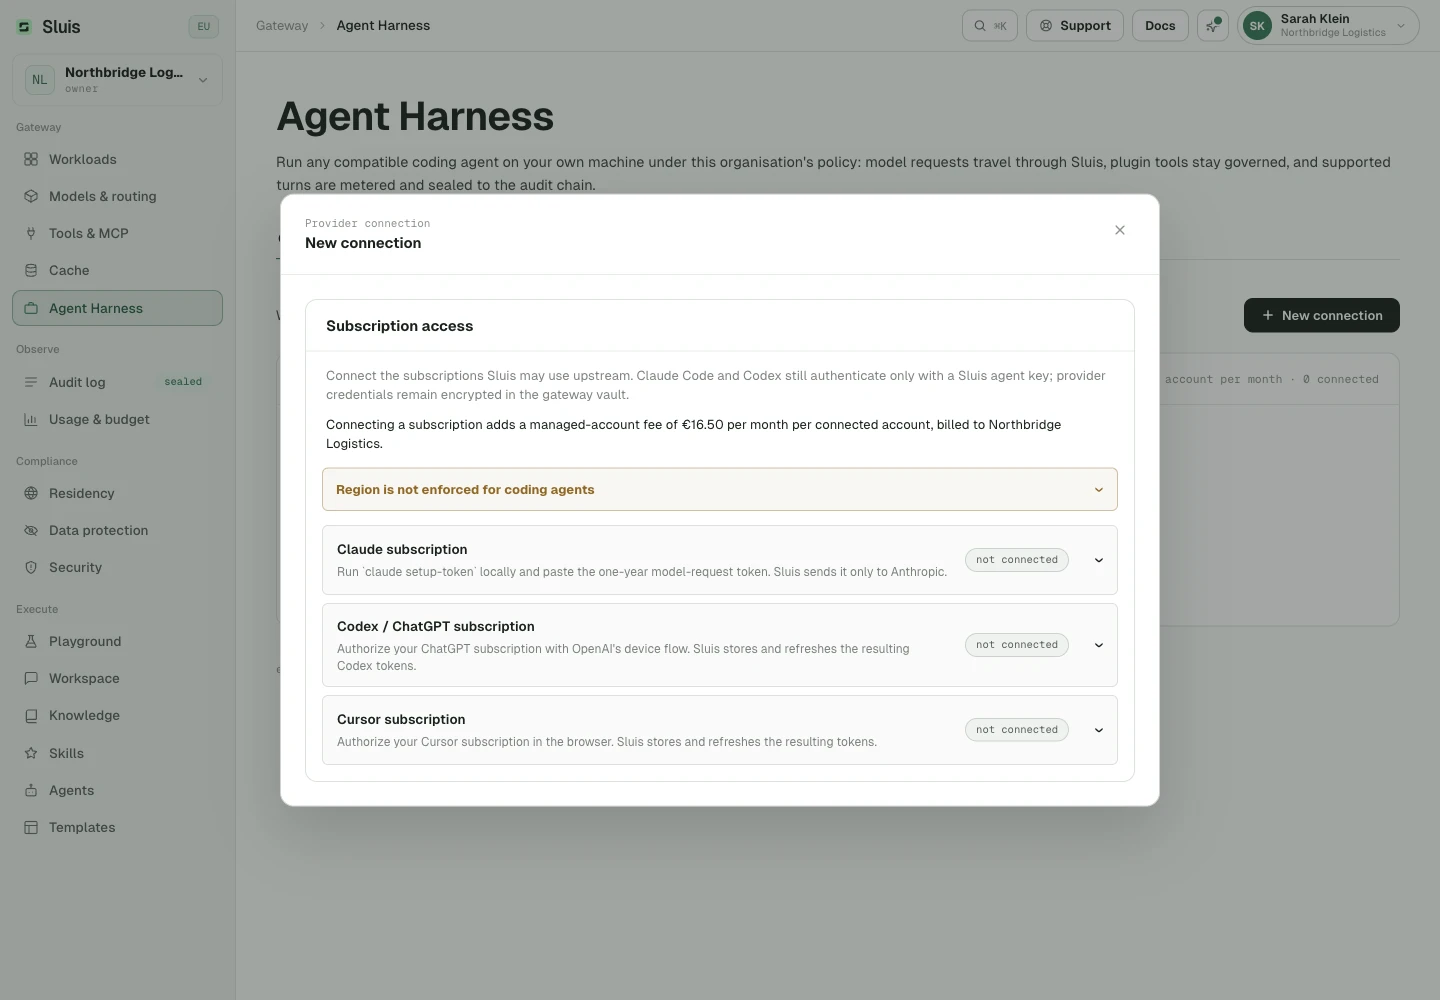
Claude: token de configuración
Necesita Claude Code instalado en su máquina y con sesión iniciada en una suscripción de Claude que permita solicitudes a modelos.
- Ejecute
claude setup-tokenen una terminal. Imprime un token de larga duración, válido durante aproximadamente un año, que empieza porsk-ant-oat. - En Gateway › Arnés de agentes › Conexiones, conecte una suscripción de Claude y pegue el token en el campo Claude. El campo está enmascarado y el autocompletado está desactivado.
- Envíelo. Sluis comprueba el token con Anthropic antes de guardar nada.
- Un token comprobado queda sellado, cifrado, en el vault de la gateway. No se vuelve a mostrar, no se devuelve a ningún cliente y no se envía a ningún sitio salvo a Anthropic.
Si el token no se acepta, no se guarda nada y no se cobra nada:
- Anthropic rechaza el token: Sluis responde
422y no crea ninguna cuenta. Ejecuteclaude setup-tokende nuevo y pegue el token más reciente, porque un token nuevo anula el anterior. - Anthropic limita la frecuencia de la comprobación (
503) o no responde (502): el token no tiene la culpa. Espere un momento y vuelva a conectar.
Cada miembro tiene una cuenta de Claude. Volver a conectar sustituye su token en lugar de añadir una segunda cuenta facturable.
Codex: autorización de dispositivo
Necesita un plan de ChatGPT que incluya Codex.
- En Gateway › Arnés de agentes › Conexiones, inicie el acceso por dispositivo de Codex. Sluis consulta a OpenAI y le muestra una URL de verificación y un código de usuario.
- Abra esa URL con el botón, inicie sesión en OpenAI, escriba el código y apruebe. OpenAI puede pedir MFA.
- Mantenga abierta esta pestaña del navegador mientras aprueba. La Consola sigue consultando hasta que OpenAI confirma.
- Tras la aprobación, Sluis guarda los tokens de acceso y de refresco cifrados en el vault de la gateway y los renueva por usted.
Conviene saber:
- El intercambio ocurre en esta pestaña del navegador. Salir de la página, o cambiar a otra pestaña de la vista, detiene el acceso, igual que Cancelar el inicio de sesión de dispositivo, y no se crea ninguna cuenta.
- La rotación del token de refresco se serializa entre réplicas, así que dos instancias de la gateway nunca rotan el mismo token a la vez.
- Un código de usuario caduca. Un flujo caducado informa
expiredy hay que empezarlo de nuevo. - Una cuenta cuya credencial guardada OpenAI rechaza más tarde deja de servir hasta que una persona la reconecte.
Cursor: inicio de sesión en el navegador
- En Gateway › Arnés de agentes › Conexiones, inicie el acceso a Cursor. Sluis abre una sesión de inicio de sesión de Cursor de un solo uso.
- Abra la página de Cursor, inicie sesión y apruebe la conexión de la CLI.
- Mantenga abierta esta pestaña mientras Sluis espera la confirmación de Cursor. Después Sluis guarda y renueva en el vault de la gateway los tokens resultantes.
Un inicio de sesión que caduca antes de que Cursor lo confirme no crea ninguna cuenta. Inicie uno nuevo.
Sluis cifra estas credenciales, las guarda en el vault de la gateway y las renueva allí. Un token de proveedor nunca llega al cliente local, ni a los registros, ni a la auditoría, ni a las trazas. Los clientes solo tienen su clave de agente de Sluis.
Quién puede conectar y qué ve
- La conexión es de autoservicio: un miembro puede añadir su propia suscripción.
- Propietarios y administradores ven todas las cuentas de la organización. Los miembros solo ven las suyas y no ven las pestañas Claves de agente y Plugins.
- La tabla Conexiones atribuye el uso al proveedor que realmente atendió cada solicitud, así que una clave vinculada a Claude y Codex nunca cuenta una llamada dos veces.
- Los medidores muestran solicitudes y tokens frente a los límites de solicitudes por minuto (RPM) y tokens por minuto (TPM) de las claves vinculadas.
Crear una clave de agente
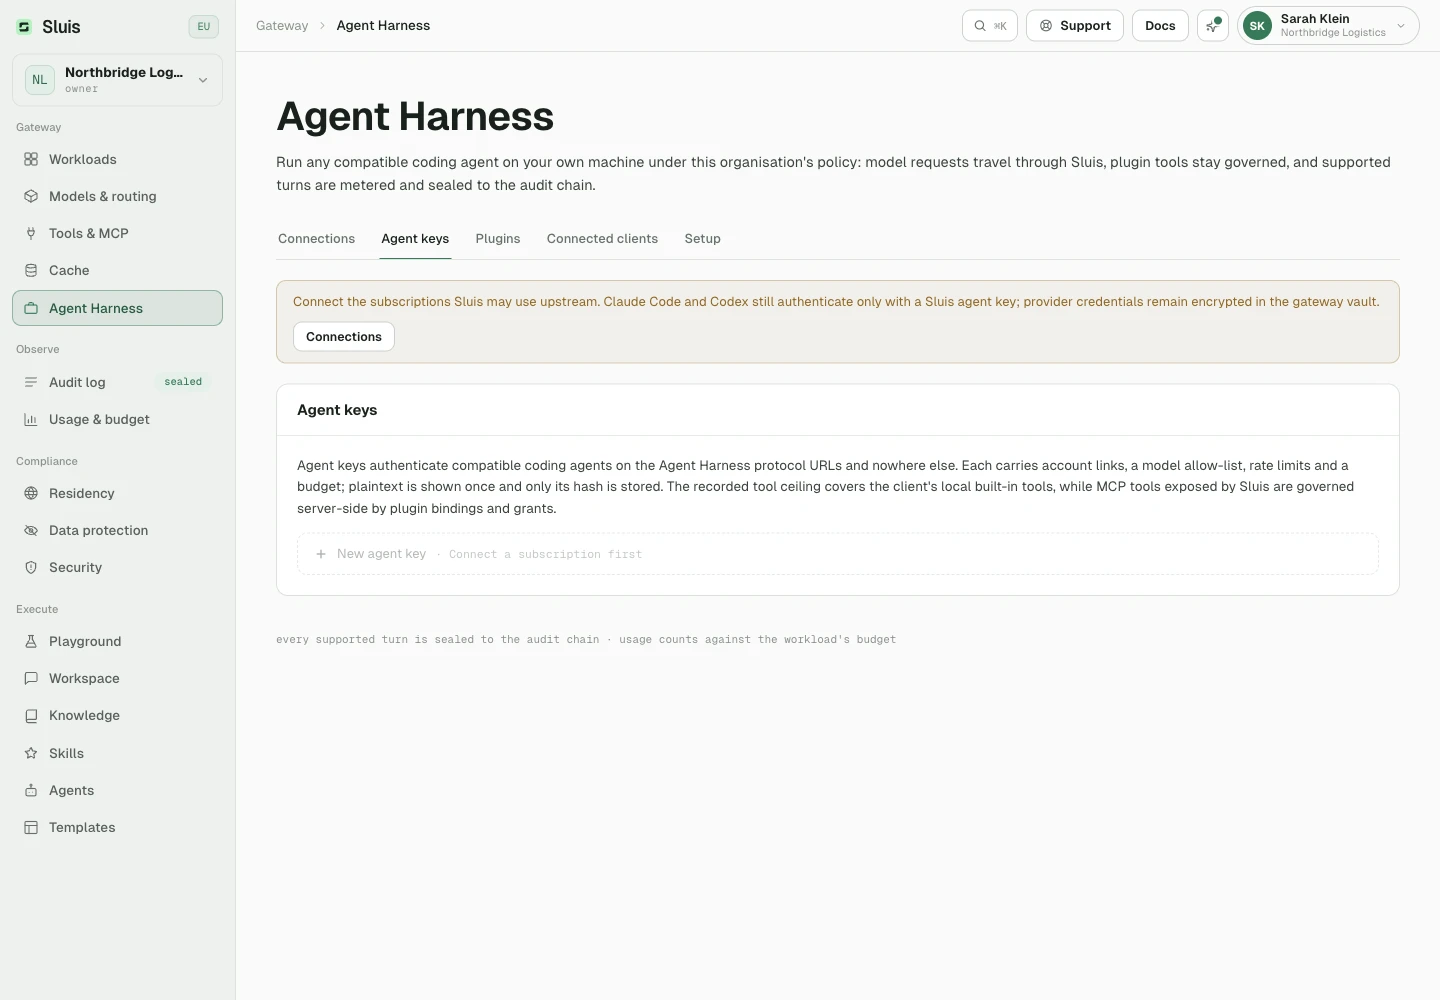
Cree las claves de agente en Gateway › Arnés de agentes › Claves de agente, aparte de sus claves de API, porque los dos propósitos están aislados.
Una clave, un propósito
- Una clave de agente solo funciona en
/agent/*. Una clave de API ordinaria solo funciona en/v1/*. - Una clave de API ordinaria en
/agent/*recibe un404a secas, como si la ruta no existiera. En/agent/mcprecibe un401. - Una clave de agente en
/v1/*recibe un401, igual que una clave de agente enviada en el encabezado equivocado (vea Encabezados de credenciales más abajo). - Ningún rechazo revela qué propósito tenía la clave.
Crear una clave
- Elija Nueva clave de agente y dele un nombre.
- Vincule suscripciones desde una única lista con búsqueda de sus suscripciones activas. Vincule al menos una cuenta y como máximo una por proveedor.
- Si lo desea, limite los modelos. El selector con búsqueda ofrece solo modelos de los proveedores vinculados. Déjelo vacío para permitir todos los modelos que puedan servir las suscripciones elegidas.
- Copie el secreto. Se muestra una sola vez y solo se guarda su hash.
Después, desde la lista de claves:
- Editar cambia la política y los vínculos sin cambiar la clave instalada.
- Rotar y copiar invalida el secreto anterior y muestra una sola vez uno nuevo. Úselo si se perdió el texto en claro.
- La pestaña Configuración explica cada ruta de cliente.
Techo de herramientas integradas
Una clave también registra el techo de la organización sobre las herramientas integradas del cliente local, escrito en la gramática de herramientas de Claude Code (Tool o Tool(rule)) y comprobado al crear la clave. El cliente del desarrollador aplica esa lista en la máquina. Sluis no bloquea por sí mismo las llamadas a herramientas integradas.
Una lista vacía no registra ningún techo. Sluis lee el techo en un solo lugar: para decidir qué nombres de herramienta puede mencionar una habilidad, de modo que una habilidad nunca pueda ampliar una clave (vea Contexto y habilidades más abajo).
Las herramientas que Sluis controla por sí mismo, en cada solicitud, son las herramientas MCP que expone: vea los plugins más abajo.
Apuntar los clientes a Sluis
Claude Code
Claude Code necesita una URL base y una credencial. Ponga ANTHROPIC_BASE_URL en la entrada Claude de esta gateway y ANTHROPIC_API_KEY en la clave de agente que guarda en SLUIS_AGENT_KEY.
Una URL base no añade herramientas: el protocolo de Anthropic no tiene descubrimiento de plugins. Registre usted mismo el endpoint MCP, con claude mcp add o una entrada de .mcp.json. Ambos referencian ${SLUIS_AGENT_KEY} en lugar de la clave, para que ningún secreto acabe en un archivo versionado.
Codex
Codex lee su bloque de proveedor de ~/.codex/config.toml:
- Apunte
base_urla la entrada Responses,/agent/codex/v1. - Indique
wire_api = "responses"yenv_key = "SLUIS_AGENT_KEY". - Añada el mismo endpoint MCP en
[mcp_servers.sluis].
Configuración para copiar y pegar
Las pestañas de abajo cubren ambos clientes. La Consola genera los mismos bloques con la URL pública de su gateway ya rellenada, en Gateway › Arnés de agentes › Configuración.
# the agent key is shown once, at creation: keep it in the environment
export SLUIS_AGENT_KEY='sluis-9f2c…'
export ANTHROPIC_BASE_URL='https://api.sluis.ai/agent/claude'
export ANTHROPIC_API_KEY="$SLUIS_AGENT_KEY"
# a base URL adds no tools: register the MCP endpoint separately
claude mcp add --transport http sluis 'https://api.sluis.ai/agent/mcp' \
  --header 'Authorization: Bearer ${SLUIS_AGENT_KEY}'
// .mcp.json: the same registration, kept with the project
{
  "mcpServers": {
    "sluis": {
      "type": "http",
      "url": "https://api.sluis.ai/agent/mcp",
      "headers": {
        "Authorization": "Bearer ${SLUIS_AGENT_KEY}"
      }
    }
  }
}
# Codex reads the key from SLUIS_AGENT_KEY, never from the config file
codex exec -m openai/gpt-5.4 'tighten the retry test'
# ~/.codex/config.toml
model = "openai/gpt-5.4"
model_provider = "sluis"

[model_providers.sluis]
name = "Sluis"
base_url = "https://api.sluis.ai/agent/codex/v1"
env_key = "SLUIS_AGENT_KEY"
wire_api = "responses"

[mcp_servers.sluis]
url = "https://api.sluis.ai/agent/mcp"
bearer_token_env_var = "SLUIS_AGENT_KEY"
default_tools_approval_mode = "approve"
Cursor
Ponga la URL base de Cursor en la entrada Cursor de esta gateway, /agent/cursor, con la clave de agente en el encabezado Authorization. Un cliente que no pueda fijar una URL base puede apuntar al origen desnudo, porque el protocolo de Cursor fija una ruta absoluta.
La ruta documentada es POST /agent/cursor/agent.v1.AgentService/Run, transportada por Connect con el tipo de contenido application/connect+proto.
Sluis lee las tramas Connect sin esquema y aplica el modo de protección de datos de su organización al texto del prompt que contienen:
- tokenize sustituye los valores detectados por marcadores reversibles y restituye los originales en la respuesta en streaming.
- mask los redacta sin más.
- block rechaza un turno que contiene valores detectados, antes de que nada llegue a Cursor.
- allow_log reenvía la trama, y la pista de auditoría anota que no era inspeccionable.
Con tokenize, mask y block, una trama que Sluis no puede decodificar se rechaza con 422 en lugar de reenviarse.
Este transporte tiene dos límites:
- El reconocimiento de nombres y la guarda contra inyección de prompt leen un cuerpo de solicitud JSON, y Connect protobuf no lo es, así que ninguno se ejecuta. La fila de auditoría los registra como no ejecutados, y si su organización hizo obligatorio el reconocimiento de nombres, el turno se rechaza (
503) en lugar de reenviarse sin comprobar. - Connect no informa del consumo de tokens, así que un turno de Cursor se sella en la pista de auditoría sin recuento de tokens.
Encabezados de credenciales
Cada entrada acepta su credencial en una sola forma: x-api-key en la entrada Claude, que es lo que envían los clientes de Anthropic, y Authorization: Bearer en las entradas de Codex, Cursor y MCP. La misma clave de agente en el otro encabezado se rechaza con 401.
Plugins MCP
Las herramientas gobernadas llegan por un único endpoint sin estado, POST /agent/mcp. No guarda sesión: cada solicitud vuelve a derivar toda la cadena de autorización, así que revocar una clave, un plugin o una clave de firma surte efecto en la llamada siguiente.
Dos clases de plugin
- Los plugins mantenidos por Sluis son código de Sluis compilado, disponible para toda la organización. No ejecutan ningún código del cliente.
- Los plugins de organización son los suyos: un manifiesto TOML firmado con Ed25519.
Cómo se acepta un manifiesto
- Su firma debe verificarse con una clave de firma que su organización haya inscrito.
- Es inmutable por
(organisation, id, version): una definición de herramienta modificada es una versión nueva, nunca una edición silenciosa. - Queda fijado a un servidor MCP HTTPS gobernado, cuyo endpoint debe coincidir exactamente con la URL del manifiesto firmado.
Dónde se aplica un plugin
- Los plugins MCP firmados conceden capacidades a una clave de agente exacta, así que solo se vinculan en el ámbito de clave.
- Contexto y habilidades son política de la organización: un propietario o administrador los aplica a toda la organización o a un miembro, nunca a una sola clave.
- Un plugin firmado o un bloque de texto sin vínculo no se expone ni se inyecta en ningún sitio.
Las URL de servidor, los manifiestos, las firmas y las credenciales upstream nunca llegan a un cliente. Un desarrollador ve nombres de herramientas y esquemas, nada más.
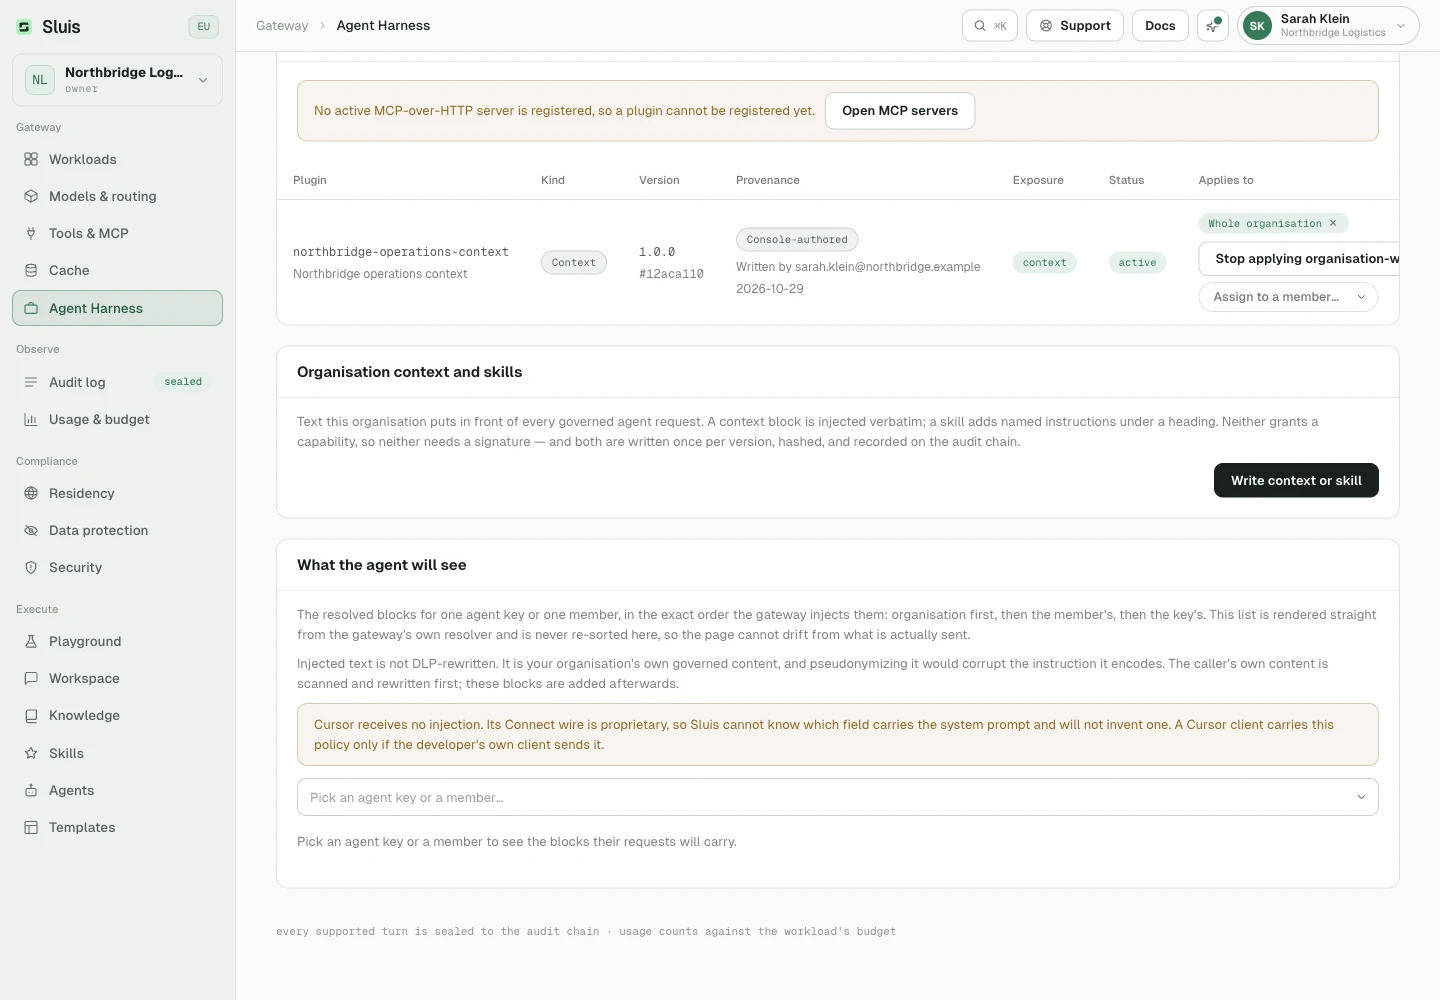
Contexto y habilidades que inyecta la gateway
Sus estándares de ingeniería solo son política si un desarrollador no puede olvidarlos. Un CLAUDE.md incorporado al repositorio es una sugerencia: puede editarse, borrarse o simplemente no leerse, y nada registra qué ocurrió. El mismo texto, insertado desde la gateway en cada solicitud de agente gobernada, es una decisión de la organización.
Por ejemplo:
- Escriba primero la prueba que falla y después la corrección.
- No añada nunca una dependencia sin un ADR (registro de decisión de arquitectura) aprobado.
- Este repositorio contiene datos personales, así que seudonimice antes de pegar.
Es la mitad del harness que gobierna cómo trabaja un agente, en lugar de qué modelo y qué herramientas puede alcanzar. Dos tipos de plugin la transportan, y ninguno concede capacidad propia:
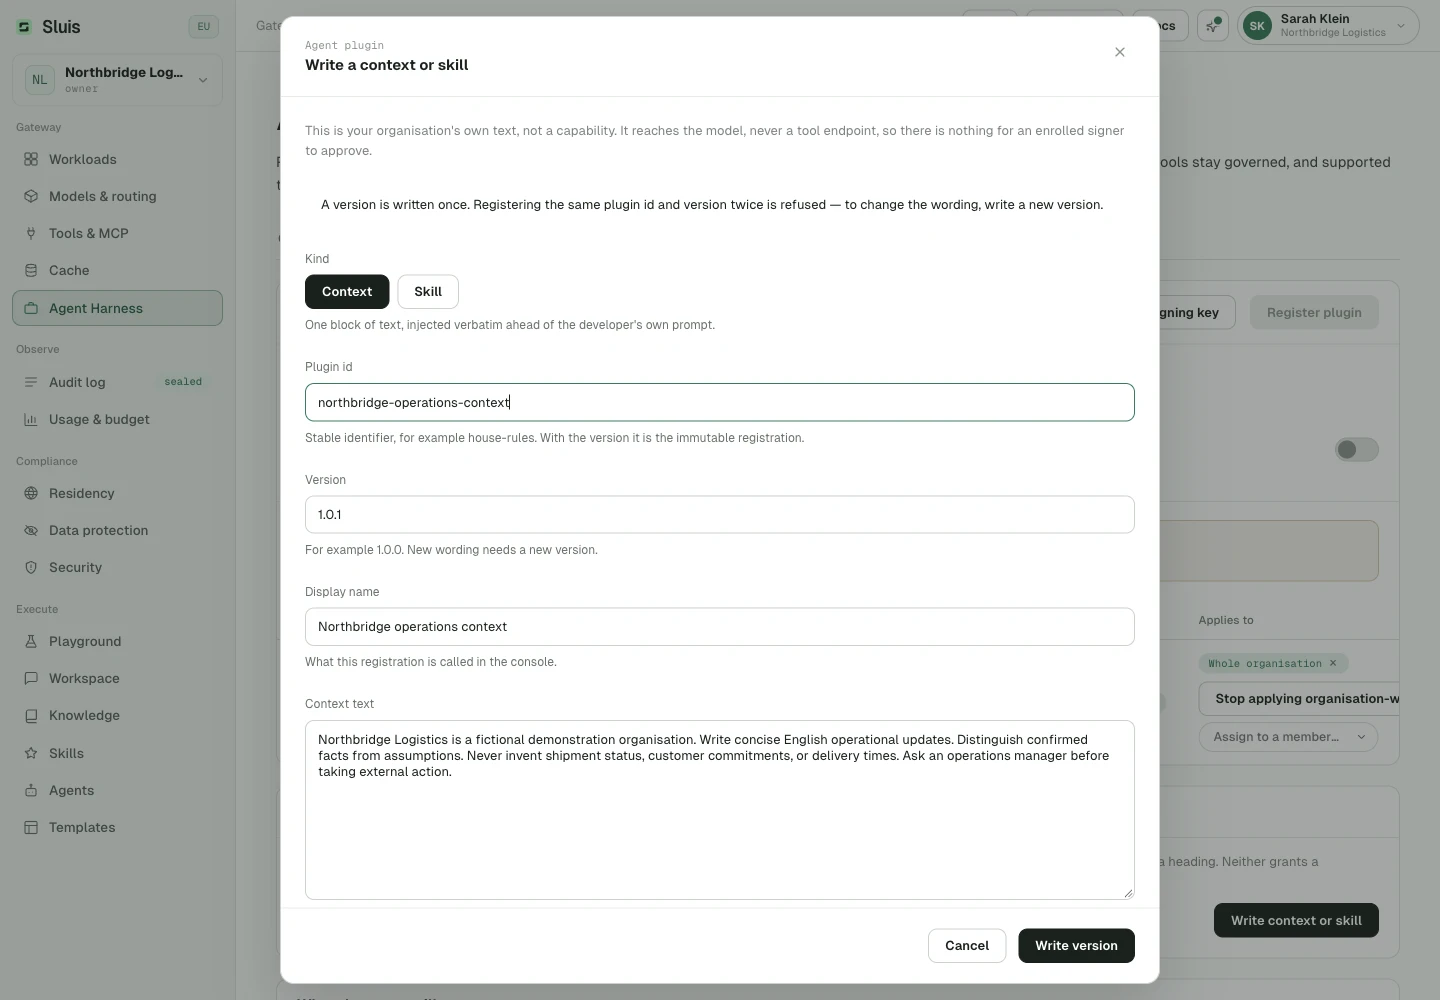
- Contexto. Texto literal, inyectado antes del propio prompt del desarrollador, hasta 16 KiB por versión.
- Habilidad. Un nombre, sus instrucciones y los nombres de herramienta que espera. Esos nombres se intersecan con el techo de herramientas registrado en la clave, así que una habilidad nunca puede ampliar una clave: una herramienta que el techo no incluye queda fuera de lo que se le cuenta al modelo.
Dónde se aplica una versión
Una versión se vincula a la organización o a un miembro, y cada solicitud resuelve ambos:
- Organización. Todas las claves de agente de la organización, incluidas las creadas después del vínculo. Úselo para una regla que nadie debería tener que acordarse de adjuntar.
- Usuario. Todas las claves de agente de un miembro, por ejemplo un resumen de incorporación o una postura más estricta para una sola persona.
Se rechaza vincular un contexto o una habilidad a una sola clave de agente: solo los plugins MCP firmados se vinculan en el ámbito de clave.
Cómo llega al modelo
La resolución es determinista, porque el orden de inyección cambia el prompt. Para cada solicitud, Sluis:
- Toma la unión de los vínculos de organización y de usuario.
- Vuelve a verificar cada plugin igual que para las herramientas y descarta versiones duplicadas.
- Ordena primero la organización y luego el usuario, de modo que la regla general se lee primero y la excepción concreta al final.
- Inyecta el contexto literalmente y cada habilidad como una sección con nombre.
Dónde aterrizan los bloques:
- En la entrada Claude se anteponen a
system, en cualquiera de las dos formas que permite esa API. - En la entrada Codex van a
instructions, o como instrucción developer inicial cuando la solicitud no lleva ninguna.
Si no se puede leer el almacén de plugins, o una versión no supera su comprobación de integridad, no se inyecta nada de ella y la solicitud sigue adelante. La fila de auditoría no lleva entonces marca de esa versión.
Límite de tamaño
Todo lo inyectado en una solicitud cabe en 32 KiB. Por encima, la solicitud se rechaza con un 422 que nombra los plugins que rebasaron el límite. Nada se trunca en silencio: media instrucción es peor que ninguna, y una organización que cree que una regla está en vigor tiene que enterarse cuando no lo está.
Protección de datos
La protección de datos no reescribe el texto inyectado, y el orden es de una sola dirección: primero se analiza y seudonimiza el prompt del desarrollador, y después se antepone su política.
Estos bloques son su propio contenido gobernado, redactado en su propia Consola, así que no hay nadie de quien haya que protegerlos. Tokenizarlos además destruiría lo que dicen: “Escale a security@example.com antes de pegar” convertido en “escale a «EMAIL_1» antes de pegar” ya no es una instrucción que nadie pueda seguir.
Sin firma
El contexto y las habilidades se redactan en la Consola y no llevan firma. Una firma impide que un manifiesto apunte una credencial gobernada a un endpoint que nadie aprobó, y un bloque de texto no apunta a nada. Todo lo demás que hace fiable un registro sigue vigente:
- Una versión es inmutable y sus bytes exactos se hashean.
- La fila registra quién la escribió y cuándo.
- Un manifiesto con una entrada MCP conserva la firma obligatoria y la comprobación del firmante inscrito en cada solicitud.
La pestaña Plugins muestra si una versión está firmada o redactada en la Consola, y previsualiza los bloques resueltos, en orden de inyección, para una clave o un miembro elegido.
Marca de auditoría
Cada bloque inyectado deja una marca en la fila de auditoría sellada: context:<plugin_id>@<version>#<digest8>. El resumen son los ocho primeros caracteres del hash SHA-256 del manifiesto guardado de esa versión.
Como una versión es inmutable, la marca nombra la versión exacta que se entregó al modelo, así que la pista de auditoría por sí sola responde si un agente estaba sujeto a una regla dada en el momento de actuar.
Cursor
Cursor es la carencia declarada. Su transporte /agent/cursor es un esquema binario propietario: Sluis sabe encontrar y reescribir el texto dentro de esas tramas, y así funciona allí la protección de datos, pero no puede saber qué campo es el prompt de sistema. Escribir en un campo adivinado corrompería la solicitud en lugar de gobernarla.
Por eso no se inyecta nada en esa entrada, y un turno de Cursor lleva su contexto solo si el cliente del propio desarrollador lo envía. La vista previa de la Consola dice lo mismo.
La gobernanza que sigue aplicando
Las solicitudes de agentes de IA son solicitudes de Sluis ordinarias, con una excepción. Todo esto sigue vigente:
- La protección de datos (análisis DLP y seudonimización) se ejecuta antes del envío, también dentro de las tramas protobuf de Cursor.
- Las claves de agente siguen aisladas por propósito, y el harness se habilita por organización (vea Disponibilidad).
- Los límites de tasa y de presupuesto de la clave se aplican por solicitud.
- Las herramientas MCP se autorizan llamada por llamada.
- Cada solicitud a modelo y cada llamada a herramienta se audita y se mide, y las filas de auditoría se sellan.
La excepción es la residencia. En las solicitudes a modelos de las rutas de agentes de código, la política se registra en lugar de aplicarse, por el motivo del aviso al principio de esta página.
Las reglas son las descritas en Protección de datos y Presupuestos y caché, y son política de la organización: una clave de agente no puede relajarlas.
Facturación
Cada cuenta de proveedor activa gestionada por Sluis (Claude, Codex o Cursor) cuesta 16,50 € de precio de lista por mes natural, cobrada como máximo una vez por cuenta y mes. Se factura a su raíz de facturación de nivel superior y aparece como su propia línea de factura, separada del uso medido. El IVA y el recargo por método de pago se aplican igual que en el resto de la factura.
Desconectar una cuenta detiene los meses siguientes. Reconectar la misma suscripción reutiliza la cuenta existente en lugar de añadir una segunda facturable, así que desconectar y reconectar dentro del mismo mes se cobra una sola vez.
El uso de la gateway sigue facturándose por consumo, igual que con las claves de API.
Disponibilidad
La vista Agent Harness aparece en la Consola en cuanto el indicador de despliegue agent_harness está activado para su organización, como ocurre por defecto. Un propietario o administrador puede desactivarlo en Ajustes › Funciones. Mientras está desactivado, la gateway rechaza el tráfico de agentes con 404.
Resolución de problemas
| Síntoma | Causa y solución |
|---|---|
| 401 o 404 en una llamada / | La clave está en la superficie equivocada o en el encabezado equivocado. Una clave de API en /agent/* recibe un 404 a secas, y una clave de agente en /v1/* o en el encabezado equivocado recibe un 401. Use una clave de agente en /agent/*, con la forma de encabezado que acepta esa entrada. |
| 502 no credential configured for provider | La clave de agente nombra un proveedor para el que no tiene cuenta vinculada. Una clave solo gasta las suscripciones a las que está vinculada y nunca recurre a las demás credenciales de la organización. Vincule una cuenta de ese proveedor o nombre un modelo que sirva la cuenta vinculada. |
| 428 this agent key has no active Cursor account | La clave no tiene ninguna suscripción de Cursor vinculada, o la vinculada no está activa. Vincule una suscripción de Cursor o reconéctela en la Consola. |
| Renovación de la suscripción rechazada | El proveedor rechazó la renovación de forma permanente, así que la cuenta deja de servir hasta que una persona la reconecte. Reconéctela en la Consola: la misma suscripción reutiliza su cuenta existente y su cuota mensual existente. |
| 400 mcp_servers is not supported | Una declaración de MCP remoto en la solicitud se rechaza antes del envío, porque un servidor alcanzado desde el modelo eludiría el control de herramientas. Registre el servidor en Sluis y alcáncelo por la entrada MCP. |
| No hay fragmentos de configuración en la Consola | El despliegue no tiene una URL pública de gateway validada, así que la Consola no muestra endpoints. Configure SLUIS_GATEWAY_PUBLIC_URL con un origen https y recargue Gateway › Arnés de agentes › Conexiones. |