Ponga Sluis delante de sus llamadas a modelos.
Sluis es un proxy compatible con OpenAI. Cambie una sola línea, su base_url, y cada petición empieza a fluir por su política de residencia hacia el registro a prueba de manipulaciones. Sin SDK que aprender, sin payloads que reescribir. Cinco pasos a continuación; la referencia completa está en la barra lateral.
Tiempo hasta la primera llamada sellada: ~2 minutos. Si su código ya habla con OpenAI, conserva su cliente, sus modelos y su formato de mensajes exactamente como están.
Obtener una clave
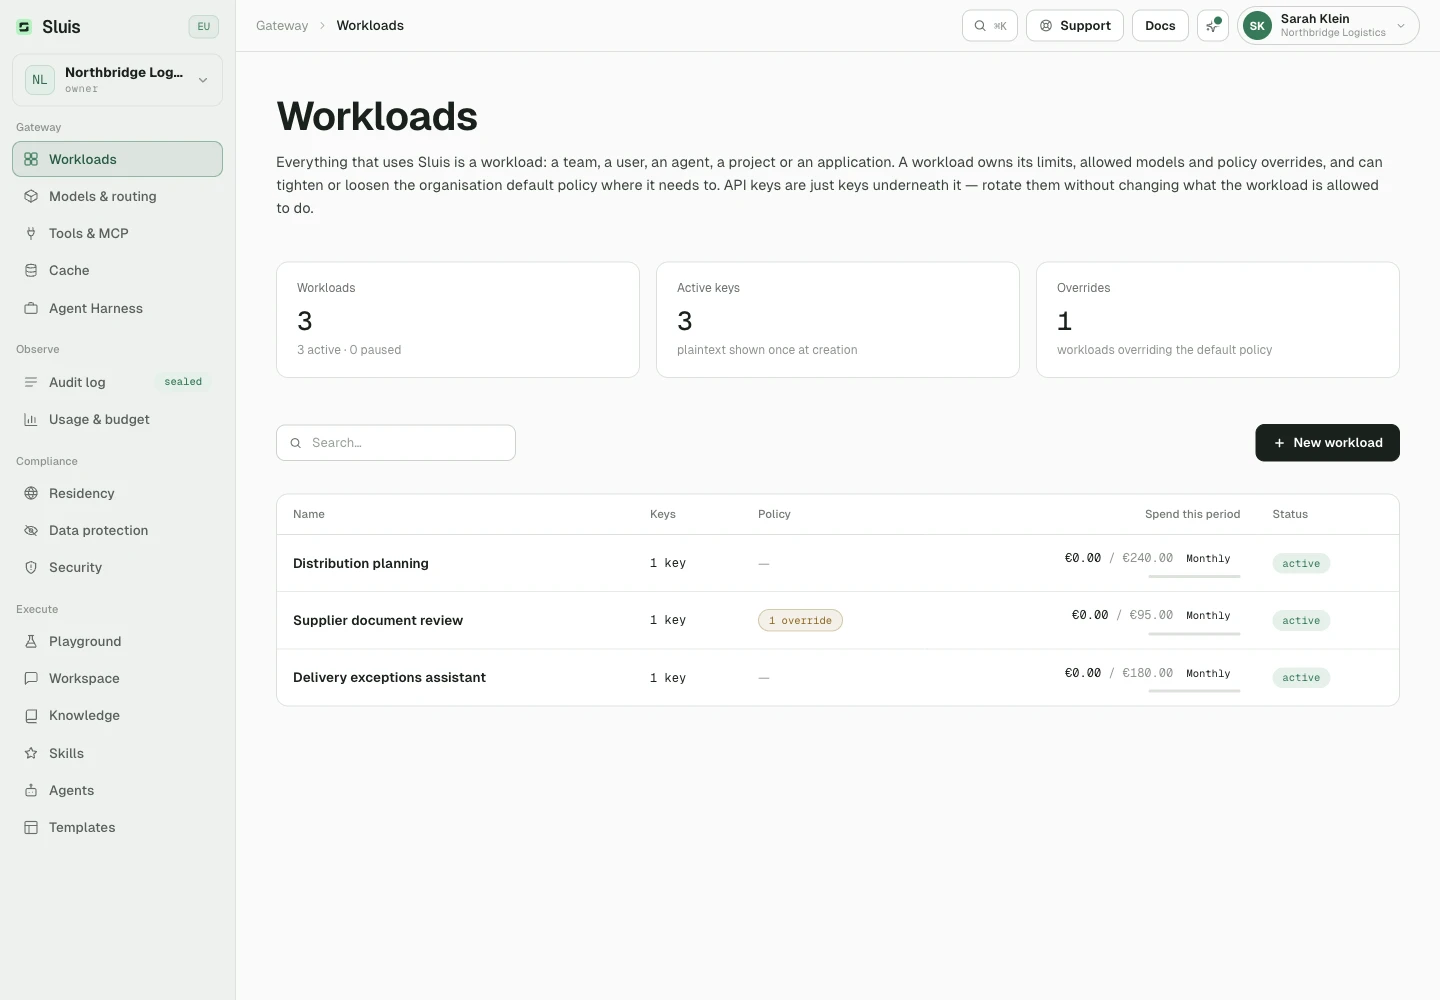
Cree un workload y una clave para él en la Consola.
- Abra Workloads en la Consola y cree un workload. El workload define los límites y los ajustes de política.
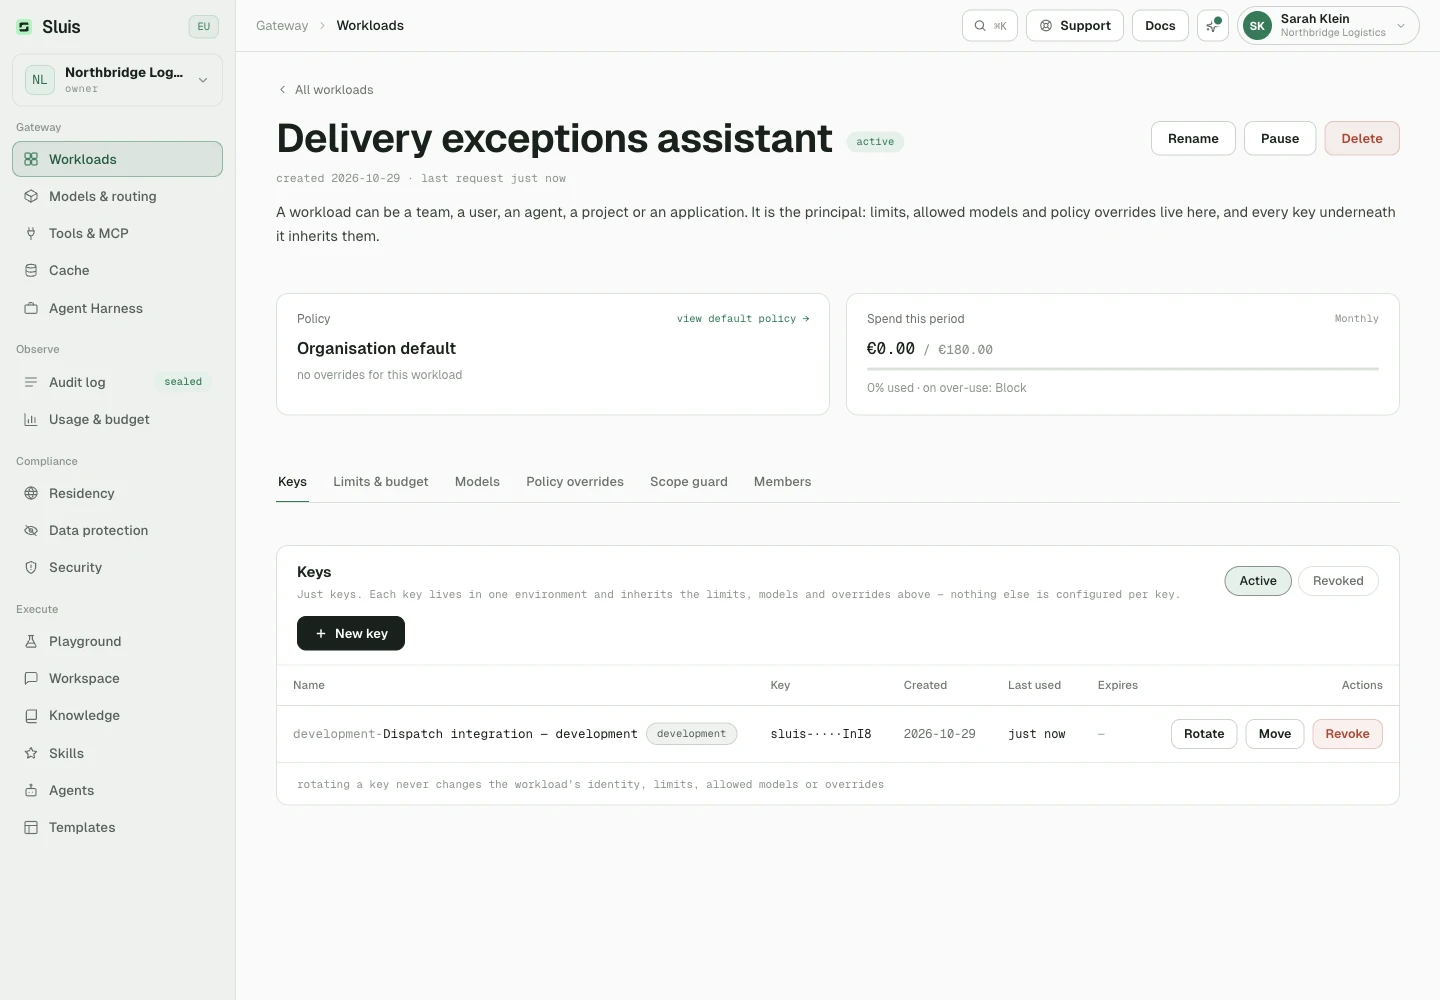
- Añada una clave API al workload. La clave es solo una credencial, y su secreto se muestra una única vez.
- Copie la clave en su entorno. Crear una clave de producción requiere una dirección de correo verificada.
La política de residencia de su organización decide dónde se pueden atender las solicitudes. Por defecto solo permite la UE, y puede cambiarla sin tocar el código.
# keep it in your environment, never in source
export SLUIS_KEY="sluis-7Qk2vN4xR…"
Apuntar base_url a Sluis
Cambie el host. Todo lo demás (modelos, streaming, herramientas, function calling) funciona igual, porque Sluis hace de proxy de la misma superficie de API.
import os
from openai import OpenAI

client = OpenAI(
    base_url="https://api.sluis.ai/v1",
    api_key=os.environ["SLUIS_KEY"],
)
import OpenAI from "openai";

const client = new OpenAI({
  baseURL: "https://api.sluis.ai/v1",
  apiKey: process.env.SLUIS_KEY,
});
// no SDK required: reqwest = { version = "0.12", features = ["json"] }
let client = reqwest::Client::new();
let base = "https://api.sluis.ai/v1";  // ← the only change
let key  = std::env::var("SLUIS_KEY")?;
curl https://api.sluis.ai/v1/chat/completions \
  -H "Authorization: Bearer $SLUIS_KEY" \
  -H "Content-Type: application/json" \
  -d '{ "model": "mistral/mistral-large-latest", "messages": [{ "role": "user", "content": "Say hi" }] }'
# already on the Anthropic SDK? Only the base URL changes.
import os
from anthropic import Anthropic

client = Anthropic(
    base_url="https://api.sluis.ai",   # the SDK appends /v1/messages
    api_key=os.environ["SLUIS_KEY"],
)

# Claude Code, in one line: no plugin, no config file
export ANTHROPIC_BASE_URL="https://api.sluis.ai" ANTHROPIC_AUTH_TOKEN="$SLUIS_KEY"
¿Usa el SDK de Anthropic o Claude Code? Apunte su base URL a Sluis. Cabeceras, streaming y errores se documentan en la referencia de la API.
Enviar una petición
Llame exactamente como llamaría al proveedor. Sluis inspecciona la solicitud, la enruta según su política, la sella en la cadena de auditoría y devuelve la respuesta del modelo sin cambios.
Toda llamada devuelve una cabecera de respuesta x-sluis-model con el provider/model que la atendió. Las llamadas a un alias gestionado sluis/* devuelven además x-sluis-route.
# Anthropic Claude, served from Google's EU multi-region
resp = client.chat.completions.create(
    model="vertex/claude-opus-4-8",
    messages=[{"role": "user", "content": "Summarise this chart…"}],
)
print(resp.choices[0].message.content)
// Anthropic Claude, served from Google's EU multi-region
const resp = await client.chat.completions.create({
  model: "vertex/claude-opus-4-8",
  messages: [{ role: "user", content: "Summarise this chart…" }],
});
console.log(resp.choices[0].message.content);
// Anthropic Claude, served from Google's EU multi-region
let resp: serde_json::Value = client
    .post(format!("{base}/chat/completions"))
    .bearer_auth(&key)
    .json(&serde_json::json!({
        "model": "vertex/claude-opus-4-8",
        "messages": [{ "role": "user", "content": "Summarise this chart…" }]
    }))
    .send().await?
    .json().await?;

println!("{}", resp["choices"][0]["message"]["content"]);
# response headers on a sluis/* alias call
{
  "x-sluis-route": "auto",
  "x-sluis-model": "vertex/claude-opus-4-8"
}
Fijar la residencia
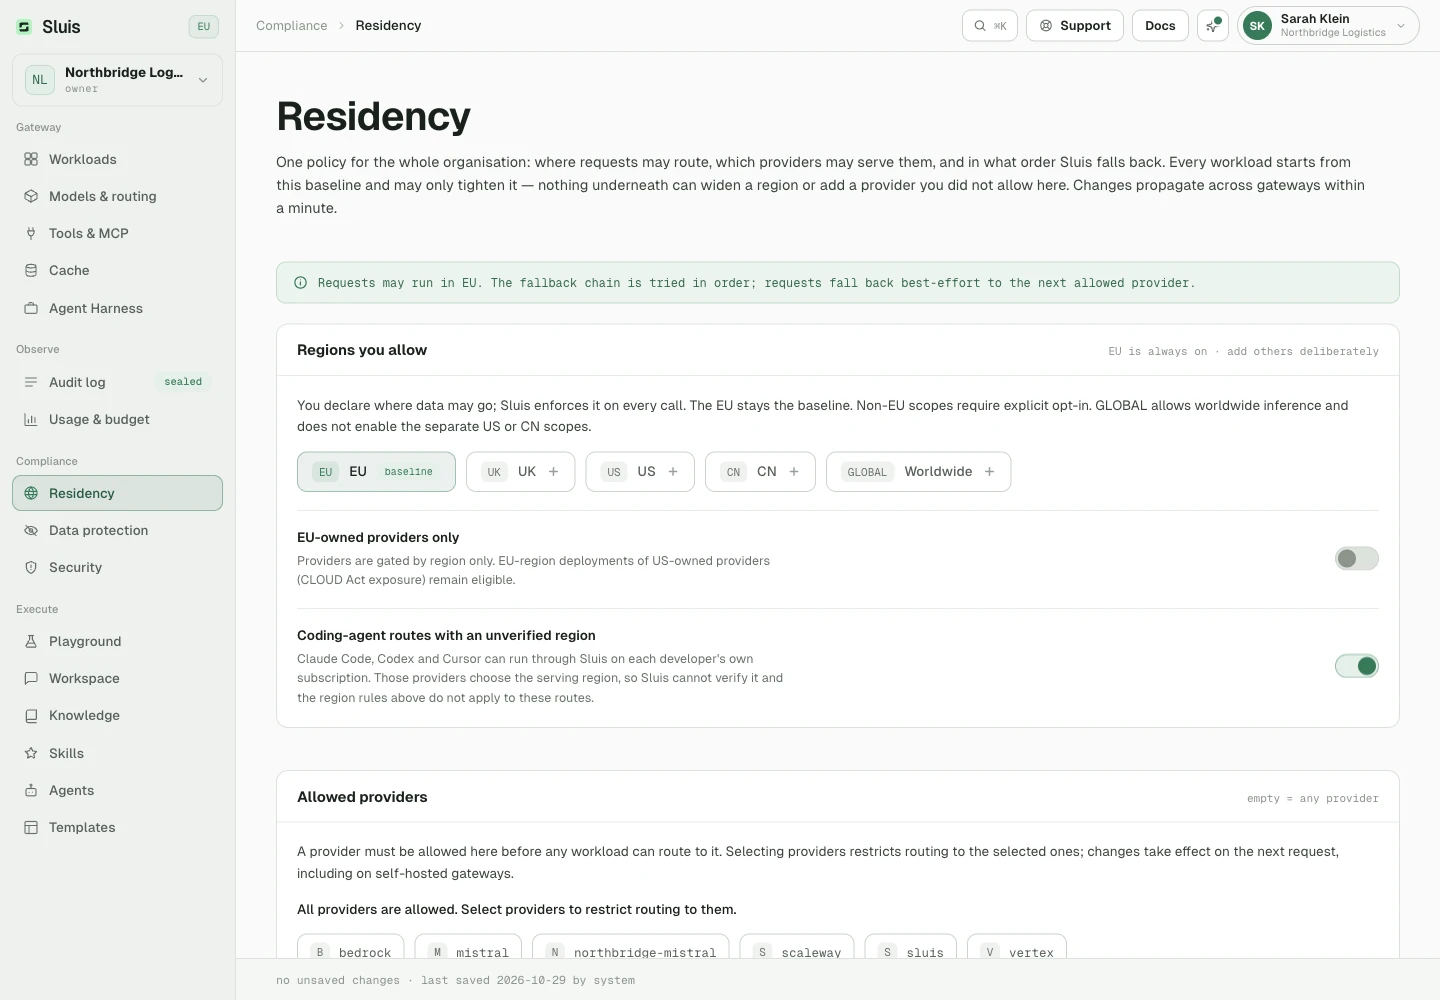
La residencia es política de la organización. Fíjela en la Consola, en Residencia. Se aplica en el despacho de cada solicitud.
- Por defecto solo se permite la jurisdicción UE.
- Una solicitud que llegaría a un proveedor fuera del conjunto permitido se rechaza con
403antes de que salga ningún dato, salvo que su política la redirija a una alternativa conforme. - Esto se cumple tanto si el prompt contiene PHI en un flujo regulado por HIPAA como categorías especiales de datos del RGPD.
# default policy is EU only: a US provider is refused at dispatch
curl https://api.sluis.ai/v1/chat/completions \
  -H "Authorization: Bearer $SLUIS_KEY" \
  -H "Content-Type: application/json" \
  -d '{ "model": "openai/gpt-5.6", "messages": [{ "role": "user", "content": "Say hi" }] }'

# → 403 permission_error
# "provider `openai` (jurisdiction `US`) is not permitted by the tenant's residency policy"
Ampliar adónde pueden ir los datos es siempre una decisión explícita y registrada: la Consola exige reconocer las condiciones de transferencia antes de desbloquear proveedores de EE. UU. o China, y el cambio queda en el registro de auditoría.
¿Quiere mantener los datos personales lejos del modelo? Active Protección de datos.
- Sluis sustituye los datos personales y secretos detectados por tokens tipados estables, como
«EMAIL_1». - Solo los tokens llegan al proveedor.
- Los originales se restauran en la respuesta.
- La correspondencia de tokens nunca se almacena.
La biblioteca completa de detectores y la detección de nombres están en la referencia de Protección de datos.
Verificar el sello
Cada llamada añade una entrada a la cadena de hashes. El hash de cada entrada es sha256(prev_hash + record), de modo que cualquier campo alterado rompe todos los eslabones posteriores.
Lea los metadatos de auditoría por la API de administración. La exportación completa y la verificación de la cadena se ejecutan por la CLI del gateway.
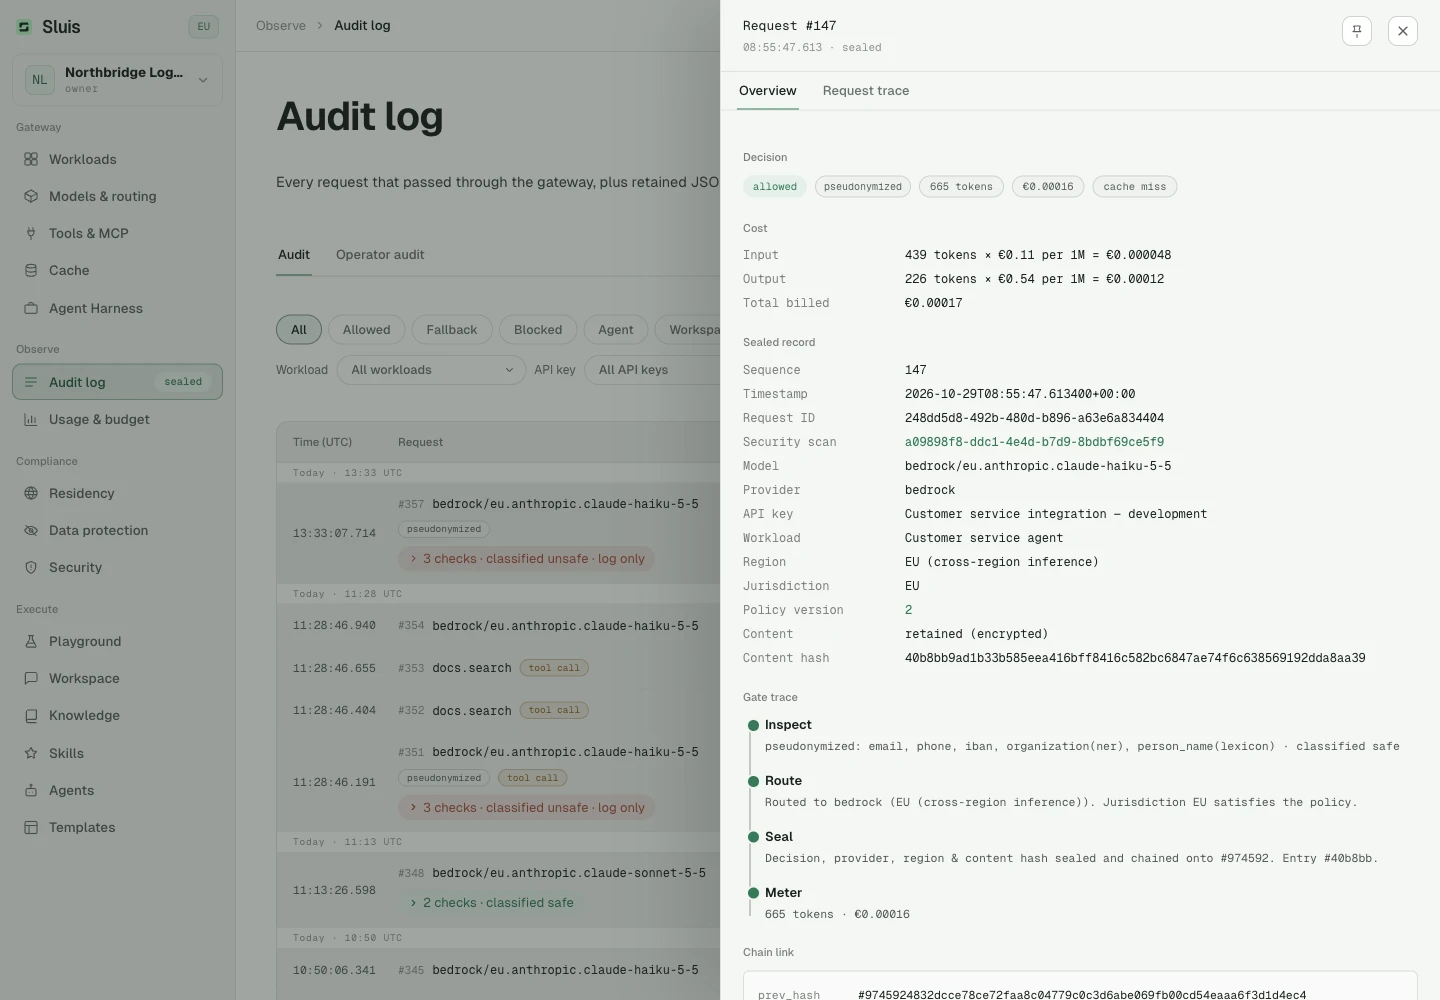
En el Registro de auditoría de la Consola, cada solicitud es una fila. Despliéguela para ver las comprobaciones que ejecutó:
- reconocimiento de nombres
- inspección LLM de privacidad
- el control de alcance del workload
- el análisis de seguridad
Cada comprobación es una entrada sellada propia en la cadena, con su propio coste. GET /admin/audit las devuelve en la lista checks de la solicitud.

# audit metadata over the admin API, admin token scope audit:read
curl "https://api.sluis.ai/admin/audit?from=2026-09-01" \
  -H "Authorization: Bearer $SLUIS_ADMIN_TOKEN"

# a full export and a chain verification are operator CLI subcommands
sluis-gateway audit export --tenant $TENANT_ID
sluis-gateway audit verify-chain --tenant $TENANT_ID

# → chain intact
Habilidad de agente para su asistente de código
¿Desarrolla con un asistente de código con IA? Descargue la habilidad de agente de Sluis: un SKILL.md más archivos de referencia que cubren cada endpoint, código de error, la residencia, la protección de datos, las claves y los workloads. Descomprímala en la carpeta de habilidades de su asistente y responderá desde nuestra referencia en lugar de adivinar.
Descargar la habilidad de agenteZIP con SKILL.md y archivos de referencia