Agent Harness
Uruchamiaj Claude Code i Codex na własnej maszynie zgodnie z polityką organizacji: nadzorowane żądania i narzędzia, jeden pieczętowany ślad audytowy.
Nic z agenta nie przenosi się do chmury. Claude Code, Codex i Cursor nadal działają na maszynie programisty, z własnymi procesami, plikami, wbudowanymi narzędziami i pętlą agenta. Sluis nadzoruje tylko to, co wysyłają do usług zewnętrznych: żądania do modeli i wywołania narzędzi.
Region nie jest wymuszany dla agentów koduAgent kodu rozmawia z Twoją własną subskrypcją dostawcy (Anthropic, OpenAI lub Cursor), a to dostawca decyduje, gdzie żądanie jest obsługiwane. Sluis nie może ustalić regionu, więc na płaszczyźnie agentów rezydencja jest zapisywana, a nie wymuszana: tura nigdy nie jest odrzucana z powodu jurysdykcji, a jej wiersz audytu zapisuje region jako niezweryfikowany.
Jeśli rezydencja musi obowiązywać przy każdym wywołaniu, wyłącz trasy agentów kodu w Zgodność › Rezydencja. Wtedy są odrzucane, a każda odmowa trafia do audytu.
Lokalny klient loguje się do Sluis kluczem agenta i korzysta z wejścia, którym mówi jego protokół:
/agent/claudeobsługuje API Anthropic, dla Claude Code./agent/codex/v1obsługuje API OpenAI Responses, dla Codex./agent/cursorobsługuje protokół Connect Cursora na protobufie./agent/mcpto bezstanowy endpoint MCP Streamable HTTP, który przenosi nadzorowane narzędzia.
Te klienty to przykłady, nie zamknięta lista. Pi, T3 Code i każdy inny klient, który przyjmuje base URL oraz klucz API Anthropic Messages, OpenAI Responses lub MCP, korzysta z tego samego Agent Harness.
Konfiguracja w czterech krokach
Przejdź przez tę stronę po kolei:
- Podłącz subskrypcję. Claude, Codex lub Cursor, raz na konto dostawcy.
- Utwórz klucz agenta i powiąż go z tym kontem. Klucz wydaje tylko konta, z którymi jest powiązany, a jego sekret jest pokazywany raz.
- Skonfiguruj lokalnego klienta. Trzymaj klucz w
SLUIS_AGENT_KEYi wskaż base URL na/agent/claudedla Claude Code,/agent/codex/v1dla Codex albo/agent/cursordla Cursora. - Zarejestruj endpoint narzędzi (opcjonalnie). Nadzorowane narzędzia docierają wyłącznie przez
/agent/mcp, rejestrowany osobno: base URL nie dodaje żadnych.
Podłącz subskrypcję
Subskrypcje Claude, Codex i Cursor podłączasz w Konsoli, w Gateway › Harness agentów › Połączenia. Claude łączy się tokenem konfiguracyjnym, Codex przez autoryzację urządzenia OpenAI, a Cursor przez logowanie w przeglądarce. Sluis sprawdza poświadczenie u dostawcy, zanim cokolwiek zapisze.
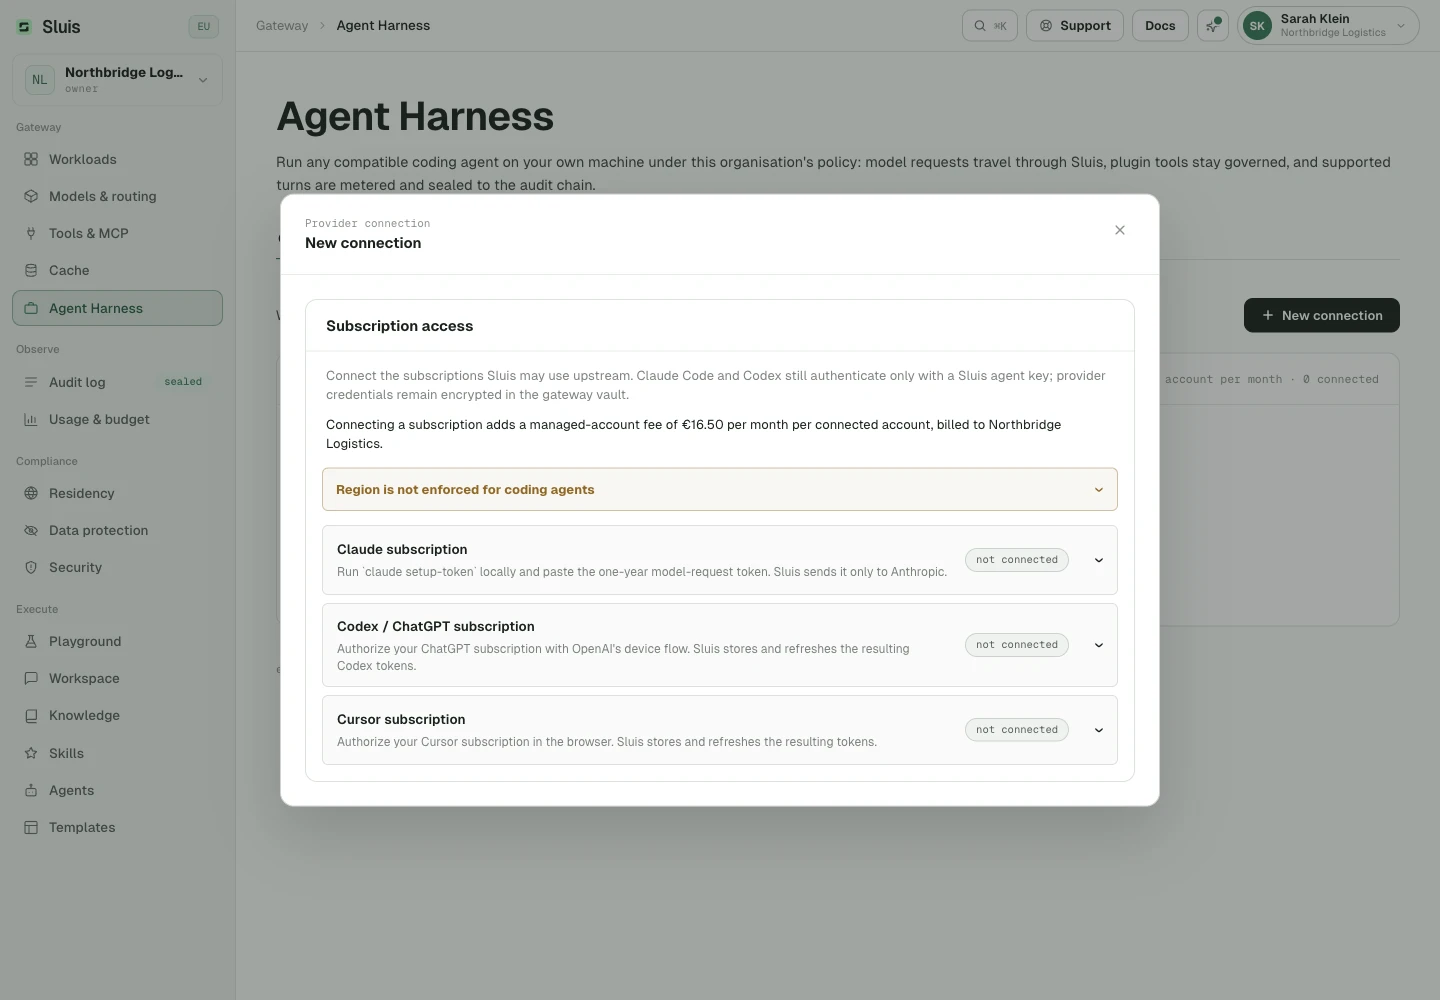
Claude: token konfiguracyjny
Potrzebujesz Claude Code zainstalowanego na swojej maszynie i zalogowanego do subskrypcji Claude, która pozwala na żądania do modelu.
- Uruchom
claude setup-tokenw terminalu. Polecenie wypisze długowieczny token, ważny około roku, zaczynający się odsk-ant-oat. - W Gateway › Harness agentów › Połączenia podłącz subskrypcję Claude i wklej token w pole Claude. Pole jest maskowane, a autouzupełnianie wyłączone.
- Zatwierdź. Sluis sprawdza token u Anthropic, zanim cokolwiek zapisze.
- Sprawdzony token zostaje zapieczętowany, zaszyfrowany, w sejfie bramy. Nigdy nie jest pokazywany ponownie, nigdy nie wraca do klienta i nie trafia nigdzie poza Anthropic.
Jeśli token nie przejdzie, nic nie jest zapisywane i nic nie jest naliczane:
- Anthropic odrzuca token: Sluis odpowiada
422i nie tworzy konta. Uruchomclaude setup-tokenjeszcze raz i wklej najnowszy token, bo nowy token unieważnia poprzedni. - Anthropic ogranicza tempo sprawdzania (
503) albo nie odpowiada (502): to nie wina tokenu. Poczekaj chwilę i połącz ponownie.
Każdy członek ma jedno konto Claude. Ponowne połączenie zastępuje jego token, zamiast dodawać drugie płatne konto.
Codex: autoryzacja urządzenia
Potrzebujesz planu ChatGPT, który obejmuje Codex.
- W Gateway › Harness agentów › Połączenia rozpocznij logowanie urządzenia Codex. Sluis pyta OpenAI i pokazuje adres weryfikacji oraz kod użytkownika.
- Otwórz ten adres przyciskiem, zaloguj się w OpenAI, wpisz kod i zatwierdź. OpenAI może poprosić o MFA.
- Zostaw tę kartę przeglądarki otwartą, kiedy zatwierdzasz. Konsola sprawdza stan, dopóki OpenAI nie potwierdzi.
- Po zatwierdzeniu Sluis zapisuje tokeny dostępu i odświeżania zaszyfrowane w sejfie bramy i sam je odświeża.
Warto wiedzieć:
- Wymiana zachodzi w tej karcie przeglądarki. Opuszczenie strony albo przejście na inną kartę widoku przerywa logowanie, tak jak Anuluj logowanie urządzenia, i żadne konto nie powstaje.
- Rotacja tokenu odświeżania jest szeregowana między replikami, więc dwie instancje bramy nigdy nie rotują tego samego tokenu jednocześnie.
- Kod użytkownika wygasa. Wygasły przepływ raportuje
expiredi trzeba go zacząć od nowa. - Konto, którego zapisane poświadczenie OpenAI później odrzuci, przestaje obsługiwać żądania, dopóki człowiek go nie podłączy ponownie.
Cursor: logowanie w przeglądarce
- W Gateway › Harness agentów › Połączenia rozpocznij logowanie Cursora. Sluis otwiera jednorazową sesję logowania w Cursorze.
- Otwórz stronę Cursora, zaloguj się i zatwierdź połączenie CLI.
- Zostaw tę kartę otwartą, dopóki Sluis czeka na potwierdzenie z Cursora. Potem Sluis zapisuje uzyskane tokeny w sejfie bramy i je odświeża.
Logowanie, które wygaśnie przed potwierdzeniem przez Cursora, nie tworzy konta. Rozpocznij nowe.
Sluis szyfruje te poświadczenia, przechowuje je w sejfie bramy i tam je odświeża. Token dostawcy nigdy nie dociera do lokalnego klienta, logów, zapisów audytu ani śladów. Klienty mają wyłącznie swój klucz agenta Sluis.
Kto może podłączać i co widzi
- Podłączanie jest samoobsługowe: członek może dodać własną subskrypcję.
- Właściciele i administratorzy widzą wszystkie konta w organizacji. Członkowie widzą tylko własne i nie widzą zakładek Klucze agenta i Pluginy.
- Tabela połączeń przypisuje użycie dostawcy, który faktycznie obsłużył każde żądanie, więc klucz powiązany z Claude i Codex nigdy nie liczy jednego wywołania dwa razy.
- Wskaźniki pokazują żądania i tokeny względem limitów żądań na minutę (RPM) i tokenów na minutę (TPM) powiązanych kluczy.
Utwórz klucz agenta
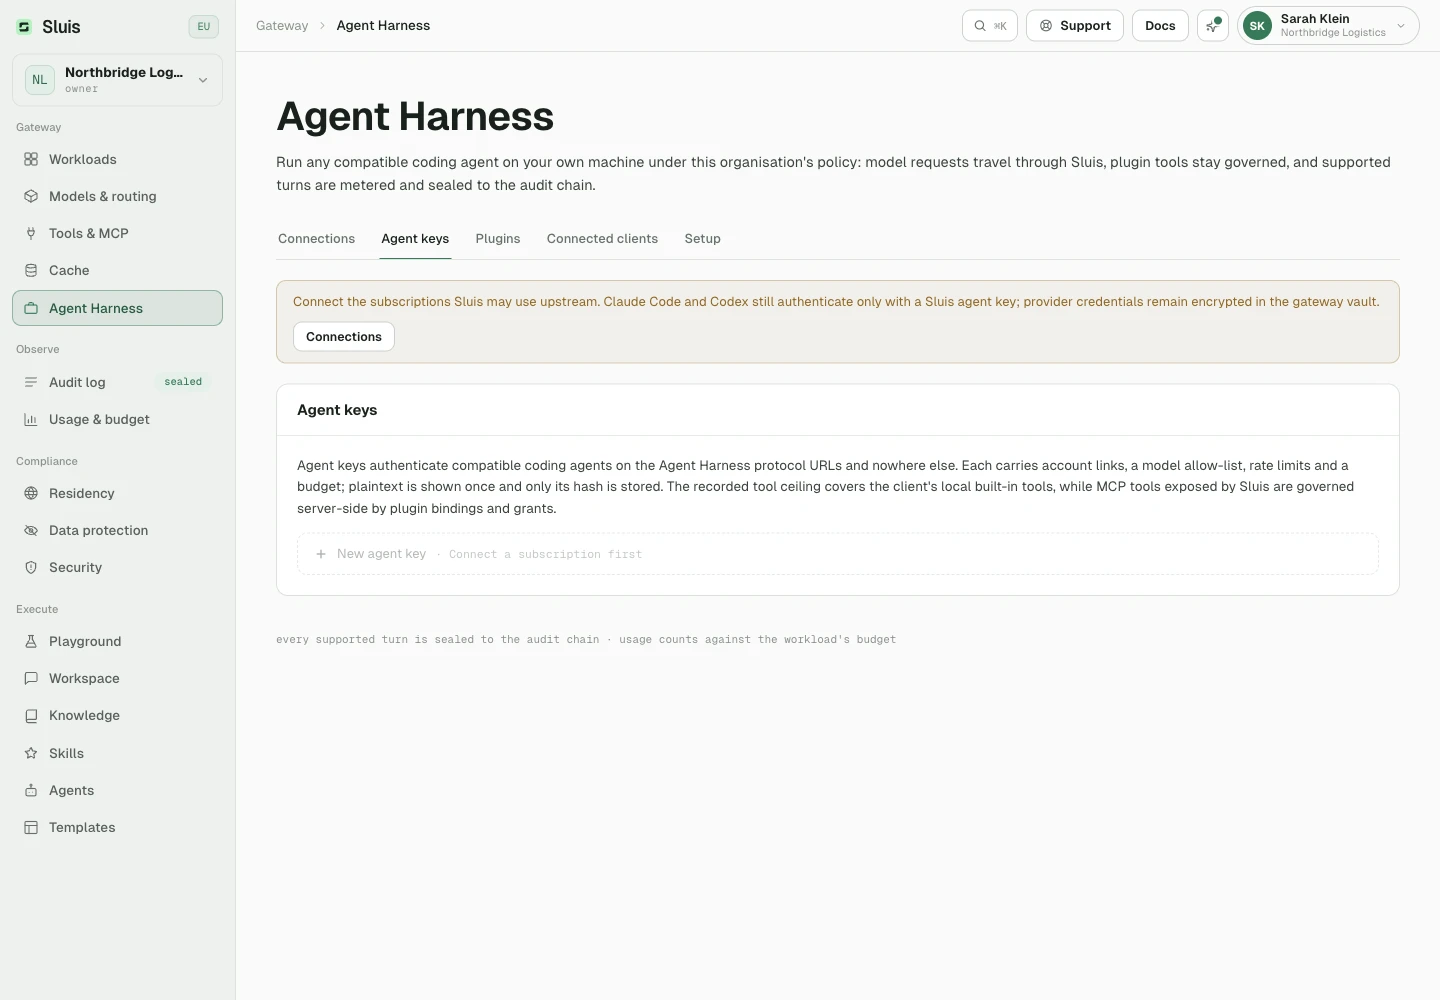
Klucze agenta tworzysz w Gateway › Harness agentów › Klucze agenta, oddzielnie od kluczy API, bo oba przeznaczenia są odseparowane.
Jeden klucz, jedno przeznaczenie
- Klucz agenta działa tylko na
/agent/*. Zwykły klucz API działa tylko na/v1/*. - Zwykły klucz API na
/agent/*dostaje gołe404, jakby trasa nie istniała. Na/agent/mcpdostaje401. - Klucz agenta na
/v1/*dostaje401, tak samo jak klucz agenta wysłany w niewłaściwym nagłówku (patrz Nagłówki poświadczeń niżej). - Żadna odmowa nie mówi, jakie przeznaczenie miał klucz.
Utwórz klucz
- Wybierz Nowy klucz agenta i nadaj mu nazwę.
- Powiąż subskrypcje z jednej przeszukiwalnej listy aktywnych subskrypcji. Powiąż co najmniej jedno konto i najwyżej jedno na dostawcę.
- Opcjonalnie ogranicz modele. Przeszukiwalny selektor oferuje tylko modele powiązanych dostawców. Pusty oznacza wszystkie modele, które mogą obsłużyć wybrane subskrypcje.
- Skopiuj sekret. Jest pokazywany raz, a zapisywany jest tylko jego hash.
Potem, z listy kluczy:
- Edytuj zmienia politykę i powiązania bez zmiany zainstalowanego klucza.
- Zmień i skopiuj unieważnia stary sekret i raz pokazuje jeden zamiennik. Użyj tego, gdy zgubisz jawny tekst klucza.
- Zakładka Konfiguracja objaśnia trasę każdego klienta.
Pułap wbudowanych narzędzi
Klucz zapisuje też pułap organizacji dla wbudowanych narzędzi lokalnego klienta, w gramatyce narzędzi Claude Code (Tool lub Tool(rule)), sprawdzany przy tworzeniu klucza. Tę listę wymusza klient programisty na jego maszynie. Sluis sam nie blokuje wywołań wbudowanych narzędzi.
Pusta lista oznacza brak zapisanego pułapu. Sluis czyta pułap tylko w jednym miejscu: żeby ustalić, jakie nazwy narzędzi może wymieniać umiejętność, więc umiejętność nigdy nie rozszerzy klucza (patrz Kontekst i umiejętności niżej).
Narzędzia, które Sluis kontroluje sam, przy każdym żądaniu, to udostępniane przez niego narzędzia MCP: patrz wtyczki niżej.
Skieruj klienty na Sluis
Claude Code
Claude Code potrzebuje jednego base URL i jednego poświadczenia. Ustaw ANTHROPIC_BASE_URL na wejście Claude tej bramy, a ANTHROPIC_API_KEY na klucz agenta trzymany w SLUIS_AGENT_KEY.
Base URL nie dodaje narzędzi: protokół Anthropic nie ma wykrywania wtyczek. Zarejestruj endpoint MCP sam, poleceniem claude mcp add albo wpisem w .mcp.json. Oba odwołują się do ${SLUIS_AGENT_KEY} zamiast do klucza, żeby żaden sekret nie trafił do pliku w repozytorium.
Codex
Codex czyta blok dostawcy z ~/.codex/config.toml:
- Wskaż
base_urlna wejście Responses,/agent/codex/v1. - Ustaw
wire_api = "responses"ienv_key = "SLUIS_AGENT_KEY". - Dodaj ten sam endpoint MCP w
[mcp_servers.sluis].
Konfiguracja do skopiowania
Poniższe zakładki obejmują oba klienty. Konsola generuje te same bloki z już wpisanym publicznym adresem Twojej bramy, w Gateway › Harness agentów › Konfiguracja.
# the agent key is shown once, at creation: keep it in the environment
export SLUIS_AGENT_KEY='sluis-9f2c…'
export ANTHROPIC_BASE_URL='https://api.sluis.ai/agent/claude'
export ANTHROPIC_API_KEY="$SLUIS_AGENT_KEY"
# a base URL adds no tools: register the MCP endpoint separately
claude mcp add --transport http sluis 'https://api.sluis.ai/agent/mcp' \
  --header 'Authorization: Bearer ${SLUIS_AGENT_KEY}'
// .mcp.json: the same registration, kept with the project
{
  "mcpServers": {
    "sluis": {
      "type": "http",
      "url": "https://api.sluis.ai/agent/mcp",
      "headers": {
        "Authorization": "Bearer ${SLUIS_AGENT_KEY}"
      }
    }
  }
}
# Codex reads the key from SLUIS_AGENT_KEY, never from the config file
codex exec -m openai/gpt-5.4 'tighten the retry test'
# ~/.codex/config.toml
model = "openai/gpt-5.4"
model_provider = "sluis"

[model_providers.sluis]
name = "Sluis"
base_url = "https://api.sluis.ai/agent/codex/v1"
env_key = "SLUIS_AGENT_KEY"
wire_api = "responses"

[mcp_servers.sluis]
url = "https://api.sluis.ai/agent/mcp"
bearer_token_env_var = "SLUIS_AGENT_KEY"
default_tools_approval_mode = "approve"
Cursor
Ustaw base URL Cursora na wejście Cursora tej bramy, /agent/cursor, z kluczem agenta w nagłówku Authorization. Klient, który nie potrafi ustawić base URL, może wskazać samo origin, bo protokół Cursora ustala ścieżkę absolutną.
Udokumentowana trasa to POST /agent/cursor/agent.v1.AgentService/Run, przenoszona przez Connect z typem treści application/connect+proto.
Sluis czyta ramki Connect bez schematu i stosuje do zawartego w nich tekstu promptu tryb ochrony danych Twojej organizacji:
- tokenize zamienia wykryte wartości na odwracalne zastępniki i przywraca oryginały w strumieniowanej odpowiedzi.
- mask usuwa je całkowicie.
- block odrzuca turę zawierającą wykryte wartości, zanim cokolwiek dotrze do Cursora.
- allow_log przesyła ramkę dalej, a ślad audytowy zapisuje, że nie dała się zbadać.
Przy tokenize, mask i block ramka, której Sluis nie potrafi zdekodować, jest odrzucana z 422, a nie przesyłana dalej.
Ten transport ma dwa ograniczenia:
- Wykrywanie nazwisk i zabezpieczenie przed wstrzykiwaniem promptu czytają treść żądania w JSON, a Connect protobuf nią nie jest, więc żadne z nich nie działa. Wiersz audytu zapisuje je jako nieuruchomione, a jeśli Twoja organizacja uczyniła wykrywanie nazwisk obowiązkowym, tura jest odrzucana (
503) zamiast przesłana bez sprawdzenia. - Connect nie raportuje zużycia tokenów, więc tura Cursora jest pieczętowana w śladzie audytowym bez liczby tokenów.
Nagłówki poświadczeń
Każde wejście przyjmuje poświadczenie w dokładnie jednej formie: x-api-key na wejściu Claude, bo tak wysyłają klienty Anthropic, oraz Authorization: Bearer na wejściach Codex, Cursor i MCP. Ten sam klucz agenta w drugim nagłówku zostanie odrzucony z 401.
Wtyczki MCP
Nadzorowane narzędzia docierają jednym bezstanowym endpointem, POST /agent/mcp. Nie utrzymuje sesji: każde żądanie od nowa wyprowadza cały łańcuch autoryzacji, więc odwołanie klucza, wtyczki lub klucza podpisującego działa od następnego wywołania.
Dwie klasy wtyczek
- Wtyczki utrzymywane przez Sluis to skompilowany kod Sluis, dostępny dla całej organizacji. Nie wykonują żadnego kodu klienta.
- Wtyczki organizacji są Twoje: manifest TOML podpisany kluczem Ed25519.
Jak manifest zostaje przyjęty
- Jego podpis musi się weryfikować kluczem podpisującym zarejestrowanym przez Twoją organizację.
- Jest niezmienny w obrębie
(organisation, id, version): zmieniona definicja narzędzia to nowa wersja, nigdy cicha korekta. - Jest przypięty do jednego nadzorowanego serwera MCP po HTTPS, którego endpoint musi dokładnie odpowiadać adresowi w podpisanym manifeście.
Gdzie wtyczka obowiązuje
- Podpisane wtyczki MCP nadają możliwości jednemu konkretnemu kluczowi agenta, więc wiążą się tylko na poziomie klucza.
- Kontekst i umiejętności są polityką organizacji: właściciel lub administrator stosuje je do całej organizacji albo do członka, nigdy do jednego klucza.
- Podpisana wtyczka lub blok tekstu niepowiązane nigdzie nie są nigdzie udostępniane ani wstrzykiwane.
Adresy serwerów, manifesty, podpisy i poświadczenia upstream nigdy nie docierają do klienta. Programista widzi nazwy narzędzi i schematy, nic więcej.
Kontekst i umiejętności wstrzykiwane przez bramę
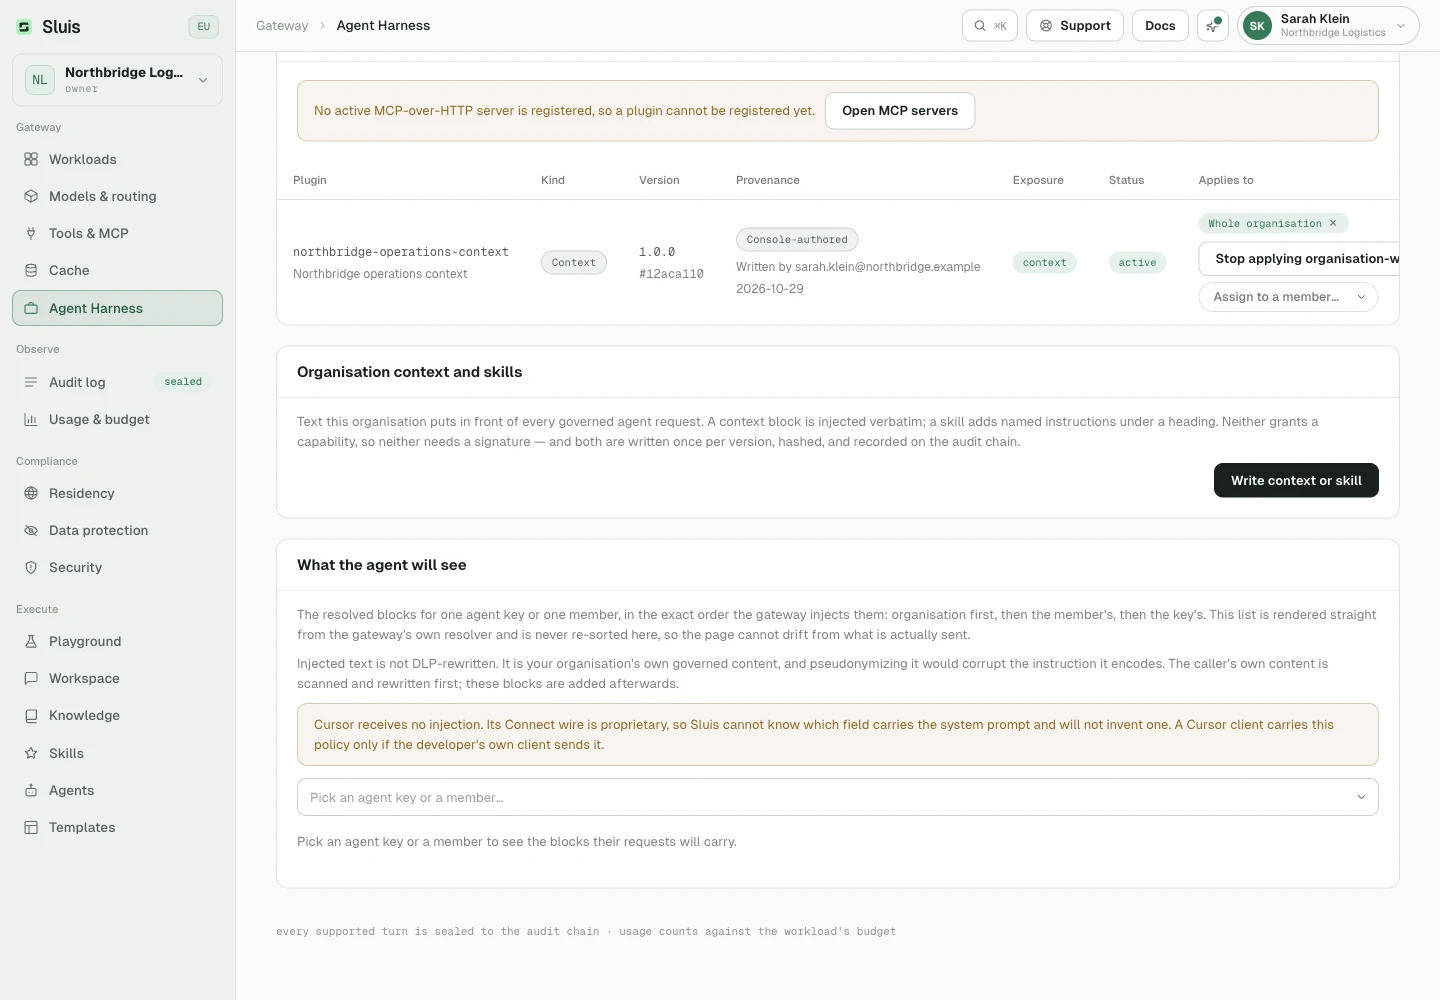
Twoje standardy inżynierskie są polityką tylko wtedy, gdy programista nie może o nich zapomnieć. Plik CLAUDE.md w repozytorium jest sugestią: można go zmienić, usunąć albo po prostu nie przeczytać, a nic nie zapisuje, co się stało. Ten sam tekst, który brama wstawia do każdego nadzorowanego żądania agenta, jest decyzją organizacji.
Na przykład:
- Najpierw napisz test, który nie przechodzi, potem poprawkę.
- Nigdy nie dodawaj zależności bez zatwierdzonego ADR (architecture decision record).
- To repozytorium zawiera dane osobowe, więc pseudonimizuj przed wklejeniem.
To ta połowa harnessu, która rządzi tym, jak agent pracuje, a nie tym, do jakiego modelu i jakich narzędzi sięga. Przenoszą to dwa rodzaje wtyczek i żaden nie nadaje własnych uprawnień:
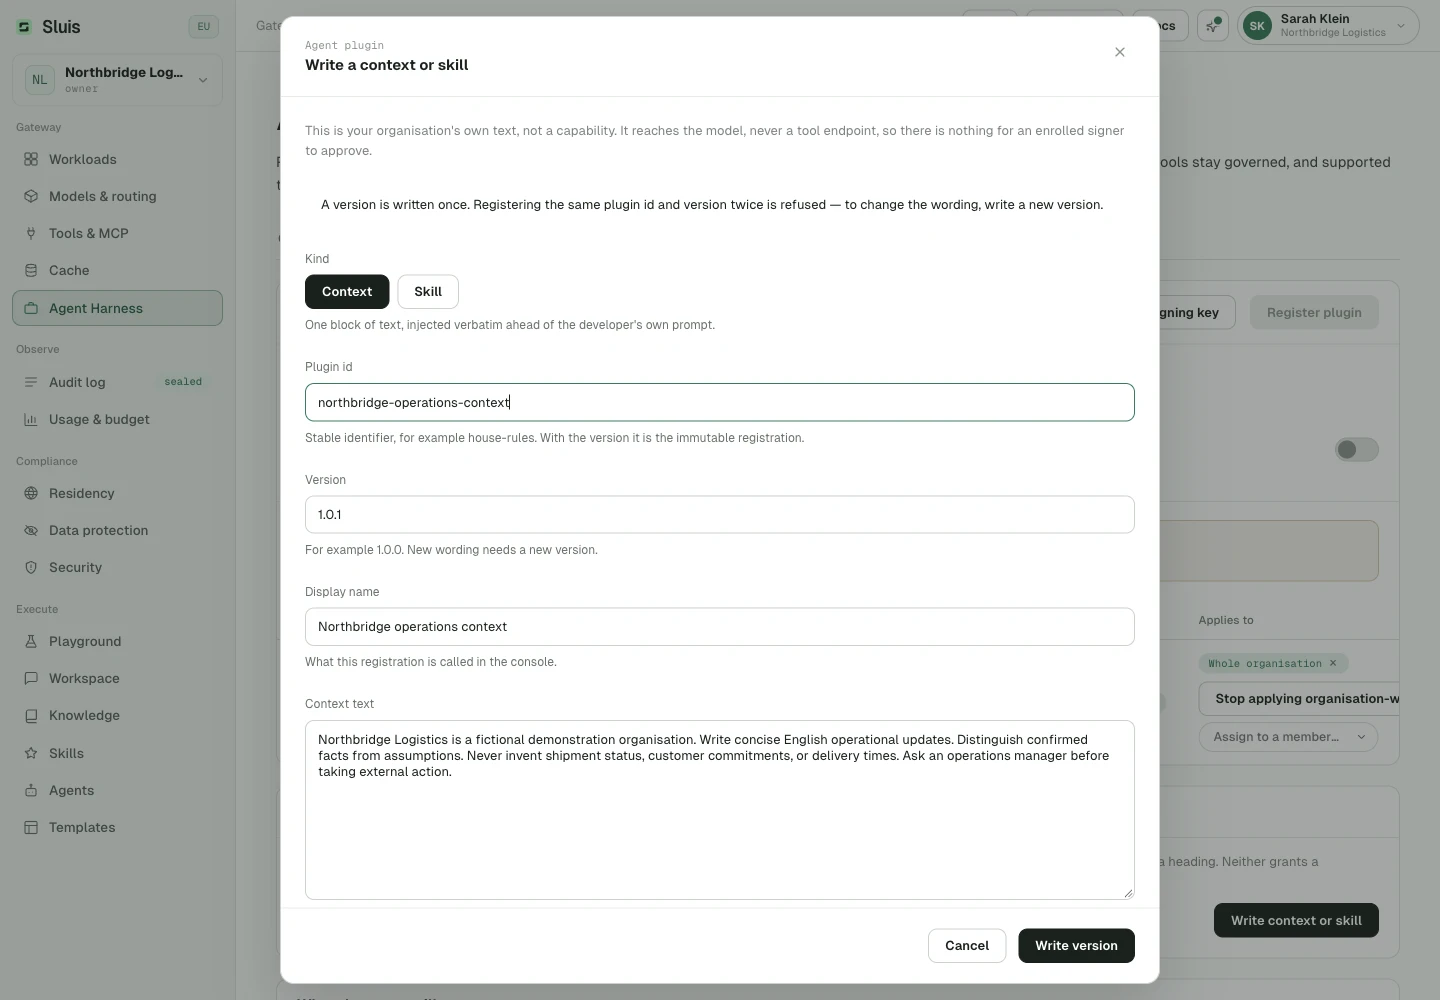
- Kontekst. Tekst dosłowny, wstrzykiwany przed własnym promptem programisty, do 16 KiB na wersję.
- Umiejętność. Nazwa, jej instrukcje i nazwy narzędzi, których oczekuje. Te nazwy są przecinane z pułapem narzędzi zapisanym na kluczu, więc umiejętność nigdy nie rozszerzy klucza: narzędzie, którego pułap nie zawiera, nie jest wymieniane modelowi.
Gdzie wersja obowiązuje
Wersja jest powiązana z organizacją albo z jednym członkiem, a każde żądanie rozwiązuje oba powiązania:
- Organizacja. Każdy klucz agenta w organizacji, także te utworzone po powiązaniu. To zakres dla reguły, o której dopinaniu nikt nie powinien musieć pamiętać.
- Użytkownik. Każdy klucz agenta jednego członka, na przykład wprowadzenie dla nowej osoby albo surowsza polityka dla kogoś jednego.
Powiązanie kontekstu lub umiejętności z pojedynczym kluczem agenta jest odrzucane: na poziomie klucza wiążą się tylko podpisane wtyczki MCP.
Jak to trafia do modelu
Rozwiązywanie jest deterministyczne, bo kolejność wstrzyknięcia zmienia prompt. Dla każdego żądania Sluis:
- Bierze sumę powiązań organizacji i użytkownika.
- Weryfikuje każdą wtyczkę ponownie tak samo jak przy narzędziach i odrzuca powtórzone wersje.
- Porządkuje: najpierw organizacja, potem użytkownik, więc reguła ogólna jest czytana pierwsza, a wąski wyjątek ostatni.
- Wstrzykuje kontekst dosłownie, a każdą umiejętność jako nazwaną sekcję.
Gdzie trafiają bloki:
- Na wejściu Claude są dopisywane na początku
system, w obu postaciach, na które to API pozwala. - Na wejściu Codex trafiają do
instructions, albo jako początkowa instrukcja developer, gdy żądanie żadnej nie ma.
Jeśli magazynu wtyczek nie da się odczytać albo wersja nie przejdzie kontroli integralności, nic dla niej nie jest wstrzykiwane, a żądanie nadal przechodzi. Wiersz audytu nie niesie wtedy znacznika tej wersji.
Limit rozmiaru
Wszystko wstrzyknięte do jednego żądania mieści się w 32 KiB. Powyżej tego żądanie zostaje odrzucone z 422 z nazwami wtyczek, które przekroczyły limit. Nic nie jest po cichu obcinane: pół instrukcji jest gorsze niż żadna, a organizacja przekonana, że reguła obowiązuje, musi się dowiedzieć, kiedy tak nie jest.
Ochrona danych
Wstrzykniętego tekstu nie przepisuje ochrona danych, a kolejność jest jednokierunkowa: najpierw prompt programisty jest skanowany i pseudonimizowany, potem dopisywana jest Twoja polityka.
Te bloki to Twoja własna nadzorowana treść, napisana w Twojej Konsoli, więc nie ma przed kim ich chronić. Tokenizacja zniszczyłaby też to, co mówią: „Eskaluj do security@example.com przed wklejeniem” zamienione na „eskaluj do «EMAIL_1» przed wklejeniem” przestaje być instrukcją, którą da się wykonać.
Bez podpisu
Kontekst i umiejętności pisze się w Konsoli i nie noszą podpisu. Podpis powstrzymuje manifest przed skierowaniem nadzorowanego poświadczenia na endpoint, którego nikt nie zatwierdził, a blok tekstu nie kieruje się nigdzie. Wszystko inne, co czyni rejestrację godną zaufania, obowiązuje dalej:
- Wersja jest niezmienna, a jej dokładne bajty są zahaszowane.
- Wiersz zapisuje, kto ją napisał i kiedy.
- Manifest z wpisem MCP zachowuje obowiązkowy podpis i sprawdzenie zarejestrowanego podpisującego przy każdym żądaniu.
Zakładka Pluginy pokazuje, czy wersja jest podpisana, czy napisana w Konsoli, i podgląda rozwiązane bloki, w kolejności wstrzyknięcia, dla wybranego klucza albo członka.
Znacznik audytu
Każdy wstrzyknięty blok zostawia jeden znacznik w zapieczętowanym wierszu audytu: context:<plugin_id>@<version>#<digest8>. Skrót to pierwszych osiem znaków hasza SHA-256 zapisanego manifestu tej wersji.
Ponieważ wersja jest niezmienna, znacznik wskazuje dokładną wersję przekazaną modelowi, więc sam ślad audytowy odpowiada, czy agent podlegał danej regule w chwili, gdy działał.
Cursor
Cursor to uczciwie nazwana luka. Jego transport /agent/cursor to zamknięty schemat binarny: Sluis potrafi znaleźć i przepisać tekst wewnątrz tych ramek, tak tam działa ochrona danych, ale nie może stwierdzić, które pole jest promptem systemowym. Zapis do zgadniętego pola uszkodziłby żądanie, zamiast je nadzorować.
Na tym wejściu nic więc nie jest wstrzykiwane, a tura Cursora nosi Twój kontekst tylko wtedy, gdy wyśle go klient samego programisty. Podgląd w Konsoli mówi to samo.
Nadzór, który nadal obowiązuje
Żądania agentów AI są zwykłymi żądaniami Sluis, z jednym wyjątkiem. Nadal obowiązuje to wszystko:
- Ochrona danych (skanowanie DLP i pseudonimizacja) działa przed wysłaniem, także w ramkach protobuf Cursora.
- Klucze agenta pozostają odseparowane pod względem przeznaczenia, a harness jest włączany per organizacja (patrz Dostępność).
- Limity tempa i budżetu klucza obowiązują w każdym żądaniu.
- Narzędzia MCP są dopuszczane wywołanie po wywołaniu.
- Każde żądanie do modelu i wywołanie narzędzia jest audytowane i mierzone, a wiersze audytu są zapieczętowane.
Wyjątkiem jest rezydencja. Dla żądań do modeli na trasach agentów kodu polityka jest zapisywana, a nie wymuszana, z powodu opisanego w ramce na początku tej strony.
Obowiązują te same reguły co w Ochrona danych i Budżety i cache, i są polityką organizacji: klucz agenta nie może ich rozluźnić.
Rozliczenia
Każde aktywne konto dostawcy zarządzane przez Sluis (Claude, Codex lub Cursor) kosztuje 16,50 € ceny katalogowej za miesiąc kalendarzowy, naliczane najwyżej raz na konto w miesiącu. Opłata trafia do Twojego nadrzędnego korzenia rozliczeniowego i pojawia się jako osobna pozycja faktury, oddzielona od mierzonego użycia. VAT i dopłata za metodę płatności działają dokładnie tak jak na resztę faktury.
Odłączenie konta zatrzymuje kolejne miesiące. Ponowne podłączenie tej samej subskrypcji używa istniejącego konta, a nie tworzy drugiego płatnego, więc odłączenie i ponowne podłączenie w tym samym miesiącu kosztuje raz.
Samo korzystanie z bramy pozostaje rozliczane według zużycia, tak jak przy kluczach API.
Dostępność
Widok Agent Harness pojawia się w Konsoli, gdy flaga wdrożenia agent_harness jest włączona dla Twojej organizacji, co jest ustawieniem domyślnym. Właściciel lub administrator może ją wyłączyć w Ustawienia › Funkcje. Gdy jest wyłączona, brama odrzuca ruch agentów z 404.
Rozwiązywanie problemów
| Objaw | Przyczyna i rozwiązanie |
|---|---|
| 401 lub 404 przy wywołaniu / | Klucz jest na niewłaściwej powierzchni albo w niewłaściwym nagłówku. Klucz API na /agent/* dostaje gołe 404, a klucz agenta na /v1/* lub w złym nagłówku dostaje 401. Użyj klucza agenta na /agent/*, w formie nagłówka, którą przyjmuje dane wejście. |
| 502 no credential configured for provider | Klucz agenta wskazuje dostawcę, dla którego nie ma powiązanego konta. Klucz wydaje tylko powiązane z nim subskrypcje i nigdy nie sięga po inne poświadczenia organizacji. Powiąż konto tego dostawcy albo wskaż model obsługiwany przez powiązane konto. |
| 428 this agent key has no active Cursor account | Klucz nie ma powiązanej subskrypcji Cursor albo powiązana nie jest aktywna. Powiąż subskrypcję Cursor albo podłącz ją ponownie w Konsoli. |
| Odświeżenie subskrypcji odrzucone | Dostawca trwale odrzucił odświeżenie, więc konto nie obsługuje żądań, dopóki człowiek nie podłączy go ponownie. Podłącz je ponownie w Konsoli: ta sama subskrypcja użyje istniejącego konta i jego istniejącej opłaty miesięcznej. |
| 400 mcp_servers is not supported | Deklaracja zdalnego MCP w żądaniu jest odrzucana przed wysłaniem, bo serwer osiągany z modelu ominąłby bramkę narzędzi. Zarejestruj serwer w Sluis i korzystaj z niego przez wejście MCP. |
| Brak fragmentów konfiguracji w Konsoli | Wdrożenie nie ma zweryfikowanego publicznego adresu bramy, więc Konsola nie pokazuje endpointów. Ustaw SLUIS_GATEWAY_PUBLIC_URL na origin https, potem odśwież Gateway › Harness agentów › Połączenia. |