Przejdź do treści

Każde żądanie.
Pod Twoją kontrolą.

Sluis Gateway obejmuje połączenie aplikacji, agentów i AI jedną polityką: budżet na workload, kierowanie zgodnie z polityką, sprawdzane dane wrażliwe i dowód każdej decyzji. Twoi programiści zachowują swoje SDK i agentów kodowania.

Certyfikat ISO 27001

Sluis consolePrzykładowy zapis

request / board-summarySealed

  1. Inspect2 values protected
  2. RouteEU-owned provider
  3. Seal4f9c2a…b40a
Zachowaj obecny SDKDomyślnie tylko UEModel and tool controlsJeden ślad audytowy

Miejsce dla każdego zespołu, aplikacji i agenta.

Zarządzaj AI przez obciążenia. Każde łączy dostęp do modeli, budżet i politykę z jasnym zapisem użycia.

Poznaj obciążenia
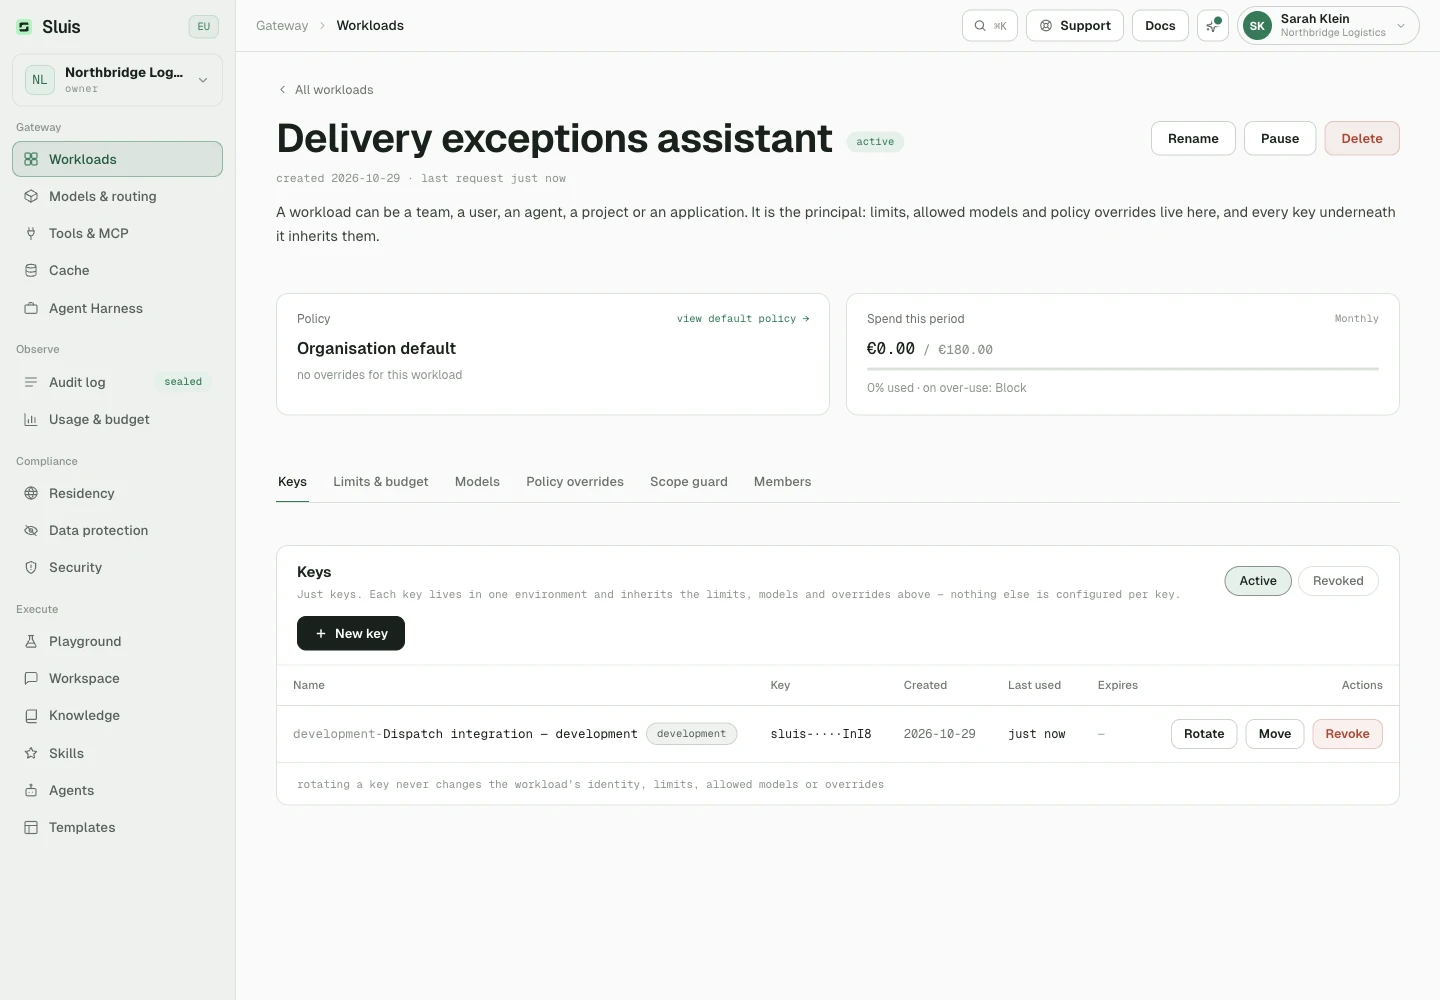
Dane uwierzytelniające workloadu: zarządzaj kluczami API i ustawieniami dostępu.

Interfejs angielski · przykładowe dane demonstracyjne. Otwórz obraz w pełnym rozmiarze.

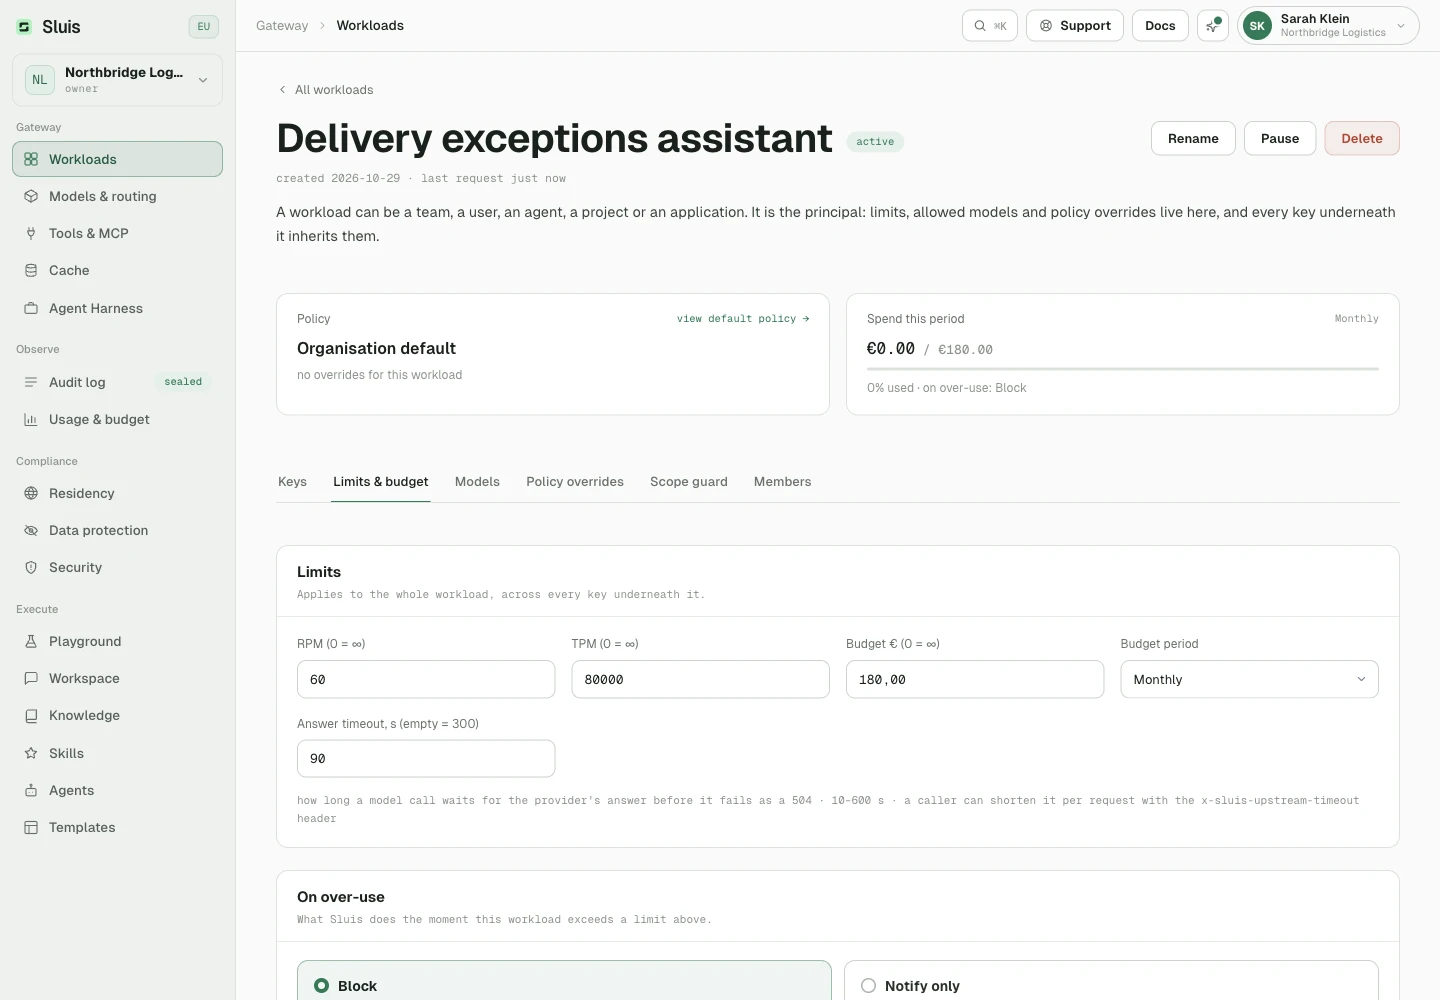
Limity i budżet workloadu, w tym czas oczekiwania na odpowiedź dostawcy.

Interfejs angielski · przykładowe dane demonstracyjne. Otwórz obraz w pełnym rozmiarze.

Zacznij od ustawień domyślnych.

Każde obciążenie dziedziczy politykę organizacji. Jego ustawienia mogą zaostrzać lub łagodzić ochronę i bezpieczeństwo; rezydencja i dostawcy pozostają w dozwolonym zakresie.

Zdecyduj, co dzieje się przy limicie.

Ustal budżety i limity żądań lub tokenów, a potem blokuj przekroczenia albo powiadamiaj, kontynuując ruch. Wybierz, jak długo wywołanie czeka na odpowiedź dostawcy: po przekroczeniu czasu kończy się kodem 504 z podaną przyczyną, a rozpoczęty stream nie jest przez to przerywany.

Trzymaj każde obciążenie przy jego celu.

Opisz, co AI obciążenia może, a czego nie może robić. Mały model należący do podmiotu z UE i hostowany w UE ocenia każde wywołanie względem tego zakresu: Blokuj odrzuca wywołania spoza niego, Rejestruj zapisuje werdykt bez opóźniania wywołania. Każde sprawdzenie jest rozliczane według ceny tokenów modelu oceniającego.

Trzy bramy.
Jedno kontrolowane żądanie.

Od pierwszego bajtu po odpowiedź reguły towarzyszą żądaniu.

Sluis Gateway
01

Zachowaj kontekst. Zastąp szczegóły.

Sluis sprawdza dane osobowe i sekrety przed wysłaniem. Wykryte wartości stają się stałymi tokenami. Opcjonalne skanowanie może zapisywać lub blokować prompt injection.

Request contentBefore egress
Inside your boundary

Prepare a payment plan for
Alex Morgan, alex@example.com

Personal data replaced
The model receives

Prepare a payment plan for
«PERSON_NAME_1», «EMAIL_1»

Original values stay inside the boundary.
Dziennik audytu: sprawdzaj zapieczętowane żądania i decyzje kontroli.

Interfejs angielski · przykładowe dane demonstracyjne. Otwórz obraz w pełnym rozmiarze.

AI dla zespołów z prawdziwą odpowiedzialnością.

Porozmawiajmy o zespole
Ministerie van Justitie
Omgevingsdienst de Vallei
DCMR Milieudienst Rijnmond
Omgevingsdienst Groene Metropool
Omgevingsdienst Utrecht (ODU)
Omgevingsdienst Midden-West-Brabant
RDW
Adjust
Universiteit van Amsterdam
NHA
Moco Museum
Chemgas
InShared
Het Oranje Kruis
Storteboom
Hyva
Arbeid.ai
Kleentec
Rho Adviseurs
Bezwaarschriftenadviescommissie (BAC)
SoundAware
DLV Advies
Star-shl
Stratego
Contakt
NeKo Ship Supply
Hulshoff
Logisnext / Mitsubishi Forklift Trucks
Bloem Infra
Loendersloot Group
Procap
Condor
Hoogheemraadschap van Rijnland
Aegir Marine
VO-raad & PO-raad
Weekamp Deuren
DBF
STL
Voetbal International
Sena
Move Beyond
Farmplus
Woonbedrijf
Boekenbalie
Medicinfo
Kwast Wijnkopers
Royal ZON
Verhoeven
ABN AMRO
BASF
Bayer
Eurocross
Gilead Sciences
Edelman
PXR
Avanti
Wim Hof Method
Nictiz
Nétive VMS

Ochrona dopasowana do Twoich danych.

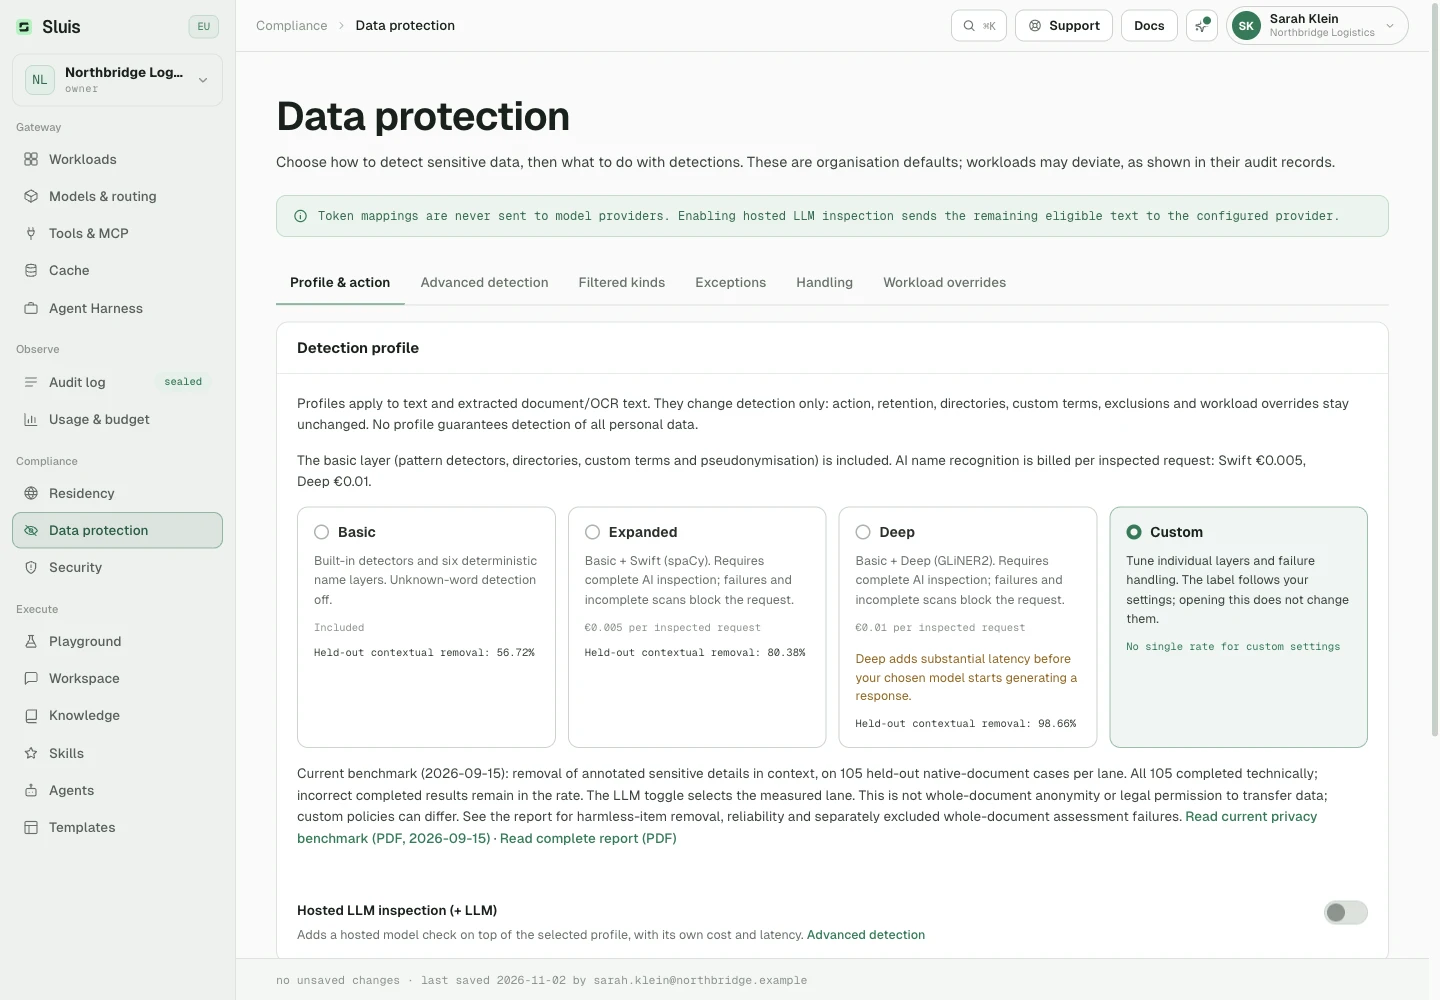
Wybierz profil i sposób obsługi wykryć. Te same warstwy obejmują prompty, dokumenty i tekst OCR.

Ochrona danych: skonfiguruj skanowanie i pseudonimizację.

Interfejs angielski · przykładowe dane demonstracyjne. Otwórz obraz w pełnym rozmiarze.

Wybierz, co wykrywać.

Nazwy i adresyEmail i telefonIBAN i dane płatniczeIdentyfikatory krajowe i BSNKlucze API i sekretyWłasne terminy

Wykrywanie i działanie są niezależne.

Zmiana profilu zachowuje działania, retencję, katalogi, wykluczenia i ustawienia. Żaden profil nie wykrywa wszystkich danych osobowych.

Opcjonalna inspekcja hostowanym LLM

Po ochronie lokalnej opcjonalny model hostowany sprawdza pozostały kwalifikujący się tekst. Sluis weryfikuje dopasowania i tokenizuje lokalnie. Mapy tokenów nigdy nie trafiają do dostawcy. Opcja zwiększa koszt i opóźnienie i musi spełniać politykę rezydencji.

Najpierw UE.
Dalej Twoja polityka.

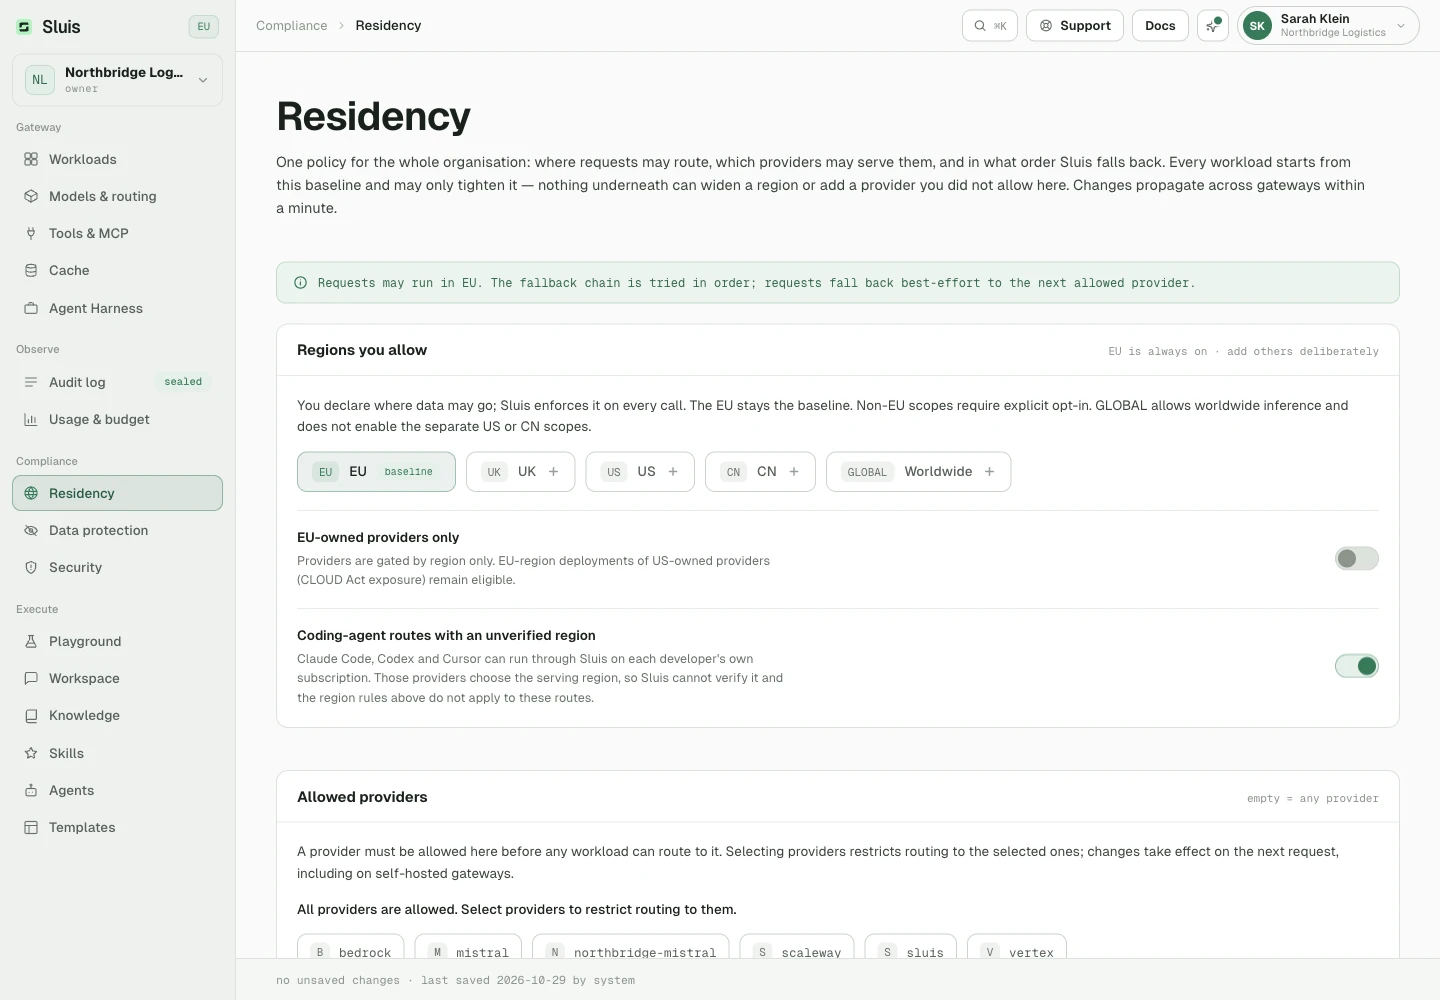
Zacznij od profilu rezydencji. Sprawdź DPA dla faktycznie dostępnych dostawców.

Poznaj rezydencję i umowy
Rezydencja: wybierz, gdzie mogą być obsługiwane żądania.

Interfejs angielski · przykładowe dane demonstracyjne. Otwórz obraz w pełnym rozmiarze.

DPA dla twojej konfiguracji.

Sprawdź DPA z załącznikiem podwykonawców dla organizacji: dostępni dostawcy, regiony i własność.

Podpisuje właściwa osoba.

Wyznacz uprawnionego sygnatariusza do przeglądu umów i akceptowania nowych kierunków transferów.

Zapis, do którego możesz wrócić.

Akceptacje umów mają wersję i znacznik czasu w śladzie audytowym organizacji.

Więcej możliwości.
Jasny wybór.

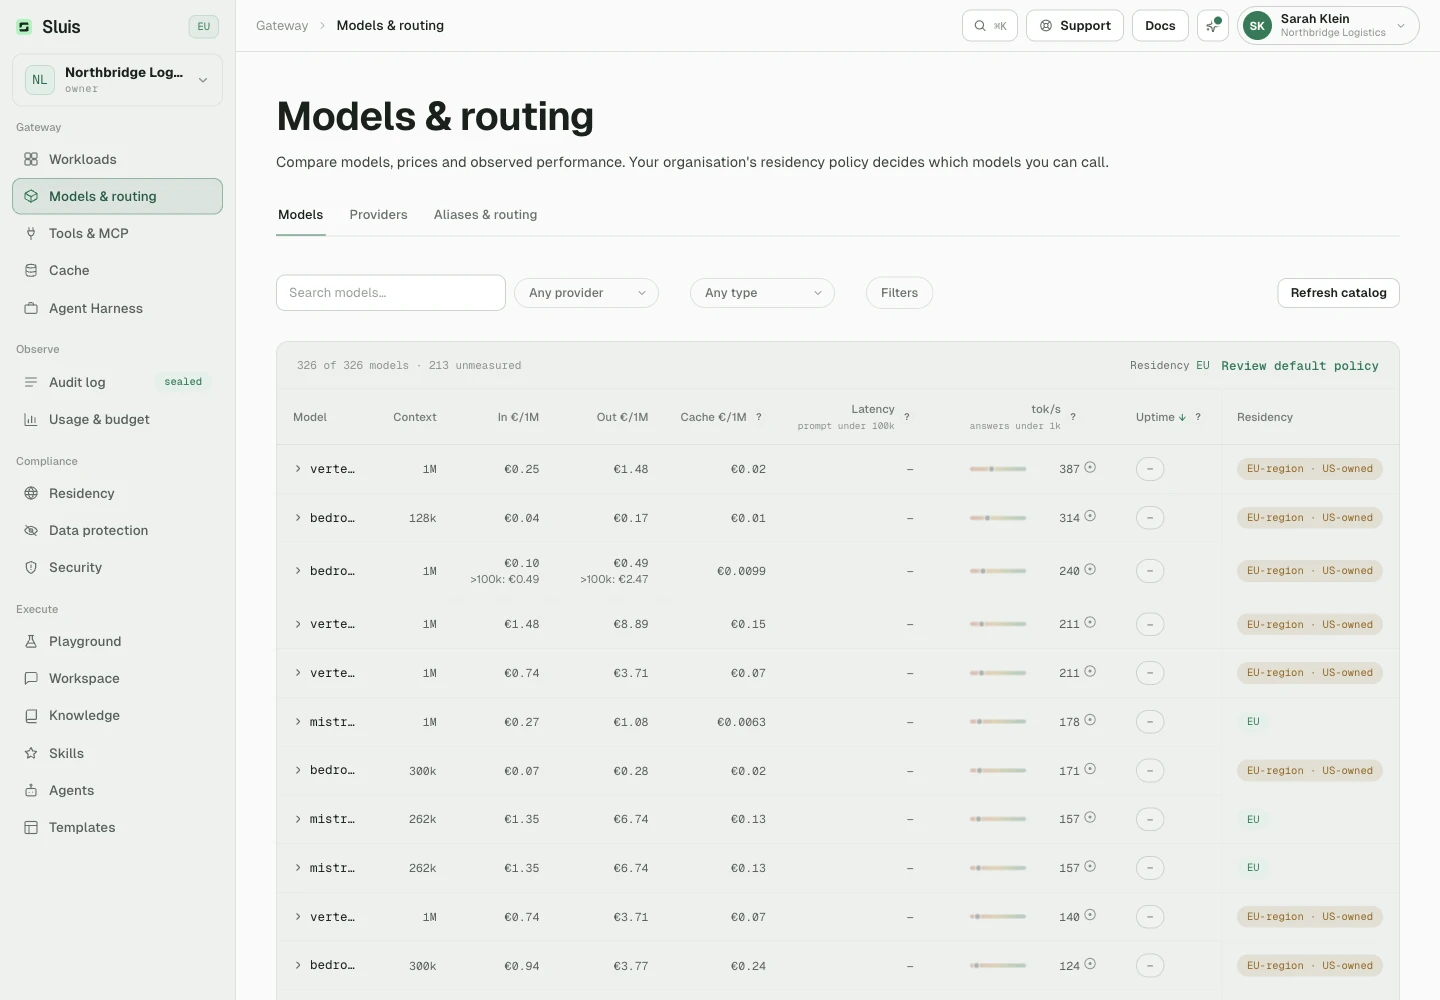
Modele, dostawcy i routing w jednym miejscu. Porównaj i zapewnij aplikacjom stabilny dostęp do AI.

Poznaj modele i routing
Katalog modeli: przeglądaj dostępne modele i filtruj według dostawcy oraz możliwości.

Interfejs angielski · przykładowe dane demonstracyjne. Otwórz obraz w pełnym rozmiarze.

Obserwuj wejścia.
Zauważaj zmiany.

Wykrywaj prompt injection i jailbreaki. Analizuj nietypową aktywność kluczy w tle.

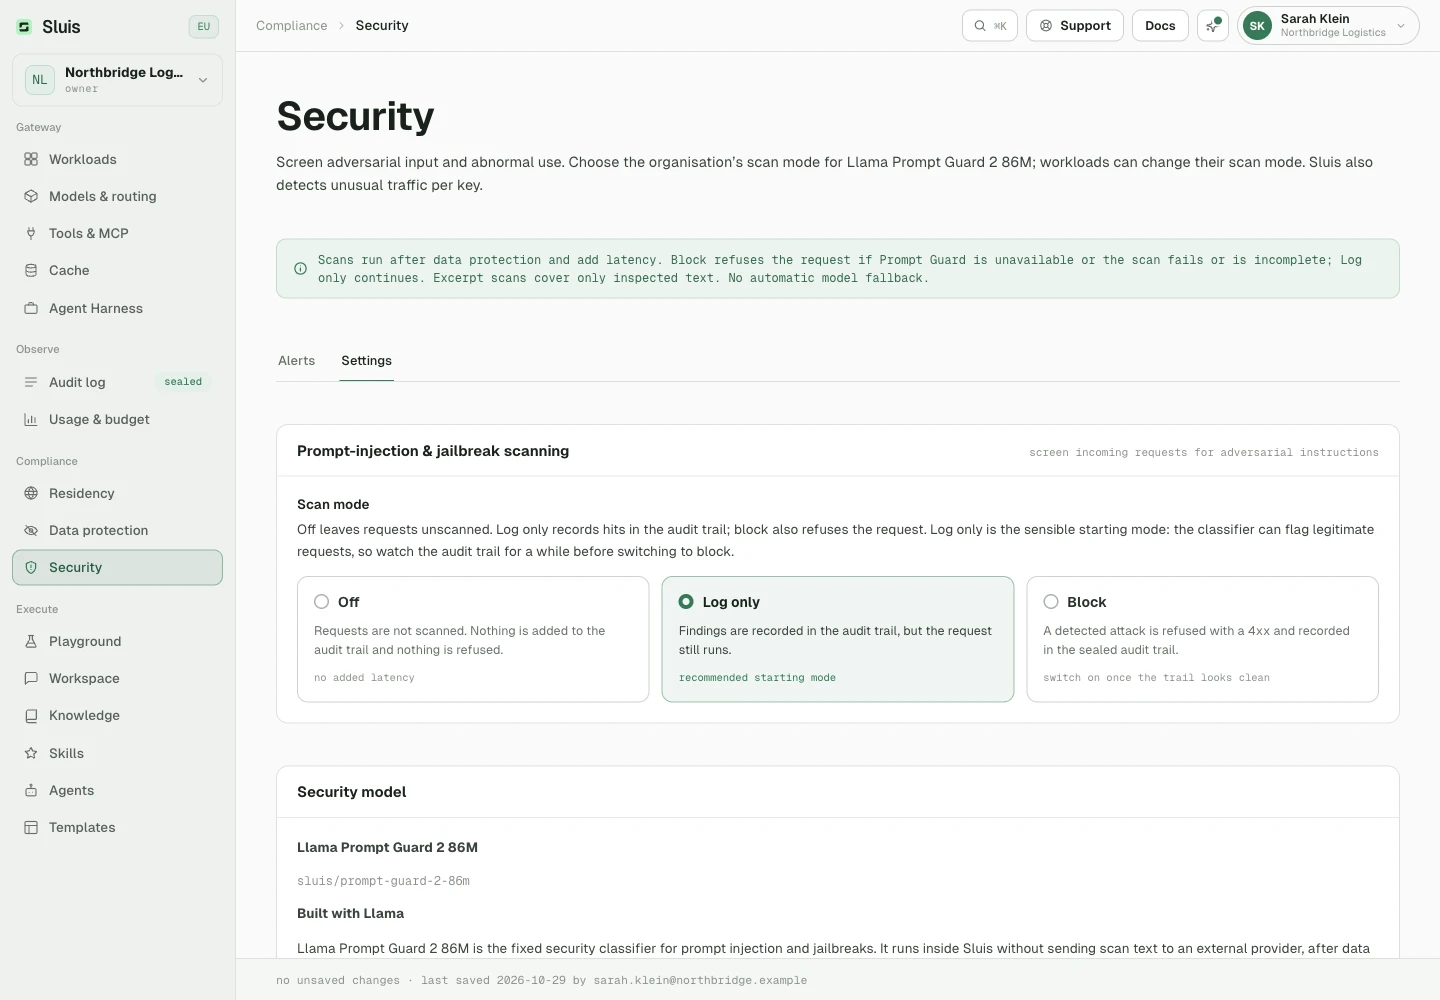
Bezpieczeństwo: skonfiguruj skanowanie pod kątem prompt injection.

Interfejs angielski · przykładowe dane demonstracyjne. Otwórz obraz w pełnym rozmiarze.

Wybierz sposób reakcji.

Zacznij od samego rejestrowania, przejrzyj wyniki i zdecyduj o blokowaniu. Ustaw wartości organizacji i dostosuj tryb do obciążeń.

Wykrywaj nietypowe zachowanie kluczy.

Oznaczaj zmiany liczby żądań, godzin użycia i wyborów modeli. Sprawdzaj dowody w alertach bezpieczeństwa z opcjonalnymi emailami do wybranych osób.

Jak działa skanowanie

Klasyfikator działa w Sluis. Długie wejścia mogą być próbkowane: ataki mogą zostać pominięte, a poprawne prompty oznaczone. Sprawdź wyniki i ustawienia.

Zarządzaj polityką także jako kodem.

Routing, ochrona danych i bezpieczeństwo współdzielą wersjonowaną politykę. Edytuj ją w konsoli lub API, przeglądaj historię i przywracaj wersje.

Przeczytaj dokumentację

Zachowaj agentów.
Otocz ich polityką.

Kod pozostaje lokalny. Sluis kontroluje ruch modeli i narzędzi za pomocą kluczy agentów o określonym przeznaczeniu.

Claude CodeNa twoim komputerze
/agent/claude

Native agent traffic, inspected and sealed.

Agent keyIsolated
Data inspectionApplied
ToolsGoverned
Audit recordSealed

Ruch modeli i narzędzia.

Wywołania MCP przechodzą przez inspekcję, kontrolę rezydencji i ten sam audyt. Dostęp wymaga jawnych uprawnień.

Klucze o konkretnym przeznaczeniu.

Klucze agentów nie wywołują standardowego API. Dane dostawców pozostają zaszyfrowane w Sluis.

Agent Harness jest włączany stopniowo dla organizacji. Dostawcy wybierają regiony agentów kodujących; są zapisywane jako niezweryfikowane.

Dokumentacja konfiguracji agentów

Zaloguj się z klienta MCP.

Skieruj Claude Code, Codex, Cursor lub inny klient MCP na /agent/mcp. Klient otworzy przeglądarkę, zalogujesz się jak zwykle i zatwierdzisz dostęp. Jego wywołania korzystają potem z Twojego osobistego klucza agenta, a połączonego klienta możesz w każdej chwili odwołać.

Narzędzia na własnym koncie każdego członka.

W ustawieniach Sluis Workspace członkowie łączą własne konta z narzędziami, które obsługują logowanie. Każde wywołanie narzędzia działa wtedy w imieniu tej osoby, a nie na wspólnym tokenie organizacji.

Prywatne serwery czekają na zatwierdzenie.

Jeśli na to pozwolisz, członek może zaproponować prywatny serwer MCP. Pozostaje nieaktywny, dopóki administrator go nie zatwierdzi i nie wybierze jego narzędzi. Twoja polityka rezydencji nadal obowiązuje.
Nowy endpoint.
Znany sposób pracy.

Zgodne z API OpenAI i Anthropic. Zachowaj SDK, prompty i streaming. Nadaj aplikacjom modele, limity i budżet. Zmieniaj klucze bez zmiany polityki.

OpenAIZgodne API
AnthropicZgodne API
main.rs
use serde_json::json;

#[tokio::main]
async fn main() -> Result<(), Box<dyn std::error::Error>> {
    let key = std::env::var("SLUIS_KEY")?;
    let response = reqwest::Client::new()
        .post("https://api.sluis.ai/v1/chat/completions")
        .bearer_auth(key)
        .json(&json!({
            "model": "sluis/auto",
            "messages": [{
                "role": "user",
                "content": "Summarise the project plan."
            }]
        }))
        .send().await?
        .error_for_status()?;

    println!("{}", response.text().await?);
    Ok(())
}
Zależności Rust · Cargo.toml
[dependencies]
reqwest = { version = "0.13", features = ["json"] }
serde_json = "1"
tokio = { version = "1", features = ["macros", "rt-multi-thread"] }
Dokumentacja reqwest

sluis/auto działa w granicach polityki Twojej organizacji. Router wewnątrz Sluis decyduje, kiedy żądanie wymaga rozumowania; fragmenty dla klasyfikatora trafiają tylko do dostawców z UE, którzy przetwarzają dane w UE.

Stworzone do Twojego sposobu pracy z AI.

Te same kontrole, od żądania po własną infrastrukturę.

Połącz z Gateway

Dokumenty,
chronione.
Chroń dane w DOCX, PDF, obrazach i tekście. Renderowanie i OCR działają w bramie z zapieczętowanym audytem.
Poznaj ochronę dokumentów
Customer brief.docxExample
Ready for your model

Prepare a payment plan for PERSON_1.
Send the proposal to EMAIL_1.

Personal details replaced

Wydawaj z
granicami.

Ustaw budżety i limity obciążenia dla wszystkich kluczy. Opcjonalne szyfrowane pamięci podręczne są izolowane w organizacji.

Skonfiguruj obciążenia
Project assistantIllustrative budget
€72 / €100Within budget
Scope
This workload
Cache
Organisation only
Storage
Encrypted

Twoje własne
granice.

Uruchom cały produkt na własnej infrastrukturze ze Sluis Edge. Te same bramy i rejestr pod twoją kontrolą.

Poznaj Sluis Edge
Your infrastructure
Sluis Edge
InspectRouteSeal
The data plane stays with you.

Porównaj, zanim zdecydujesz

Ta sama polityka.
Dla ludzi, z którymi pracujesz.

Daj zespołowi Sluis Workspace, przestrzeń opartą na twojej bramie.

Porównaj gatewaye AI dla organizacji w UE
Poznaj Sluis Workspace