Postaw Sluis przed swoimi wywołaniami modeli.
Sluis to proxy zgodne z OpenAI. Zmień jedną linijkę, swoje base_url, a każde żądanie zaczyna płynąć przez Twoją politykę rezydencji do rejestru odpornego na manipulacje. Żadnego SDK do nauki, żadnych payloadów do przepisywania. Pięć kroków poniżej; pełna referencja znajduje się w pasku bocznym.
Czas do pierwszego zapieczętowanego wywołania: ~2 minuty. Jeśli Twój kod już rozmawia z OpenAI, zachowujesz swojego klienta, swoje modele i format wiadomości dokładnie takimi, jakie są.
Zdobądź klucz
Utwórz workload i klucz do niego w Konsoli.
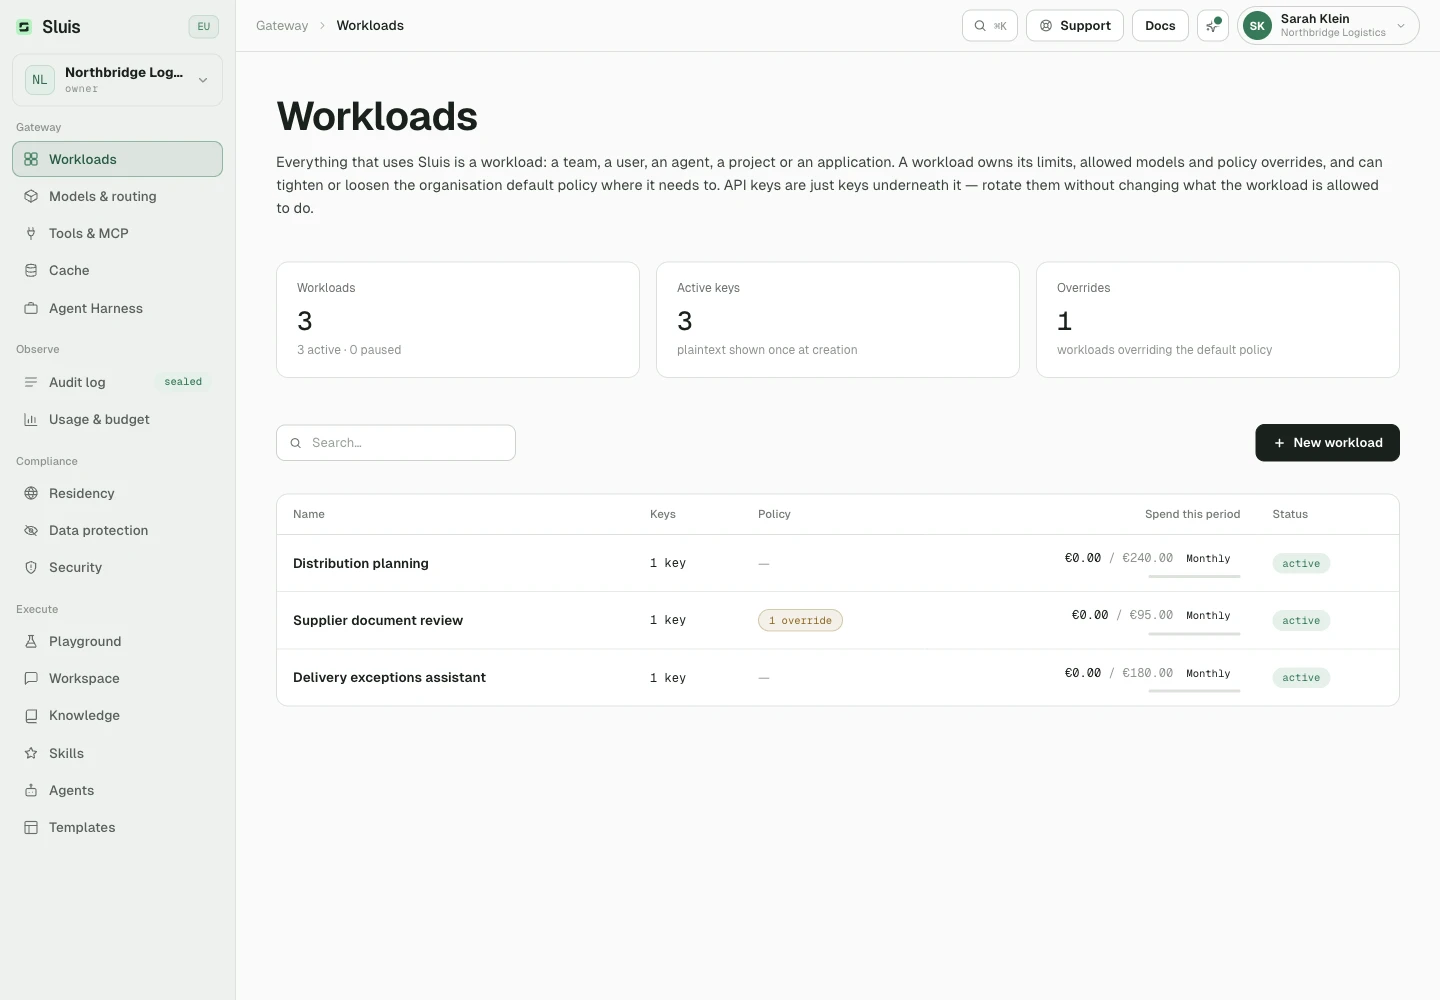
- Otwórz Workloady w Konsoli i utwórz workload. Workload zarządza limitami i ustawieniami polityki.
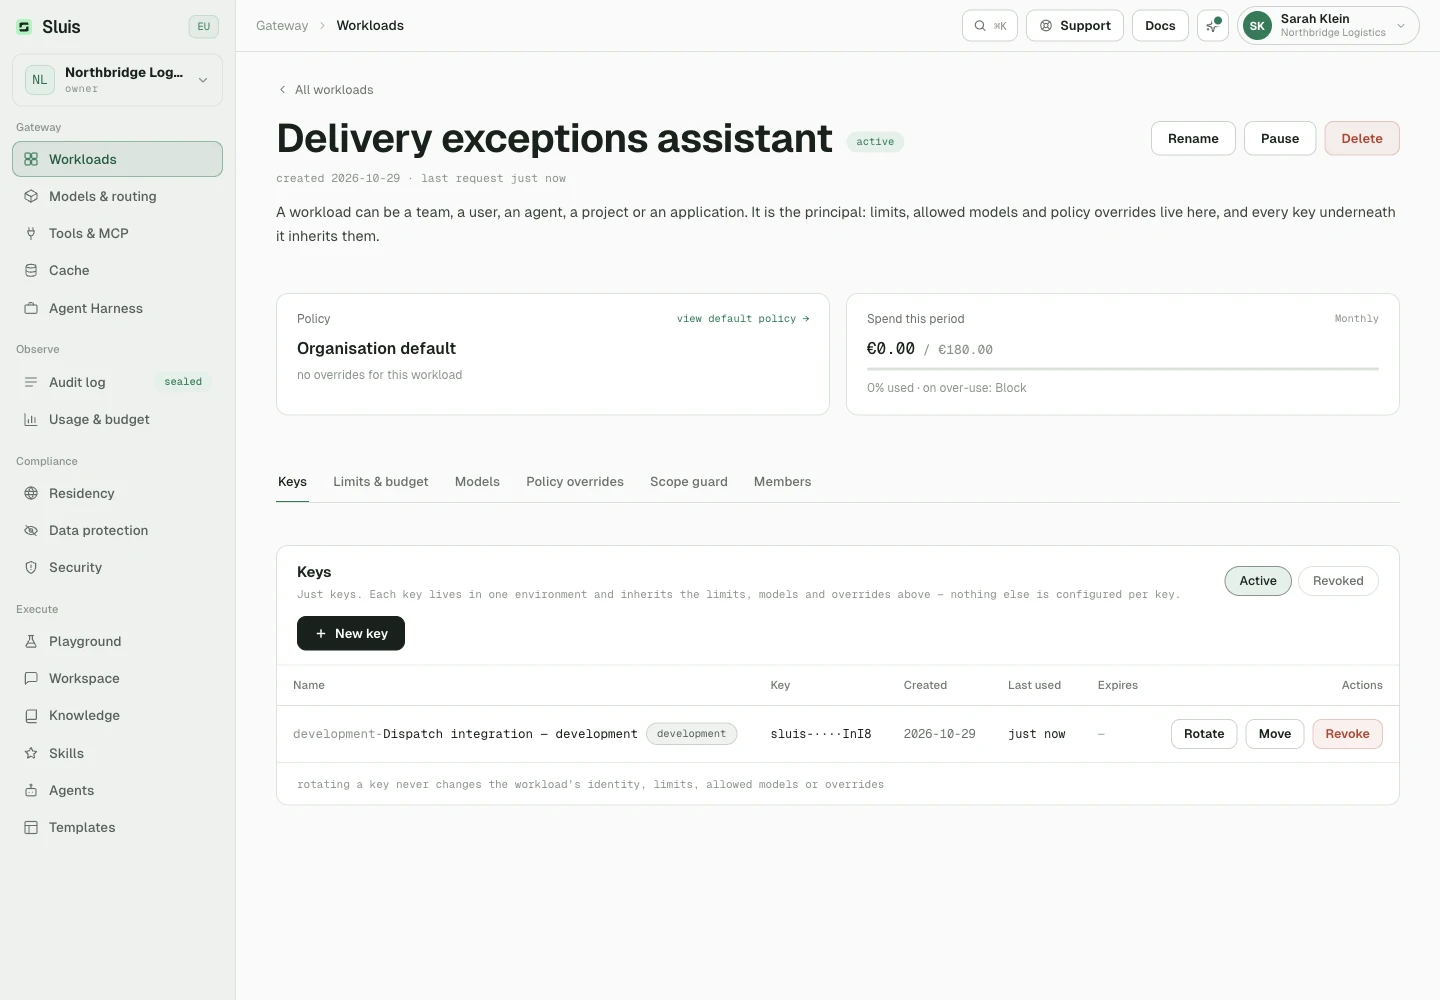
- Dodaj do workloadu klucz API. Klucz służy tylko do uwierzytelniania, a jego sekret jest pokazywany raz.
- Skopiuj klucz do swojego środowiska. Utworzenie klucza produkcyjnego wymaga zweryfikowanego adresu e-mail.
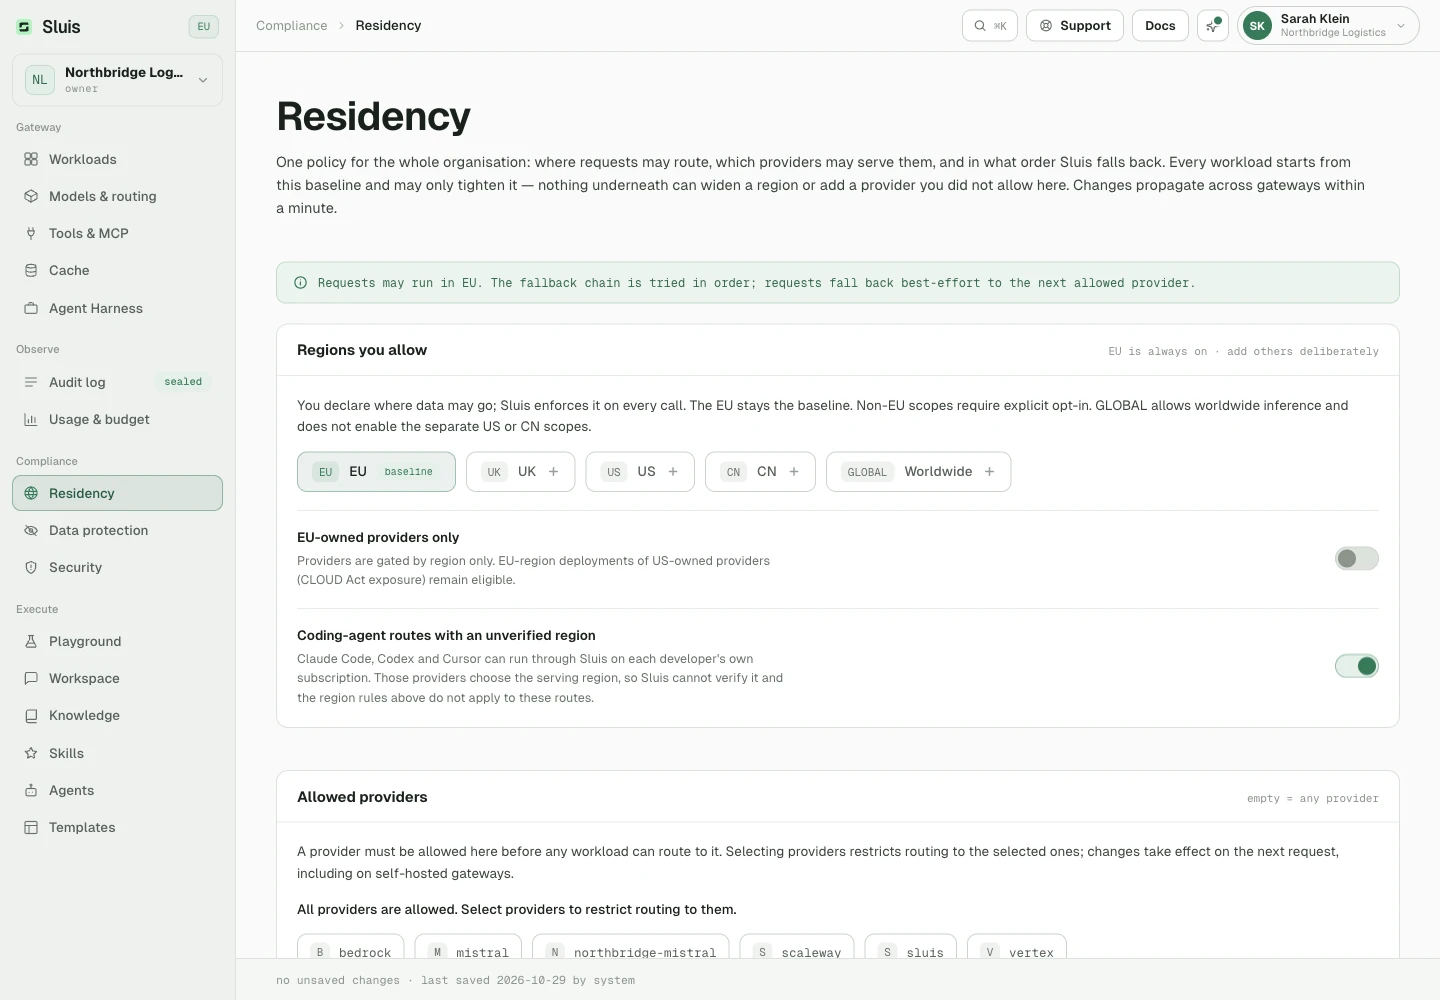
Polityka rezydencji Twojej organizacji decyduje, gdzie mogą być obsługiwane żądania. Domyślnie dozwolona jest tylko UE, a zmienisz to bez zmiany kodu.
# keep it in your environment, never in source
export SLUIS_KEY="sluis-7Qk2vN4xR…"
Wskaż base_url na Sluis
Podmień host. Wszystko dalej (modele, streaming, narzędzia, function calling) działa bez zmian, bo Sluis proxuje tę samą powierzchnię API.
import os
from openai import OpenAI

client = OpenAI(
    base_url="https://api.sluis.ai/v1",
    api_key=os.environ["SLUIS_KEY"],
)
import OpenAI from "openai";

const client = new OpenAI({
  baseURL: "https://api.sluis.ai/v1",
  apiKey: process.env.SLUIS_KEY,
});
// no SDK required: reqwest = { version = "0.12", features = ["json"] }
let client = reqwest::Client::new();
let base = "https://api.sluis.ai/v1";  // ← the only change
let key  = std::env::var("SLUIS_KEY")?;
curl https://api.sluis.ai/v1/chat/completions \
  -H "Authorization: Bearer $SLUIS_KEY" \
  -H "Content-Type: application/json" \
  -d '{ "model": "mistral/mistral-large-latest", "messages": [{ "role": "user", "content": "Say hi" }] }'
# already on the Anthropic SDK? Only the base URL changes.
import os
from anthropic import Anthropic

client = Anthropic(
    base_url="https://api.sluis.ai",   # the SDK appends /v1/messages
    api_key=os.environ["SLUIS_KEY"],
)

# Claude Code, in one line: no plugin, no config file
export ANTHROPIC_BASE_URL="https://api.sluis.ai" ANTHROPIC_AUTH_TOKEN="$SLUIS_KEY"
Używasz SDK Anthropic lub Claude Code? Skieruj jego base URL na Sluis. Nagłówki, streaming i błędy opisuje dokumentacja API.
Wyślij żądanie
Wywołaj dokładnie tak, jak wywołujesz dostawcę. Sluis sprawdza żądanie, routuje je przez Twoją politykę, pieczętuje w łańcuchu audytu i zwraca odpowiedź modelu bez zmian.
Każde wywołanie zwraca nagłówek odpowiedzi x-sluis-model z provider/model, który je obsłużył. Wywołania zarządzanego aliasu sluis/* zwracają też x-sluis-route.
# Anthropic Claude, served from Google's EU multi-region
resp = client.chat.completions.create(
    model="vertex/claude-opus-4-8",
    messages=[{"role": "user", "content": "Summarise this chart…"}],
)
print(resp.choices[0].message.content)
// Anthropic Claude, served from Google's EU multi-region
const resp = await client.chat.completions.create({
  model: "vertex/claude-opus-4-8",
  messages: [{ role: "user", content: "Summarise this chart…" }],
});
console.log(resp.choices[0].message.content);
// Anthropic Claude, served from Google's EU multi-region
let resp: serde_json::Value = client
    .post(format!("{base}/chat/completions"))
    .bearer_auth(&key)
    .json(&serde_json::json!({
        "model": "vertex/claude-opus-4-8",
        "messages": [{ "role": "user", "content": "Summarise this chart…" }]
    }))
    .send().await?
    .json().await?;

println!("{}", resp["choices"][0]["message"]["content"]);
# response headers on a sluis/* alias call
{
  "x-sluis-route": "auto",
  "x-sluis-model": "vertex/claude-opus-4-8"
}
Ustaw rezydencję
Rezydencja to polityka organizacji. Ustawisz ją w Konsoli w sekcji Rezydencja. Jest egzekwowana przy wysyłce każdego żądania.
- Domyślnie dozwolona jest tylko jurysdykcja UE.
- Żądanie, które trafiłoby do dostawcy spoza dozwolonego zbioru, jest odrzucane z
403, zanim jakiekolwiek dane wyjdą, chyba że polityka przekieruje je do zgodnego rozwiązania zastępczego. - Dotyczy to zarówno promptu z PHI w procesie objętym HIPAA, jak i danych szczególnych kategorii w rozumieniu RODO.
# default policy is EU only: a US provider is refused at dispatch
curl https://api.sluis.ai/v1/chat/completions \
  -H "Authorization: Bearer $SLUIS_KEY" \
  -H "Content-Type: application/json" \
  -d '{ "model": "openai/gpt-5.6", "messages": [{ "role": "user", "content": "Say hi" }] }'

# → 403 permission_error
# "provider `openai` (jurisdiction `US`) is not permitted by the tenant's residency policy"
Rozszerzenie tego, dokąd mogą trafiać dane, jest zawsze jawną, odnotowaną decyzją: Konsola wymaga potwierdzenia warunków transferu przed odblokowaniem dostawców z USA lub Chin, a zmiana trafia do dziennika audytu.
Chcesz trzymać dane osobowe z dala od modelu? Włącz Ochronę danych.
- Sluis zastępuje wykryte dane osobowe i sekrety stabilnymi typizowanymi tokenami, takimi jak
«EMAIL_1». - Do dostawcy trafiają tylko tokeny.
- Oryginały są przywracane w odpowiedzi.
- Mapa tokenów nie jest nigdy przechowywana.
Pełną bibliotekę detektorów i wykrywanie nazwisk opisuje referencja ochrony danych.
Zweryfikuj pieczęć
Każde wywołanie dopisuje wpis do łańcucha hashy. Hash każdego wpisu to sha256(prev_hash + record), więc każde zmienione pole łamie wszystkie kolejne ogniwa.
Metadane audytu odczytasz przez API administracyjne. Pełny eksport i weryfikacja łańcucha działają przez CLI gatewaya.
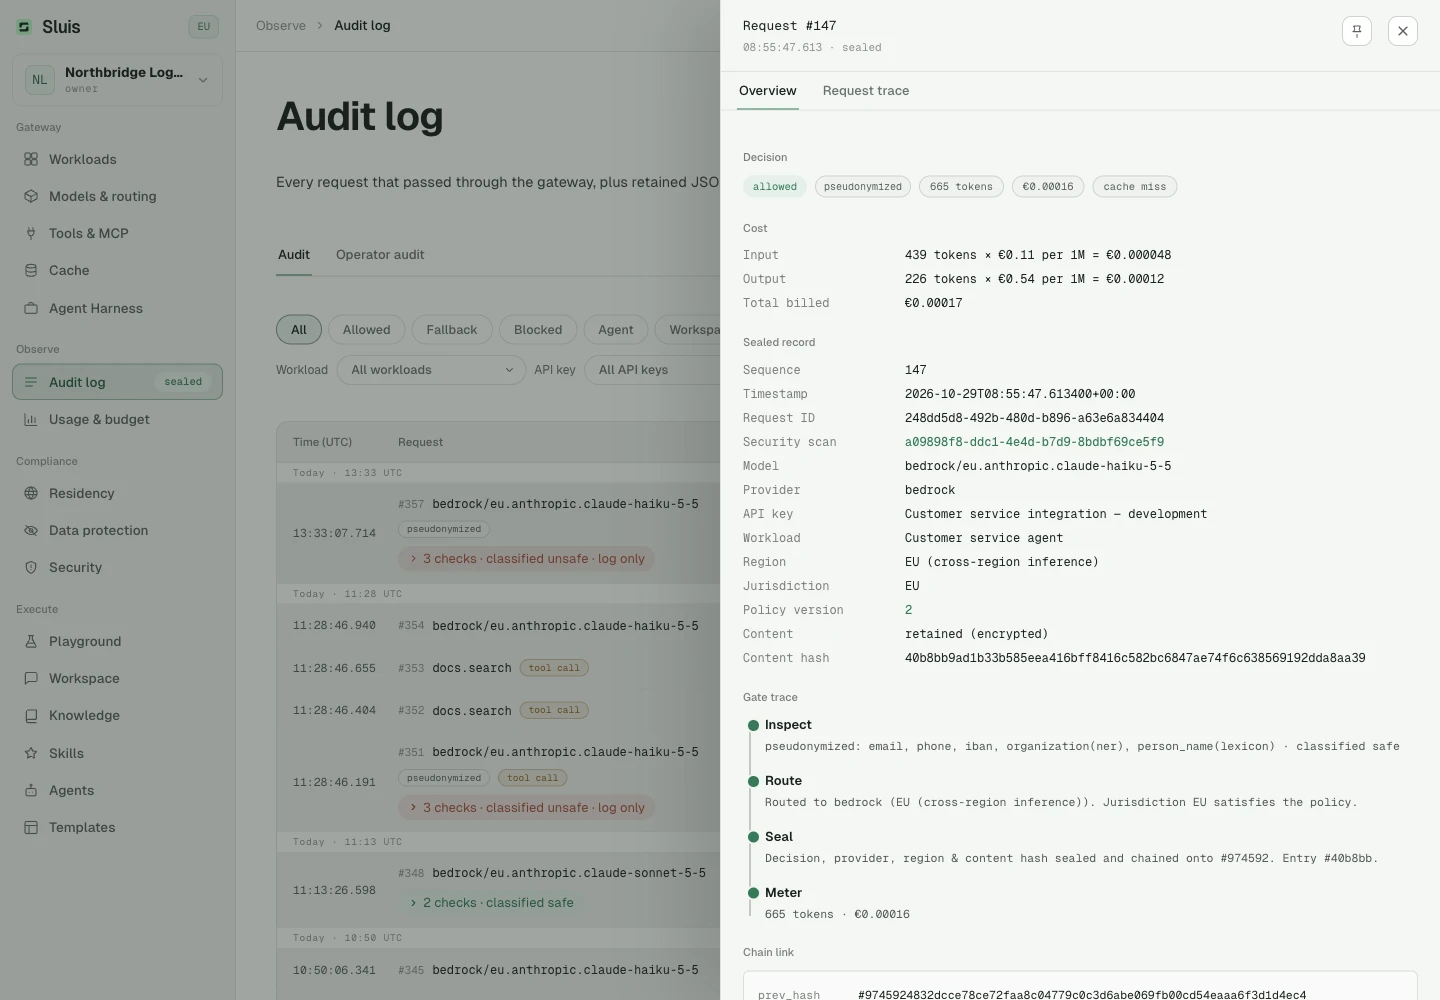
W Dzienniku audytu w Konsoli każde żądanie to jeden wiersz. Rozwiń go, aby zobaczyć wykonane kontrole:
- rozpoznawanie nazw
- inspekcja prywatności LLM
- strażnik zakresu workloadu
- skan bezpieczeństwa
Każda kontrola jest osobnym zapieczętowanym wpisem w łańcuchu, z własnym kosztem. GET /admin/audit zwraca je na liście checks danego żądania.

# audit metadata over the admin API, admin token scope audit:read
curl "https://api.sluis.ai/admin/audit?from=2026-09-01" \
  -H "Authorization: Bearer $SLUIS_ADMIN_TOKEN"

# a full export and a chain verification are operator CLI subcommands
sluis-gateway audit export --tenant $TENANT_ID
sluis-gateway audit verify-chain --tenant $TENANT_ID

# → chain intact
Umiejętność agenta dla twojego asystenta kodowania
Pracujesz z asystentem kodowania AI? Pobierz umiejętność agenta Sluis: jeden plik SKILL.md oraz pliki referencyjne obejmujące każdy endpoint, kod błędu, rezydencję, ochronę danych, klucze i workloady. Rozpakuj ją do katalogu umiejętności swojego asystenta. Odpowie wtedy na podstawie naszej dokumentacji, zamiast zgadywać.
Pobierz umiejętność agentaZIP z plikiem SKILL.md i plikami referencyjnymi