MCP-tools
Externe toolservers achter dezelfde compliance-sluis, met rechten per sleutel die standaard geweigerd zijn, zodat agents alleen bij toegestane tools komen.
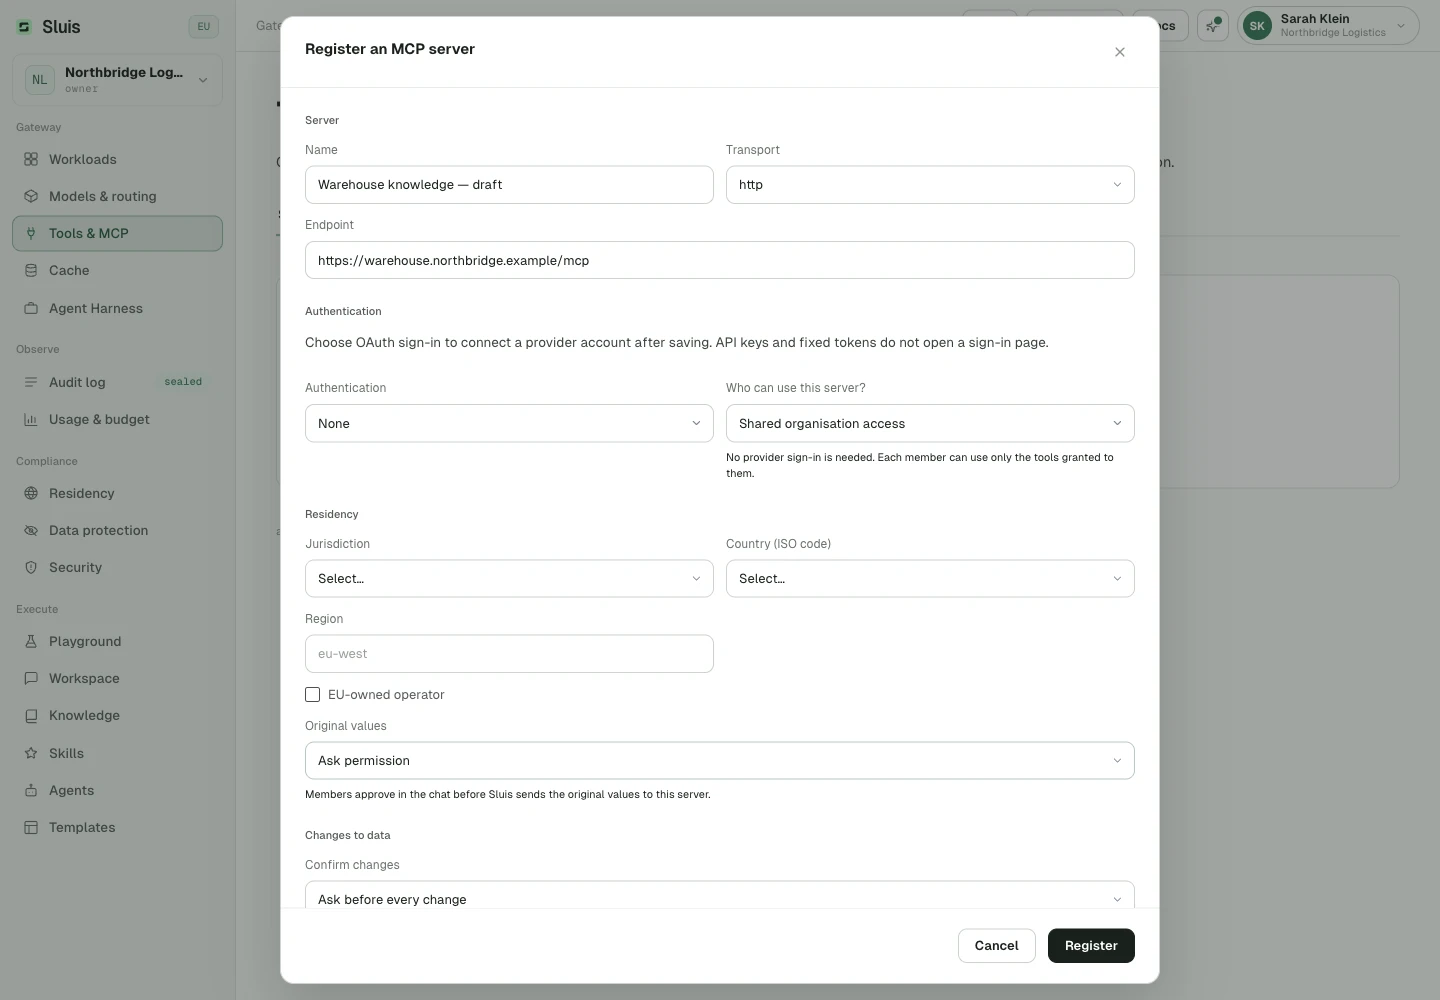
Registreer externe MCP-toolservers (HTTP, SSE of stdio) in de Console met residency-tags; auth-secrets worden verzegeld in de credential-kluis en nooit teruggegeven. MCP-diensten volgen het residency-beleid, niet de lijst met modelproviders in de ondertekende DPA.
Elke tool-call passeert dezelfde sluis als een chat completion: Inspect (gegevensbescherming op de argumenten), Route (residency op de server), Seal (auditketen), Meter (limieten en budget). Tool-grants zijn per key en standaard weigerend. Sluis beantwoordt zelf ook POST /v1/mcp als MCP-server, en toont precies de tools waarvoor de aanroepende key gemachtigd is.
Tools aanroepen vanuit je eigen code
Gebruik POST /v1/mcp met een API-sleutel om te zien welke tools die sleutel mag gebruiken. Een tool uitvoeren is een aparte aanroep.
- Lijst:
tools/listgeeft de tools terug waartoe je sleutel toegang heeft. Een server blijft weg als residency die niet toestaat, de aanmelding ontbreekt of de toollijst niet kan worden opgehaald. - Vragen:
tools/callvoert niets uit. Het geeftneeds_confirmationterug met de tool, de argumenten en waar je hem uitvoert. - Uitvoeren: stuur de argumenten van de tool als request body naar
POST /v1/mcp/servers/{id}/tools/{tool}/call. Deze aanroep doorloopt Inspect, Route, Seal en Meter. - Een tool waartoe je sleutel geen toegang heeft, mislukt met fout
-32000, ongeldige parameters met-32602en een onbekende methode met-32601. JSON-RPC-fouten komen terug met HTTP 200; een onjuist opgebouwd verzoek geeft HTTP 400. - Stdio-servers draaien alleen uitvoerbare bestanden die de operator heeft toegestaan in
SLUIS_MCP_STDIO_ALLOW, maximaal 16 tegelijk.
# list the tools this key is granted (deny-by-default)
curl https://api.sluis.ai/v1/mcp \
  -H "Authorization: Bearer $SLUIS_KEY" \
  -d '{ "jsonrpc": "2.0", "id": 1, "method": "tools/list" }'
# ask for a granted tool: nothing runs, the answer says where to run it
curl https://api.sluis.ai/v1/mcp \
  -H "Authorization: Bearer $SLUIS_KEY" \
  -d '{ "jsonrpc": "2.0", "id": 2, "method": "tools/call",
        "params": { "name": "crm.lookup", "arguments": { "email": "j.devries@acme.nl" } } }'
{
  "jsonrpc": "2.0",
  "id": 2,
  "result": {
    "needs_confirmation": true,
    "tool": "crm.lookup",
    "arguments": { "email": "j.devries@acme.nl" },
    "note": "Execute via POST /v1/mcp/servers/{id}/tools/{tool}/call so the compliance gate (Inspect→Route→Seal→Meter) applies."
  }
}
# run it: the body is the tool's arguments; the call clears Inspect → Route → Seal → Meter curl https://api.sluis.ai/v1/mcp/servers/$SERVER_ID/tools/crm.lookup/call \ -H "Authorization: Bearer $SLUIS_KEY" \ -d '{ "email": "j.devries@acme.nl" }'
MCP-authenticatie: twee richtingen
Aanmelden bij Sluis vanuit een MCP-client
Inkomende OAuth op /agent/mcp meldt een MCP-client via de browser aan bij Sluis. Je plakt geen sleutel in deze configuratie, en de sleutels voor modelaanroepen blijven ongewijzigd.
- Voeg Sluis toe in je client, zoals in de voorbeelden hieronder. De client vindt Sluis via de gepubliceerde discovery-documenten en registreert zichzelf waar dat wordt ondersteund.
- De client opent je browser op de toestemmingspagina
/console/mcp-authorize. Die toont de client, de organisatie en de tools die de client kan bereiken. - Keur de toegang goed of wijs hem af in de juiste organisatie.
- Sluis maakt automatisch een persoonlijke toolcredential voor deze client aan of hergebruikt die.
- Bestaande pluginbindingen, toolrechten en beleid blijven gelden. Toestemming alleen geeft geen tools vrij.
- De organisatie moet Agent Harness aan hebben staan.
- Toegangstokens gelden een uur. Refreshtokens roteren bij elk gebruik.
- Trek een client in via Agent Harness › Verbonden clients. Dat verbreekt de tokens en de persoonlijke agentsleutel van die client.
- Dit staat los van upstreamaanmelding met
user_oauth.
claude mcp add --transport http sluis https://<gateway>/agent/mcp
codex mcp add sluis --url https://<gateway>/agent/mcp
codex mcp login sluis
Configuratievoorbeelden, geen geverifieerde interoperabiliteitsmatrix. Deze voorbeelden bewijzen geen interoperabiliteit met externe Claude-, Codex- of upstreamdiensten.
Statische servergegevens
Gebruik headers voor vaste headers. De historische waarde oauth betekent een statisch OAuth-bearertoken in de kluis, niet aanmelden via de browser.
Accountmodus
Bij interactieve OAuth bepaalt de accountmodus welke identiteit Sluis gebruikt bij de toolserver.
- Organisatie (
account_mode=organization): een gedeelde identiteit die een beheerder expliciet via OAuth verbindt. Persoonlijke credentials worden nooit hergebruikt. - Elke gebruiker (
account_mode=user): uitsluitend de eigen verbinding van het handelende lid. - Authenticatie staat hier los van: interactieve OAuth gebruikt
user_oauth, en de historische waardeoauthblijft een statisch bearertoken.
Persoonlijke upstreamverbindingen
In de modus Elke gebruiker meldt elk lid zich zelf aan bij de externe dienst.
- Een beheerder verleent de server toegang tot Workspace. Servers die een beheerder toevoegt, hebben dit eerst nodig.
- Elk lid meldt zich aan via Instellingen › Verbindingen.
- Een verbinding omzeilt geen toolrechten, residency, gegevensbescherming of budgetten.
- Beheerders kunnen de status bekijken en verbindingen intrekken, maar niet de identiteit van een ander lid gebruiken.
- Aanroepen zonder gebruikersidentiteit, waaronder sleutels van de organisatie, worden in de modus Elke gebruiker geweigerd.
- Ben je niet verbonden, of accepteert de dienst je aanmelding niet meer, dan geeft de tool
connect_requiredterug en toont het antwoord een actie Verbinden voor die server. Er draait niets onder een andere identiteit.
MCP-tools uit- of aanzetten
Eigenaren en beheerders zetten MCP-tools in Workspace-gesprekken aan of uit in de Workspace-instellingen van de console. Dezelfde instelling is de boolean mcp_enabled op GET/PUT /chat/settings.
- De standaardwaarde is true: voor nieuwe organisaties, oude instellingen en een ontbrekend veld. Weglaten bij een
PUTbehoudt de huidige waarde, ook false. - Bij false ontdekt Workspace geen MCP-tools en weigert het de uitvoering, ook van eerder ontdekte tools in bestaande gesprekken, Agents en subagents.
- Registraties, goedkeuringen, rechten en credentials blijven bewaard.
- Externe
/agent/mcp,/v1/mcpen de Playground in de console blijven ongewijzigd. - Het registratiebeleid voor persoonlijke servers blijft onafhankelijk en organisatiebreed.
Persoonlijke MCP-voorstellen
Persoonlijke MCP-voorstellen staan standaard Uit. Beheerders kiezen een van twee instellingen.
- Uit pauzeert bestaande persoonlijke servers. Het blokkeert niet het aanmelden bij servers die een beheerder heeft toegevoegd.
- Goedkeuring door beheerder vereisen laat leden privéservers voorstellen, alleen voor de aanvrager.
Elke aanvraag wordt beoordeeld.
- Een aanvraag noemt alleen de server en het endpoint. Zolang ze openstaat, maakt ze geen contact met de server en geeft ze geen tools vrij.
- Beheerders beoordelen tools, residency en authenticatie expliciet. Goedkeuring geeft nooit wildcardtoegang en maakt een server niet automatisch organisatiebreed.
- Goedkeuring legt de beoordeelde configuratie vast met een expliciete lijst toolnamen, alleen voor de aanvrager. Die meldt zich daarna aan bij Verbindingen als de server OAuth gebruikt.
- Privéservers ondersteunen
none(geen upstreamaanmelding) of interactieve OAuth, geen persoonlijke statische geheimen. - Een goedgekeurde aanvraag verwijderen trekt de server en de bijbehorende verbindingen in.
Bevestiging bij wijzigingen in gegevens
Workspace maakt onderscheid tussen tools die lezen en tools die gegevens wijzigen.
- Het eigen alleen-lezen-label van een connector (
readOnlyHint) wordt gebruikt als de connector er een meegeeft. - Een tool zonder label geldt als wijzigend, tenzij een beheerder de tool in de connectorinstellingen als alleen-lezen markeert.
Voordat een wijzigende tool draait
Het lid ziet in een kaart de connector, de tool en de exacte argumenten en kiest Uitvoeren of Niet uitvoeren.
- Geen antwoord binnen vijf minuten, de chat sluiten of op Stop drukken telt als geweigerd, en het model hoort dat de gebruiker heeft geweigerd.
- Een geplande agentrun heeft niemand om het aan te vragen, dus daar draait een connector die vraagt nooit een wijzigende tool.
Beheerinstellingen per connector
- Nooit vragen: wordt in het auditlog vastgelegd en bij de connector getoond. Tools die alleen lezen vragen nooit.
- Alleen leestools: het AI-model krijgt geen tool die gegevens wijzigt. Gebruik dit bijvoorbeeld voor een connector met een gedeeld account.