Agent Harness
Draai Claude Code en Codex op je eigen machine onder het beleid van je organisatie: bestuurde modelverzoeken en tools, één gemeten, verzegeld auditspoor.
Niets van de agent verhuist naar de cloud. Claude Code, Codex en Cursor blijven op de machine van de ontwikkelaar draaien, met hun eigen processen, bestanden, ingebouwde tools en agent-loop. Sluis bestuurt alleen wat ze naar externe diensten sturen: modelverzoeken en tool-calls.
Regio wordt niet afgedwongen voor code-agentsEen code-agent praat met je eigen provider-abonnement (Anthropic, OpenAI of Cursor), en de provider bepaalt waar dat verzoek wordt bediend. Sluis kan de regio niet vastleggen, dus op het agentvlak wordt residency vastgelegd, niet afgedwongen: een beurt wordt nooit geweigerd op grond van jurisdictie, en de auditregel noteert de regio als niet geverifieerd.
Moet residency voor elke aanroep gelden? Zet dan de code-agentroutes uit in Compliance › Residency. Ze worden dan geweigerd, en elke weigering wordt geaudit.
De lokale client meldt zich met een agent-key aan bij Sluis en spreekt de ingang aan die bij zijn protocol hoort:
/agent/claudespreekt de Anthropic-API, voor Claude Code./agent/codex/v1spreekt de OpenAI Responses-API, voor Codex./agent/cursorspreekt het Connect-protocol van Cursor over protobuf./agent/mcpis een stateless Streamable HTTP MCP-endpoint dat de bestuurde tools draagt.
Deze clients zijn voorbeelden, geen gesloten lijst. Pi, T3 Code en elke andere client die een Anthropic Messages-, OpenAI Responses- of MCP-base-URL en API-key accepteert, gebruikt dezelfde Agent Harness.
Set-up in vier stappen
Loop deze pagina in volgorde door:
- Koppel een abonnement. Claude, Codex of Cursor, één keer per provideraccount.
- Maak een agent-key en koppel hem aan dat account. Een key besteedt alleen de accounts waaraan hij gekoppeld is, en zijn secret wordt één keer getoond.
- Configureer de lokale client. Bewaar de key in
SLUIS_AGENT_KEYen wijs de base-URL naar/agent/claudevoor Claude Code,/agent/codex/v1voor Codex of/agent/cursorvoor Cursor. - Registreer het tool-endpoint (optioneel). Bestuurde tools komen alleen via
/agent/mcp, apart geregistreerd: een base-URL voegt er geen toe.
Een abonnement koppelen
Koppel je Claude-, Codex- en Cursor-abonnementen in de Console, onder Gateway › Agent-harness › Verbindingen. Claude koppel je met een setup-token, Codex via de device authorization van OpenAI en Cursor via een browserlogin. Sluis controleert de credential bij de provider voordat er iets wordt opgeslagen.
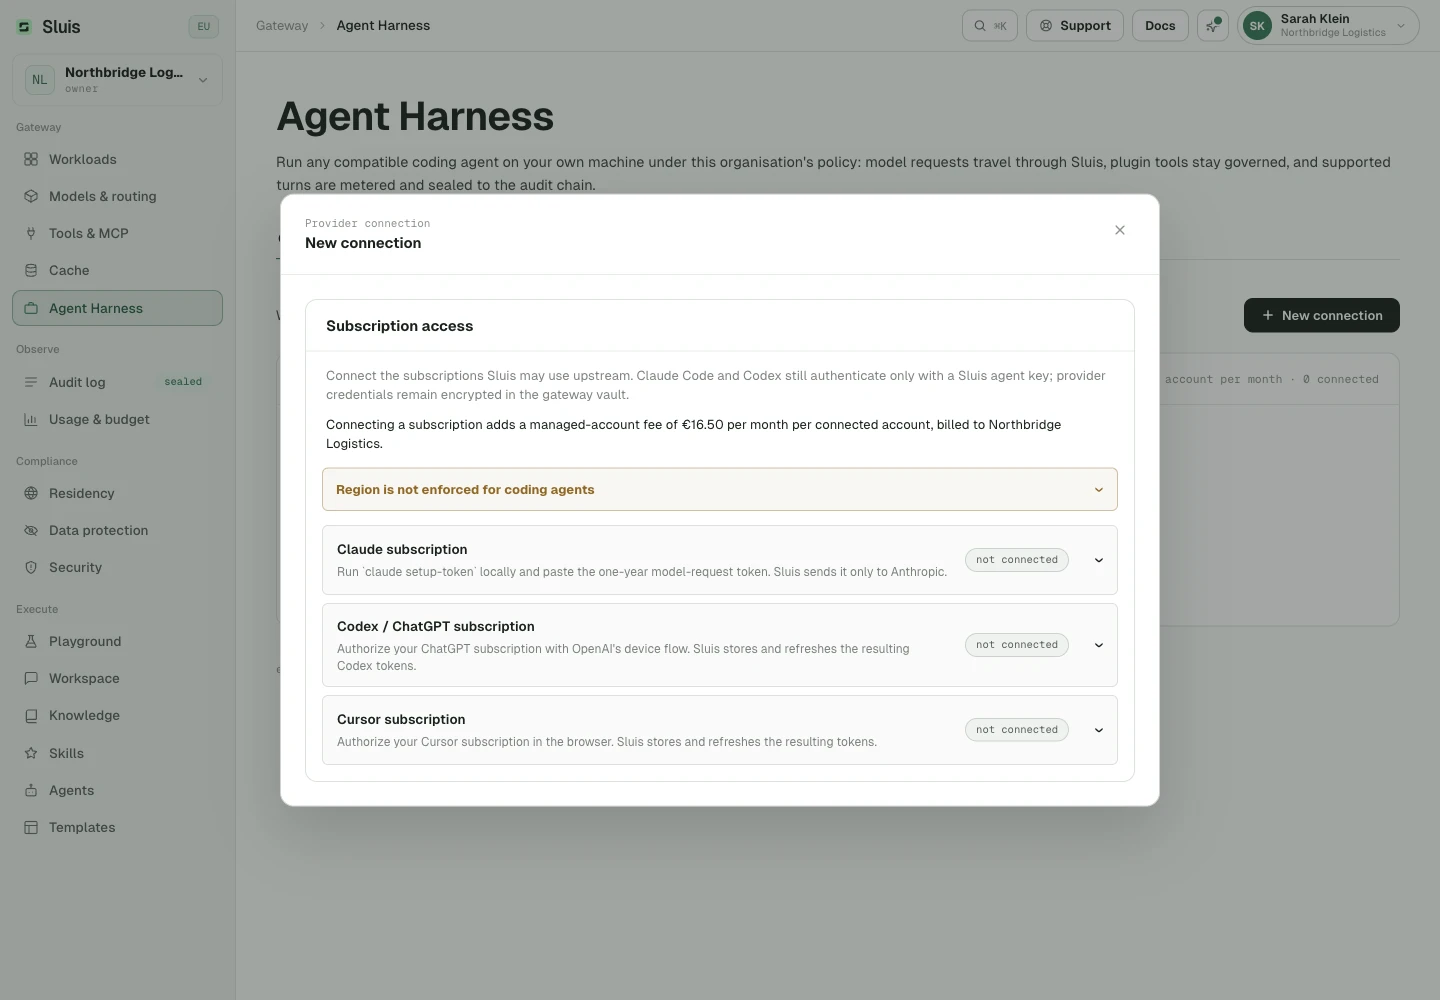
Claude: setup-token
Je hebt Claude Code op je machine nodig, ingelogd op een Claude-abonnement dat modelverzoeken mag doen.
- Voer
claude setup-tokenuit in een terminal. Dat print een langlopend token, ongeveer een jaar geldig, dat begint metsk-ant-oat. - Koppel in Gateway › Agent-harness › Verbindingen een Claude-abonnement en plak het token in het Claude-veld. Het veld is gemaskeerd en autocomplete staat uit.
- Verstuur het. Sluis controleert het token bij Anthropic voordat er iets wordt opgeslagen.
- Een gecontroleerd token wordt versleuteld in de vault van de gateway verzegeld. Het wordt nooit meer getoond, nooit aan een client teruggegeven en nooit ergens anders dan naar Anthropic gestuurd.
Gaat het token niet door, dan wordt er niets opgeslagen en niets gefactureerd:
- Anthropic weigert het token: Sluis antwoordt met
422en maakt geen account aan. Voerclaude setup-tokenopnieuw uit en plak het nieuwste token, want een nieuw token vervangt het vorige. - Anthropic begrenst de controle (
503) of antwoordt niet (502): het token is dan niet het probleem. Wacht even en koppel opnieuw.
Elk lid heeft één Claude-account. Opnieuw koppelen vervangt het token in plaats van een tweede factureerbaar account toe te voegen.
Codex: device authorization
Je hebt een ChatGPT-plan nodig dat Codex bevat.
- Start in Gateway › Agent-harness › Verbindingen de Codex-device-login. Sluis vraagt het bij OpenAI op en toont je een verificatie-URL en een user code.
- Open die URL met de knop, log in bij OpenAI, vul de code in en keur goed. OpenAI kan om MFA vragen.
- Houd dit browsertabblad open terwijl je goedkeurt. De Console blijft controleren tot OpenAI het bevestigt.
- Na goedkeuring bewaart Sluis de access- en refresh-tokens versleuteld in de vault van de gateway en vernieuwt ze voor je.
Goed om te weten:
- De uitwisseling loopt in dit browsertabblad. De pagina verlaten, of naar een ander tabblad van de weergave gaan, stopt de login, net als Apparaataanmelding annuleren, en er wordt geen account aangemaakt.
- Rotatie van de refresh-token is geserialiseerd over replica's, dus twee gateway-instanties roteren nooit tegelijk dezelfde token.
- Een user code verloopt. Een verlopen flow meldt
expireden moet opnieuw worden gestart. - Een account waarvan OpenAI de opgeslagen credential later weigert, levert niets meer tot iemand het opnieuw koppelt.
Cursor: browserlogin
- Start in Gateway › Agent-harness › Verbindingen de Cursor-login. Sluis opent een eenmalige Cursor-aanmeldsessie.
- Open de Cursor-pagina, log in en keur de CLI-verbinding goed.
- Houd dit tabblad open terwijl Sluis wacht op de bevestiging van Cursor. Sluis bewaart en vernieuwt de resulterende tokens daarna in de vault van de gateway.
Een login die verloopt voordat Cursor hem bevestigt, maakt geen account aan. Start een nieuwe.
Sluis versleutelt deze credentials, bewaart ze in de vault van de gateway en vernieuwt ze daar. Een providertoken bereikt nooit de lokale client, de logs, de auditrecords of de traces. De clients hebben alleen hun Sluis agent-key.
Wie kan koppelen, en wat zien ze
- Koppelen is self-service: een lid kan zijn eigen abonnement toevoegen.
- Owners en admins zien alle accounts in de organisatie. Members zien alleen hun eigen accounts, en zien de tabbladen Agent-keys en Plugins niet.
- De tabel Verbindingen schrijft gebruik toe aan de provider die elk verzoek echt heeft bediend, dus een key die aan Claude en Codex gekoppeld is, telt een call nooit dubbel.
- Gauges tonen verzoeken en tokens tegenover de limieten voor verzoeken per minuut (RPM) en tokens per minuut (TPM) van de gekoppelde keys.
Een agent-key aanmaken
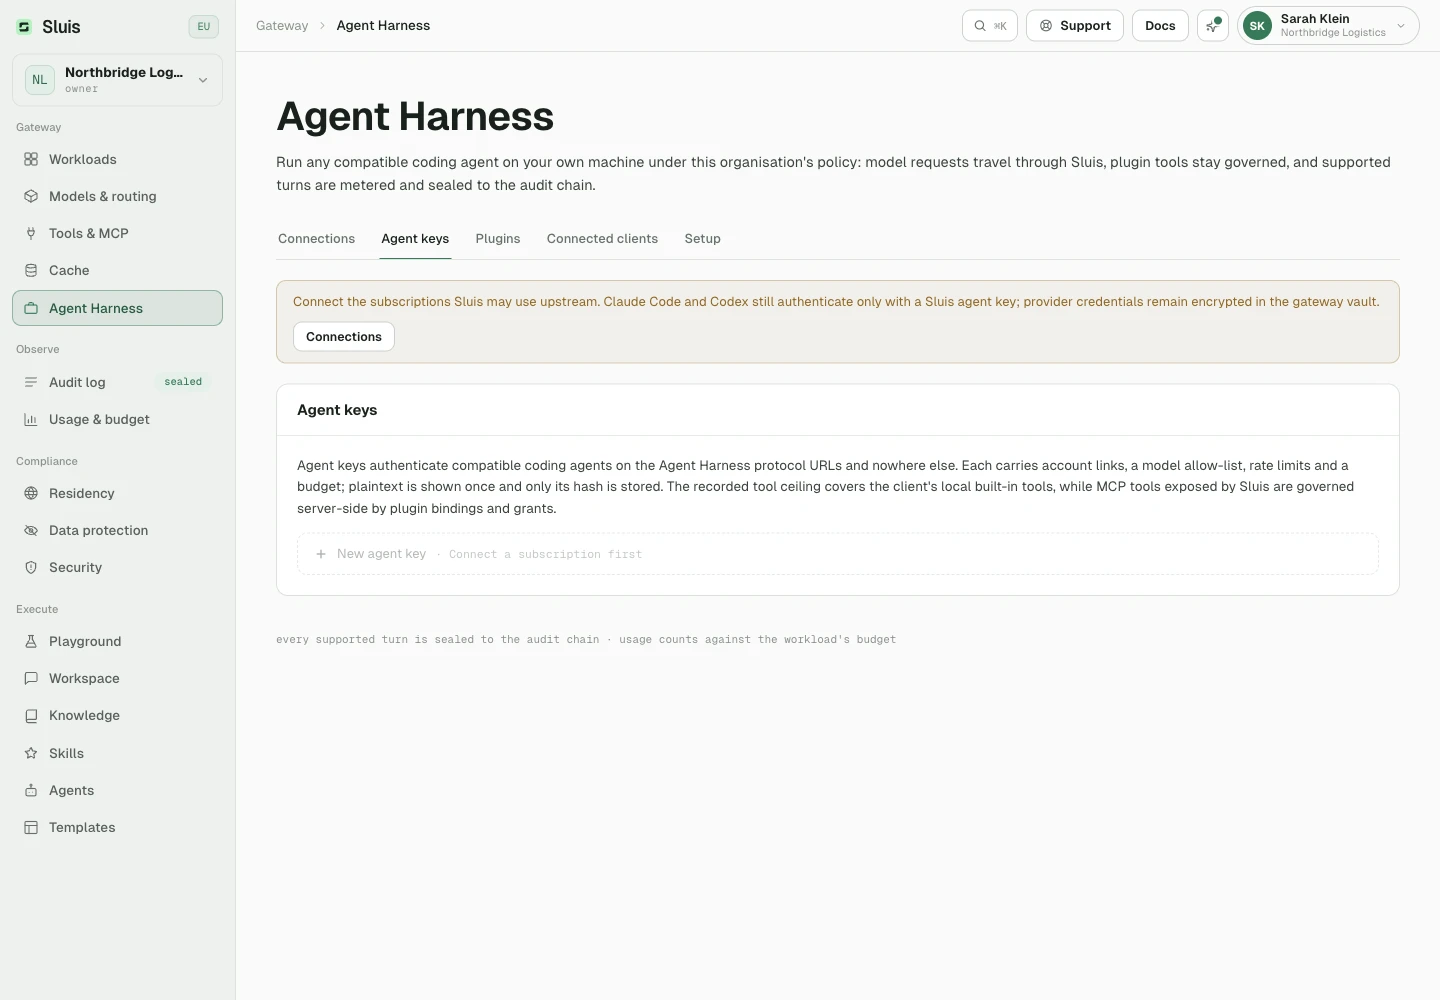
Maak agent-keys aan in Gateway › Agent-harness › Agent-keys, los van je API-keys, omdat de twee doelen gescheiden zijn.
Eén key, één doel
- Een agent-key werkt alleen op
/agent/*. Een gewone API-key werkt alleen op/v1/*. - Een gewone API-key op
/agent/*krijgt een kale404, alsof de route niet bestaat. Op/agent/mcpkrijgt hij een401. - Een agent-key op
/v1/*krijgt een401, en een agent-key in de verkeerde header ook (zie Credential-headers hieronder). - Geen enkele weigering noemt het doel van de key.
Een key aanmaken
- Kies Nieuwe agent-key en geef hem een naam.
- Koppel abonnementen uit één doorzoekbare lijst van je actieve abonnementen. Koppel minstens één account, en hooguit één per provider.
- Beperk eventueel de modellen. De doorzoekbare picker biedt alleen modellen van de gekoppelde providers. Laat hem leeg om elk model toe te staan dat de geselecteerde abonnementen kunnen bedienen.
- Kopieer het secret. Het wordt één keer getoond, en alleen de hash wordt opgeslagen.
Daarna, vanuit de keylijst:
- Bewerken wijzigt beleid en koppelingen zonder de geïnstalleerde key te veranderen.
- Roteren & kopiëren maakt het oude secret ongeldig en toont één keer een vervanger. Gebruik dit als de platte tekst kwijt is.
- Het tabblad Set-up legt elke clientroute uit.
Plafond voor ingebouwde tools
Een key legt ook het plafond van de organisatie op de ingebouwde tools van de lokale client vast, geschreven in de tool-grammatica van Claude Code (Tool of Tool(rule)) en gevalideerd bij het aanmaken van de key. De client van de ontwikkelaar handhaaft die lijst op de machine. Sluis blokkeert ingebouwde tool-calls zelf niet.
Een lege lijst legt geen plafond vast. Sluis leest het plafond op maar één plek: om te bepalen welke toolnamen een skill mag noemen, zodat een skill een key nooit kan verruimen (zie Context en skills hieronder).
De tools die Sluis zelf bij elk verzoek bestuurt, zijn de MCP-tools die het aanbiedt: zie de plugins hieronder.
De clients op Sluis richten
Claude Code
Claude Code heeft één base-URL en één credential nodig. Zet ANTHROPIC_BASE_URL op de Claude-ingang van deze gateway, en ANTHROPIC_API_KEY op de agent-key die je in SLUIS_AGENT_KEY bewaart.
Een base-URL voegt geen tools toe: het Anthropic-protocol kent geen plugin-discovery. Registreer het MCP-endpoint zelf, met claude mcp add of een .mcp.json-entry. Beide verwijzen naar ${SLUIS_AGENT_KEY} in plaats van naar de key, zodat er geen secret in een gecommit bestand belandt.
Codex
Codex leest zijn providerblok uit ~/.codex/config.toml:
- Richt
base_urlop de Responses-ingang,/agent/codex/v1. - Zet
wire_api = "responses"enenv_key = "SLUIS_AGENT_KEY". - Voeg hetzelfde MCP-endpoint toe onder
[mcp_servers.sluis].
Kopiëren en plakken
De tabs hieronder dekken beide clients. De Console genereert dezelfde blokken met de publieke URL van je gateway al ingevuld, in Gateway › Agent-harness › Set-up.
# the agent key is shown once, at creation: keep it in the environment
export SLUIS_AGENT_KEY='sluis-9f2c…'
export ANTHROPIC_BASE_URL='https://api.sluis.ai/agent/claude'
export ANTHROPIC_API_KEY="$SLUIS_AGENT_KEY"
# a base URL adds no tools: register the MCP endpoint separately
claude mcp add --transport http sluis 'https://api.sluis.ai/agent/mcp' \
  --header 'Authorization: Bearer ${SLUIS_AGENT_KEY}'
// .mcp.json: the same registration, kept with the project
{
  "mcpServers": {
    "sluis": {
      "type": "http",
      "url": "https://api.sluis.ai/agent/mcp",
      "headers": {
        "Authorization": "Bearer ${SLUIS_AGENT_KEY}"
      }
    }
  }
}
# Codex reads the key from SLUIS_AGENT_KEY, never from the config file
codex exec -m openai/gpt-5.4 'tighten the retry test'
# ~/.codex/config.toml
model = "openai/gpt-5.4"
model_provider = "sluis"

[model_providers.sluis]
name = "Sluis"
base_url = "https://api.sluis.ai/agent/codex/v1"
env_key = "SLUIS_AGENT_KEY"
wire_api = "responses"

[mcp_servers.sluis]
url = "https://api.sluis.ai/agent/mcp"
bearer_token_env_var = "SLUIS_AGENT_KEY"
default_tools_approval_mode = "approve"
Cursor
Zet de base-URL van Cursor op de Cursor-ingang van deze gateway, /agent/cursor, met de agent-key in de Authorization-header. Een client die geen base-URL kan zetten, mag naar de blote origin wijzen, omdat het protocol van Cursor een absoluut pad vastlegt.
De gedocumenteerde route is POST /agent/cursor/agent.v1.AgentService/Run, gedragen door Connect met content type application/connect+proto.
Sluis leest de Connect-frames zonder schema en past de databeschermingsmodus van je organisatie toe op de prompttekst erin:
- tokenize vervangt gevonden waarden door omkeerbare plaatshouders en zet de originelen terug in het gestreamde antwoord.
- mask redigeert ze volledig.
- block weigert een beurt met gevonden waarden, voordat er iets bij Cursor aankomt.
- allow_log stuurt het frame door, en het auditspoor legt vast dat het niet inspecteerbaar was.
Bij tokenize, mask en block wordt een frame dat Sluis niet kan decoderen geweigerd met 422 in plaats van doorgestuurd.
Twee grenzen horen bij dit transport:
- Naamdetectie en de prompt-injectiewacht lezen een JSON-requestbody, en Connect-protobuf is dat niet, dus geen van beide draait. De auditregel noteert ze als niet uitgevoerd, en als je organisatie naamdetectie verplicht heeft gesteld, wordt de beurt geweigerd (
503) in plaats van ongecontroleerd doorgestuurd. - Connect rapporteert geen tokengebruik, dus een Cursor-beurt wordt zonder tokenaantallen in het auditspoor verzegeld.
Credential-headers
Elke ingang accepteert zijn credential in precies één vorm: x-api-key op de Claude-ingang, wat Anthropic-clients sturen, en Authorization: Bearer op de Codex-, Cursor- en MCP-ingangen. Dezelfde agent-key in de andere header wordt geweigerd met 401.
MCP-plugins
Bestuurde tools komen binnen via één stateless endpoint, POST /agent/mcp. Het houdt geen sessie bij: elk verzoek leidt de hele autorisatieketen opnieuw af, dus het intrekken van een key, plugin of signing key werkt bij de volgende call.
Twee klassen plugins
- Door Sluis onderhouden plugins zijn gecompileerde Sluis-code, organisatiebreed beschikbaar. Ze voeren helemaal geen klantcode uit.
- Organisatieplugins zijn de jouwe: een TOML-manifest, ondertekend met Ed25519.
Hoe een manifest wordt geaccepteerd
- De signature moet verifiëren tegen een signing key die je organisatie heeft ingeschreven.
- Het is onveranderlijk per
(organisation, id, version): een gewijzigde tooldefinitie is een nieuwe versie, nooit een stille aanpassing. - Het is vastgezet op één bestuurde HTTPS MCP-server, waarvan het endpoint exact moet overeenkomen met de URL in het ondertekende manifest.
Waar een plugin geldt
- Ondertekende MCP-plugins geven capabilities aan precies één agent-key, en binden dus alleen op keyniveau.
- Context en skills zijn organisatiebeleid: een owner of admin past ze toe op de hele organisatie of op een member, nooit op één key.
- Een ondertekende plugin of tekstblok zonder binding wordt nergens blootgesteld of geïnjecteerd.
Server-URL's, manifesten, signatures en upstream-credentials bereiken nooit een client. Een ontwikkelaar ziet toolnamen en schema's, en verder niets.
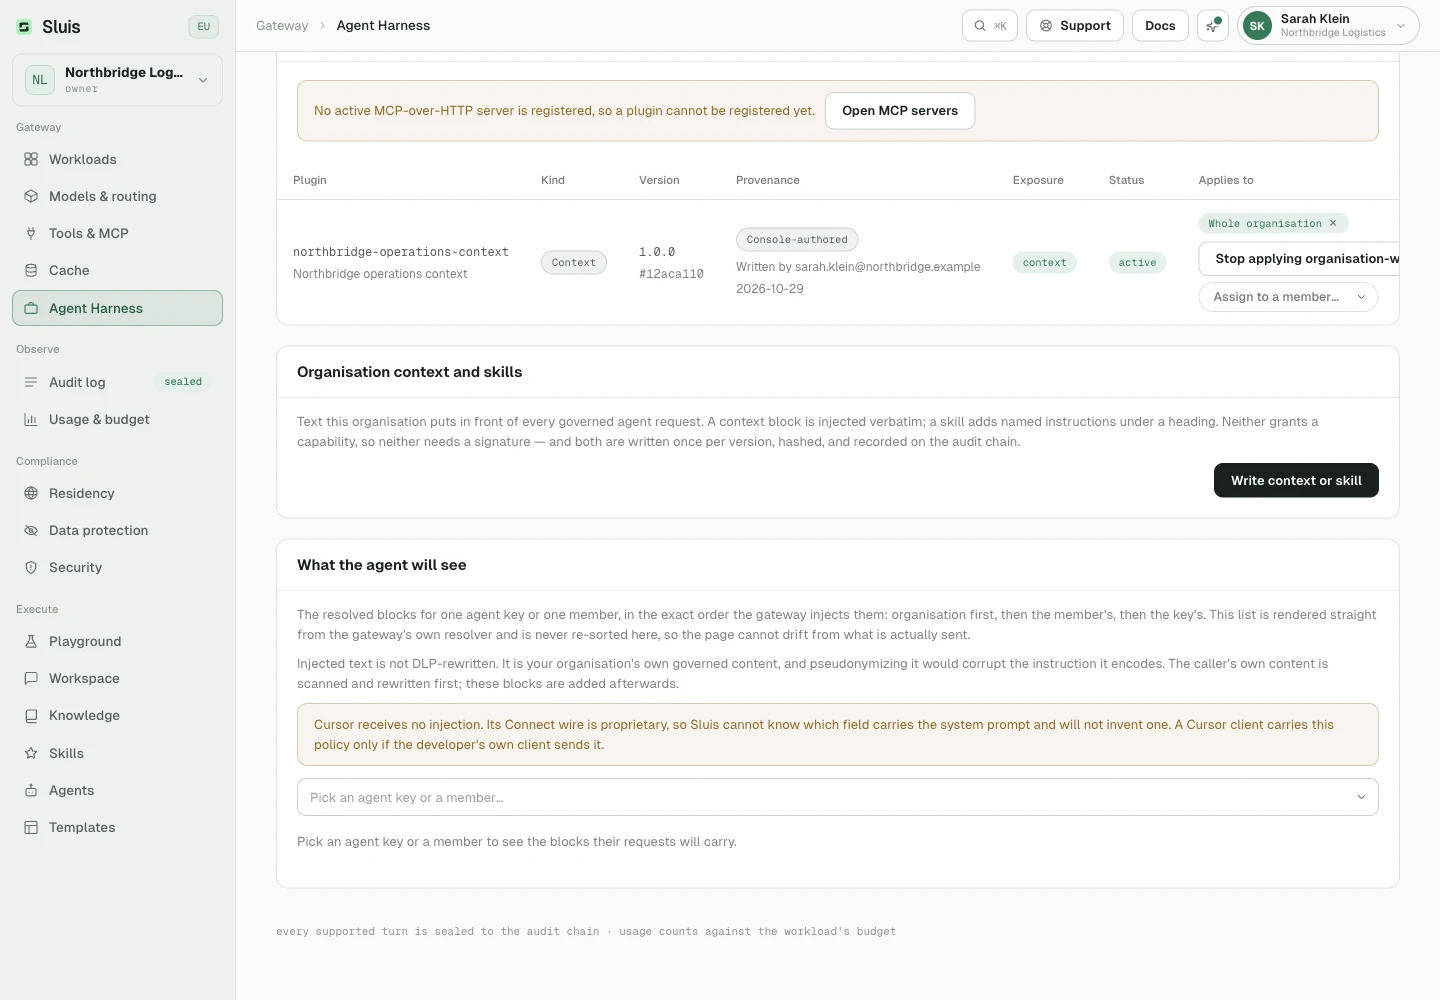
Context en skills die de gateway injecteert
Je engineeringstandaarden zijn alleen beleid als een ontwikkelaar ze niet kan vergeten. Een CLAUDE.md in de repository is een suggestie: je kunt hem aanpassen, weggooien of simpelweg niet lezen, en niets legt vast wat er gebeurde. Dezelfde tekst, vanuit de gateway in elk bestuurd agentverzoek geduwd, is de beslissing van de organisatie.
Bijvoorbeeld:
- Schrijf eerst de falende test, dan de fix.
- Voeg nooit een dependency toe zonder goedgekeurde ADR (architecture decision record).
- Deze repository bevat persoonsgegevens, dus pseudonimiseer voordat je plakt.
Dit is de helft van de harness die bepaalt hoe een agent werkt, en niet welk model en welke tools hij mag bereiken. Twee pluginsoorten dragen dat, en geen van beide geeft zelf enige capability:
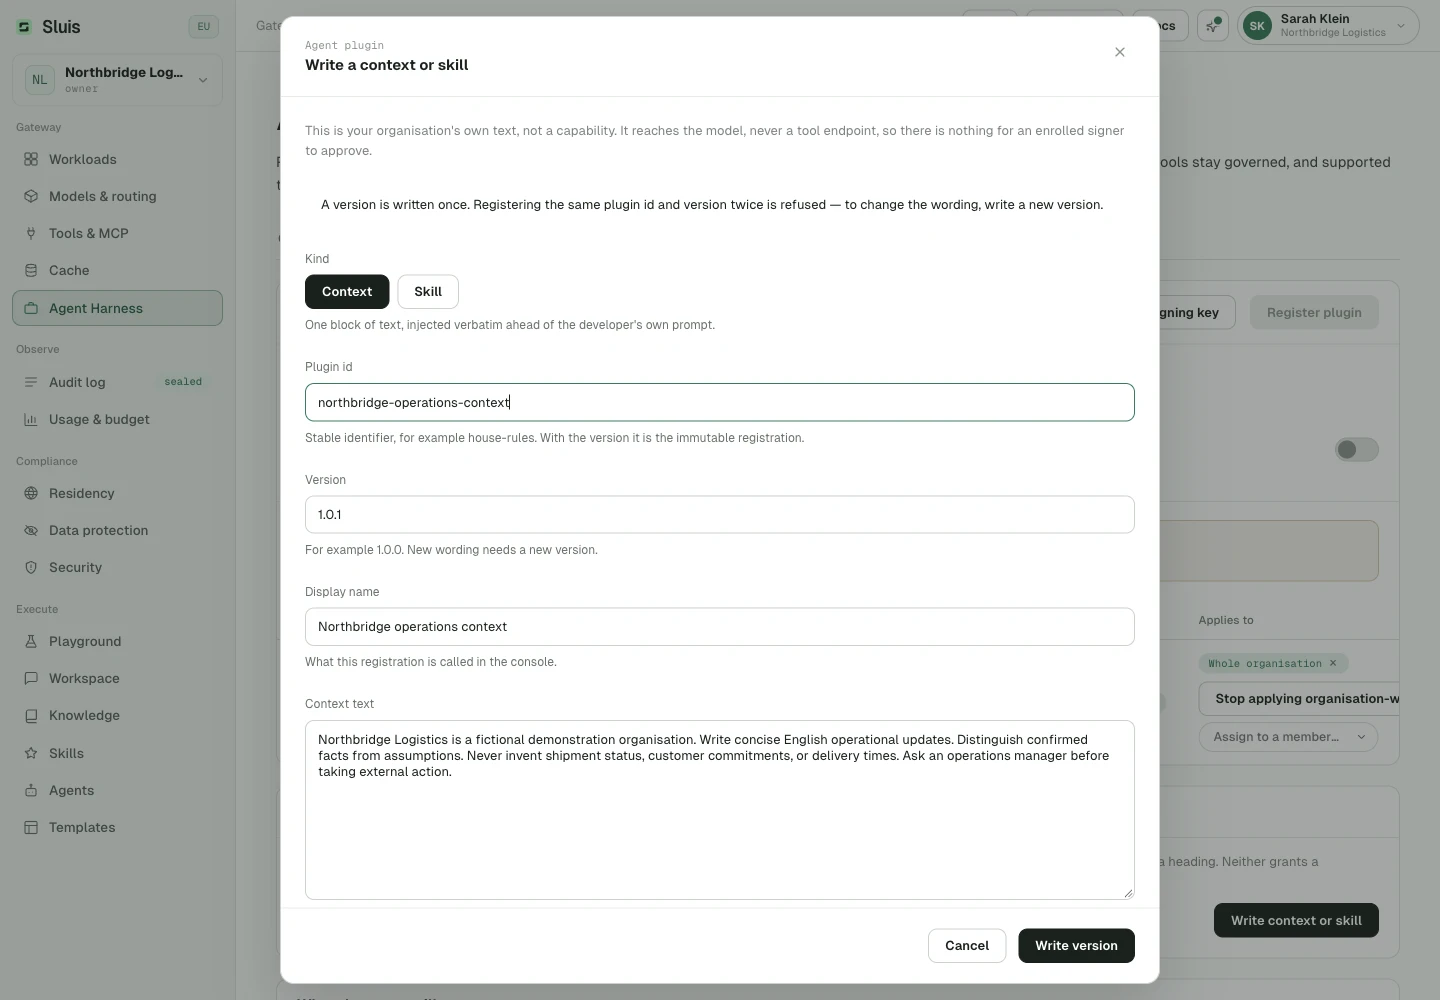
- Context. Letterlijke tekst, vóór de eigen prompt van de ontwikkelaar geïnjecteerd, tot 16 KiB per versie.
- Skill. Een naam, de instructies en de toolnamen die hij verwacht. Die namen worden gesneden met het toolplafond dat op de key is vastgelegd, dus een skill kan een key nooit verruimen: een tool die het plafond niet draagt, wordt niet aan het model genoemd.
Waar een versie geldt
Een versie is gebonden aan de organisatie of aan één member, en elk verzoek lost beide op:
- Organisatie. Elke agent-key in de organisatie, ook keys die na de binding zijn aangemaakt. Gebruik dit voor een regel die niemand hoeft te onthouden aan te hangen.
- Gebruiker. Elke agent-key van één member, bijvoorbeeld een onboardingbriefing of een strengere houding voor één persoon.
Een context of skill aan één agent-key binden wordt geweigerd: alleen ondertekende MCP-plugins binden op keyniveau.
Hoe het bij het model komt
De resolutie is deterministisch, want de injectievolgorde verandert de prompt. Per verzoek doet Sluis dit:
- Het neemt de vereniging van de bindingen van organisatie en gebruiker.
- Het verifieert elke plugin opnieuw precies zoals bij tools, en laat dubbele versies vallen.
- Het ordent eerst de organisatie, dan de gebruiker, zodat de algemene regel als eerste wordt gelezen en de smalle uitzondering als laatste.
- Het injecteert context letterlijk en elke skill als benoemde sectie.
Waar de blokken terechtkomen:
- Op de Claude-ingang worden ze vooraan in
systemgeplaatst, in beide vormen die die API toestaat. - Op de Codex-ingang gaan ze naar
instructions, of als eerste developer-instructie wanneer het verzoek er geen heeft.
Kan de pluginstore niet worden gelezen, of faalt een versie op zijn integriteitscontrole, dan wordt er niets voor die versie geïnjecteerd en gaat het verzoek gewoon door. De auditregel draagt dan geen marker voor die versie.
Maximale grootte
Alles wat in één verzoek wordt geïnjecteerd, past binnen 32 KiB. Daarboven wordt het verzoek geweigerd met een 422 die de plugins noemt die het plafond overschreden. Er wordt niets stil afgekapt: een halve instructie is erger dan geen, en een organisatie die denkt dat een regel geldt, moet horen wanneer dat niet zo is.
Gegevensbescherming
Geïnjecteerde tekst wordt niet door gegevensbescherming herschreven, en de volgorde is eenrichtingsverkeer: eerst wordt de prompt van de ontwikkelaar gescand en gepseudonimiseerd, daarna komt jouw beleid ervoor.
Deze blokken zijn je eigen bestuurde inhoud, geschreven in je eigen Console, dus niemand hoeft er tegen beschermd te worden. Tokeniseren zou ook kapotmaken wat ze zeggen: „Escaleer naar security@example.com voordat je plakt”, herschreven naar „escaleer naar «EMAIL_1» voordat je plakt”, is geen instructie meer die iemand kan volgen.
Geen signature
Context en skills schrijf je in de Console en ze dragen geen signature. Een signature voorkomt dat een manifest een bestuurde credential op een endpoint richt dat niemand heeft goedgekeurd, en een blok tekst richt zich op niets. Al het andere dat een registratie betrouwbaar maakt, geldt nog:
- Een versie is onveranderlijk en de exacte bytes worden gehasht.
- De rij legt vast wie hem schreef en wanneer.
- Een manifest met een MCP-entry houdt de verplichte signature en de controle op de ingeschreven signer bij elk verzoek.
Het tabblad Plugins toont of een versie ondertekend of in de Console geschreven is, en toont een preview van de opgeloste blokken, in injectievolgorde, voor een gekozen key of member.
Auditmarker
Elk geïnjecteerd blok laat één marker achter op de verzegelde auditregel: context:<plugin_id>@<version>#<digest8>. De digest is de eerste acht tekens van de SHA-256-hash van het opgeslagen manifest van die versie.
Omdat een versie onveranderlijk is, noemt de marker de exacte versie die het model kreeg, dus het auditspoor alleen beantwoordt of een agent op het moment van handelen onder een bepaalde regel viel.
Cursor
Cursor is het eerlijk benoemde gat. Zijn transport /agent/cursor is een propriëtair binair schema: Sluis kan de tekst binnen die frames vinden en herschrijven, en zo werkt gegevensbescherming daar, maar kan niet weten welk veld de systeemprompt is. Schrijven in een gegokt veld zou het verzoek beschadigen in plaats van besturen.
Op die ingang wordt dus niets geïnjecteerd, en een Cursor-beurt draagt jouw context alleen als de client van de ontwikkelaar hem zelf meestuurt. De preview in de Console zegt hetzelfde.
Governance die blijft gelden
Verzoeken van AI-agents zijn gewone Sluis-verzoeken, met één uitzondering. Dit alles blijft gelden:
- Gegevensbescherming (DLP-scanning en pseudonimisering) loopt vóór dispatch, ook binnen de protobuf-frames van Cursor.
- Agent-keys blijven doelgescheiden, en de harness wordt per organisatie vrijgegeven (zie Beschikbaarheid).
- De rate- en budgetlimieten van de key gelden per verzoek.
- MCP-tools worden call voor call vrijgegeven.
- Elk modelverzoek en elke tool-call wordt geaudit en gemeten, en auditregels worden verzegeld.
De uitzondering is residency. Voor modelverzoeken op de code-agentroutes wordt het beleid vastgelegd en niet afgedwongen, om de reden in de melding bovenaan deze pagina.
De regels zijn die onder Gegevensbescherming en Budgetten & caching, en ze zijn organisatiebeleid: een agent-key kan ze niet oprekken.
Facturatie
Elk actief door Sluis beheerd provideraccount (Claude, Codex of Cursor) kost € 16,50 lijstprijs per kalendermaand, ten hoogste één keer per account per maand. Het gaat naar je hoogste billing root en verschijnt als eigen factuurregel, los van gemeten gebruik. Btw en de toeslag voor de betaalmethode werken precies als op de rest van de factuur.
Ontkoppelen stopt volgende maanden. Hetzelfde abonnement opnieuw koppelen hergebruikt het bestaande account in plaats van een tweede factureerbaar account toe te voegen, dus ontkoppelen en opnieuw koppelen binnen één maand kost één keer.
Het gatewaygebruik zelf blijft op verbruik gefactureerd, net als bij API-keys.
Beschikbaarheid
De Agent Harness-weergave verschijnt in de Console zodra de rollout-flag agent_harness voor je organisatie aanstaat, wat standaard zo is. Een owner of admin kan hem uitzetten in Instellingen › Functies. Zolang hij uit staat, weigert de gateway agentverkeer met 404.
Problemen oplossen
| Symptoom | Oorzaak en oplossing |
|---|---|
| 401 of 404 bij een / | De key staat op het verkeerde vlak of in de verkeerde header. Een API-key op /agent/* krijgt een kale 404, een agent-key op /v1/* of in de verkeerde header krijgt 401. Gebruik een agent-key op /agent/*, in de headervorm die die ingang accepteert. |
| 502 no credential configured for provider | De agent-key noemt een provider waarvoor hij geen gekoppeld account heeft. Een key besteedt alleen de abonnementen waaraan hij gekoppeld is en valt nooit terug op de andere credentials van de organisatie. Koppel een account voor die provider, of noem een model dat het gekoppelde account bedient. |
| 428 this agent key has no active Cursor account | De key heeft geen Cursor-abonnement gekoppeld, of het gekoppelde abonnement is niet actief. Koppel een Cursor-abonnement, of koppel het opnieuw in de Console. |
| Vernieuwen van abonnement geweigerd | De provider weigerde de refresh definitief, dus het account levert niets meer tot iemand het opnieuw koppelt. Koppel het opnieuw in de Console: hetzelfde abonnement hergebruikt zijn bestaande account en zijn bestaande maandprijs. |
| 400 mcp_servers is not supported | Een remote-MCP-declaratie in het verzoek wordt voor dispatch geweigerd, omdat een server die het model zelf bereikt de toolpoort zou omzeilen. Registreer de server bij Sluis en bereik hem in plaats daarvan via de MCP-ingang. |
| Geen setup-snippets in de Console | De deployment heeft geen gevalideerde publieke gateway-URL, dus de Console toont geen endpoints. Zet SLUIS_GATEWAY_PUBLIC_URL op een https-origin en laad Gateway › Agent-harness › Verbindingen opnieuw. |