Zet Sluis voor je modelaanroepen.
Sluis is een OpenAI-compatibele proxy. Wijzig één regel, je base_url, en elk verzoek stroomt voortaan door je residency-beleid het manipulatiebestendige grootboek in. Geen SDK om te leren, geen payloads om te herschrijven. Vijf stappen hieronder; de volledige referentie vind je in de zijbalk.
Tijd tot je eerste verzegelde call: ~2 minuten. Praat je code al met OpenAI, dan houd je je client, je modellen en je berichtformaat precies zoals ze zijn.
Haal een key
Maak in de Console een workload en een key aan.
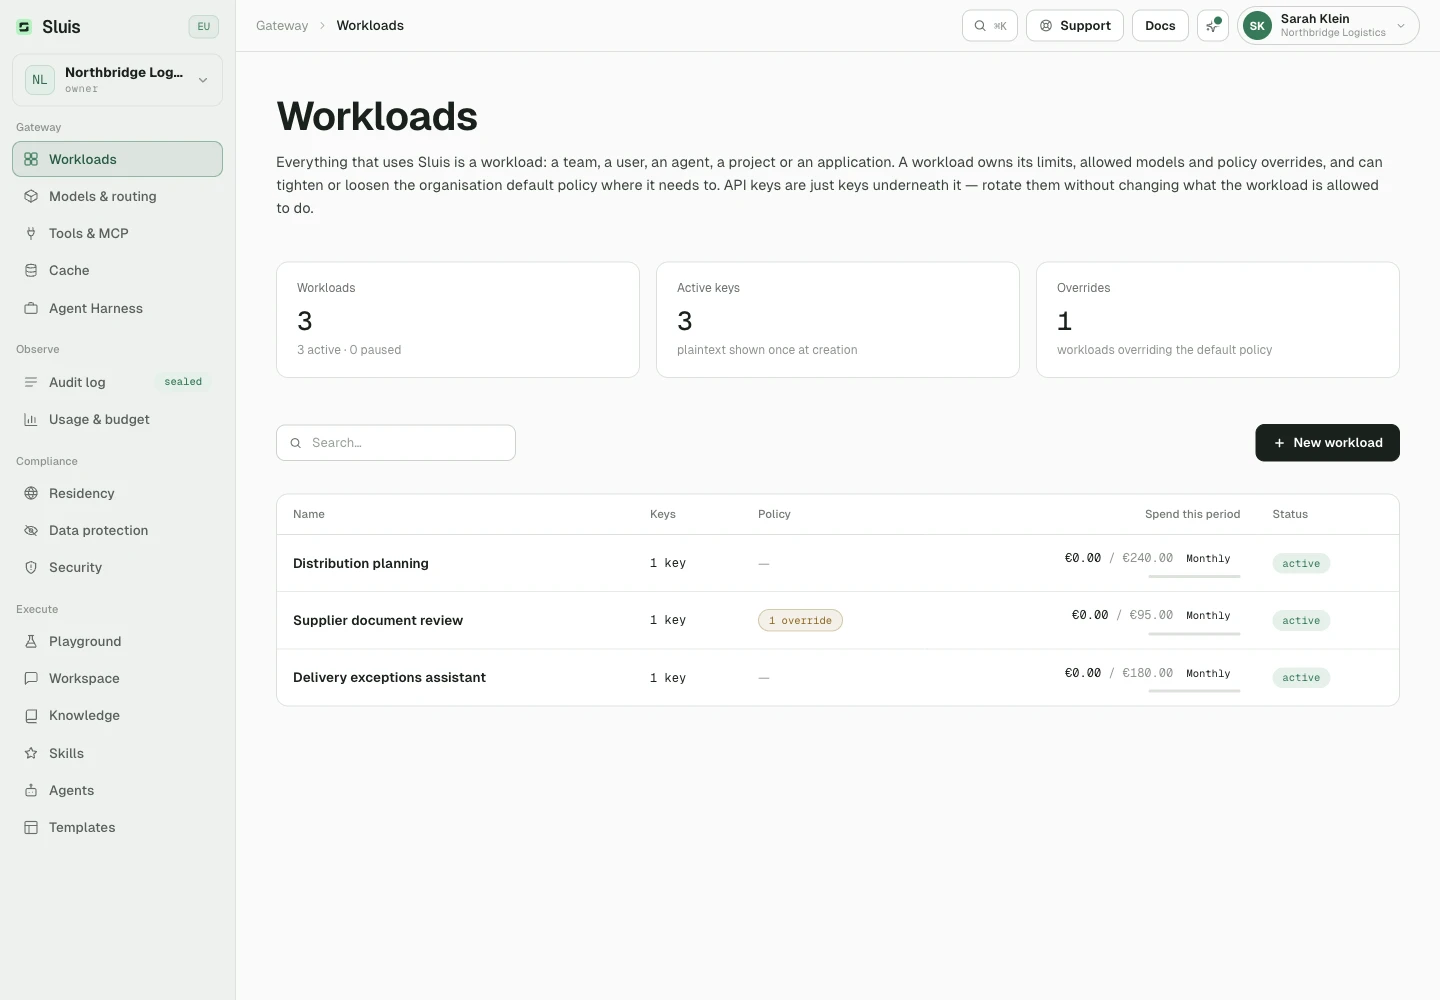
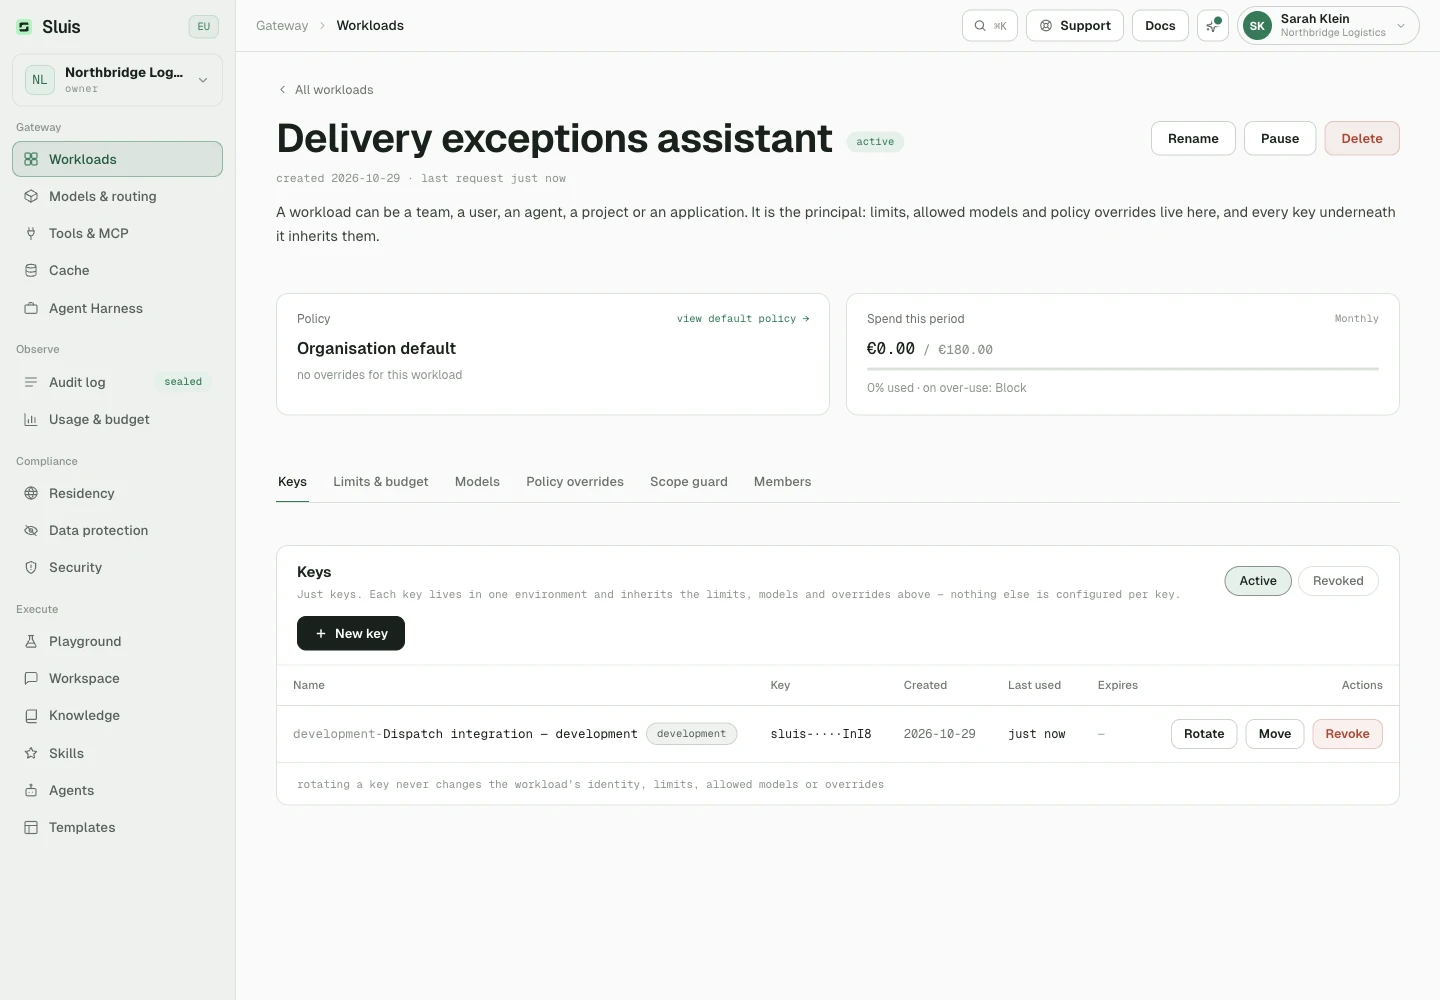
- Open Workloads in de Console en maak een workload aan. De workload bepaalt de limieten en de beleidsinstellingen.
- Voeg een API-key toe aan de workload. De key is alleen een inlogcredential en het geheim wordt één keer getoond.
- Kopieer de key naar je omgeving. Voor een productiekey is een geverifieerd e-mailadres nodig.
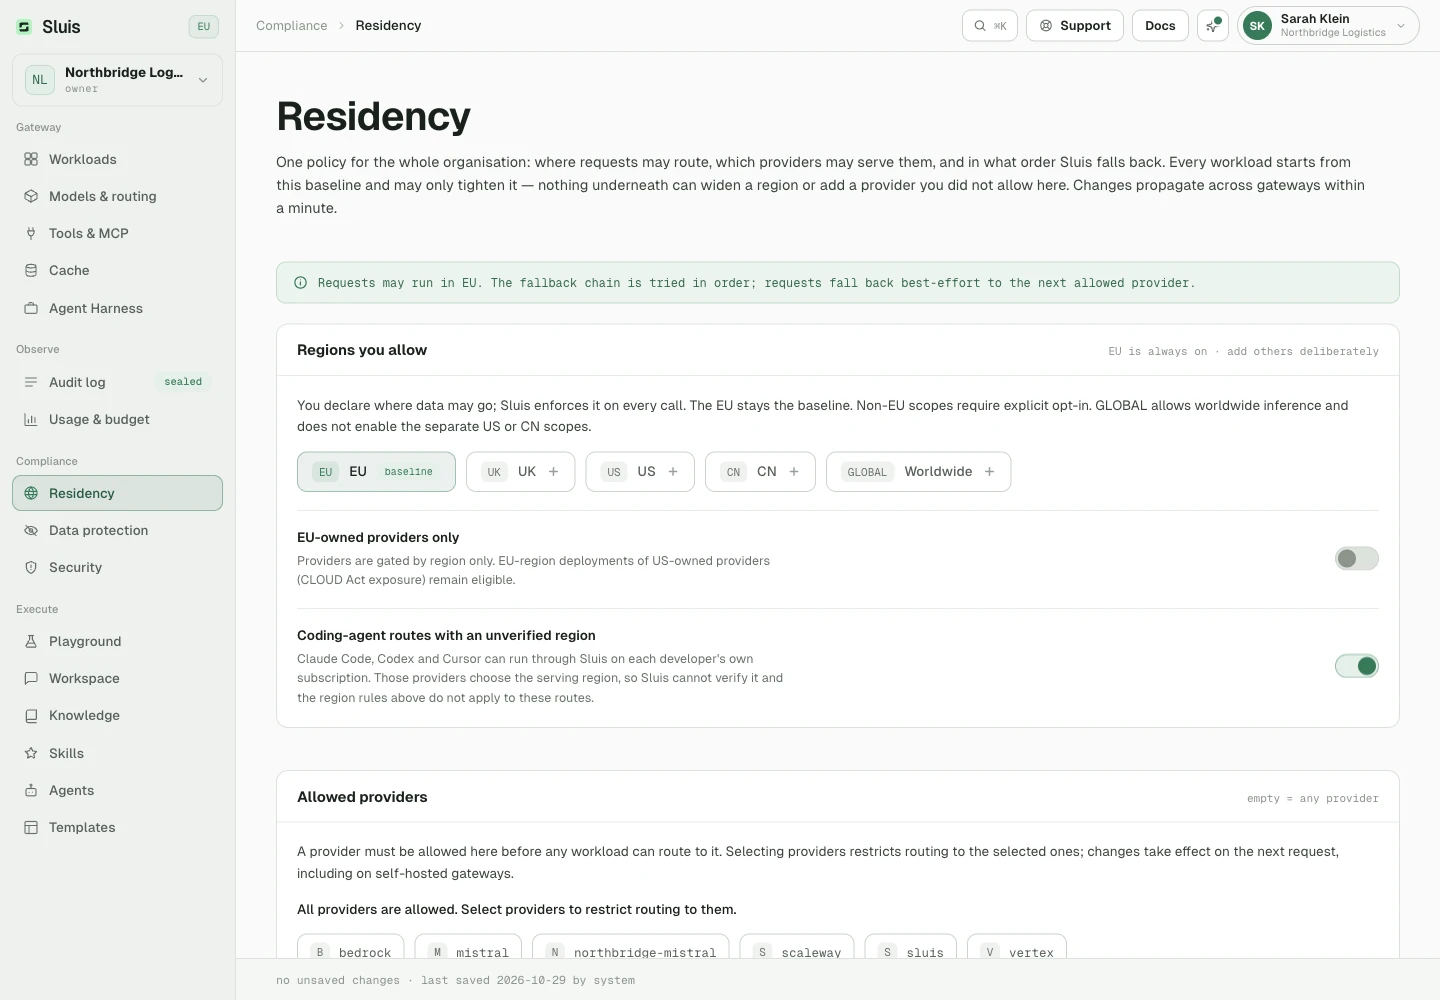
Het residency-beleid van je organisatie bepaalt waar verzoeken verwerkt mogen worden. Standaard is alleen de EU toegestaan, en je kunt dat aanpassen zonder code te wijzigen.
# keep it in your environment, never in source
export SLUIS_KEY="sluis-7Qk2vN4xR…"
Richt base_url op Sluis
Verwissel de host. Alles erna (modellen, streaming, tools, function calling) werkt ongewijzigd, omdat Sluis hetzelfde API-oppervlak proxyt.
import os
from openai import OpenAI

client = OpenAI(
    base_url="https://api.sluis.ai/v1",
    api_key=os.environ["SLUIS_KEY"],
)
import OpenAI from "openai";

const client = new OpenAI({
  baseURL: "https://api.sluis.ai/v1",
  apiKey: process.env.SLUIS_KEY,
});
// no SDK required: reqwest = { version = "0.12", features = ["json"] }
let client = reqwest::Client::new();
let base = "https://api.sluis.ai/v1";  // ← the only change
let key  = std::env::var("SLUIS_KEY")?;
curl https://api.sluis.ai/v1/chat/completions \
  -H "Authorization: Bearer $SLUIS_KEY" \
  -H "Content-Type: application/json" \
  -d '{ "model": "mistral/mistral-large-latest", "messages": [{ "role": "user", "content": "Say hi" }] }'
# already on the Anthropic SDK? Only the base URL changes.
import os
from anthropic import Anthropic

client = Anthropic(
    base_url="https://api.sluis.ai",   # the SDK appends /v1/messages
    api_key=os.environ["SLUIS_KEY"],
)

# Claude Code, in one line: no plugin, no config file
export ANTHROPIC_BASE_URL="https://api.sluis.ai" ANTHROPIC_AUTH_TOKEN="$SLUIS_KEY"
Gebruik je de Anthropic-SDK of Claude Code? Richt de base URL op Sluis. Headers, streaming en fouten staan in de API-referentie.
Stuur een verzoek
Roep het aan precies zoals je de provider zou aanroepen. Sluis controleert het verzoek, routeert het volgens je beleid, verzegelt het in de auditketen en geeft het antwoord van het model ongewijzigd terug.
Elke call geeft een x-sluis-model-responseheader terug met het provider/model dat hem heeft afgehandeld. Calls naar een beheerde sluis/*-alias geven ook x-sluis-route terug.
# Anthropic Claude, served from Google's EU multi-region
resp = client.chat.completions.create(
    model="vertex/claude-opus-4-8",
    messages=[{"role": "user", "content": "Summarise this chart…"}],
)
print(resp.choices[0].message.content)
// Anthropic Claude, served from Google's EU multi-region
const resp = await client.chat.completions.create({
  model: "vertex/claude-opus-4-8",
  messages: [{ role: "user", content: "Summarise this chart…" }],
});
console.log(resp.choices[0].message.content);
// Anthropic Claude, served from Google's EU multi-region
let resp: serde_json::Value = client
    .post(format!("{base}/chat/completions"))
    .bearer_auth(&key)
    .json(&serde_json::json!({
        "model": "vertex/claude-opus-4-8",
        "messages": [{ "role": "user", "content": "Summarise this chart…" }]
    }))
    .send().await?
    .json().await?;

println!("{}", resp["choices"][0]["message"]["content"]);
# response headers on a sluis/* alias call
{
  "x-sluis-route": "auto",
  "x-sluis-model": "vertex/claude-opus-4-8"
}
Stel residency in
Residency is organisatiebeleid. Stel het in via de Console onder Residency. Het wordt bij elk verzoek afgedwongen op het moment van verzenden.
- Standaard is alleen de EU-jurisdictie toegestaan.
- Een verzoek dat een provider buiten de toegestane set zou bereiken, wordt met
403geweigerd voordat er gegevens vertrekken, tenzij je beleid het omleidt naar een conforme fallback. - Dat geldt ongeacht of de prompt PHI bevat in een HIPAA-workflow of gegevens van bijzondere categorieën onder de AVG.
# default policy is EU only: a US provider is refused at dispatch
curl https://api.sluis.ai/v1/chat/completions \
  -H "Authorization: Bearer $SLUIS_KEY" \
  -H "Content-Type: application/json" \
  -d '{ "model": "openai/gpt-5.6", "messages": [{ "role": "user", "content": "Say hi" }] }'

# → 403 permission_error
# "provider `openai` (jurisdiction `US`) is not permitted by the tenant's residency policy"
Verbreden waar data heen mag is altijd een expliciete, vastgelegde beslissing: de Console vereist het erkennen van de doorgiftevoorwaarden voordat Amerikaanse of Chinese providers vrijkomen, en de wijziging belandt in het auditlogboek.
Wil je persoonsgegevens bij het model weghouden? Zet Gegevensbescherming aan.
- Sluis vervangt herkende persoonsgegevens en geheimen door stabiele getypeerde tokens, zoals
«EMAIL_1». - Alleen de tokens gaan naar de provider.
- De originelen worden in het antwoord hersteld.
- De tokenmap wordt nooit opgeslagen.
De volledige detectorbibliotheek en naamherkenning staan in de referentie over gegevensbescherming.
Verifieer het zegel
Elke call voegt een item toe aan de hashketen. De hash van elk item is sha256(prev_hash + record), dus elk gewijzigd veld breekt alle schakels erna.
Lees de auditmetadata via de admin-API. Een volledige export en een ketenverificatie lopen via de gateway-CLI.
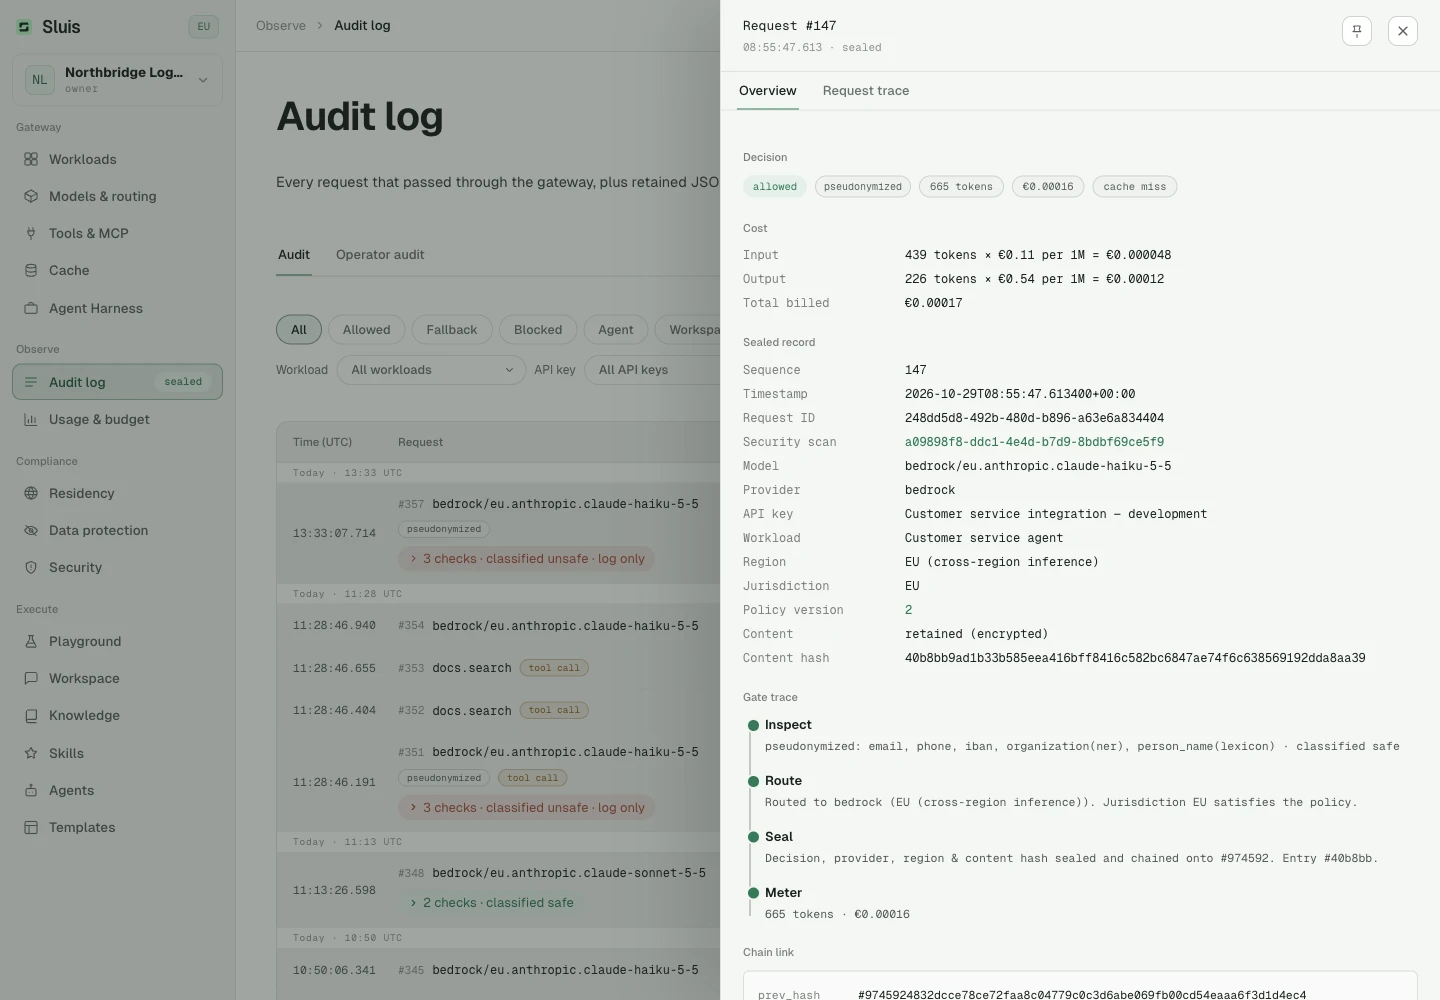
In het Audit log van de Console is elk verzoek één rij. Klap de rij uit om de uitgevoerde controles te zien:
- naamherkenning
- LLM-privacycontrole
- de scopebewaking van de workload
- de beveiligingsscan
Elke controle is een eigen verzegeld item in de keten, met eigen kosten. GET /admin/audit geeft ze terug in de lijst checks van het verzoek.

# audit metadata over the admin API, admin token scope audit:read
curl "https://api.sluis.ai/admin/audit?from=2026-09-01" \
  -H "Authorization: Bearer $SLUIS_ADMIN_TOKEN"

# a full export and a chain verification are operator CLI subcommands
sluis-gateway audit export --tenant $TENANT_ID
sluis-gateway audit verify-chain --tenant $TENANT_ID

# → chain intact
Agent skill voor je codeassistent
Bouw je met een AI-codeerassistent? Download de Sluis agent skill: één SKILL.md plus referentiebestanden over alle endpoints, foutcodes, residency, gegevensbescherming, keys en workloads. Pak hem uit in de skillsmap van je assistent en hij antwoordt vanuit onze referentie in plaats van te gokken.
Download de agent skillZIP met SKILL.md en referentiebestanden