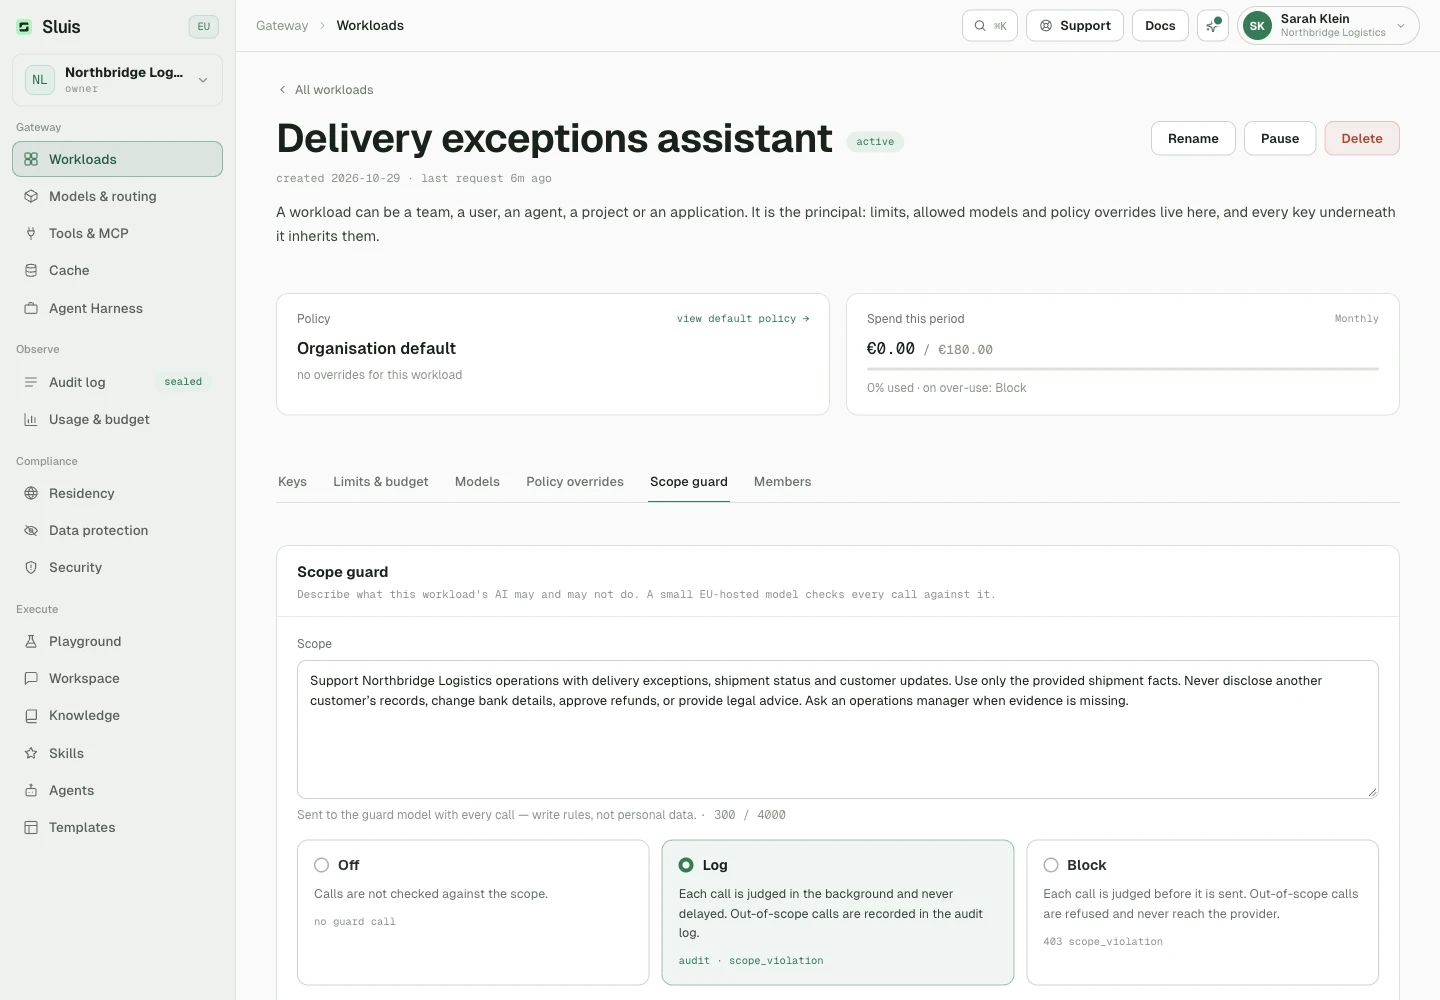
Carichi di lavoro
Un carico di lavoro riunisce le impostazioni di un team, utente, agente o app: modelli, limiti e budget. Le chiavi API sono le sue credenziali.
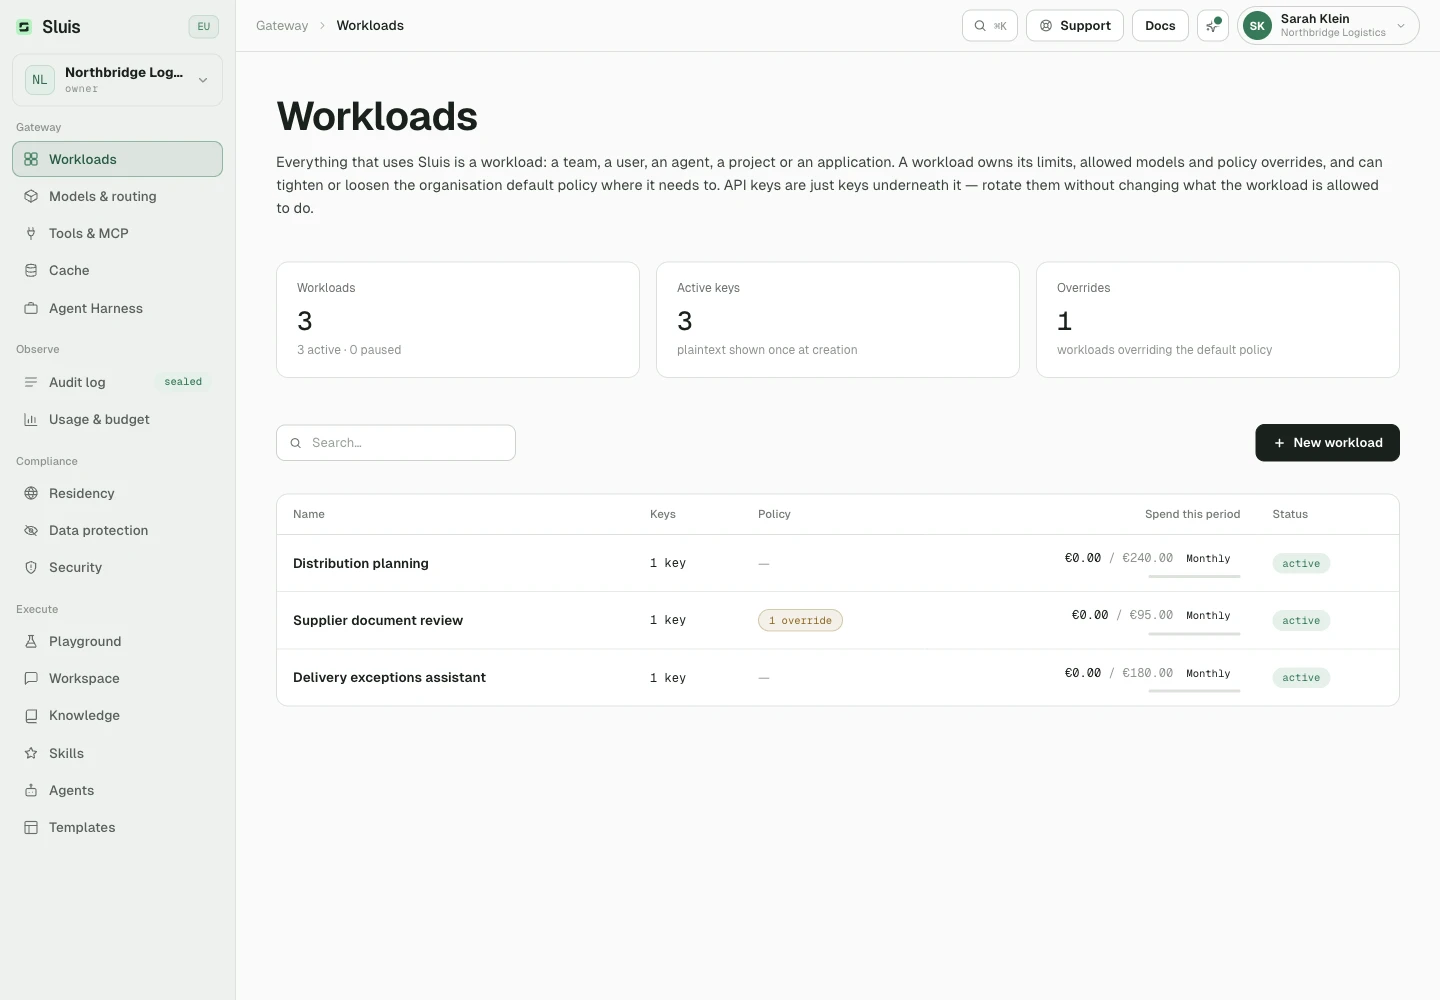
Imposta i modelli consentiti, le richieste e i token al minuto e un budget giornaliero, mensile o totale. Poi scegli cosa succede quando il budget finisce:
blockinterrompe le chiamate oltre il budget con402.notifyle lascia proseguire.
Tempo di risposta
In Limiti e budget, il tempo di risposta stabilisce quanto una chiamata al modello attende la risposta del provider: da 10 a 600 secondi, 300 per impostazione predefinita.
- Una chiamata senza risposta in tempo termina con
504e non viene ripetuta, perché il provider potrebbe ancora elaborarla. - Chi chiama può accorciare il tempo per richiesta con l’header
x-sluis-upstream-timeout, mai allungarlo. - Una risposta in streaming già iniziata non viene interrotta da questo limite. Solo 600 secondi di silenzio a metà flusso la chiudono.
Override, pausa e chiavi
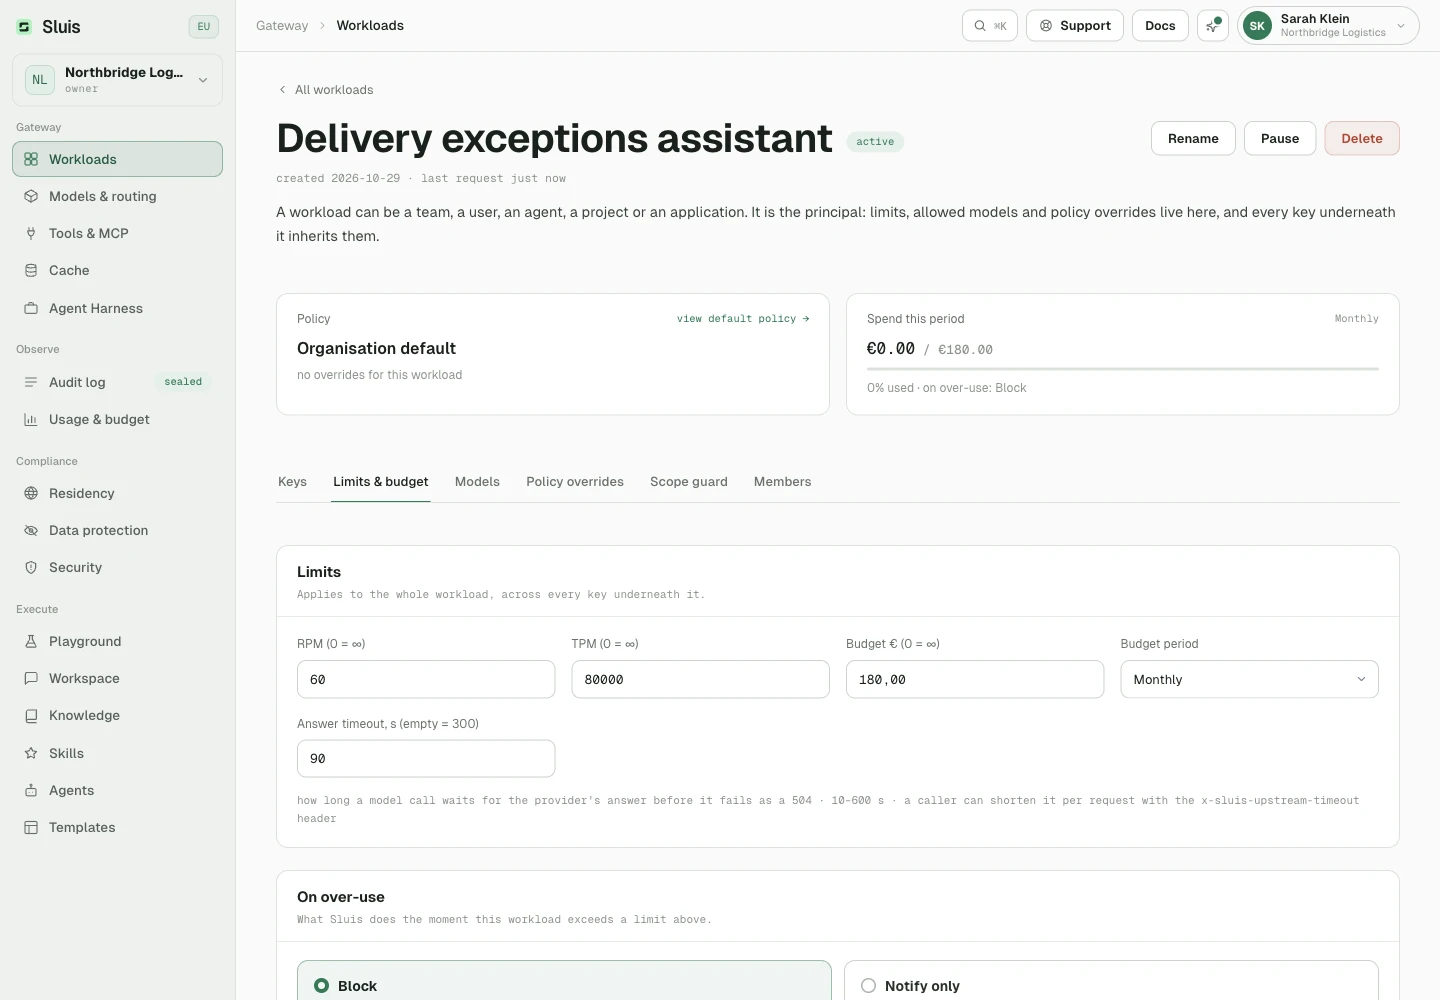
- Un
option_overridesvuoto eredita le impostazioni predefinite dell’organizzazione. - Scegli un modello di riconoscimento IA disponibile e modifica i tipi di entità e i rilevatori integrati per questo workload, anche per documenti e immagini.
- Mettere in pausa un carico di lavoro rifiuta le sue richieste (
403) senza revocare le credenziali. - Puoi ruotare le chiavi senza cambiare la politica del carico di lavoro.
Controllo del perimetro
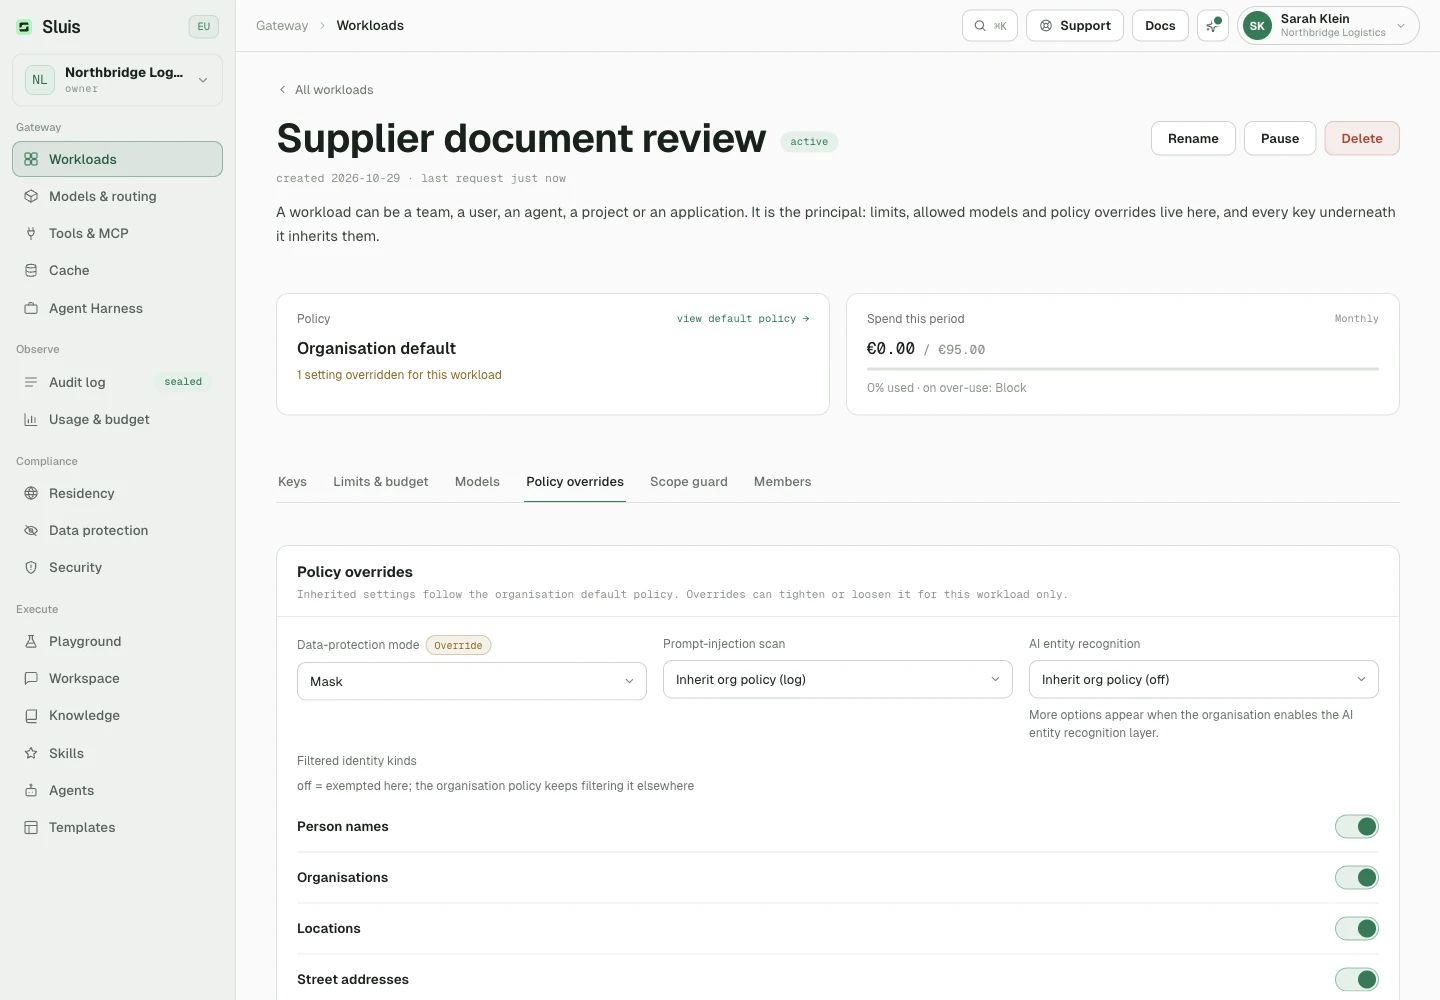
Il controllo del perimetro verifica ogni chiamata al modello fatta con le chiavi del carico di lavoro (embedding esclusi) rispetto a un perimetro che scrivi in linguaggio semplice: ciò che l’IA di questo carico di lavoro può e non può fare, fino a 4.000 caratteri. Scegli una modalità:
offsalta il controllo.logvaluta in background senza ritardare la chiamata e registra nel registro di audit le chiamate fuori perimetro.blockattende il verdetto e rifiuta una chiamata fuori perimetro con403 scope_violationprima che raggiunga il provider. Se il controllo non può completarsi, la chiamata viene rifiutata con503 scope_guard_unavailable.
Come valuta
- Un piccolo modello ospitato nell’UE (Mistral Small) valuta ogni chiamata dopo la protezione dei dati, sul testo che il provider riceverebbe.
- Ogni controllo è una ricevuta di audit separata, fatturata al prezzo per token del modello.
- La tua politica di residenza deve consentire quel modello, altrimenti il controllo non può essere attivato.
- Un input fatto solo di file o contenuti multimediali che il controllo non può ispezionare viene rifiutato con
503in modalità block e saltato in modalità log.