Agent Harness
Esegui Claude Code e Codex sulla tua macchina secondo la policy della tua organizzazione: richieste e strumenti governati, un solo audit sigillato.
Niente dell'agente si sposta nel cloud. Claude Code, Codex e Cursor continuano a girare sulla macchina dello sviluppatore, con processi, file, strumenti integrati e ciclo dell'agente propri. Sluis governa solo ciò che inviano ai servizi esterni: richieste ai modelli e chiamate agli strumenti.
La regione non è imposta per gli agenti di codiceUn agente di codice parla con il tuo abbonamento al provider (Anthropic, OpenAI o Cursor), ed è il provider a decidere dove viene servita la richiesta. Sluis non può fissare la regione, quindi sul piano agenti la residenza è registrata, non imposta: un turno non viene mai rifiutato per giurisdizione, e la sua riga di audit registra la regione come non verificata.
Se la residenza deve valere per ogni chiamata, disattiva le rotte degli agenti di codice in Conformità › Residenza. Da quel momento vengono rifiutate, e ogni rifiuto finisce nell'audit.
Il client locale accede a Sluis con una chiave agente e parla con l'ingresso del suo protocollo:
/agent/claudeespone l'API Anthropic, per Claude Code./agent/codex/v1espone l'API OpenAI Responses, per Codex./agent/cursorparla il protocollo Connect di Cursor su protobuf./agent/mcpè un endpoint MCP Streamable HTTP senza stato che porta gli strumenti governati.
Questi client sono esempi, non una lista chiusa. Pi, T3 Code e ogni altro client che accetta un base URL e una chiave API Anthropic Messages, OpenAI Responses o MCP usano lo stesso Agent Harness.
Configurazione in quattro passi
Segui questa pagina nell'ordine:
- Collega un abbonamento. Claude, Codex o Cursor, una volta per account provider.
- Crea una chiave agente e collegala a quell'account. Una chiave spende solo gli account a cui è collegata, e il suo segreto viene mostrato una volta sola.
- Configura il client locale. Tieni la chiave in
SLUIS_AGENT_KEYe punta il base URL su/agent/claudeper Claude Code,/agent/codex/v1per Codex oppure/agent/cursorper Cursor. - Registra l'endpoint degli strumenti (facoltativo). Gli strumenti governati arrivano solo da
/agent/mcp, registrato a parte: un base URL non ne aggiunge nessuno.
Collega un abbonamento
Collega i tuoi abbonamenti Claude, Codex e Cursor nella Console, in Gateway › Harness agenti › Connessioni. Claude si collega con un token di setup, Codex tramite l'autorizzazione dispositivo di OpenAI e Cursor con un login dal browser. Sluis verifica la credenziale presso il provider prima di salvare qualsiasi cosa.
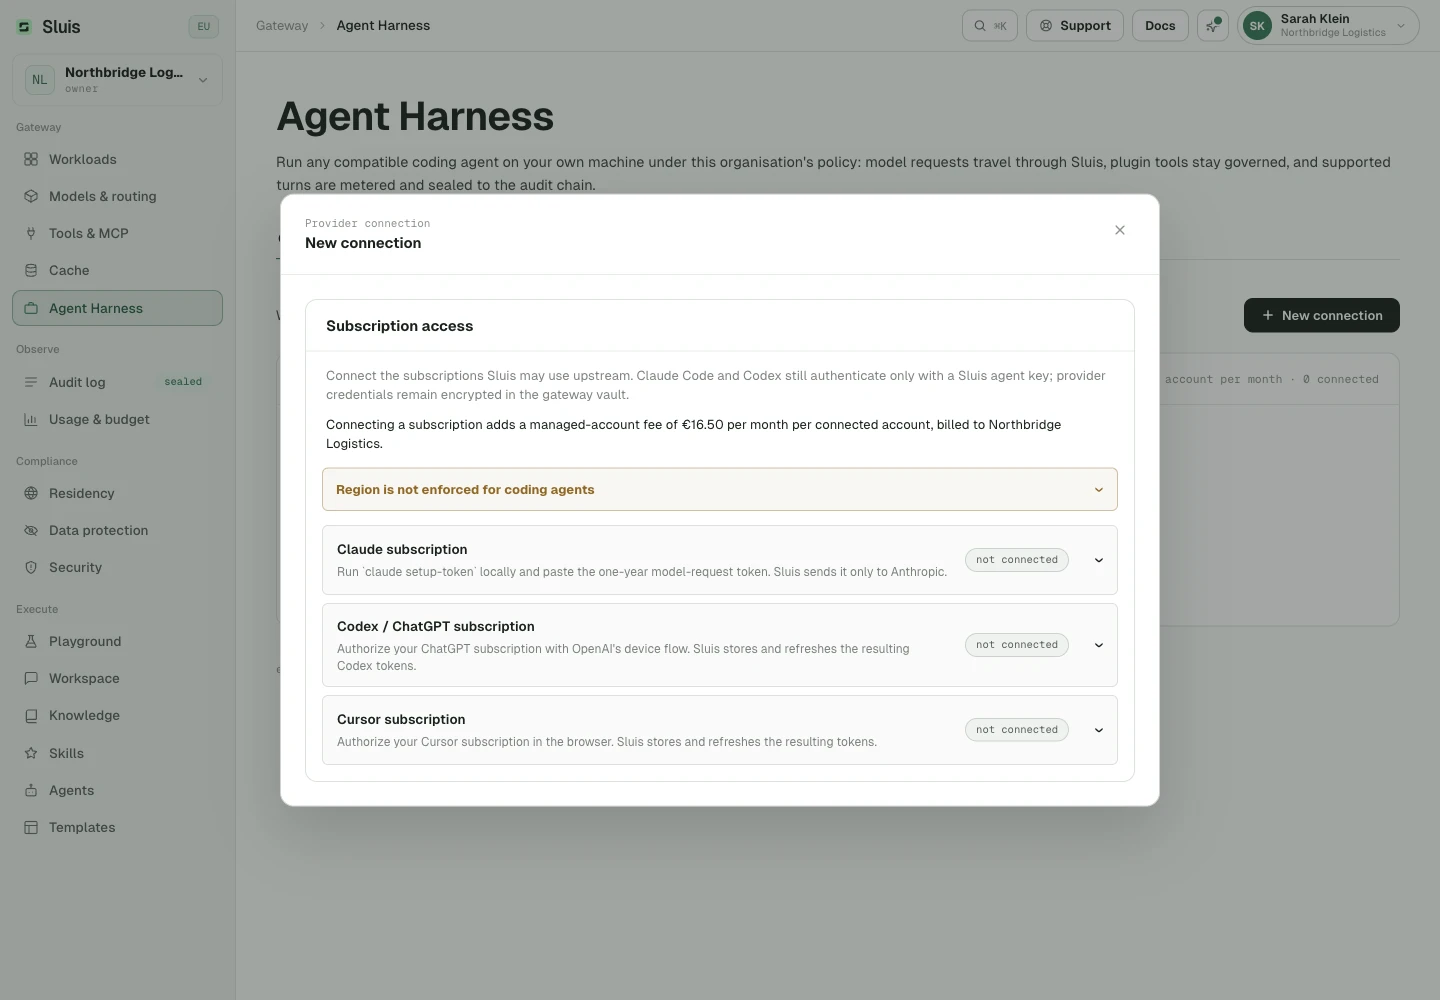
Claude: token di setup
Ti serve Claude Code installato sulla tua macchina e collegato a un abbonamento Claude che possa fare richieste al modello.
- Esegui
claude setup-tokenin un terminale. Stampa un token di lunga durata, valido circa un anno, che inizia consk-ant-oat. - In Gateway › Harness agenti › Connessioni, collega un abbonamento Claude e incolla il token nel campo Claude. Il campo è mascherato e l'autocompletamento è disattivato.
- Invia. Sluis verifica il token presso Anthropic prima di salvare qualsiasi cosa.
- Un token verificato viene sigillato, cifrato, nel vault del gateway. Non viene più mostrato, non torna mai a un client e non va da nessuna parte tranne Anthropic.
Se il token non passa, non viene salvato niente e non viene addebitato niente:
- Anthropic rifiuta il token: Sluis risponde
422e non crea nessun account. Esegui di nuovoclaude setup-tokene incolla il token più recente, perché un nuovo token annulla il precedente. - Anthropic limita la frequenza del controllo (
503) o non risponde (502): il token non ha colpe. Aspetta un attimo e collega di nuovo.
Ogni membro ha un solo account Claude. Ricollegare sostituisce il suo token invece di aggiungere un secondo account fatturabile.
Codex: autorizzazione dispositivo
Ti serve un piano ChatGPT che includa Codex.
- In Gateway › Harness agenti › Connessioni, avvia il login dispositivo di Codex. Sluis interroga OpenAI e ti mostra un URL di verifica e un codice utente.
- Apri quell'URL con il pulsante, accedi a OpenAI, inserisci il codice e approva. OpenAI può chiedere l'MFA.
- Tieni aperta questa scheda del browser mentre approvi. La Console continua a controllare finché OpenAI non conferma.
- All'approvazione Sluis salva i token di accesso e di refresh cifrati nel vault del gateway e li rinnova per te.
Da sapere:
- Lo scambio avviene in questa scheda del browser. Uscire dalla pagina, o passare a un'altra scheda della vista, interrompe il login, come fa Annulla il login del dispositivo, e non viene creato nessun account.
- La rotazione del refresh token è serializzata tra le repliche, quindi due istanze del gateway non ruotano mai lo stesso token insieme.
- Un codice utente scade. Un flusso scaduto segnala
expirede va riavviato. - Un account la cui credenziale salvata viene poi rifiutata da OpenAI smette di servire finché qualcuno non lo ricollega.
Cursor: login dal browser
- In Gateway › Harness agenti › Connessioni, avvia il login di Cursor. Sluis apre una sessione di accesso Cursor monouso.
- Apri la pagina di Cursor, accedi e approva la connessione della CLI.
- Tieni aperta questa scheda mentre Sluis aspetta la conferma di Cursor. Poi Sluis salva e rinnova nel vault del gateway i token ottenuti.
Un login che scade prima che Cursor lo confermi non crea nessun account. Avviane uno nuovo.
Sluis cifra queste credenziali, le conserva nel vault del gateway e le rinnova lì. Un token del provider non raggiunge mai il client locale, i log, i record di audit o le tracce. I client hanno sempre e solo la loro chiave agente Sluis.
Chi può collegare, e cosa vede
- Il collegamento è self-service: ogni membro può aggiungere il proprio abbonamento.
- Owner e amministratori vedono tutti gli account dell'organizzazione. I membri vedono solo i propri e non vedono le schede Chiavi agente e Plugin.
- La tabella Connessioni attribuisce l'uso al provider che ha servito davvero ogni richiesta, quindi una chiave collegata a Claude e Codex non conta mai una chiamata due volte.
- Gli indicatori mostrano richieste e token rispetto ai limiti di richieste al minuto (RPM) e token al minuto (TPM) delle chiavi collegate.
Crea una chiave agente
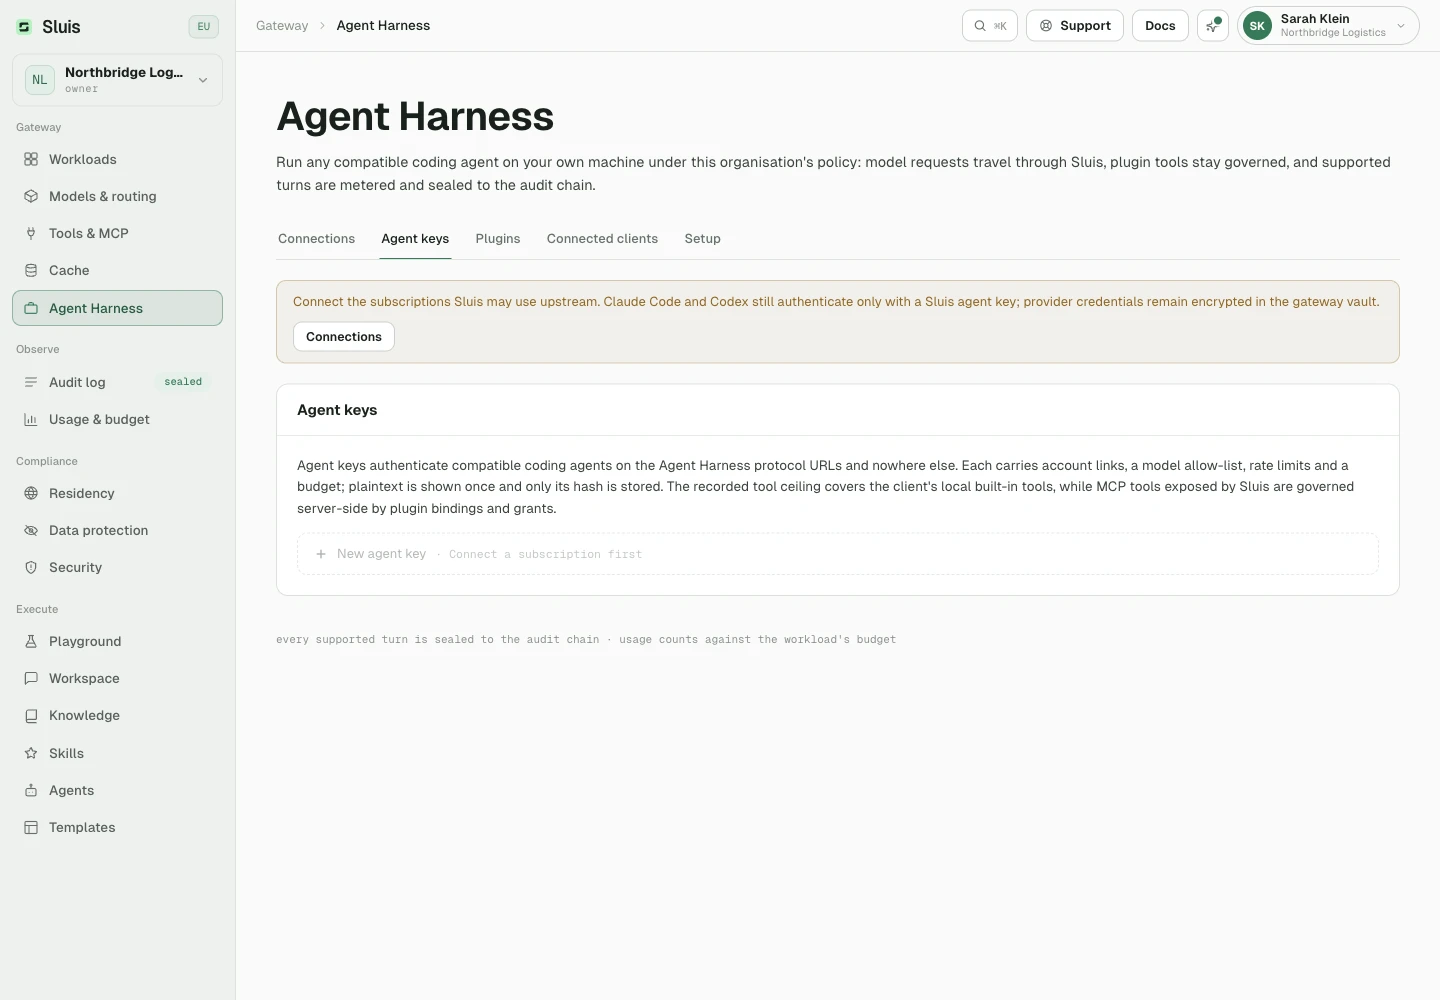
Crea le chiavi agente in Gateway › Harness agenti › Chiavi agente, separatamente dalle chiavi API, perché i due scopi sono isolati.
Una chiave, uno scopo
- Una chiave agente funziona solo su
/agent/*. Una normale chiave API funziona solo su/v1/*. - Una normale chiave API su
/agent/*riceve un semplice404, come se la rotta non esistesse. Su/agent/mcpriceve un401. - Una chiave agente su
/v1/*riceve un401, e lo stesso vale per una chiave agente inviata nell'header sbagliato (vedi Header delle credenziali più sotto). - Nessun rifiuto rivela quale scopo avesse la chiave.
Crea una chiave
- Scegli Nuova chiave agente e dalle un nome.
- Collega gli abbonamenti da un'unica lista ricercabile dei tuoi abbonamenti attivi. Collega almeno un account e al massimo uno per provider.
- Se vuoi, limita i modelli. Il selettore ricercabile offre solo i modelli dei provider collegati. Lascialo vuoto per consentire ogni modello che gli abbonamenti scelti possono servire.
- Copia il segreto. Viene mostrato una volta sola e ne viene salvato solo l'hash.
In seguito, dalla lista delle chiavi:
- Modifica cambia policy e collegamenti senza cambiare la chiave installata.
- Ruota e copia invalida il vecchio segreto e mostra una volta sola il sostituto. Usalo se il testo in chiaro è andato perso.
- La scheda Configurazione spiega ogni rotta client.
Tetto degli strumenti integrati
Una chiave registra anche il tetto dell'organizzazione sugli strumenti integrati del client locale, scritto nella grammatica degli strumenti di Claude Code (Tool o Tool(rule)) e validato alla creazione della chiave. È il client dello sviluppatore ad applicare quella lista sulla macchina. Sluis non blocca da sé le chiamate agli strumenti integrati.
Una lista vuota non registra nessun tetto. Sluis legge il tetto in un solo punto: per decidere quali nomi di strumenti una skill può citare, così una skill non può mai allargare una chiave (vedi Contesto e skill più sotto).
Gli strumenti che Sluis controlla in prima persona, a ogni richiesta, sono gli strumenti MCP che espone: vedi i plugin qui sotto.
Punta i client su Sluis
Claude Code
Claude Code ha bisogno di un base URL e di una credenziale. Imposta ANTHROPIC_BASE_URL sull'ingresso Claude di questo gateway e ANTHROPIC_API_KEY sulla chiave agente che tieni in SLUIS_AGENT_KEY.
Un base URL non aggiunge strumenti: il protocollo Anthropic non ha scoperta dei plugin. Registra tu l'endpoint MCP, con claude mcp add o una voce .mcp.json. Entrambi citano ${SLUIS_AGENT_KEY} invece della chiave, così nessun segreto finisce in un file versionato.
Codex
Codex legge il suo blocco provider da ~/.codex/config.toml:
- Punta
base_urlsull'ingresso Responses,/agent/codex/v1. - Imposta
wire_api = "responses"eenv_key = "SLUIS_AGENT_KEY". - Aggiungi lo stesso endpoint MCP sotto
[mcp_servers.sluis].
Configurazione da copiare
Le schede qui sotto coprono entrambi i client. La Console genera gli stessi blocchi con l'URL pubblica del tuo gateway già inserita, in Gateway › Harness agenti › Configurazione.
# the agent key is shown once, at creation: keep it in the environment
export SLUIS_AGENT_KEY='sluis-9f2c…'
export ANTHROPIC_BASE_URL='https://api.sluis.ai/agent/claude'
export ANTHROPIC_API_KEY="$SLUIS_AGENT_KEY"
# a base URL adds no tools: register the MCP endpoint separately
claude mcp add --transport http sluis 'https://api.sluis.ai/agent/mcp' \
  --header 'Authorization: Bearer ${SLUIS_AGENT_KEY}'
// .mcp.json: the same registration, kept with the project
{
  "mcpServers": {
    "sluis": {
      "type": "http",
      "url": "https://api.sluis.ai/agent/mcp",
      "headers": {
        "Authorization": "Bearer ${SLUIS_AGENT_KEY}"
      }
    }
  }
}
# Codex reads the key from SLUIS_AGENT_KEY, never from the config file
codex exec -m openai/gpt-5.4 'tighten the retry test'
# ~/.codex/config.toml
model = "openai/gpt-5.4"
model_provider = "sluis"

[model_providers.sluis]
name = "Sluis"
base_url = "https://api.sluis.ai/agent/codex/v1"
env_key = "SLUIS_AGENT_KEY"
wire_api = "responses"

[mcp_servers.sluis]
url = "https://api.sluis.ai/agent/mcp"
bearer_token_env_var = "SLUIS_AGENT_KEY"
default_tools_approval_mode = "approve"
Cursor
Imposta il base URL di Cursor sull'ingresso Cursor di questo gateway, /agent/cursor, con la chiave agente nell'header Authorization. Un client che non può impostare un base URL può puntare all'origine nuda, perché il protocollo di Cursor fissa un percorso assoluto.
La rotta documentata è POST /agent/cursor/agent.v1.AgentService/Run, portata da Connect con content type application/connect+proto.
Sluis legge i frame Connect senza schema e applica al testo del prompt che contengono la modalità di protezione dei dati dell'organizzazione:
- tokenize sostituisce i valori rilevati con segnaposto reversibili e ripristina gli originali nella risposta in streaming.
- mask li redige del tutto.
- block rifiuta un turno che contiene valori rilevati, prima che qualcosa raggiunga Cursor.
- allow_log inoltra il frame, e la traccia di audit registra che non era ispezionabile.
Con tokenize, mask e block, un frame che Sluis non riesce a decodificare viene rifiutato con 422 invece di essere inoltrato.
Questo trasporto ha due limiti:
- Il rilevamento dei nomi e la guardia contro la prompt injection leggono un corpo di richiesta JSON, e Connect protobuf non lo è: per questo non girano. La riga di audit li registra come non eseguiti, e se la tua organizzazione ha reso obbligatorio il rilevamento dei nomi, il turno viene rifiutato (
503) invece di essere inoltrato senza controllo. - Connect non riporta il consumo di token, quindi un turno Cursor viene sigillato nella traccia di audit senza conteggi di token.
Header delle credenziali
Ogni ingresso accetta la credenziale in una sola forma: x-api-key sull'ingresso Claude, che è ciò che inviano i client Anthropic, e Authorization: Bearer sugli ingressi Codex, Cursor e MCP. La stessa chiave agente nell'altro header viene rifiutata con 401.
Plugin MCP
Gli strumenti governati arrivano da un unico endpoint senza stato, POST /agent/mcp. Non conserva sessioni: ogni richiesta rideriva l'intera catena di autorizzazione, quindi revocare una chiave, un plugin o una chiave di firma ha effetto alla chiamata successiva.
Due classi di plugin
- I plugin mantenuti da Sluis sono codice Sluis compilato, offerto a tutta l'organizzazione. Non eseguono alcun codice del cliente.
- I plugin di organizzazione sono i tuoi: un manifest TOML, firmato con Ed25519.
Come viene accettato un manifest
- La firma deve verificarsi con una chiave di firma registrata dalla tua organizzazione.
- È immutabile per
(organisation, id, version): una definizione di strumento modificata è una nuova versione, mai una modifica silenziosa. - È vincolato a un server MCP HTTPS governato, il cui endpoint deve corrispondere esattamente all'URL contenuta nel manifest firmato.
Dove si applica un plugin
- I plugin MCP firmati concedono capacità a una chiave agente esatta, quindi si collegano solo a livello di chiave.
- Contesto e skill sono policy dell'organizzazione: un owner o un amministratore li applica all'intera organizzazione o a un membro, mai a una singola chiave.
- Un plugin firmato o un blocco di testo senza collegamento non viene esposto né iniettato da nessuna parte.
URL dei server, manifest, firme e credenziali upstream non raggiungono mai un client. Uno sviluppatore vede nomi di strumenti e schemi, nulla di più.
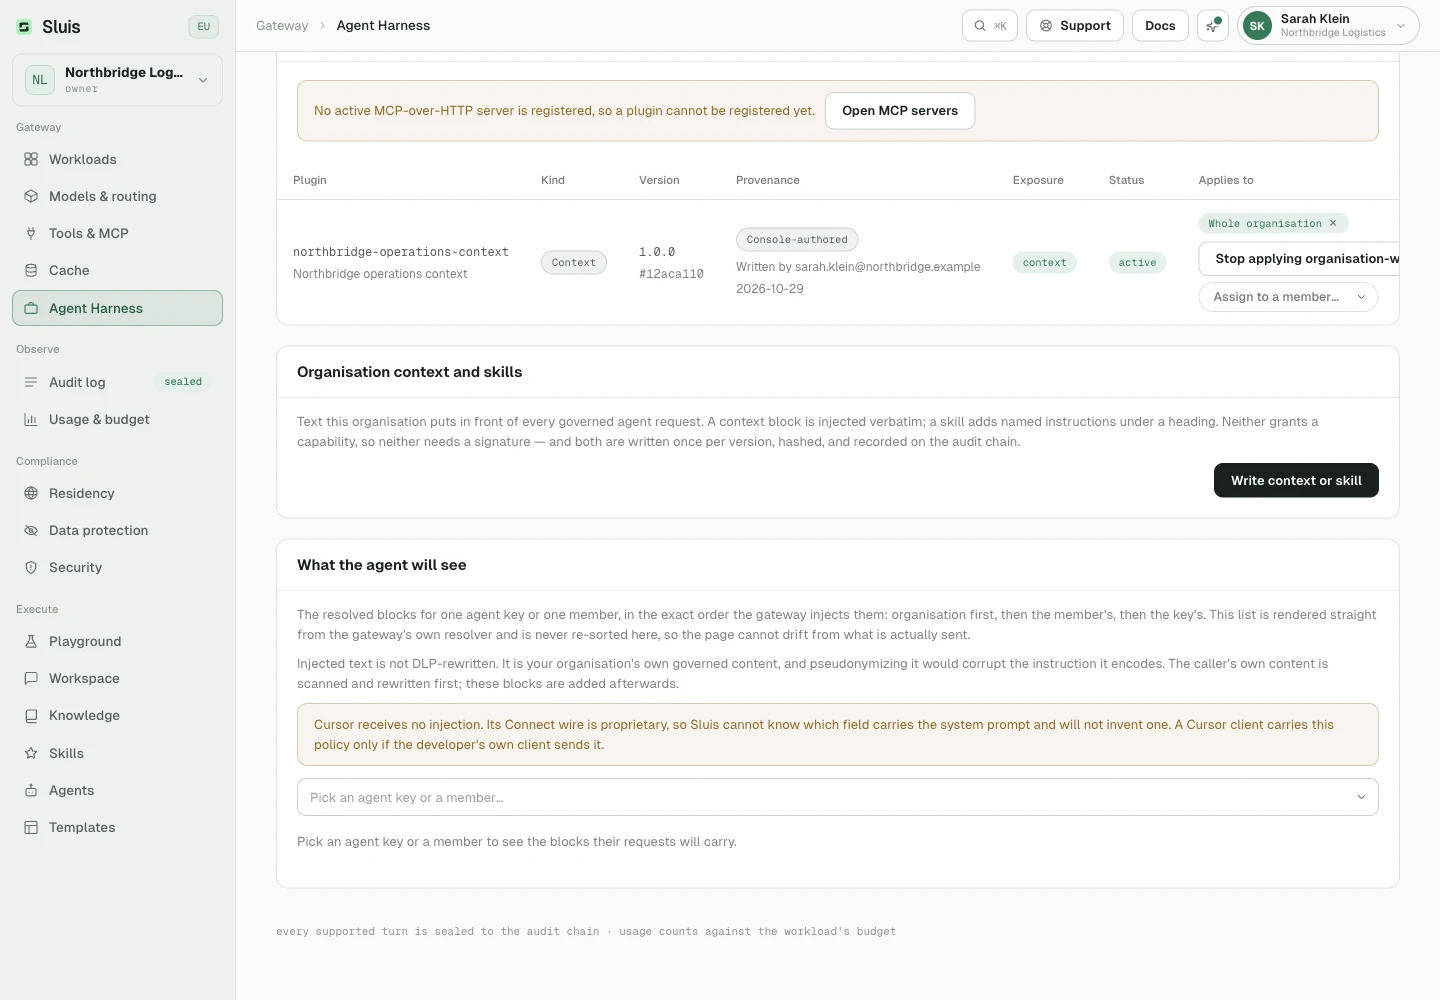
Contesto e skill iniettati dal gateway
I tuoi standard di ingegneria sono una policy solo se uno sviluppatore non può dimenticarli. Un CLAUDE.md committato nel repository è un suggerimento: si può modificare, cancellare o semplicemente non leggere, e nulla registra quale delle tre cose è successa. Lo stesso testo spinto dal gateway in ogni richiesta di agente governata è la decisione dell'organizzazione.
Per esempio:
- Scrivi prima il test che fallisce, poi la correzione.
- Non aggiungere mai una dipendenza senza un ADR (architecture decision record) approvato.
- Questo repository contiene dati personali, quindi pseudonimizza prima di incollare.
È la metà dell'harness che governa come lavora un agente, non quale modello e quali strumenti può raggiungere. Due tipi di plugin la portano, e nessuno dei due concede una capacità propria:
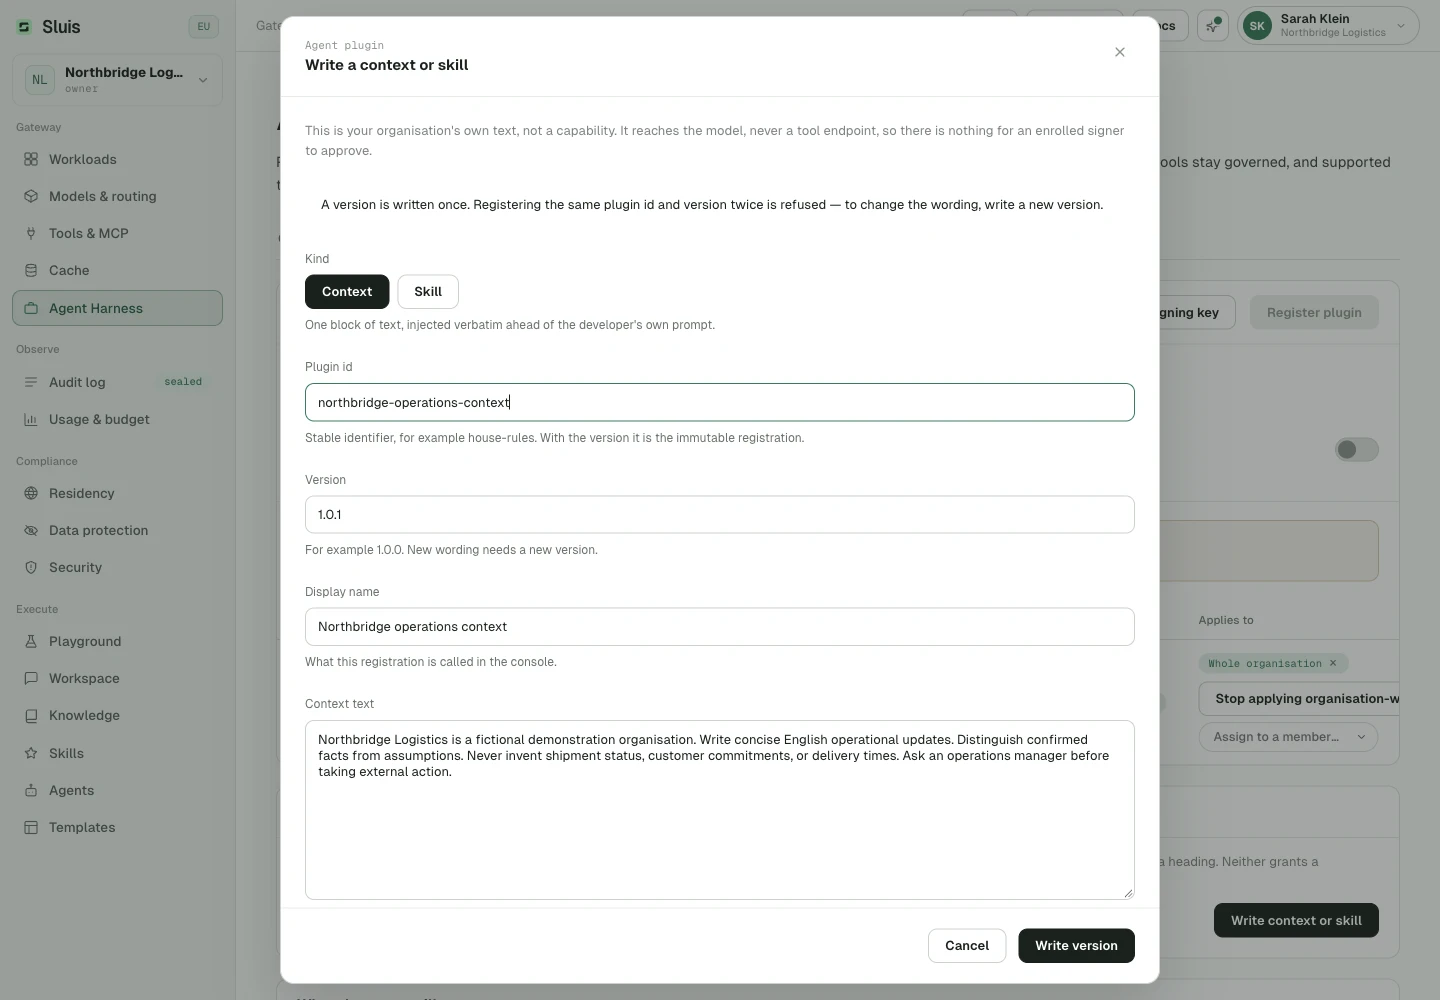
- Contesto. Testo letterale, iniettato prima del prompt dello sviluppatore, fino a 16 KiB per versione.
- Skill. Un nome, le sue istruzioni e i nomi degli strumenti che si aspetta. Quei nomi vengono intersecati con il tetto di strumenti registrato sulla chiave, quindi una skill non può mai allargare una chiave: uno strumento che il tetto non porta viene omesso da ciò che il modello sa.
Dove si applica una versione
Una versione è legata all'organizzazione o a un membro, e ogni richiesta risolve entrambi:
- Organizzazione. Ogni chiave agente dell'organizzazione, comprese le chiavi create dopo il collegamento. Usala per una regola che nessuno dovrebbe dover ricordarsi di attaccare.
- Utente. Ogni chiave agente di un membro, per esempio un briefing di onboarding o una postura più severa per una singola persona.
Collegare un contesto o una skill a una singola chiave agente viene rifiutato: solo i plugin MCP firmati si collegano a livello di chiave.
Come arriva al modello
La risoluzione è deterministica, perché l'ordine di iniezione cambia il prompt. Per ogni richiesta Sluis:
- Prende l'unione dei collegamenti di organizzazione e utente.
- Riverifica ogni plugin esattamente come per gli strumenti e scarta le versioni duplicate.
- Ordina prima l'organizzazione, poi l'utente: la regola generale si legge per prima e l'eccezione più stretta per ultima.
- Inietta il contesto letteralmente e ogni skill come sezione con nome.
Dove finiscono i blocchi:
- Sull'ingresso Claude vengono anteposti a
system, in entrambe le forme che quell'API consente. - Sull'ingresso Codex vanno in
instructions, oppure come istruzione developer iniziale quando la richiesta non ne porta nessuna.
Se l'archivio dei plugin non è leggibile, o una versione non supera il controllo di integrità, per quella versione non viene iniettato nulla e la richiesta passa comunque. La riga di audit non porta allora nessun marcatore per quella versione.
Limite di dimensione
Tutto ciò che viene iniettato in una richiesta sta in 32 KiB. Oltre quel limite la richiesta è rifiutata con un 422 che nomina i plugin che hanno sfondato il tetto. Nulla è troncato in silenzio: metà istruzione è peggio di nessuna, e un'organizzazione che crede una regola in vigore deve sapere quando non lo è.
Protezione dei dati
Il testo iniettato non viene riscritto dalla protezione dei dati, e l'ordine è a senso unico: prima il prompt dello sviluppatore viene analizzato e pseudonimizzato, poi la tua policy viene anteposta.
Questi blocchi sono il tuo contenuto governato, scritto nella tua Console, quindi nessuno ha bisogno di essere protetto da loro. Tokenizzarli distruggerebbe anche ciò che dicono: “Scala a security@example.com prima di incollare” diventato “scala a «EMAIL_1» prima di incollare” non è più un'istruzione eseguibile.
Nessuna firma
Contesto e skill si scrivono nella Console e non portano firma. Una firma impedisce che un manifest punti una credenziale governata verso un endpoint che nessuno ha approvato, e un blocco di testo non punta a nulla. Resta valido tutto il resto di ciò che rende affidabile una registrazione:
- Una versione è immutabile e i suoi byte esatti sono hashati.
- La riga registra chi l'ha scritta e quando.
- Un manifest con una voce MCP conserva la firma obbligatoria e la verifica del firmatario registrato a ogni richiesta.
La scheda Plugin mostra se una versione è firmata o scritta nella Console, e mostra un'anteprima dei blocchi risolti, nell'ordine di iniezione, per una chiave o un membro a tua scelta.
Marcatore di audit
Ogni blocco iniettato lascia un marcatore sulla riga di audit sigillata: context:<plugin_id>@<version>#<digest8>. Il digest sono i primi otto caratteri dell'hash SHA-256 del manifest salvato di quella versione.
Poiché una versione è immutabile, il marcatore nomina la versione esatta consegnata al modello: la sola traccia di audit dice se un agente era soggetto a una data regola nel momento in cui ha agito.
Cursor
Cursor è il limite dichiarato. Il suo trasporto /agent/cursor è uno schema binario proprietario: Sluis sa trovare e riscrivere il testo dentro quei frame, ed è così che lì funziona la protezione dei dati, ma non può sapere quale campo sia il prompt di sistema. Scrivere in un campo indovinato corromperebbe la richiesta invece di governarla.
Su quell'ingresso quindi non viene iniettato nulla, e un turno Cursor porta il tuo contesto solo se il client dello sviluppatore lo invia. L'anteprima della Console dice la stessa cosa.
La governance che continua a valere
Le richieste degli agenti IA sono normali richieste Sluis, con una sola eccezione. Tutto questo continua a valere:
- La protezione dei dati (analisi DLP e pseudonimizzazione) gira prima dell'invio, anche dentro i frame protobuf di Cursor.
- Le chiavi agente restano a scopo isolato, e l'harness è abilitato per organizzazione (vedi Disponibilità).
- I limiti di frequenza e di budget della chiave valgono per ogni richiesta.
- Gli strumenti MCP sono autorizzati chiamata per chiamata.
- Ogni richiesta ai modelli e ogni chiamata agli strumenti viene sottoposta ad audit e misurata, e le righe di audit sono sigillate.
L'eccezione è la residenza. Per le richieste ai modelli sulle rotte degli agenti di codice la policy viene registrata, non imposta, per il motivo indicato nell'avviso in cima a questa pagina.
Le regole sono quelle descritte in Protezione dei dati e Budget e caching, e sono policy dell'organizzazione: una chiave agente non può allentarle.
Fatturazione
Ogni account provider attivo gestito da Sluis (Claude, Codex o Cursor) costa 16,50 € di prezzo di listino per mese di calendario, addebitato al massimo una volta per account al mese. Viene fatturato alla tua radice di fatturazione di livello più alto e compare come riga di fattura a sé, separata dall'uso misurato. IVA e maggiorazione per il metodo di pagamento si applicano esattamente come al resto della fattura.
Scollegare un account ferma i mesi successivi. Ricollegare lo stesso abbonamento riusa l'account esistente invece di aggiungerne un secondo fatturabile, quindi scollegare e ricollegare nello stesso mese costa una volta sola.
L'uso del gateway resta fatturato a consumo, esattamente come per le chiavi API.
Disponibilità
La vista Agent Harness compare nella Console quando il flag di rollout agent_harness è attivo per la tua organizzazione, come avviene per impostazione predefinita. Un owner o un amministratore può disattivarlo in Impostazioni › Funzionalità. Finché è disattivato, il gateway rifiuta il traffico degli agenti con 404.
Risoluzione dei problemi
| Sintomo | Causa e rimedio |
|---|---|
| 401 o 404 su una chiamata / | La chiave è sulla superficie sbagliata o nell'header sbagliato. Una chiave API su /agent/* riceve un semplice 404, una chiave agente su /v1/* o nell'header sbagliato riceve 401. Usa una chiave agente su /agent/*, nella forma di header che quell'ingresso accetta. |
| 502 no credential configured for provider | La chiave agente nomina un provider per cui non ha un account collegato. Una chiave spende solo gli abbonamenti a cui è collegata e non ripiega mai sulle altre credenziali dell'organizzazione. Collega un account per quel provider, oppure nomina un modello servito dall'account collegato. |
| 428 this agent key has no active Cursor account | La chiave non ha nessun abbonamento Cursor collegato, oppure quello collegato non è attivo. Collega un abbonamento Cursor, o ricollegalo nella Console. |
| Rinnovo dell'abbonamento rifiutato | Il provider ha rifiutato definitivamente il rinnovo, quindi l'account resta fermo finché qualcuno non lo ricollega. Ricollegalo nella Console: lo stesso abbonamento riusa l'account esistente e la sua quota mensile esistente. |
| 400 mcp_servers is not supported | Una dichiarazione MCP remota nella richiesta viene rifiutata prima dell'invio, perché un server raggiunto dal modello aggirerebbe il controllo degli strumenti. Registra il server su Sluis e raggiungilo dall'ingresso MCP. |
| Nessuno snippet di configurazione nella Console | Il deployment non ha un URL pubblico di gateway validato, quindi la Console non mostra gli endpoint. Imposta SLUIS_GATEWAY_PUBLIC_URL su un'origine https, poi ricarica Gateway › Harness agenti › Connessioni. |