Vai al contenuto

La fiducia inizia
dalle prove.

Controlla gli accessi, proteggi i dati sensibili e decidi dove vanno le richieste. Conserva un registro che il team possa verificare.

Segui la richiesta.
Vedi i controlli.

L’accesso parte dal login con Microsoft, Google o Apple, dalla verifica in due passaggi con un’app di autenticazione, dai ruoli e dalle credenziali dei workload. Poi la tua policy accompagna ogni richiesta al modello.

All'interno del tuo spazio di lavoro

Benvenuto Alex Morgan

Valori personali protetti
Richiesta protetta

Benvenuto PERSON_1

Hosting UE · proprietà nell’UEResidenza verificata prima del routing
Registrato con la richiesta8f21… → b40a… → d93c…

Richiesta di esempio · la tua policy determina l'azione.

Proteggi i dati sensibili.

Scegli i profili di rilevamento per dati personali e segreti. Sostituisci i valori rilevati con token reversibili prima che la richiesta raggiunga il modello.

La tua policy può tokenizzare, mascherare, bloccare o registrare i rilevamenti. Nelle scansioni protette, la scrittura a mano e l’inchiostro che l’OCR non riesce a leggere vengono distrutti, non indovinati. Nessun profilo di rilevamento garantisce una copertura completa.

Esplora la protezione dei dati
Scegli la destinazione.

Solo UE per impostazione predefinita. La regione di hosting, la proprietà del fornitore e la tua lista consentita determinano quali percorsi modello sono idonei.

Una regione ospitante dell’UE e la proprietà del fornitore dell’UE costituiscono controlli separati.

Esplora residenza e DPA

Conserva le prove.

Ogni richiesta viene registrata una volta, con i controlli eseguiti raggruppati sotto: riconoscimento dei nomi, protezione dei dati, controllo del perimetro e scansione di sicurezza. Routing ed esito entrano in un registro di audit concatenato con hash che puoi esportare e verificare indipendentemente.

Con la conservazione dei contenuti attiva, la traccia della richiesta mostra insieme input e output di ogni chiamata a strumento.

Prova a verificare un record

Un record da
mettere alla prova.

Ogni record è collegato a quello precedente. La modifica di un record sigillato interrompe la verifica della catena.

Provalo con questo esempio: modifica il verdetto del controllo del perimetro, poi ripristinalo per vedere la differenza.

Catena di audit di esempioSHA-256
  1. request #117…
  2. ↳ name recognition…
  3. ↳ data protection…
  4. ↳ scope guard…
  5. ↳ security scan…
Preparazione della catena del campione…

Questo esempio locale ricalcola gli hash. Non vengono utilizzati i record dei clienti.

Una richiesta.
Ogni controllo sotto.

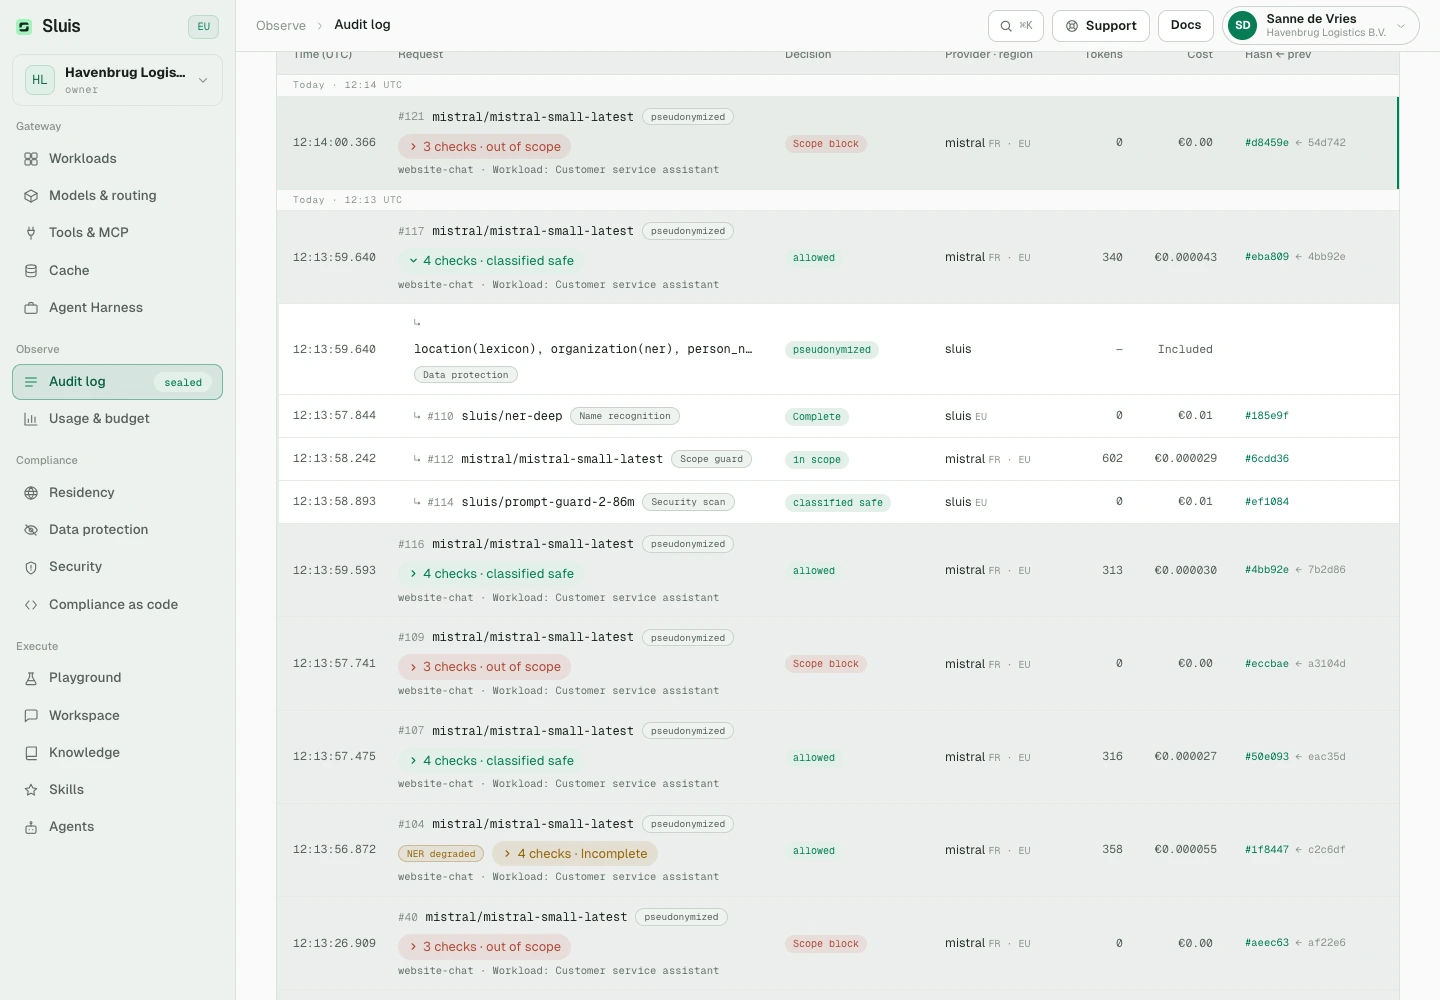
Il registro di audit mostra ogni richiesta una volta, con i controlli eseguiti raggruppati sotto. Espandi una riga per vedere verdetto e costo di ogni livello.

Registro di audit della console Sluis. La richiesta #117 è espansa e mostra quattro controlli: protezione dei dati, riconoscimento dei nomi, controllo del perimetro e scansione di sicurezza.
Screenshot della console Sluis (interfaccia in inglese) con un’organizzazione di esempio. Le richieste rifiutate dal controllo del perimetro compaiono come fuori perimetro.

AI per team con responsabilità concrete.

Parliamo del tuo team
Ministerie van Justitie
Omgevingsdienst de Vallei
DCMR Milieudienst Rijnmond
Omgevingsdienst Groene Metropool
Omgevingsdienst Regio Utrecht (ODRU)
Omgevingsdienst Midden-West-Brabant
COA
RDW
Adjust
Universiteit van Amsterdam
NHA
Moco Museum
Chemgas
InShared
Het Oranje Kruis
Storteboom
Hyva
Arbeid.ai
Kleentec
Rho Adviseurs
Bezwaarschriftenadviescommissie (BAC)
SoundAware
DLV Advies
Star-shl
Stratego
Contakt
NeKo Ship Supply
Hulshoff
Logisnext / Mitsubishi Forklift Trucks
Bloem Infra
Loendersloot Group
Procap
Condor
Hoogheemraadschap van Rijnland
Aegir Marine
VO-raad & PO-raad
Weekamp Deuren
DBF
STL
Voetbal International
Sena
Move Beyond
Farmplus
Woonbedrijf
Boekenbalie
Medicinfo
Kwast Wijnkopers
Royal ZON
Verhoeven
ABN AMRO
BASF
Bayer
Eurocross
Gilead Sciences
Edelman
PXR
Avanti
Wim Hof Method
Nictiz
Nétive VMS

Cancella il contenuto.
Conserva la prova.

Configura la conservazione. Puoi cancellare i contenuti mantenendo metadati e collegamenti hash verificabili.

I contenuti conservati e le cache sono cifrati a riposo. Disattiva la conservazione dei contenuti per mantenere un registro di soli metadati; vengono disattivate anche le cache delle risposte.

Esplora i controlli di conservazione
Richiedi registrazione
Contenuti conservati

Preparare un'e-mail di benvenuto per Alex Morgan.

Controllare i metadati
Conservato
Decisione sul percorso
UE · politica applicata
Collegamenti a catena
Verificabile

Pronto per
la tua verifica.

Parti dalla documentazione. Porta domande e requisiti al nostro team.

Segnalare una vulnerabilità?

Invia rapporti sulla sicurezza in privato a hello@sluis.ai.

Segnala un problema

Alcune risposte utili.

Hosting UE significa che un fornitore è di proprietà dell’UE?

No. La regione di hosting e la proprietà giuridica sono controlli distinti. L’impostazione che richiede proprietari nell’UE esclude i fornitori con proprietari fuori dall’UE, anche se ospitano i modelli nell’UE.

La protezione dei dati trova ogni valore sensibile?
Nessun profilo di rilevamento garantisce una copertura completa. Scegli i livelli per i tuoi dati ed esamina benchmark e risultati. L'ispezione ospitata opzionale elabora il testo rimanente idoneo con un provider e aggiunge latenza e costi.
In cosa differiscono le richieste dell'agente di codifica?

L’agente di programmazione e i file di lavoro restano sul computer dello sviluppatore. Sluis controlla il traffico verso i modelli e gli strumenti MCP disponibili. Per le richieste degli agenti tramite abbonamento, il provider sceglie la regione di elaborazione, registrata come non verificata.

Il piano dati può funzionare sulla nostra infrastruttura?
SÌ. Sluis Edge gestisce il piano dati, i contenuti conservati, le credenziali e il registro di controllo nel tuo ambiente. Utilizza i modelli locali quando il traffico del modello deve rimanere all'interno della tua rete.

Tutto ciò che il modello legge viene pseudonimizzato?

No. La pseudonimizzazione funziona in una sola direzione: protegge ciò che la tua organizzazione invia. In Sluis Workspace i risultati pubblici della ricerca web arrivano al modello senza modifiche. Un valore già tokenizzato nella conversazione resta tokenizzato anche in quei risultati, così un risultato non può rivelare cosa rappresenta un token.
Porta le tue esigenze.

Lavoreremo insieme a te attraverso il flusso di dati, i controlli e le prove.

Parla di sicurezza