Agent Harness
Claude Code und Codex auf Ihrem Rechner unter der Organisationsrichtlinie: kontrollierte Modellanfragen und Tools, eine gemessene, versiegelte Audit-Spur.
Nichts am Agenten wandert in die Cloud. Claude Code, Codex und Cursor laufen weiter auf dem Rechner des Entwicklers, mit eigenen Prozessen, Dateien, integrierten Tools und eigener Agent-Schleife. Sluis kontrolliert nur, was sie an externe Dienste senden: Modellanfragen und Tool-Aufrufe.
Die Region wird für Coding-Agents nicht erzwungenEin Coding-Agent spricht mit Ihrem eigenen Anbieter-Abonnement (Anthropic, OpenAI oder Cursor), und der Anbieter entscheidet, wo diese Anfrage bedient wird. Sluis kann die Region nicht festlegen. Auf der Agent-Ebene wird Residency deshalb aufgezeichnet, nicht erzwungen: Ein Turn wird nie wegen der Jurisdiktion abgelehnt, und seine Audit-Zeile führt die Region als nicht verifiziert.
Muss Residency für jeden Aufruf gelten, schalten Sie die Coding-Agent-Routen unter Compliance › Residency aus. Sie werden dann abgelehnt, und jede Ablehnung wird auditiert.
Der lokale Client meldet sich mit einem Agent-Key bei Sluis an und spricht den Eingang, den sein Protokoll verwendet:
/agent/claudespricht die Anthropic-API, für Claude Code./agent/codex/v1spricht die OpenAI-Responses-API, für Codex./agent/cursorspricht das Connect-Protokoll von Cursor über Protobuf./agent/mcpist ein zustandsloser Streamable-HTTP-MCP-Endpunkt, der die kontrollierten Tools liefert.
Diese Clients sind Beispiele, keine Allowlist. Pi, T3 Code und jeder andere Client, der eine Anthropic-Messages-, OpenAI-Responses- oder MCP-Basis-URL und einen API-Key akzeptiert, nutzt denselben Agent Harness.
Einrichtung in vier Schritten
Gehen Sie diese Seite der Reihe nach durch:
- Abonnement verbinden. Claude, Codex oder Cursor, einmal pro Anbieterkonto.
- Agent-Key erstellen und mit diesem Konto verknüpfen. Ein Key gibt nur die Konten aus, mit denen er verknüpft ist, und sein Secret wird einmal gezeigt.
- Lokalen Client konfigurieren. Legen Sie den Key in
SLUIS_AGENT_KEYab und richten Sie die Basis-URL auf/agent/claudefür Claude Code,/agent/codex/v1für Codex oder/agent/cursorfür Cursor. - Tool-Endpunkt registrieren (optional). Kontrollierte Tools kommen ausschließlich über
/agent/mcp, separat registriert: Eine Basis-URL bringt keine mit.
Abonnement verbinden
Verbinden Sie Ihre Claude-, Codex- und Cursor-Abonnements in der Console unter Gateway › Agenten-Harness › Verbindungen. Claude wird mit einem Setup-Token verbunden, Codex über die Geräteautorisierung von OpenAI und Cursor über eine Browser-Anmeldung. Sluis prüft die Zugangsdaten beim Anbieter, bevor etwas gespeichert wird.
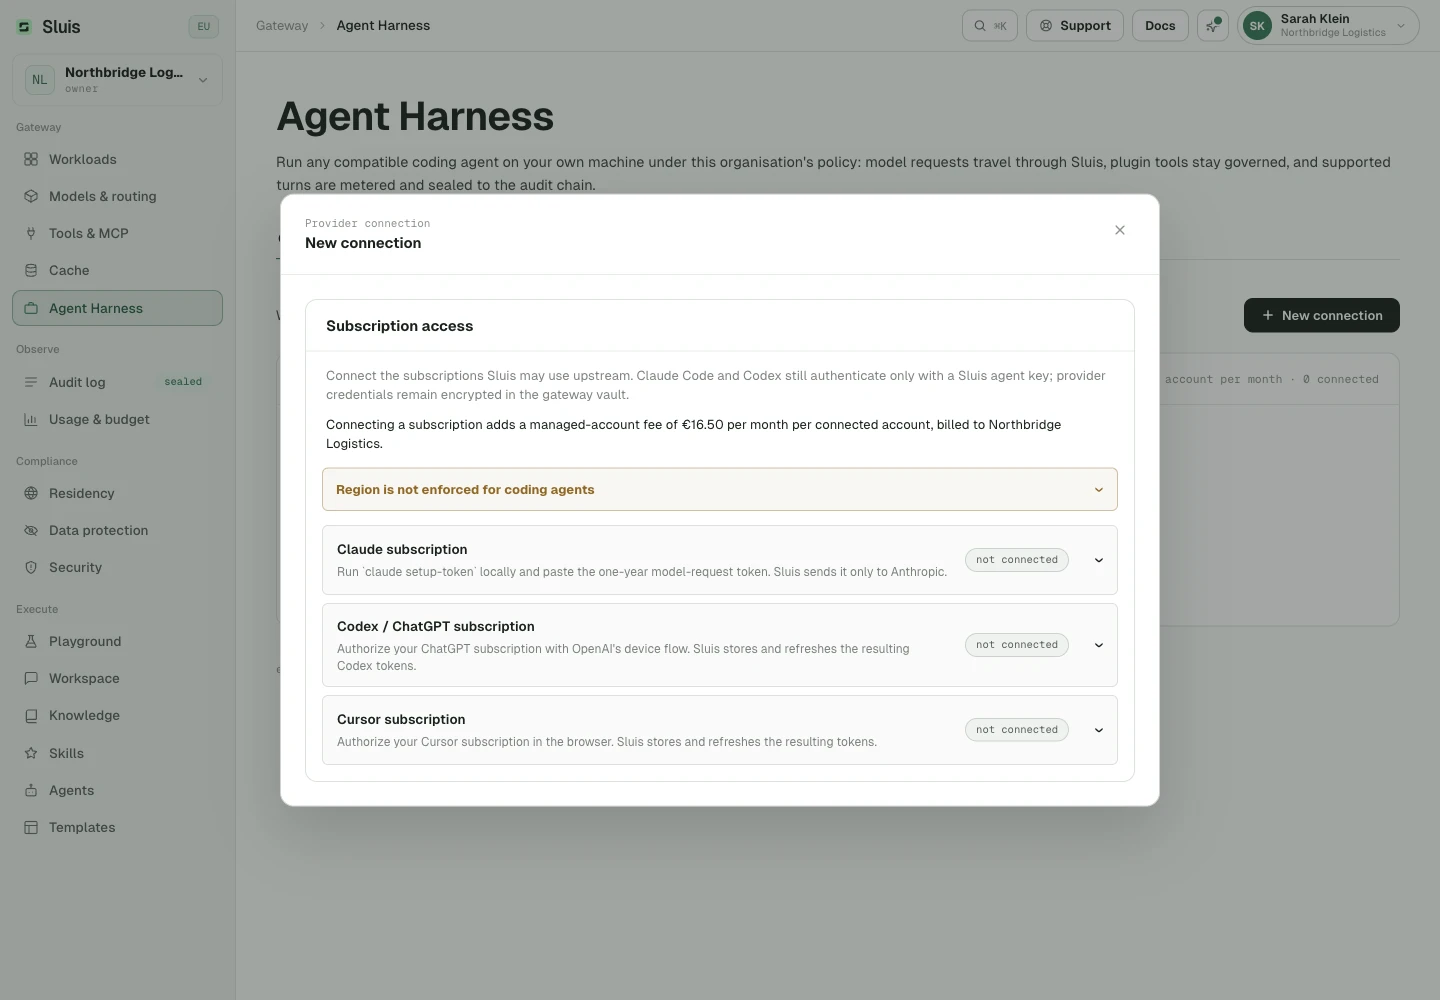
Claude: Setup-Token
Sie brauchen Claude Code auf Ihrem Rechner, angemeldet an einem Claude-Abonnement, das Modellanfragen erlaubt.
- Führen Sie
claude setup-tokenin einem Terminal aus. Der Befehl gibt ein langlebiges Token aus, etwa ein Jahr gültig, das mitsk-ant-oatbeginnt. - Verbinden Sie unter Gateway › Agenten-Harness › Verbindungen ein Claude-Abonnement und fügen Sie das Token in das Claude-Feld ein. Das Feld ist maskiert, Autocomplete ist aus.
- Senden Sie das Formular ab. Sluis prüft das Token bei Anthropic, bevor etwas gespeichert wird.
- Ein geprüftes Token wird verschlüsselt im Vault des Gateways versiegelt. Es wird nie wieder angezeigt, nie an einen Client zurückgegeben und nie an jemand anderen als Anthropic gesendet.
Geht das Token nicht durch, wird nichts gespeichert und nichts abgerechnet:
- Anthropic lehnt das Token ab: Sluis antwortet mit
422und legt kein Konto an. Führen Sieclaude setup-tokenerneut aus und fügen Sie das neueste Token ein, denn ein neues Token ersetzt das vorherige. - Anthropic begrenzt die Prüfung per Rate Limit (
503) oder antwortet nicht (502): Das Token ist nicht schuld. Warten Sie kurz und verbinden Sie erneut.
Jedes Mitglied hat ein Claude-Konto. Beim erneuten Verbinden wird das Token ersetzt, statt ein zweites abrechenbares Konto anzulegen.
Codex: Geräteautorisierung
Sie brauchen einen ChatGPT-Plan, der Codex enthält.
- Starten Sie unter Gateway › Agenten-Harness › Verbindungen die Codex-Geräteanmeldung. Sluis fragt OpenAI an und zeigt Ihnen eine Verifizierungs-URL und einen Benutzercode.
- Öffnen Sie diese URL über die Schaltfläche, melden Sie sich bei OpenAI an, geben Sie den Code ein und bestätigen Sie. OpenAI kann MFA verlangen.
- Lassen Sie diesen Browser-Tab während der Bestätigung offen. Die Console fragt weiter ab, bis OpenAI bestätigt.
- Nach der Bestätigung legt Sluis Access- und Refresh-Token verschlüsselt im Vault des Gateways ab und erneuert sie für Sie.
Gut zu wissen:
- Der Austausch läuft in diesem Browser-Tab. Wenn Sie die Seite verlassen oder auf einen anderen Tab der Ansicht wechseln, bricht die Anmeldung ab, genau wie bei Geräteanmeldung abbrechen, und es entsteht kein Konto.
- Die Rotation des Refresh-Tokens ist über alle Replicas serialisiert, damit zwei Gateway-Instanzen nie dasselbe Token gleichzeitig rotieren.
- Ein Benutzercode verfällt. Ein verfallener Ablauf meldet
expiredund muss neu gestartet werden. - Ein Konto, dessen gespeicherte Zugangsdaten OpenAI später ablehnt, bedient nichts mehr, bis ein Mensch es neu verbindet.
Cursor: Browser-Anmeldung
- Starten Sie unter Gateway › Agenten-Harness › Verbindungen die Cursor-Anmeldung. Sluis öffnet eine einmalige Cursor-Anmeldesitzung.
- Öffnen Sie die Cursor-Seite, melden Sie sich an und bestätigen Sie die CLI-Verbindung.
- Lassen Sie diesen Tab offen, während Sluis auf die Bestätigung von Cursor wartet. Danach speichert und erneuert Sluis die entstandenen Tokens im Vault des Gateways.
Eine Anmeldung, die abläuft, bevor Cursor sie bestätigt, legt kein Konto an. Starten Sie eine neue.
Sluis verschlüsselt diese Zugangsdaten, hält sie im Vault des Gateways und erneuert sie dort. Ein Anbieter-Token erreicht niemals den lokalen Client, die Logs, die Audit-Einträge oder die Traces. Die Clients halten immer nur ihren Sluis-Agent-Key.
Wer verbinden darf und was sichtbar ist
- Das Verbinden ist Selbstbedienung: Ein Mitglied kann sein eigenes Abonnement hinzufügen.
- Owner und Admins sehen alle Konten der Organisation. Mitglieder sehen nur ihre eigenen und sehen die Tabs Agent-Keys und Plugins nicht.
- Die Tabelle Verbindungen ordnet die Nutzung dem Anbieter zu, der die Anfrage tatsächlich bedient hat. Ein mit Claude und Codex verknüpfter Key zählt also nie einen Aufruf doppelt.
- Gauges zeigen Anfragen und Tokens gegen die Grenzen für Anfragen pro Minute (RPM) und Tokens pro Minute (TPM) der verknüpften Keys.
Agent-Key erstellen
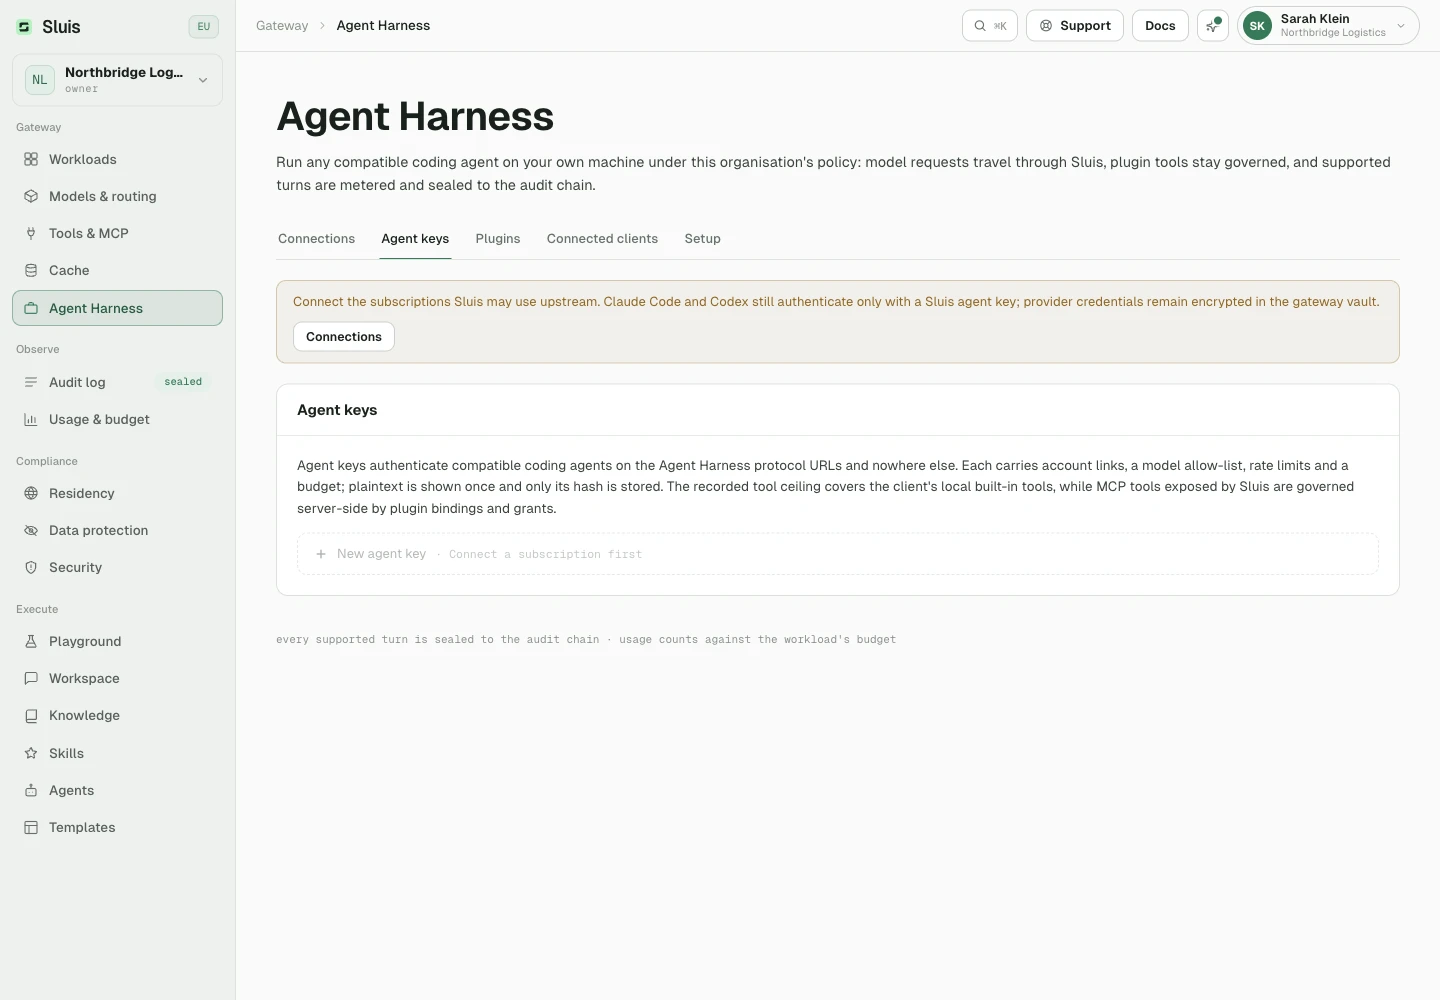
Erstellen Sie Agent-Keys unter Gateway › Agenten-Harness › Agent-Keys, getrennt von Ihren API-Keys, weil die beiden Zwecke isoliert sind.
Ein Key, ein Zweck
- Ein Agent-Key funktioniert nur auf
/agent/*. Ein gewöhnlicher API-Key funktioniert nur auf/v1/*. - Ein gewöhnlicher API-Key auf
/agent/*erhält ein nacktes404, als gäbe es die Route nicht. Auf/agent/mcperhält er ein401. - Ein Agent-Key auf
/v1/*erhält ein401, ebenso ein Agent-Key im falschen Header (siehe Zugangsdaten-Header unten). - Keine Ablehnung nennt den Zweck des Keys.
Key erstellen
- Wählen Sie Neuer Agent-Key und geben Sie ihm einen Namen.
- Verknüpfen Sie Abonnements aus einer durchsuchbaren Liste Ihrer aktiven Abonnements. Verknüpfen Sie mindestens ein Konto und höchstens eines pro Anbieter.
- Begrenzen Sie optional die Modelle. Der durchsuchbare Picker bietet nur Modelle der verknüpften Anbieter an. Bleibt er leer, sind alle Modelle erlaubt, die die gewählten Abonnements bedienen können.
- Kopieren Sie das Secret. Es wird einmal gezeigt, und gespeichert wird nur sein Hash.
Danach, in der Key-Liste:
- Bearbeiten ändert Richtlinie und Verknüpfungen, ohne den installierten Key zu ändern.
- Rotieren & kopieren macht das alte Secret ungültig und zeigt einmalig einen Ersatz. Nutzen Sie es, wenn der Klartext verloren ist.
- Der Tab Einrichtung erklärt jede Client-Route.
Obergrenze für integrierte Tools
Ein Key hält außerdem die Obergrenze der Organisation für die integrierten Tools des lokalen Clients fest, geschrieben in der Tool-Grammatik von Claude Code (Tool oder Tool(rule)) und bei der Erstellung geprüft. Der Client des Entwicklers setzt diese Liste auf dem Rechner durch. Sluis blockiert integrierte Tool-Aufrufe nicht selbst.
Eine leere Liste hält keine Obergrenze fest. Sluis liest die Obergrenze nur an einer Stelle: um zu entscheiden, welche Tool-Namen ein Skill nennen darf, damit ein Skill einen Key nie erweitern kann (siehe Kontext und Skills unten).
Die Tools, die Sluis selbst bei jeder Anfrage kontrolliert, sind die MCP-Tools, die es bereitstellt: siehe die Plugins unten.
Die Clients auf Sluis richten
Claude Code
Claude Code braucht eine Basis-URL und eine Zugangsdaten-Variable. Setzen Sie ANTHROPIC_BASE_URL auf den Claude-Eingang dieses Gateways und ANTHROPIC_API_KEY auf den Agent-Key, den Sie in SLUIS_AGENT_KEY ablegen.
Eine Basis-URL bringt keine Tools: Das Anthropic-Protokoll kennt keine Plugin-Erkennung. Registrieren Sie den MCP-Endpunkt selbst, mit claude mcp add oder einem Eintrag in .mcp.json. Beide verweisen auf ${SLUIS_AGENT_KEY} statt auf den Key, damit kein Secret in einer eingecheckten Datei landet.
Codex
Codex liest seinen Provider-Block aus ~/.codex/config.toml:
- Richten Sie
base_urlauf den Responses-Eingang/agent/codex/v1. - Setzen Sie
wire_api = "responses"undenv_key = "SLUIS_AGENT_KEY". - Tragen Sie denselben MCP-Endpunkt unter
[mcp_servers.sluis]ein.
Setup zum Kopieren
Die Tabs unten decken beide Clients ab. Die Console erzeugt dieselben Blöcke mit der öffentlichen URL Ihres Gateways bereits eingetragen, unter Gateway › Agenten-Harness › Einrichtung.
# the agent key is shown once, at creation: keep it in the environment
export SLUIS_AGENT_KEY='sluis-9f2c…'
export ANTHROPIC_BASE_URL='https://api.sluis.ai/agent/claude'
export ANTHROPIC_API_KEY="$SLUIS_AGENT_KEY"
# a base URL adds no tools: register the MCP endpoint separately
claude mcp add --transport http sluis 'https://api.sluis.ai/agent/mcp' \
  --header 'Authorization: Bearer ${SLUIS_AGENT_KEY}'
// .mcp.json: the same registration, kept with the project
{
  "mcpServers": {
    "sluis": {
      "type": "http",
      "url": "https://api.sluis.ai/agent/mcp",
      "headers": {
        "Authorization": "Bearer ${SLUIS_AGENT_KEY}"
      }
    }
  }
}
# Codex reads the key from SLUIS_AGENT_KEY, never from the config file
codex exec -m openai/gpt-5.4 'tighten the retry test'
# ~/.codex/config.toml
model = "openai/gpt-5.4"
model_provider = "sluis"

[model_providers.sluis]
name = "Sluis"
base_url = "https://api.sluis.ai/agent/codex/v1"
env_key = "SLUIS_AGENT_KEY"
wire_api = "responses"

[mcp_servers.sluis]
url = "https://api.sluis.ai/agent/mcp"
bearer_token_env_var = "SLUIS_AGENT_KEY"
default_tools_approval_mode = "approve"
Cursor
Setzen Sie die Basis-URL von Cursor auf den Cursor-Eingang dieses Gateways, /agent/cursor, mit dem Agent-Key im Authorization-Header. Ein Client, der keine Basis-URL setzen kann, darf stattdessen auf den bloßen Origin zeigen, weil das Protokoll von Cursor einen absoluten Pfad festlegt.
Die dokumentierte Route ist POST /agent/cursor/agent.v1.AgentService/Run, über Connect mit dem Content-Type application/connect+proto.
Sluis liest die Connect-Frames ohne Schema und wendet den Datenschutzmodus Ihrer Organisation auf den Prompt-Text darin an:
- tokenize ersetzt erkannte Werte durch umkehrbare Platzhalter und stellt die Originale in der gestreamten Antwort wieder her.
- mask redigiert sie vollständig.
- block lehnt einen Turn mit erkannten Werten ab, bevor irgendetwas Cursor erreicht.
- allow_log leitet den Frame weiter, und der Audit-Trail hält fest, dass er nicht prüfbar war.
Bei tokenize, mask und block wird ein Frame, den Sluis nicht dekodieren kann, mit 422 abgelehnt statt weitergeleitet.
Zwei Grenzen gehören zu diesem Transport:
- Die Namenserkennung und der Prompt-Injection-Schutz lesen einen JSON-Request-Body, und Connect-Protobuf ist keiner: Beide laufen daher nicht. Die Audit-Zeile führt sie als nicht ausgeführt. Hat Ihre Organisation die Namenserkennung verpflichtend gemacht, wird der Turn abgelehnt (
503), statt ungeprüft weitergeleitet zu werden. - Connect meldet keinen Token-Verbrauch, deshalb wird ein Cursor-Turn ohne Token-Zahlen im Audit-Trail versiegelt.
Zugangsdaten-Header
Jeder Eingang akzeptiert seine Zugangsdaten in genau einer Form: x-api-key am Claude-Eingang, was Anthropic-Clients senden, und Authorization: Bearer an den Codex-, Cursor- und MCP-Eingängen. Derselbe Agent-Key im anderen Header wird mit 401 abgelehnt.
MCP-Plugins
Kontrollierte Tools kommen über einen einzigen zustandslosen Endpunkt, POST /agent/mcp. Er hält keine Session: Jede Anfrage leitet die gesamte Autorisierungskette neu ab, ein widerrufener Key, ein widerrufenes Plugin oder ein widerrufener Signaturschlüssel wirkt also beim nächsten Aufruf.
Zwei Klassen von Plugins
- Von Sluis gepflegte Plugins sind kompilierter Sluis-Code, organisationsweit verfügbar. Sie führen keinerlei Mandantencode aus.
- Organisations-Plugins sind Ihre eigenen: ein TOML-Manifest, mit Ed25519 signiert.
Wann ein Manifest akzeptiert wird
- Seine Signatur muss unter einem Signaturschlüssel verifizieren, den Ihre Organisation hinterlegt hat.
- Es ist unveränderlich pro
(organisation, id, version): Eine geänderte Tool-Definition ist eine neue Version, nie eine stille Korrektur. - Es ist an einen kontrollierten HTTPS-MCP-Server gebunden, dessen Endpunkt exakt der URL im signierten Manifest entsprechen muss.
Wo ein Plugin gilt
- Signierte MCP-Plugins gewähren Fähigkeiten an genau einen Agent-Key und binden daher nur auf Key-Ebene.
- Kontext und Skills sind Organisations-Richtlinie: Ein Owner oder Admin wendet sie auf die ganze Organisation oder auf ein Mitglied an, nie auf einen einzelnen Key.
- Ein signiertes Plugin oder ein Textblock ohne Bindung wird nirgends bereitgestellt oder injiziert.
Server-URLs, Manifeste, Signaturen und Upstream-Zugangsdaten erreichen niemals einen Client. Ein Entwickler sieht Tool-Namen und Schemata, sonst nichts.
Kontext und Skills, die das Gateway injiziert
Ihre Engineering-Standards sind nur dann Richtlinie, wenn ein Entwickler sie nicht vergessen kann. Eine ins Repository eingecheckte CLAUDE.md ist ein Vorschlag: Sie lässt sich ändern, löschen oder einfach nicht lesen, und nichts hält fest, was davon passiert ist. Derselbe Text, den das Gateway in jede kontrollierte Agent-Anfrage schiebt, ist die Entscheidung der Organisation.
Zum Beispiel:
- Schreibe den fehlschlagenden Test vor dem Fix.
- Füge nie eine Abhängigkeit ohne genehmigtes ADR (Architecture Decision Record) hinzu.
- Dieses Repository enthält personenbezogene Daten, also pseudonymisiere vor dem Einfügen.
Das ist die Hälfte des Harness, die regelt, wie ein Agent arbeitet, und nicht, welches Modell und welche Tools er erreichen darf. Zwei Plugin-Arten tragen sie, und keine von beiden gewährt eine eigene Fähigkeit:
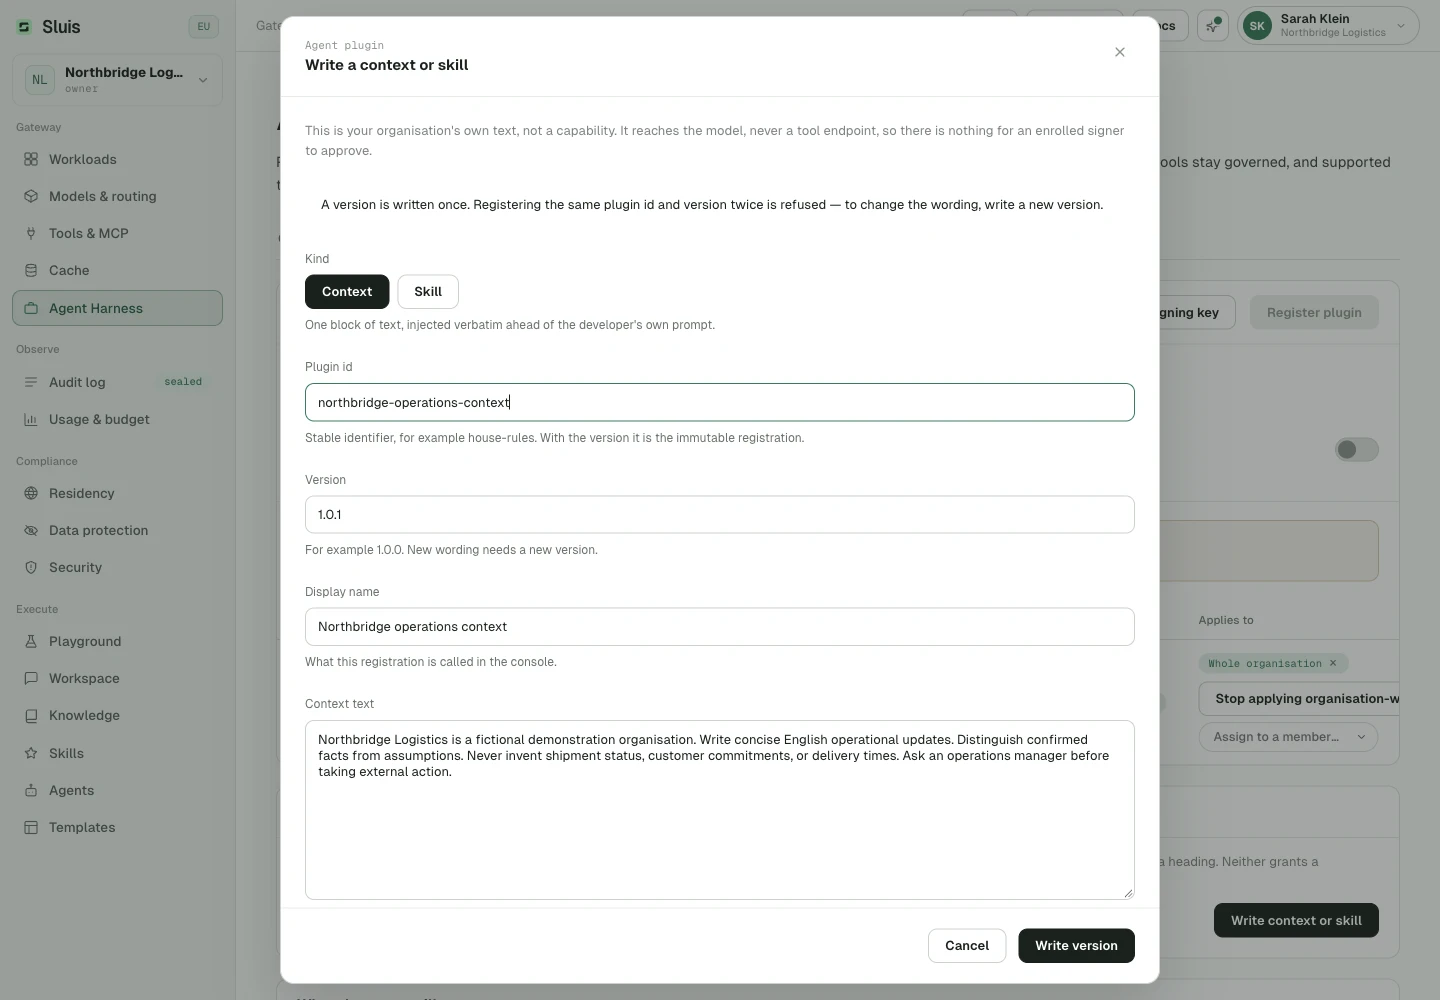
- Kontext. Wortgetreuer Text, vor dem eigenen Prompt des Entwicklers injiziert, bis zu 16 KiB je Version.
- Skill. Ein Name, seine Anweisungen und die Tool-Namen, die er erwartet. Diese Namen werden mit der auf dem Key vermerkten Tool-Obergrenze geschnitten, ein Skill kann einen Key also nie erweitern: Ein Tool, das die Obergrenze nicht führt, wird dem Modell nicht genannt.
Wo eine Version gilt
Eine Version wird an die Organisation oder an ein Mitglied gebunden, und jede Anfrage löst beides auf:
- Organisation. Jeder Agent-Key der Organisation, auch Keys, die nach der Bindung erstellt wurden. Nutzen Sie das für eine Regel, an deren Anhängen niemand denken soll.
- Benutzer. Jeder Agent-Key, den ein Mitglied besitzt, zum Beispiel ein Onboarding-Briefing oder eine strengere Haltung für eine einzelne Person.
Einen Kontext oder Skill an einen einzelnen Agent-Key zu binden, wird abgelehnt: Nur signierte MCP-Plugins binden auf Key-Ebene.
Wie es das Modell erreicht
Die Auflösung ist deterministisch, denn die Injektionsreihenfolge verändert den Prompt. Für jede Anfrage geht Sluis so vor:
- Es bildet die Vereinigung der Bindungen von Organisation und Benutzer.
- Es prüft jedes Plugin genau wie bei Tools erneut und verwirft doppelte Versionen.
- Es ordnet zuerst die Organisation, dann den Benutzer, damit die allgemeine Regel zuerst gelesen wird und die engere Ausnahme zuletzt.
- Es injiziert Kontext wortgetreu und jeden Skill als benannten Abschnitt.
Wo die Blöcke landen:
- Am Claude-Eingang werden sie
systemvorangestellt, in beiden Formen, die diese API erlaubt. - Am Codex-Eingang gehen sie nach
instructions, oder als führende developer-Anweisung, wenn die Anfrage keine trägt.
Lässt sich der Plugin-Speicher nicht lesen oder besteht eine Version ihre Integritätsprüfung nicht, wird dafür nichts injiziert, und die Anfrage läuft trotzdem durch. Die Audit-Zeile trägt dann keine Markierung für diese Version.
Größenlimit
Alles, was in eine Anfrage injiziert wird, passt in 32 KiB. Darüber wird die Anfrage mit 422 abgelehnt, das die Plugins nennt, die das Limit überschritten haben. Nichts wird stillschweigend gekürzt: Eine halbe Anweisung ist schlimmer als keine, und eine Organisation, die eine Regel für wirksam hält, muss erfahren, wenn sie es nicht ist.
Datenschutz
Injizierter Text wird vom Datenschutz nicht umgeschrieben, und die Reihenfolge ist einseitig: Zuerst wird der Prompt des Entwicklers geprüft und pseudonymisiert, dann wird Ihre Richtlinie vorangestellt.
Diese Blöcke sind Ihr eigener kontrollierter Inhalt, in Ihrer eigenen Console verfasst, vor ihnen muss also niemand geschützt werden. Tokenisieren würde auch zerstören, was sie sagen: „Vor dem Einfügen an security@example.com eskalieren“, umgeschrieben zu „vor dem Einfügen an «EMAIL_1» eskalieren“, ist keine Anweisung mehr, die jemand befolgen kann.
Keine Signatur
Kontext und Skills werden in der Console verfasst und tragen keine Signatur. Eine Signatur verhindert, dass ein Manifest ein kontrolliertes Credential auf einen Endpunkt richtet, den niemand genehmigt hat, und ein Textblock richtet sich auf nichts. Alles andere, was eine Registrierung vertrauenswürdig macht, gilt weiter:
- Eine Version ist unveränderlich, und ihre exakten Bytes werden gehasht.
- Die Zeile hält fest, wer sie geschrieben hat und wann.
- Ein Manifest mit einem MCP-Eintrag behält bei jeder Anfrage die verpflichtende Signatur und die Prüfung des hinterlegten Signierenden.
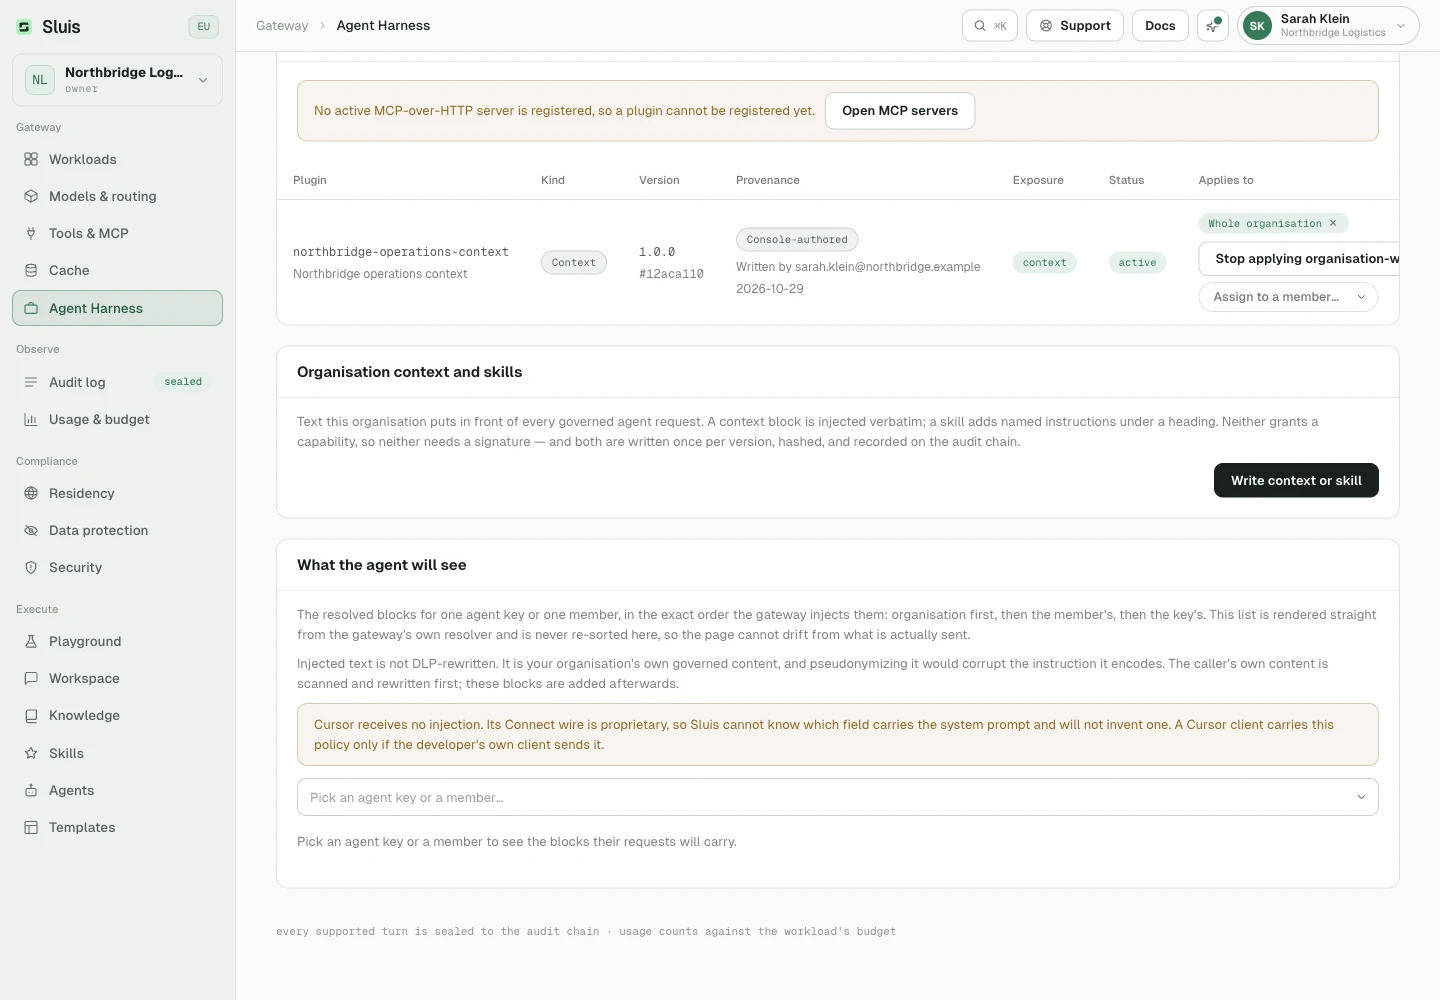
Der Tab Plugins zeigt, ob eine Version signiert oder in der Console verfasst ist, und zeigt für einen gewählten Key oder ein Mitglied eine Vorschau der aufgelösten Blöcke in Injektionsreihenfolge.
Audit-Markierung
Jeder injizierte Block hinterlässt eine Markierung auf der versiegelten Audit-Zeile: context:<plugin_id>@<version>#<digest8>. Der Digest sind die ersten acht Zeichen des SHA-256-Hashes des gespeicherten Manifests dieser Version.
Weil eine Version unveränderlich ist, nennt die Markierung die exakte Version, die das Modell erhalten hat. Der Audit-Trail allein beantwortet also, ob ein Agent zum Zeitpunkt seines Handelns einer bestimmten Regel unterlag.
Cursor
Cursor ist die offen benannte Lücke. Sein Transport /agent/cursor ist ein proprietäres Binärschema: Sluis kann den Text in diesen Frames finden und umschreiben, so funktioniert dort der Datenschutz, aber es kann nicht erkennen, welches Feld der System-Prompt ist. In ein geratenes Feld zu schreiben würde die Anfrage beschädigen, statt sie zu kontrollieren.
Auf diesem Eingang wird daher nichts injiziert, und ein Cursor-Turn trägt Ihren Kontext nur, wenn der Client des Entwicklers ihn selbst sendet. Die Vorschau in der Console sagt dasselbe.
Governance, die weiterhin gilt
Anfragen von KI-Agenten sind gewöhnliche Sluis-Anfragen, mit einer Ausnahme. All das gilt weiterhin:
- Datenschutz (DLP-Prüfung und Pseudonymisierung) läuft vor dem Dispatch, auch in den Protobuf-Frames von Cursor.
- Agent-Keys bleiben zweckgetrennt, und der Harness wird pro Organisation freigeschaltet (siehe Verfügbarkeit).
- Die Rate- und Budgetgrenzen des Keys greifen pro Anfrage.
- MCP-Tools werden Aufruf für Aufruf freigegeben.
- Jede Modellanfrage und jeder Tool-Aufruf wird auditiert und gemessen, und Audit-Zeilen werden versiegelt.
Die Ausnahme ist Residency. Für Modellanfragen auf den Coding-Agent-Routen wird die Richtlinie aufgezeichnet und nicht erzwungen, aus dem Grund im Hinweis am Anfang dieser Seite.
Es gelten die Regeln, die unter Datenschutz und Budgets & Caching beschrieben sind, und sie sind Organisations-Richtlinie: Ein Agent-Key kann sie nicht lockern.
Abrechnung
Jedes aktive von Sluis verwaltete Anbieterkonto (Claude, Codex oder Cursor) kostet 16,50 € Listenpreis pro Kalendermonat, höchstens einmal pro Konto und Monat. Der Betrag geht an Ihre oberste Abrechnungswurzel und erscheint als eigene Rechnungszeile, getrennt von der gemessenen Nutzung. Mehrwertsteuer und der Zuschlag für die Zahlungsart gelten genau wie im Rest der Rechnung.
Trennen stoppt die folgenden Monate. Wird dasselbe Abonnement wieder verbunden, nutzt Sluis das bestehende Konto, statt ein zweites abrechenbares anzulegen: Trennen und erneutes Verbinden im selben Monat kostet daher nur einmal.
Die Gateway-Nutzung selbst bleibt verbrauchsabhängig abgerechnet, genau wie bei API-Keys.
Verfügbarkeit
Die Agent-Harness-Ansicht erscheint in der Console, sobald das Rollout-Flag agent_harness für Ihre Organisation aktiviert ist, was standardmäßig der Fall ist. Ein Owner oder Admin kann es unter Einstellungen › Funktionen ausschalten. Solange es aus ist, lehnt das Gateway Agent-Traffic mit 404 ab.
Fehlersuche
| Symptom | Ursache und Abhilfe |
|---|---|
| 401 oder 404 bei einem / | Der Key ist auf der falschen Fläche oder im falschen Header. Ein API-Key auf /agent/* erhält ein nacktes 404, ein Agent-Key auf /v1/* oder im falschen Header erhält 401. Verwenden Sie einen Agent-Key auf /agent/*, in der Header-Form, die dieser Eingang erwartet. |
| 502 no credential configured for provider | Der Agent-Key nennt einen Anbieter, für den er kein verknüpftes Konto hat. Ein Key gibt nur die Abonnements aus, mit denen er verknüpft ist, und fällt nie auf andere Zugangsdaten der Organisation zurück. Verknüpfen Sie ein Konto für diesen Anbieter oder wählen Sie ein Modell, das das verknüpfte Konto bedient. |
| 428 this agent key has no active Cursor account | Am Key ist kein Cursor-Abonnement verknüpft, oder das verknüpfte ist nicht aktiv. Verknüpfen Sie ein Cursor-Abonnement oder verbinden Sie es in der Console neu. |
| Abo-Erneuerung abgelehnt | Der Anbieter hat die Erneuerung dauerhaft abgelehnt, deshalb bedient das Konto nichts mehr, bis ein Mensch es neu verbindet. Verbinden Sie es in der Console neu: Dasselbe Abonnement nutzt sein bestehendes Konto und seine bestehende Monatsgebühr weiter. |
| 400 mcp_servers is not supported | Eine entfernte MCP-Deklaration in der Anfrage wird vor dem Dispatch abgelehnt, weil ein vom Modell aus erreichter Server die Tool-Kontrolle umgehen würde. Registrieren Sie den Server bei Sluis und erreichen Sie ihn stattdessen über den MCP-Eingang. |
| Keine Setup-Snippets in der Console | Das Deployment hat keine validierte öffentliche Gateway-URL, deshalb zeigt die Console keine Endpunkte. Setzen Sie SLUIS_GATEWAY_PUBLIC_URL auf einen https-Origin und laden Sie dann Gateway › Agenten-Harness › Verbindungen neu. |