Zum Inhalt springen

Jede Anfrage.
Unter Ihrer Kontrolle.

Sluis Gateway stellt die Verbindung zwischen Apps, Agenten und KI unter eine Richtlinie: ein Budget pro Workload, Routing nach Richtlinie, geprüfte sensible Daten und ein Beleg für jede Entscheidung. Ihre Entwickler behalten ihre SDKs und Coding-Agenten.

ISO 27001 zertifiziert

Sluis consoleBeispieldatensatz

request / board-summarySealed

  1. Inspect2 values protected
  2. RouteEU-owned provider
  3. Seal4f9c2a…b40a
Vorhandenes SDK behaltenStandardmäßig nur EUModel and tool controlsEin Auditprotokoll

Ein Platz für jedes Team, jede App und jeden Agenten.

Verwalten Sie KI über Workloads. Jeder bündelt Modellzugriff, Budget und Richtlinien mit einem klaren Nutzungsnachweis.

Workloads entdecken
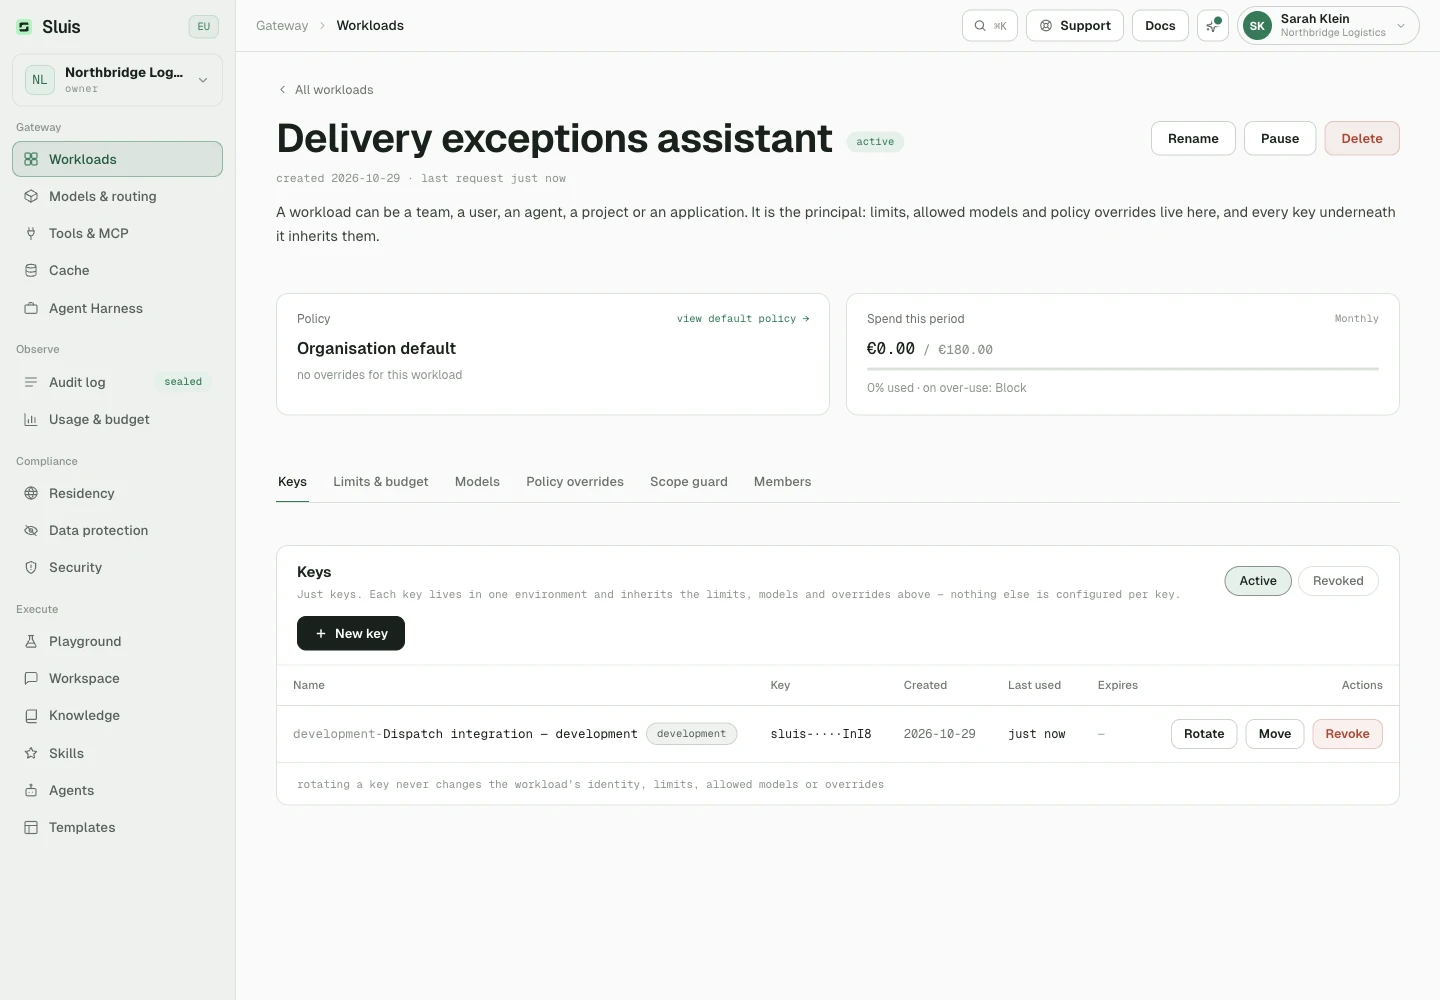
Workload-Zugangsdaten: Verwalten Sie API-Keys und ihre Zugriffseinstellungen.

Englische Oberfläche · illustrative Demodaten. Öffnen Sie das Bild in voller Größe.

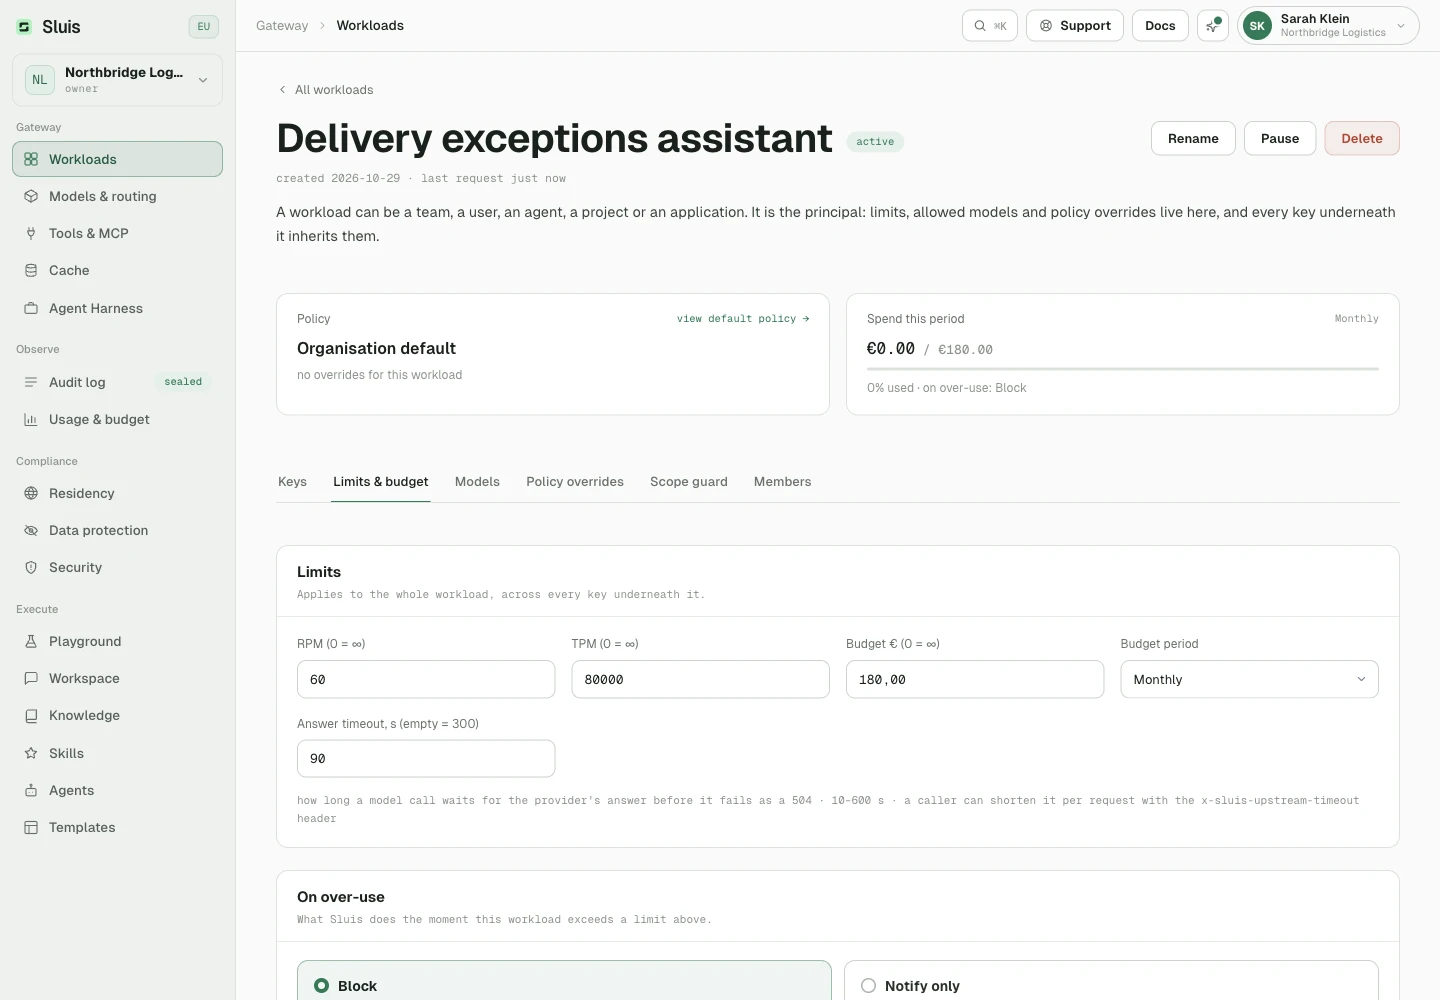
Limits und Budget des Workloads, einschließlich der Antwortfrist des Anbieters.

Englische Oberfläche · illustrative Demodaten. Öffnen Sie das Bild in voller Größe.

Mit Ihren Standards beginnen.

Jeder Workload erbt die Organisationsrichtlinie. Workload-Regeln können Datenschutz und Sicherheit verstärken oder lockern; Residenz und Anbieterzugriff bleiben im erlaubten Rahmen.

Verhalten am Limit festlegen.

Setzen Sie Budgets sowie Anfrage- oder Tokenlimits und blockieren Sie Übernutzung oder benachrichtigen Sie bei fortlaufenden Anfragen. Legen Sie fest, wie lange ein Aufruf auf die Antwort des Anbieters wartet: Bei Zeitüberschreitung endet er als 504 mit Ursache, ein bereits laufender Stream wird dadurch nicht abgebrochen.

Jeder Workload bleibt bei seinem Zweck.

Beschreiben Sie, was die KI eines Workloads darf und was nicht. Ein kleines Modell in EU-Eigentum, in der EU gehostet, prüft jeden Aufruf gegen diesen Einsatzbereich: Blockieren lehnt Aufrufe außerhalb ab, Protokollieren hält das Urteil fest, ohne den Aufruf zu verzögern. Jede Prüfung wird zum Tokenpreis des prüfenden Modells berechnet.

Drei Tore.
Eine kontrollierte Anfrage.

Vom ersten Byte bis zur Antwort begleiten Ihre Regeln jede Anfrage.

Sluis Gateway
01

Kontext bewahren. Details ersetzen.

Sluis prüft vor dem Versand auf persönliche Daten und Geheimnisse. Erkannte Werte werden stabile Tokens. Optionale Injection-Prüfung kann Bedrohungen protokollieren oder blockieren.

Request contentBefore egress
Inside your boundary

Prepare a payment plan for
Alex Morgan, alex@example.com

Personal data replaced
The model receives

Prepare a payment plan for
«PERSON_NAME_1», «EMAIL_1»

Original values stay inside the boundary.
Audit-Log: Prüfen Sie versiegelte Anfragen und ihre Kontrollentscheidungen.

Englische Oberfläche · illustrative Demodaten. Öffnen Sie das Bild in voller Größe.

KI für Teams mit echter Verantwortung.

Über Ihr Team sprechen
Ministerie van Justitie
Omgevingsdienst de Vallei
DCMR Milieudienst Rijnmond
Omgevingsdienst Groene Metropool
Omgevingsdienst Utrecht (ODU)
Omgevingsdienst Midden-West-Brabant
RDW
Adjust
Universiteit van Amsterdam
NHA
Moco Museum
Chemgas
InShared
Het Oranje Kruis
Storteboom
Hyva
Arbeid.ai
Kleentec
Rho Adviseurs
Bezwaarschriftenadviescommissie (BAC)
SoundAware
DLV Advies
Star-shl
Stratego
Contakt
NeKo Ship Supply
Hulshoff
Logisnext / Mitsubishi Forklift Trucks
Bloem Infra
Loendersloot Group
Procap
Condor
Hoogheemraadschap van Rijnland
Aegir Marine
VO-raad & PO-raad
Weekamp Deuren
DBF
STL
Voetbal International
Sena
Move Beyond
Farmplus
Woonbedrijf
Boekenbalie
Medicinfo
Kwast Wijnkopers
Royal ZON
Verhoeven
ABN AMRO
BASF
Bayer
Eurocross
Gilead Sciences
Edelman
PXR
Avanti
Wim Hof Method
Nictiz
Nétive VMS

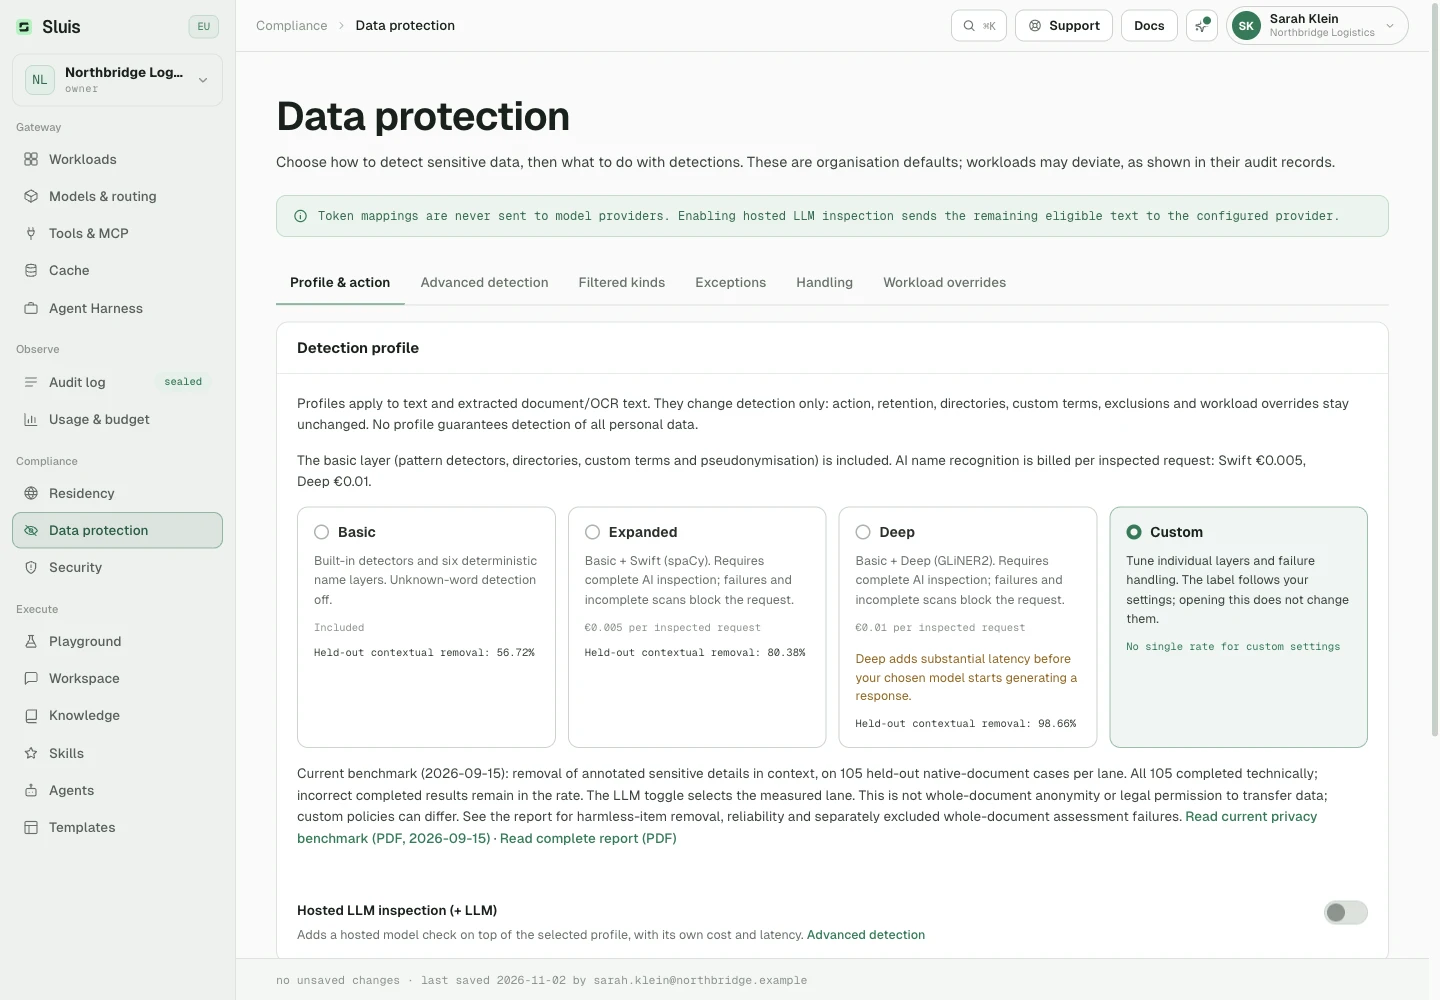
Schutz, der zu Ihren Daten passt.

Wählen Sie ein Profil und den Umgang mit Treffern. Dieselben Schichten gelten für Prompts, Dokumente und OCR-Text.

Datenschutz: Konfigurieren Sie Scanning und Pseudonymisierung.

Englische Oberfläche · illustrative Demodaten. Öffnen Sie das Bild in voller Größe.

Legen Sie fest, was erkannt wird.

Namen & AdressenE-Mail & TelefonIBAN & ZahlungsdatenNationale IDs & BSNAPI-Schlüssel & GeheimnisseEigene Begriffe

Erkennung und Aktion sind getrennt.

Profilwechsel bewahren Aktion, Aufbewahrung, Verzeichnisse, Ausnahmen und Workload-Regeln. Kein Profil erkennt alle persönlichen Daten.

Optionale gehostete LLM-Prüfung

Nach dem lokalen Schutz prüft optional ein gehostetes Modell den übrigen zulässigen Text. Sluis validiert Treffer und tokenisiert lokal. Tokenzuordnungen werden nie an den Anbieter gesendet. Die Option erhöht Kosten und Latenz und muss zur Residenzrichtlinie passen.

EU zuerst.
Danach Ihre Richtlinie.

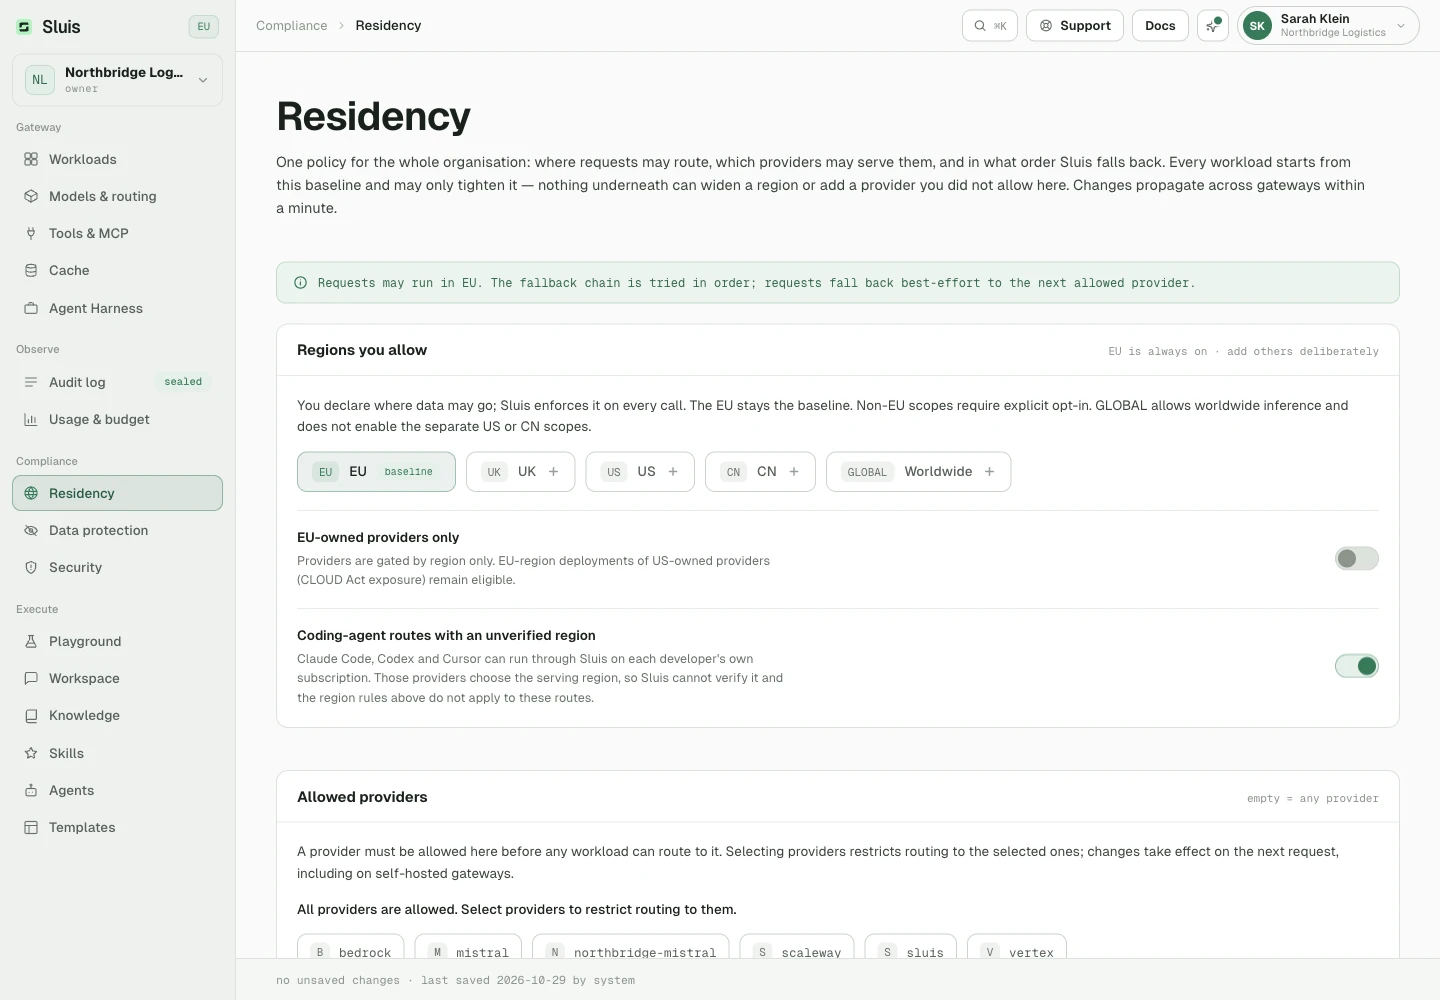
Starten Sie mit einer Residenzvorlage. Prüfen Sie den AVV anhand der tatsächlich erreichbaren Anbieter.

Residenz & Vereinbarungen entdecken
Residency: Legen Sie fest, wo Anfragen verarbeitet werden dürfen.

Englische Oberfläche · illustrative Demodaten. Öffnen Sie das Bild in voller Größe.

Ein AVV für Ihre Konfiguration.

Prüfen Sie den AVV mit organisationsspezifischem Unterauftragnehmer-Anhang: erreichbare Modellanbieter, Regionen und Eigentum.

Die richtige Person unterschreibt.

Benennen Sie eine zeichnungsberechtigte Person zur Vertragsprüfung und Bestätigung neuer internationaler Transferziele.

Ein nachvollziehbarer Nachweis.

Vertragsannahmen werden mit Version und Zeitstempel im Auditprotokoll Ihrer Organisation erfasst.

Mehr Auswahl.
Eine klare Entscheidung.

Modelle, Anbieter und Routing an einem Ort. Vergleichen Sie und geben Sie Apps einen stabilen KI-Zugang.

Modelle & Routing entdecken
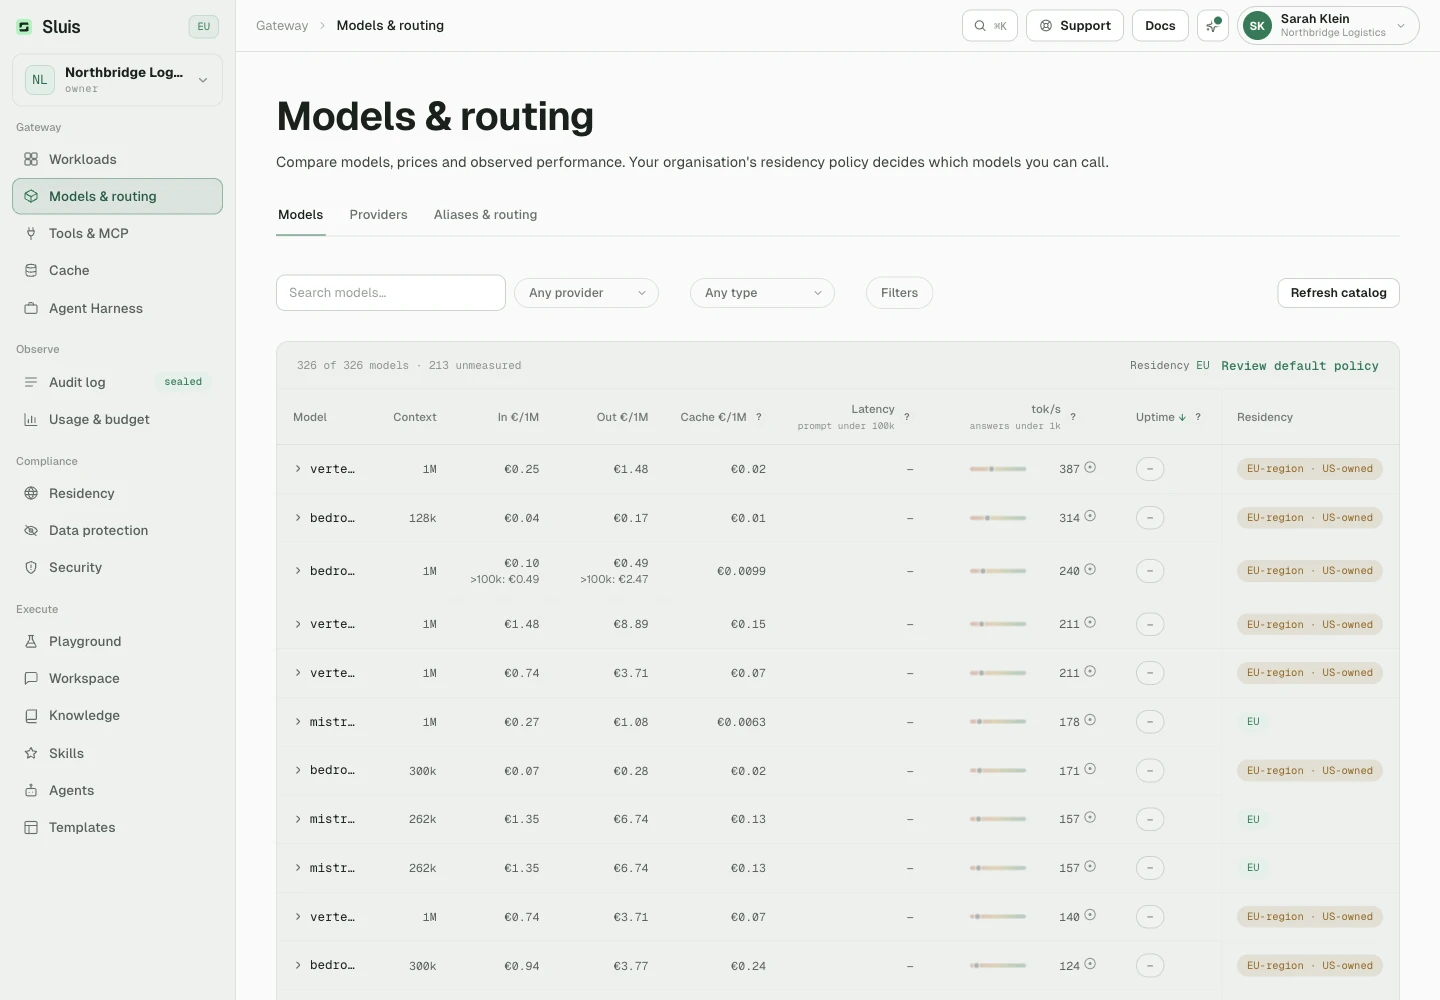
Modellkatalog: Verfügbare Modelle nach Anbieter und Fähigkeiten filtern.

Englische Oberfläche · illustrative Demodaten. Öffnen Sie das Bild in voller Größe.

Eingaben prüfen.
Veränderungen erkennen.

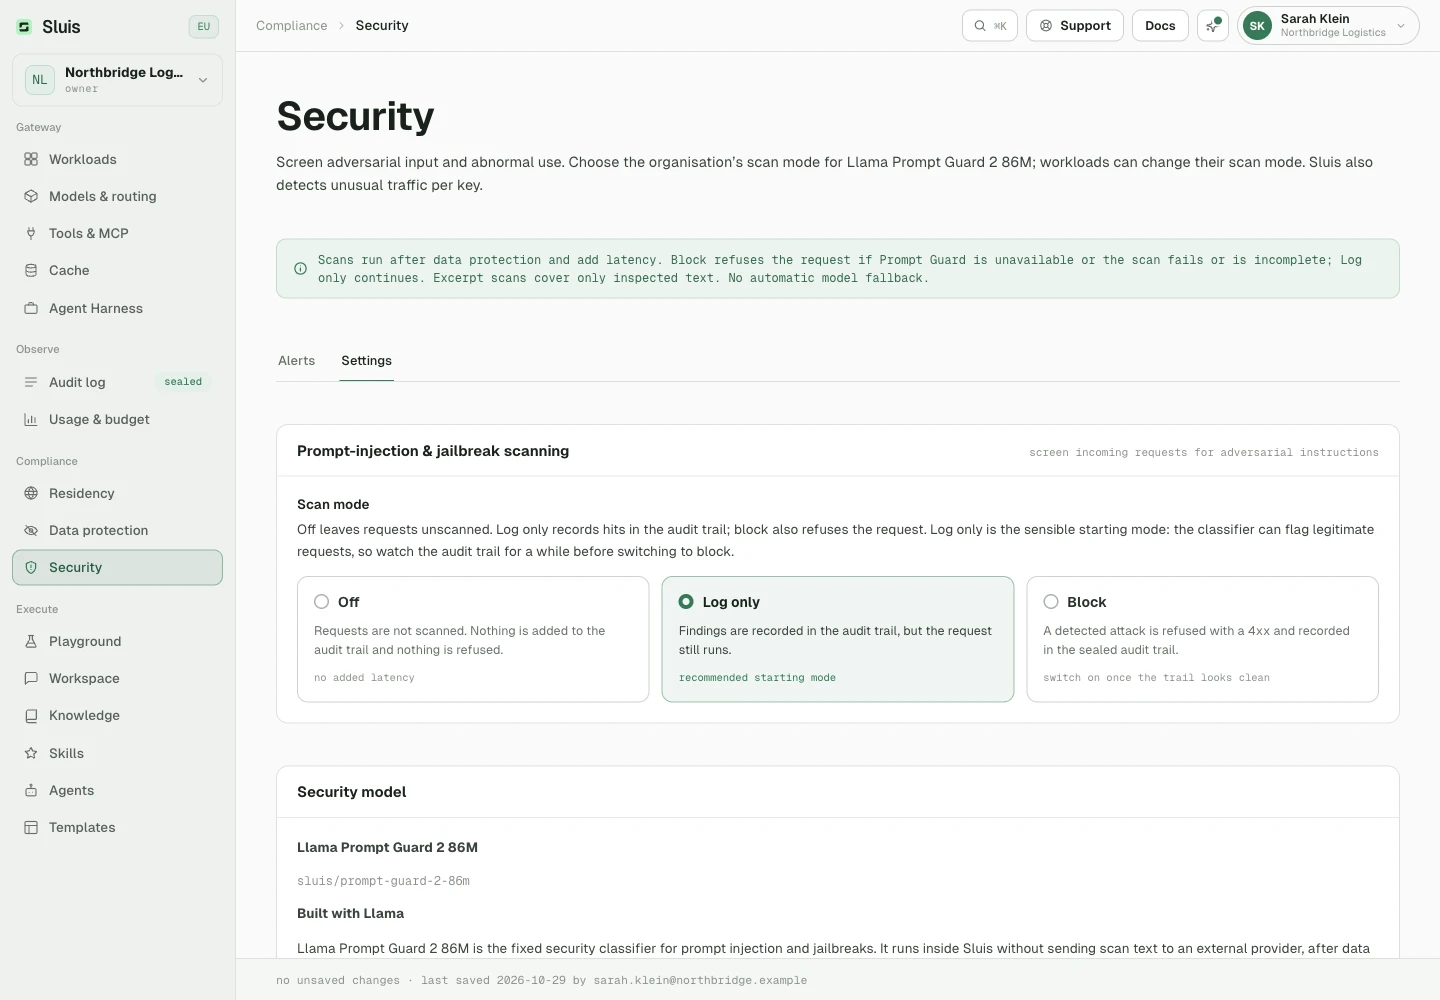
Prüfen Sie auf Prompt-Injection und Jailbreaks. Erkennen Sie ungewöhnliche Schlüsselaktivität im Hintergrund.

Sicherheit: Konfigurieren Sie die Prüfung auf Prompt-Injection.

Englische Oberfläche · illustrative Demodaten. Öffnen Sie das Bild in voller Größe.

Reaktion festlegen.

Starten Sie im Protokollmodus, prüfen Sie Treffer und entscheiden Sie dann über Blockierungen. Legen Sie Organisationsvorgaben fest und passen Sie den Scanmodus je Workload an.

Ungewöhnliches Schlüsselverhalten erkennen.

Erkennen Sie Änderungen bei Anfragevolumen, Nutzungszeiten und Modellwahl. Prüfen Sie Nachweise in Sicherheitsmeldungen mit optionalen E-Mails an ausgewählte Teammitglieder.

So funktioniert die Prüfung

Der Klassifikator läuft in Sluis. Lange Eingaben können stichprobenartig geprüft werden: Angriffe können übersehen und legitime Prompts markiert werden. Prüfen Sie Ergebnisse und Einstellungen.

Richtlinien auch als Code verwalten.

Routing, Datenschutz und Sicherheit teilen eine versionierte Richtlinie. Bearbeiten Sie sie in Konsole oder API, prüfen Sie den Verlauf und stellen Sie frühere Versionen wieder her.

Dokumentation lesen

Behalten Sie Ihre Agenten.
Geben Sie ihnen Regeln.

Ihr Arbeitsverzeichnis bleibt lokal. Sluis kontrolliert Modellverkehr und Toolaufrufe mit zweckgebundenen Agentenschlüsseln.

Claude CodeAuf Ihrem Rechner
/agent/claude

Native agent traffic, inspected and sealed.

Agent keyIsolated
Data inspectionApplied
ToolsGoverned
Audit recordSealed

Modellverkehr und Tools.

MCP-Aufrufe durchlaufen Prüfung, Residenzkontrollen und dieselbe Auditkette. Tool-Zugriff beginnt mit ausdrücklichen Freigaben.

Schlüssel für einen bestimmten Zweck.

Agentenschlüssel können die Standard-API nicht aufrufen. Anbieterzugangsdaten bleiben in Sluis verschlüsselt.

Agent Harness wird schrittweise je Organisation aktiviert. Anbieter wählen die Regionen für Coding-Agenten; diese werden als ungeprüft erfasst.

Agenten-Einrichtungsdokumentation

Anmeldung direkt aus Ihrem MCP-Client.

Richten Sie Claude Code, Codex, Cursor oder einen anderen MCP-Client auf /agent/mcp. Er öffnet Ihren Browser, Sie melden sich wie gewohnt an und bestätigen den Zugriff. Seine Aufrufe laufen dann über Ihren eigenen Agentenschlüssel, und Sie können einen verbundenen Client jederzeit widerrufen.

Tools unter dem eigenen Konto jedes Mitglieds.

In den Sluis Workspace-Einstellungen verbinden Mitglieder ihre eigenen Konten mit Tools, die eine Anmeldung unterstützen. Jeder Toolaufruf läuft dann als diese Person, nicht über ein gemeinsames Organisationstoken.

Private Server warten auf Freigabe.

Wenn Sie es erlauben, können Mitglieder einen privaten MCP-Server vorschlagen. Er bleibt inaktiv, bis ein Administrator ihn freigibt und seine Tools auswählt. Ihre Residenzrichtlinie gilt weiterhin.
Ein neuer Endpunkt.
Ein vertrauter Ablauf.

Kompatibel mit OpenAI- und Anthropic-APIs. SDK, Prompts und Streaming bleiben. Jede App erhält Modelle, Limits und Budget. Rotieren Sie Schlüssel ohne Richtlinienänderung.
OpenAIAPI-kompatibel
AnthropicAPI-kompatibel
main.rs
use serde_json::json;

#[tokio::main]
async fn main() -> Result<(), Box<dyn std::error::Error>> {
    let key = std::env::var("SLUIS_KEY")?;
    let response = reqwest::Client::new()
        .post("https://api.sluis.ai/v1/chat/completions")
        .bearer_auth(key)
        .json(&json!({
            "model": "sluis/auto",
            "messages": [{
                "role": "user",
                "content": "Summarise the project plan."
            }]
        }))
        .send().await?
        .error_for_status()?;

    println!("{}", response.text().await?);
    Ok(())
}
Rust-Abhängigkeiten · Cargo.toml
[dependencies]
reqwest = { version = "0.13", features = ["json"] }
serde_json = "1"
tokio = { version = "1", features = ["macros", "rt-multi-thread"] }
reqwest-Dokumentation

sluis/auto bleibt innerhalb Ihrer Organisationsrichtlinie. Ein Router in Sluis entscheidet, wann eine Anfrage Reasoning braucht; Auszüge für den Klassifikator gehen nur an Anbieter in EU-Eigentum, die in der EU verarbeiten.

Gebaut für Ihren KI-Betrieb.

Dieselben Kontrollen, von einer Anfrage bis zur eigenen Infrastruktur.

Gateway anbinden

Dokumente,
geschützt.

Schützen Sie sensible Daten in DOCX, PDF, Bildern und Text. Rendering und OCR laufen im Gateway mit versiegeltem Auditnachweis.

Dokumentenschutz entdecken
Customer brief.docxExample
Ready for your model

Prepare a payment plan for PERSON_1.
Send the proposal to EMAIL_1.

Personal details replaced

Ausgaben mit
Grenzen.

Setzen Sie Budgets und Ratenlimits je Workload über alle Schlüssel. Optionale verschlüsselte Caches bleiben organisationsisoliert.

Workloads konfigurieren
Project assistantIllustrative budget
€72 / €100Within budget
Scope
This workload
Cache
Organisation only
Storage
Encrypted

Ihr eigener
Bereich.

Betreiben Sie das ganze Produkt auf Ihrer Infrastruktur mit Sluis Edge. Dieselben Gates und dasselbe Ledger unter Ihrer Kontrolle.

Sluis Edge entdecken
Your infrastructure
Sluis Edge
InspectRouteSeal
The data plane stays with you.

Vergleichen, bevor Sie entscheiden

Dieselbe Richtlinie.
Für die Menschen, mit denen Sie arbeiten.

Geben Sie Ihrem Team Sluis Workspace, den Arbeitsbereich auf Ihrem Gateway.

KI-Gateways für EU-Organisationen vergleichen
Sluis Workspace entdecken