Schalten Sie Sluis vor Ihre Modellaufrufe.
Sluis ist ein OpenAI-kompatibler Proxy. Ändern Sie eine Zeile, Ihre base_url, und jede Anfrage fließt fortan durch Ihre Residency-Policy in das manipulationssichere Register. Kein SDK zu lernen, keine Payloads umzuschreiben. Fünf Schritte unten; die vollständige Referenz finden Sie in der Seitenleiste.
Zeit bis zum ersten versiegelten Aufruf: ~2 Minuten. Wenn Ihr Code bereits mit OpenAI spricht, behalten Sie Ihren Client, Ihre Modelle und Ihr Nachrichtenformat exakt so, wie sie sind.
Key holen
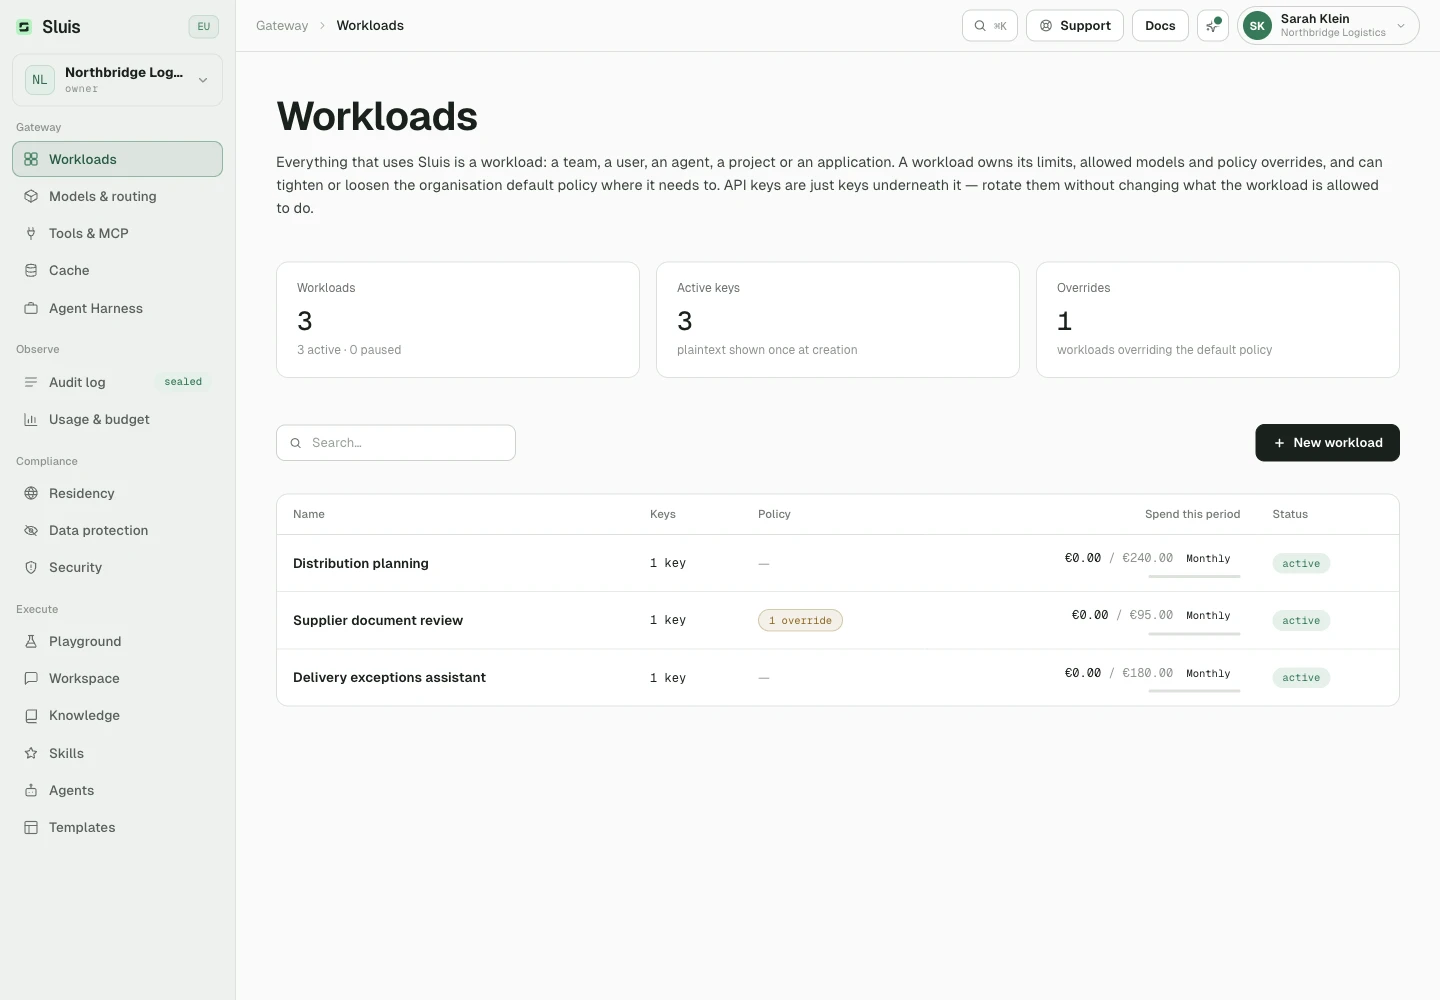
Erstellen Sie in der Console einen Workload und einen Key dafür.
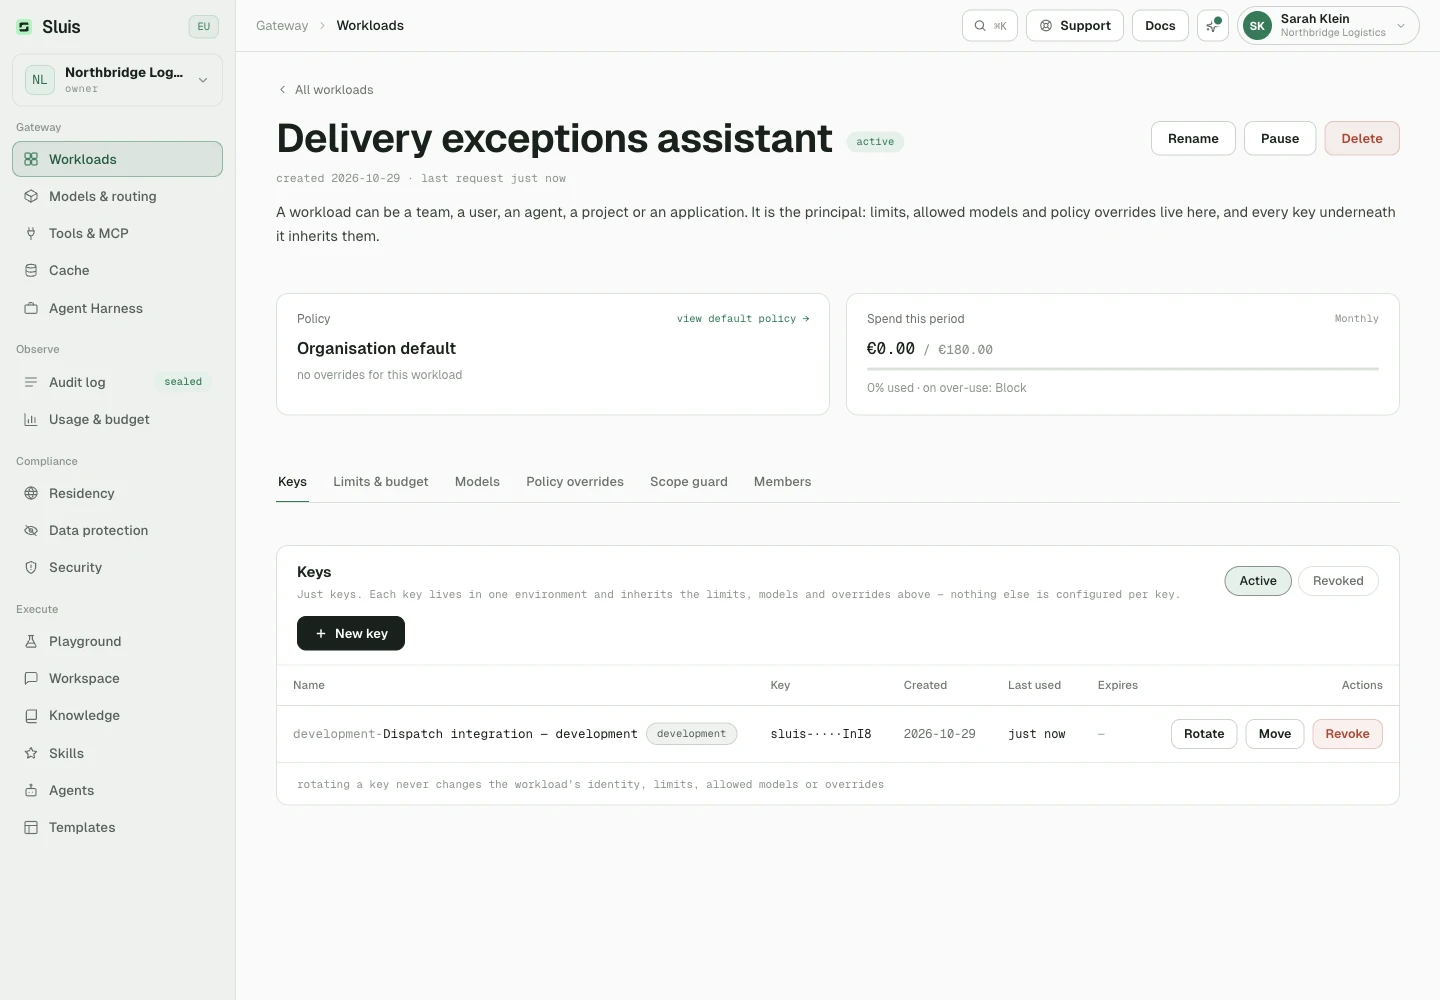
- Öffnen Sie in der Console Workloads und legen Sie einen Workload an. Der Workload besitzt die Limits und die Policy-Einstellungen.
- Fügen Sie dem Workload einen API-Key hinzu. Der Key ist nur ein Zugangsdatum, sein Secret wird einmal angezeigt.
- Kopieren Sie den Key in Ihre Umgebung. Für einen Produktions-Key brauchen Sie eine verifizierte E-Mail-Adresse.
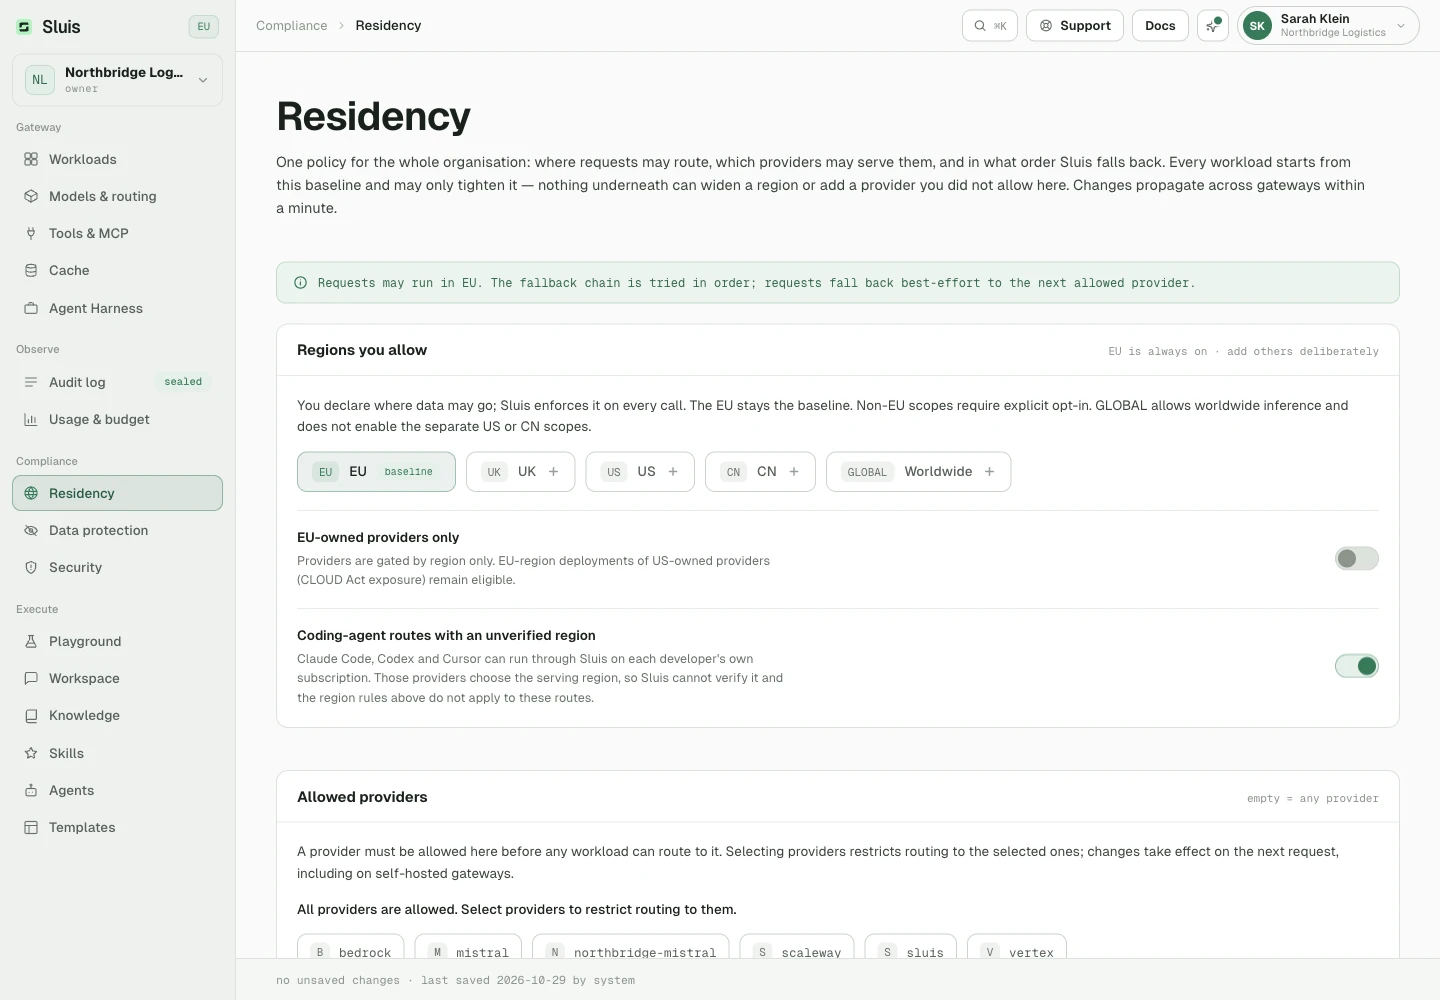
Die Residency-Policy Ihrer Organisation legt fest, wo Anfragen bedient werden dürfen. Der Default erlaubt nur die EU, und Sie können ihn ändern, ohne Code anzupassen.
# keep it in your environment, never in source
export SLUIS_KEY="sluis-7Qk2vN4xR…"
base_url auf Sluis zeigen lassen
Tauschen Sie den Host. Alles dahinter, Modelle, Streaming, Tools, Function Calling, funktioniert unverändert, weil Sluis dieselbe API-Oberfläche proxyt.
import os
from openai import OpenAI

client = OpenAI(
    base_url="https://api.sluis.ai/v1",
    api_key=os.environ["SLUIS_KEY"],
)
import OpenAI from "openai";

const client = new OpenAI({
  baseURL: "https://api.sluis.ai/v1",
  apiKey: process.env.SLUIS_KEY,
});
// no SDK required: reqwest = { version = "0.12", features = ["json"] }
let client = reqwest::Client::new();
let base = "https://api.sluis.ai/v1";  // ← the only change
let key  = std::env::var("SLUIS_KEY")?;
curl https://api.sluis.ai/v1/chat/completions \
  -H "Authorization: Bearer $SLUIS_KEY" \
  -H "Content-Type: application/json" \
  -d '{ "model": "mistral/mistral-large-latest", "messages": [{ "role": "user", "content": "Say hi" }] }'
# already on the Anthropic SDK? Only the base URL changes.
import os
from anthropic import Anthropic

client = Anthropic(
    base_url="https://api.sluis.ai",   # the SDK appends /v1/messages
    api_key=os.environ["SLUIS_KEY"],
)

# Claude Code, in one line: no plugin, no config file
export ANTHROPIC_BASE_URL="https://api.sluis.ai" ANTHROPIC_AUTH_TOKEN="$SLUIS_KEY"
Sie nutzen das Anthropic-SDK oder Claude Code? Richten Sie dessen Base-URL auf Sluis. Header, Streaming und Fehler sind in der API-Referenz dokumentiert.
Anfrage senden
Rufen Sie genauso auf, wie Sie den Anbieter aufrufen würden. Sluis prüft die Anfrage, routet sie durch Ihre Policy, versiegelt sie in der Audit-Kette und gibt die Antwort des Modells unverändert zurück.
Jeder Aufruf liefert einen x-sluis-model-Antwort-Header mit dem provider/model, das ihn bedient hat. Aufrufe eines verwalteten sluis/*-Alias liefern außerdem x-sluis-route.
# Anthropic Claude, served from Google's EU multi-region
resp = client.chat.completions.create(
    model="vertex/claude-opus-4-8",
    messages=[{"role": "user", "content": "Summarise this chart…"}],
)
print(resp.choices[0].message.content)
// Anthropic Claude, served from Google's EU multi-region
const resp = await client.chat.completions.create({
  model: "vertex/claude-opus-4-8",
  messages: [{ role: "user", content: "Summarise this chart…" }],
});
console.log(resp.choices[0].message.content);
// Anthropic Claude, served from Google's EU multi-region
let resp: serde_json::Value = client
    .post(format!("{base}/chat/completions"))
    .bearer_auth(&key)
    .json(&serde_json::json!({
        "model": "vertex/claude-opus-4-8",
        "messages": [{ "role": "user", "content": "Summarise this chart…" }]
    }))
    .send().await?
    .json().await?;

println!("{}", resp["choices"][0]["message"]["content"]);
# response headers on a sluis/* alias call
{
  "x-sluis-route": "auto",
  "x-sluis-model": "vertex/claude-opus-4-8"
}
Residency festlegen
Residency ist Organisations-Policy. Legen Sie sie in der Console unter Residency fest. Sie wird bei jeder Anfrage beim Versand durchgesetzt.
- Der Default erlaubt nur die EU-Jurisdiktion.
- Eine Anfrage, die einen Anbieter außerhalb der erlaubten Menge erreichen würde, wird mit
403abgewiesen, bevor Daten das Haus verlassen, es sei denn, Ihre Policy leitet sie auf einen konformen Fallback um. - Das gilt, ob der Prompt PHI in einem HIPAA-regulierten Ablauf oder besondere Datenkategorien nach DSGVO enthält.
# default policy is EU only: a US provider is refused at dispatch
curl https://api.sluis.ai/v1/chat/completions \
  -H "Authorization: Bearer $SLUIS_KEY" \
  -H "Content-Type: application/json" \
  -d '{ "model": "openai/gpt-5.6", "messages": [{ "role": "user", "content": "Say hi" }] }'

# → 403 permission_error
# "provider `openai` (jurisdiction `US`) is not permitted by the tenant's residency policy"
Zu erweitern, wohin Daten dürfen, ist immer eine explizite, protokollierte Entscheidung: die Console verlangt die Anerkennung der Übermittlungsbedingungen, bevor US- oder chinesische Anbieter freigeschaltet werden, und die Änderung landet im Audit-Protokoll.
Sie möchten personenbezogene Daten vom Modell fernhalten? Aktivieren Sie Datenschutz.
- Sluis ersetzt erkannte personenbezogene Daten und Secrets durch stabile, typisierte Tokens wie
«EMAIL_1». - Nur die Tokens gehen an den Anbieter.
- Die Originalwerte werden in der Antwort wiederhergestellt.
- Die Token-Zuordnung wird nie gespeichert.
Die vollständige Detektor-Bibliothek und die Namenserkennung finden Sie in der Datenschutz-Referenz.
Siegel prüfen
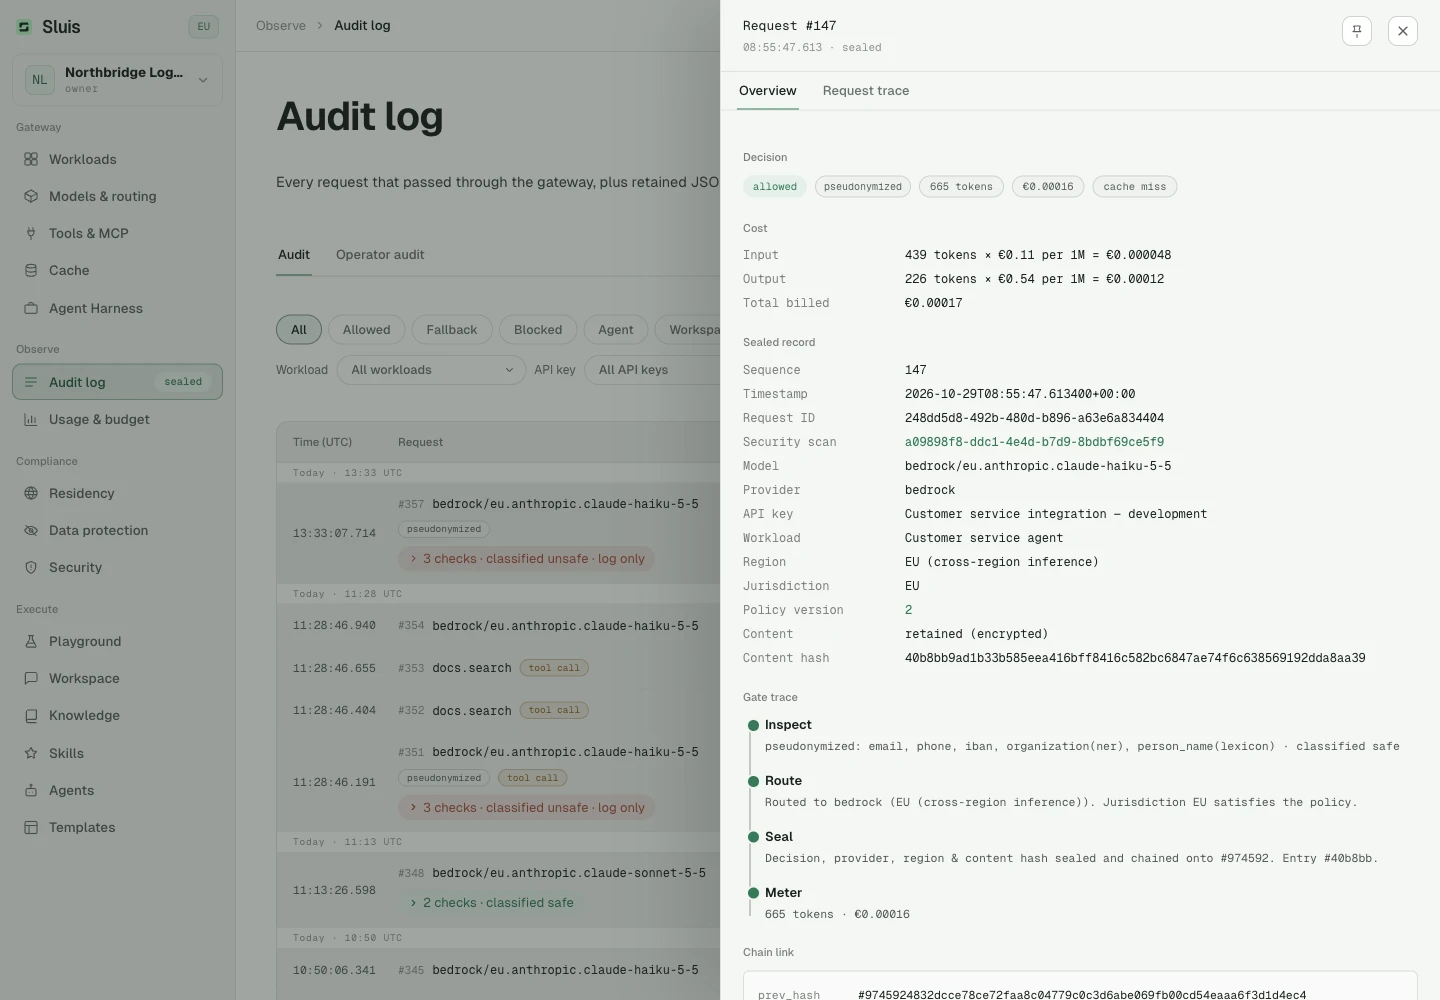
Jeder Aufruf hängt einen Eintrag an die Hash-Kette an. Der Hash jedes Eintrags ist sha256(prev_hash + record), sodass jedes veränderte Feld alle nachfolgenden Glieder bricht.
Die Audit-Metadaten lesen Sie über die Admin-API. Ein vollständiger Export und die Prüfung der Kette laufen über die Gateway-CLI.
Im Audit-Log der Console ist jede Anfrage eine Zeile. Klappen Sie sie auf, um die ausgeführten Prüfungen zu sehen:
- Namenserkennung
- LLM-Datenschutzprüfung
- Scope-Guard des Workloads
- Sicherheitsprüfung
Jede Prüfung ist ein eigener versiegelter Eintrag der Kette, mit eigenen Kosten. GET /admin/audit liefert sie in der checks-Liste der Anfrage.

# audit metadata over the admin API, admin token scope audit:read
curl "https://api.sluis.ai/admin/audit?from=2026-09-01" \
  -H "Authorization: Bearer $SLUIS_ADMIN_TOKEN"

# a full export and a chain verification are operator CLI subcommands
sluis-gateway audit export --tenant $TENANT_ID
sluis-gateway audit verify-chain --tenant $TENANT_ID

# → chain intact
Agent-Skill für Ihren Coding-Assistenten
Sie entwickeln mit einem KI-Coding-Assistenten? Laden Sie den Sluis Agent-Skill herunter: eine SKILL.md plus Referenzdateien zu jedem Endpoint, jedem Fehlercode, Residency, Datenschutz, Keys und Workloads. Entpacken Sie ihn in den Skills-Ordner Ihres Assistenten. Er antwortet dann aus unserer Referenz, statt zu raten.
Agent-Skill herunterladenZIP mit SKILL.md und Referenzdateien