Skanowanie bezpieczeństwa
Opcjonalne wykrywanie prompt injection i jailbreaków przy śluzie, analizowane przed wysyłką. Trzy tryby: off | log | block. off pomija skan. log zapisuje wykrycia bez blokowania ruchu. block odrzuca wykryte ataki i blokuje, gdy model jest niedostępny lub klasyfikacja jest błędna albo niepełna. Bez automatycznej zmiany modelu.
Bezpieczeństwo zawsze korzysta z Llama Prompt Guard 2 86M (sluis/prompt-guard-2-86m), wewnątrz Sluis bez wysyłania tekstu na zewnątrz. 0,01 EUR za ukończony skan logiczny, jeden raz niezależnie od okien i wyniku, także dla bezpiecznych próbek; bez dopłaty za tokeny. Tryb wyłączony, odmowy wstępne i błędy techniczne nie są płatne. Nakładające się okna do 512 tokenów modelu zachowują granice segmentów, w całkowitym budżecie od 4096 do 65536 tokenów. Stały próg wynosi 0,8. Skan działa po ochronie danych, która może zachować dane osobowe, gdy jest wyłączona lub tylko rejestruje. Skany zwiększają opóźnienie i mają ograniczony czas. Długie dane używają fragmentów; bezpieczny wynik obejmuje tylko sprawdzony tekst. Audit zapisuje sprawdzone i wszystkie bajty. Built with Llama. Meta Llama 3.1 Community License.
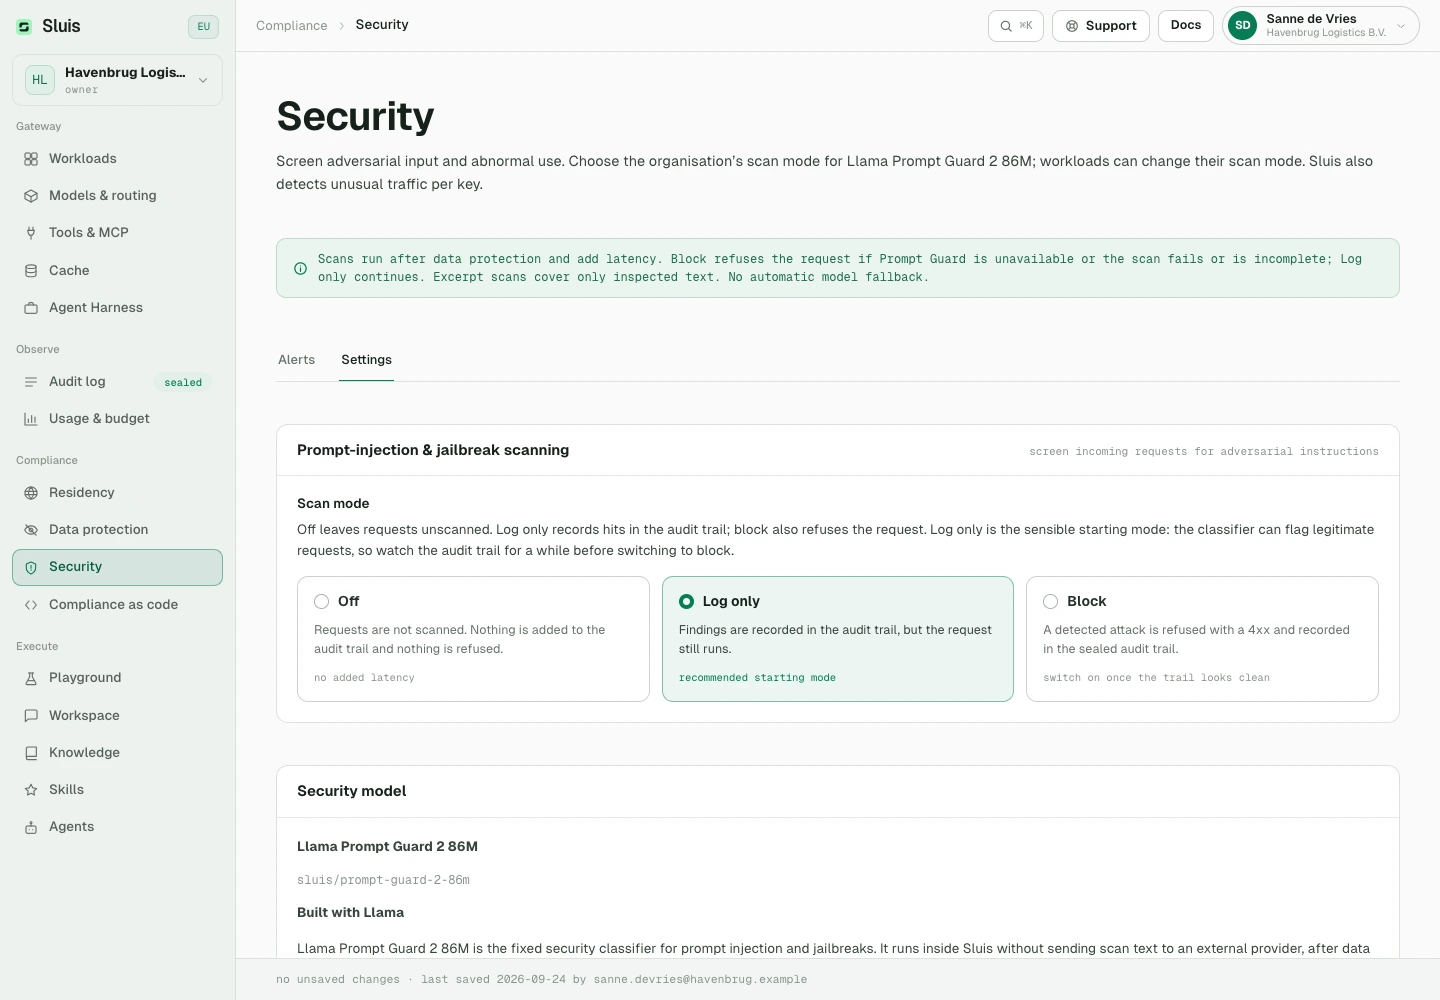
Każdy skan ma osobny, powiązany płatny wpis audytu: sec:injection:<score>. Opłaty mogą wystąpić również po zablokowaniu żądania lub obsłużeniu go z pamięci podręcznej. Wyjątki dla kluczy mogą zmieniać tryb skanu. Osobna opcjonalna inspekcja prywatności Nemotron korzysta z Nebul zgodnie z polityką rezydencji i jest rozliczana za tokeny.
Osobno opcjonalne wykrywanie anomalii zachowania kluczy działa jako zadanie w tle, bez żadnego opóźnienia żądań: linie bazowe per klucz z odpornych statystyk z sezonowością godzina-tygodnia, plus wielowymiarowa warstwa isolation forest. Alerty są wyjaśnialne, nigdy goły wynik, i trafiają do widoku Bezpieczeństwo w Konsoli, opcjonalnie e-mailem.
Bezpieczeństwo konta
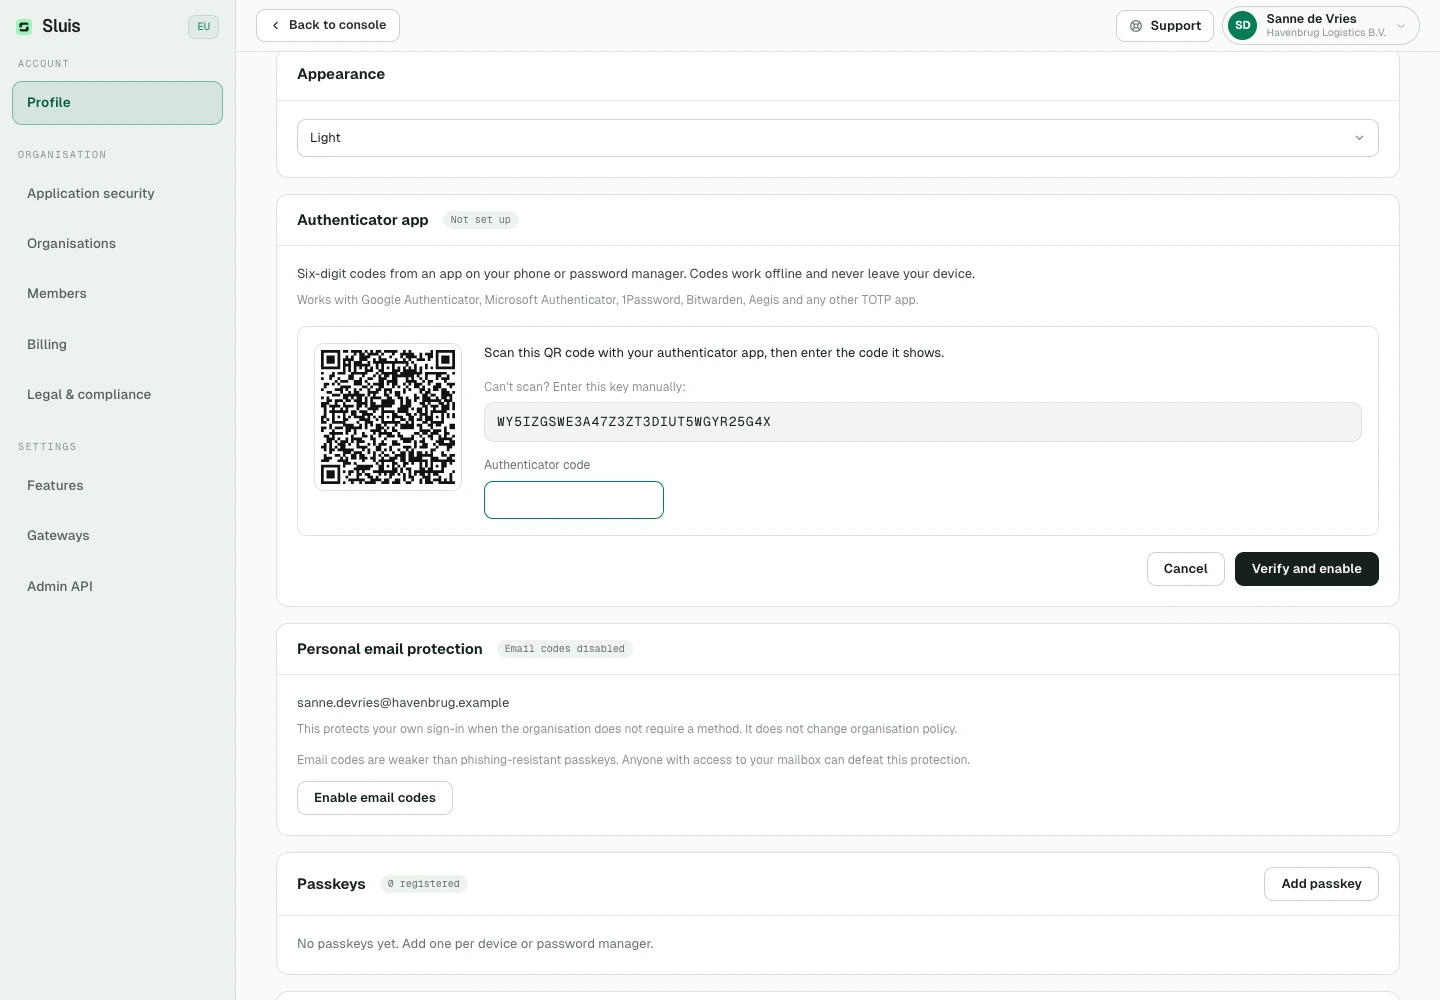
Zaloguj się e-mailem i hasłem albo przez Google, Apple lub Microsoft (konta służbowe lub szkolne w Microsoft Entra ID). W Profilu dodaj passkey lub aplikację uwierzytelniającą jako drugi składnik: działa każda aplikacja TOTP, na przykład Google Authenticator, Microsoft Authenticator, 1Password lub Bitwarden. Gdy masz już drugi składnik, możesz wygenerować jednorazowe kody odzyskiwania. Właściciele i administratorzy mogą wymagać uwierzytelniania dwuskładnikowego dla organizacji w Ustawienia › Bezpieczeństwo aplikacji i wybrać, która metoda się liczy: passkey, kody e-mail lub aplikacja uwierzytelniająca. Członkowie, którzy jej nie mają, muszą ją skonfigurować, zanim będą mogli kontynuować. Sesja rozpoczęta logowaniem przez Google jest zwolniona z tego wymogu; logowanie przez Apple, Microsoft lub hasłem nie jest. Zdarzenia logowania są pieczętowane w dzienniku audytu.
Zweryfikuj pieczęć
Każde wywołanie dopisuje wpis do łańcucha hashy. Hash każdego wpisu to sha256(prev_hash + record), więc każde zmienione pole łamie wszystkie kolejne ogniwa. Metadane audytu czytasz przez API administracyjne; pełny eksport i weryfikacja łańcucha działają przez CLI gatewaya.
W dzienniku audytu w Konsoli każde żądanie to jeden wiersz. Rozwiń go, aby zobaczyć wykonane kontrole: rozpoznawanie nazw, inspekcję prywatności LLM, strażnika zakresu workloadu i skan bezpieczeństwa. Każda kontrola pozostaje osobnym zapieczętowanym wpisem w łańcuchu, z własnym kosztem. GET /admin/audit zwraca je na liście checks danego żądania.
# audit metadata over the admin API, admin token scope audit:read
curl "https://api.sluis.ai/admin/audit?from=2026-09-01" \
  -H "Authorization: Bearer $SLUIS_ADMIN_TOKEN"

# a full export and a chain verification are operator CLI subcommands
sluis-gateway audit export --tenant $TENANT_ID
sluis-gateway audit verify-chain --tenant $TENANT_ID

# → chain intact