Przejdź do treści

Zaufanie zaczyna się
od dowodów.

Kontroluj dostęp, chroń dane wrażliwe i decyduj, dokąd trafiają żądania. Zachowaj zapis, który zespół może sprawdzić.

Postępuj zgodnie z prośbą.
Zobacz mechanizmy kontroli.

Dostęp zaczyna się od logowania przez Microsoft, Google lub Apple, weryfikacji dwuetapowej w aplikacji uwierzytelniającej, ról i poświadczeń obciążeń. Potem Twoja polityka towarzyszy każdemu żądaniu do modelu.

Wewnątrz Twojego obszaru roboczego

Witamy Alex Morgan

Chronione wartości osobiste
Chronione żądanie

Witamy PERSON_1

Hosting w UE · właściciel w UEMiejsce zamieszkania sprawdzane przed trasowaniem
Nagrane wraz z prośbą8f21… → b40a… → d93c…

Przykładowe żądanie · Twoja polityka określa działanie.

Chroń dane wrażliwe.

Wybierz profile wykrywania danych osobowych i tajemnic. Zastąp wykryte wartości odwracalnymi tokenami, zanim żądanie dotrze do modelu.

Twoja polityka może tokenizować, maskować, blokować lub rejestrować wykrycia. W chronionych skanach pismo odręczne i tusz, których OCR nie potrafi odczytać, są niszczone, a nie zgadywane. Żaden profil wykrywania nie gwarantuje pełnego pokrycia.

Poznaj ochronę danych
Wybierz miejsce docelowe.

Domyślnie tylko w UE. Region hostingu, własność dostawcy i lista dozwolonych określają, które trasy modelowe się kwalifikują.

Region przyjmujący w UE i własność dostawcy z UE to odrębne elementy kontroli.

Poznaj rezydencję i DPA

Zachowaj dowody.

Każde żądanie jest zapisywane raz, a wykonane kontrole są zgrupowane pod nim: rozpoznawanie nazw, ochrona danych, strażnik zakresu i skan bezpieczeństwa. Routing i wynik trafiają do łańcucha audytowego opartego na hashach, który możesz wyeksportować i niezależnie zweryfikować.

Przy włączonym przechowywaniu treści ślad żądania pokazuje razem wejście i wyjście każdego wywołania narzędzia.

Spróbuj zweryfikować rekord

Wpis, który możesz
sprawdzić.

Każdy rekord jest powiązany z poprzednim. Zmiana zapieczętowanego rekordu przerywa weryfikację łańcucha.

Wypróbuj na tym przykładzie: zmień werdykt strażnika zakresu, a potem go przywróć, aby zobaczyć różnicę.

Przykładowy łańcuch audytuSHA-256
  1. request #117…
  2. ↳ name recognition…
  3. ↳ data protection…
  4. ↳ scope guard…
  5. ↳ security scan…
Przygotowywanie łańcucha próbek…

Ten lokalny przykład ponownie oblicza skróty. Nie są wykorzystywane żadne dane klientów.

Jedno żądanie.
Każda kontrola pod nim.

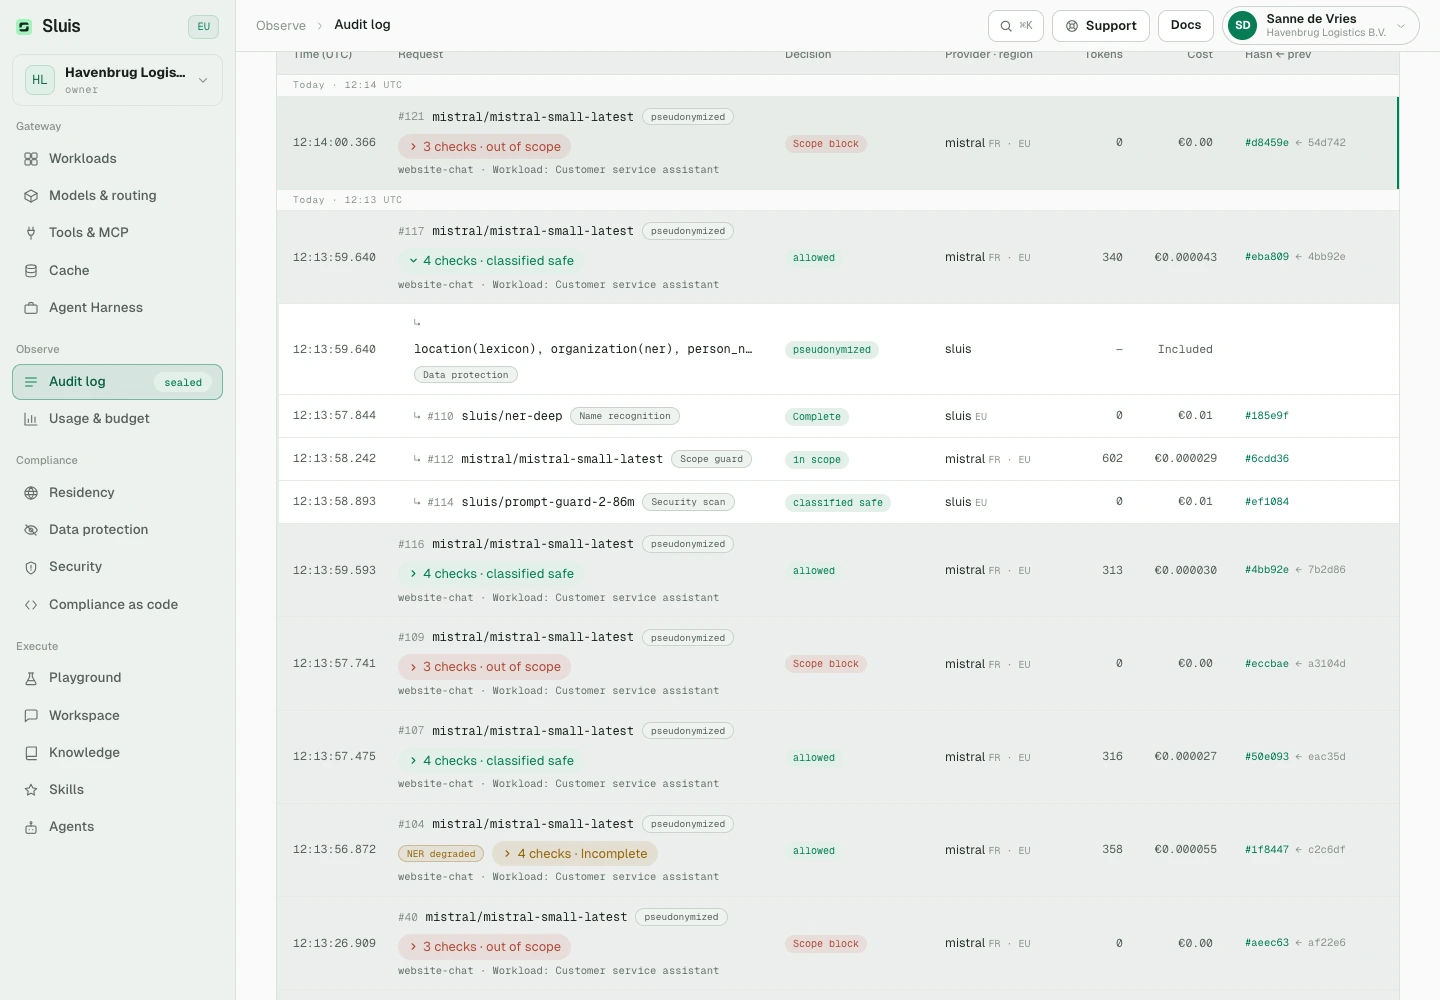
Dziennik audytu pokazuje każde żądanie raz, a wykonane kontrole są zgrupowane pod nim. Rozwiń wiersz, aby zobaczyć werdykt i koszt każdej warstwy.

Dziennik audytu w konsoli Sluis. Żądanie #117 jest rozwinięte i pokazuje cztery kontrole: ochronę danych, rozpoznawanie nazw, strażnika zakresu i skan bezpieczeństwa.
Zrzut ekranu konsoli Sluis (interfejs w języku angielskim) z przykładową organizacją. Żądania odrzucone przez strażnika zakresu są oznaczone jako poza zakresem.

AI dla zespołów z prawdziwą odpowiedzialnością.

Porozmawiajmy o zespole
Ministerie van Justitie
Omgevingsdienst de Vallei
DCMR Milieudienst Rijnmond
Omgevingsdienst Groene Metropool
Omgevingsdienst Regio Utrecht (ODRU)
Omgevingsdienst Midden-West-Brabant
COA
RDW
Adjust
Universiteit van Amsterdam
NHA
Moco Museum
Chemgas
InShared
Het Oranje Kruis
Storteboom
Hyva
Arbeid.ai
Kleentec
Rho Adviseurs
Bezwaarschriftenadviescommissie (BAC)
SoundAware
DLV Advies
Star-shl
Stratego
Contakt
NeKo Ship Supply
Hulshoff
Logisnext / Mitsubishi Forklift Trucks
Bloem Infra
Loendersloot Group
Procap
Condor
Hoogheemraadschap van Rijnland
Aegir Marine
VO-raad & PO-raad
Weekamp Deuren
DBF
STL
Voetbal International
Sena
Move Beyond
Farmplus
Woonbedrijf
Boekenbalie
Medicinfo
Kwast Wijnkopers
Royal ZON
Verhoeven
ABN AMRO
BASF
Bayer
Eurocross
Gilead Sciences
Edelman
PXR
Avanti
Wim Hof Method
Nictiz
Nétive VMS

Usuń zawartość.
Zachowaj dowód.

Ustaw czas przechowywania. Usuń treść, zachowując metadane audytu i połączenia hash do weryfikacji.

Przechowywane treści i pamięci podręczne są szyfrowane w spoczynku. Wyłącz przechowywanie treści, aby zachować rejestr samych metadanych; pamięci podręczne odpowiedzi również zostaną wyłączone.

Poznaj kontrolę przechowywania
Prośba o zapis
Zachowana treść

Przygotuj wiadomość powitalną dla Alexa Morgana.

Audyt metadanych
Zachowane
Decyzja o trasie
UE · stosowana polityka
Ogniwa łańcucha
Możliwość sprawdzenia

Gotowe do
Twojej oceny.

Zacznij od dokumentacji. Przekaż zespołowi pytania i wymagania.

Zgłaszasz lukę?

Wyślij raporty bezpieczeństwa prywatnie na adres hello@sluis.ai.

Zgłoś problem

Kilka przydatnych odpowiedzi.

Czy hosting w UE oznacza, że dostawca jest własnością UE?

Nie. Region hostingu i własność prawna to odrębne mechanizmy kontroli. Ustawienie wymagające właściciela w UE wyklucza dostawców z właścicielem spoza UE, nawet jeśli ich infrastruktura znajduje się w UE.

Czy ochrona danych znajduje każdą wartość wrażliwą?
Żaden profil detekcji nie gwarantuje pełnego pokrycia. Wybierz warstwy danych i przejrzyj testy porównawcze i wyniki. Opcjonalna hostowana inspekcja przetwarza pozostały kwalifikujący się tekst u dostawcy, co zwiększa opóźnienia i koszty.
Czym różnią się żądania agenta kodowania?

Agent programistyczny i pliki robocze pozostają na komputerze programisty. Sluis kontroluje ruch do modeli i dostępne narzędzia MCP. W przypadku żądań agentów korzystających z subskrypcji dostawca wybiera region przetwarzania, zapisywany jako niezweryfikowany.

Czy płaszczyzna danych może działać w oparciu o naszą własną infrastrukturę?
Tak. Sluis Edge obsługuje płaszczyznę danych, zachowaną zawartość, dane uwierzytelniające i księgę audytu w Twoim środowisku. Używaj modeli lokalnych, gdy ruch modelowy musi pozostać w Twojej sieci.

Czy wszystko, co czyta model, jest pseudonimizowane?

Nie. Pseudonimizacja działa w jedną stronę: chroni to, co Twoja organizacja wysyła. W Sluis Workspace publiczne wyniki wyszukiwania w sieci trafiają do modelu bez zmian. Wartość, którą rozmowa już ztokenizowała, pozostaje tokenem także w tych wynikach, więc wynik nie może zdradzić, co oznacza token.
Przynieś swoje wymagania.

Omówimy z Tobą przepływ danych, kontrole i dowody.

Porozmawiaj o bezpieczeństwie