Análisis de seguridad
Detección opcional de inyecciones de prompt y jailbreaks en la esclusa, analizada antes del despacho. Tres modos: off | log | block. off omite el análisis. log registra las detecciones sin bloquear el tráfico. block rechaza los ataques detectados y bloquea si el modelo no está disponible o la clasificación falla o queda incompleta. Sin cambio automático de modelo.
La seguridad siempre usa Llama Prompt Guard 2 86M (sluis/prompt-guard-2-86m), dentro de Sluis sin transferir el texto al exterior. 0,01 EUR por análisis lógico completado, una vez independientemente de las ventanas o el veredicto, incluidos los extractos seguros; sin recargo por tokens. Desactivado, rechazos previos y errores técnicos no se cobran. Las ventanas solapadas de hasta 512 tokens del modelo conservan los segmentos, dentro del presupuesto total configurado de 4096 a 65536 tokens. El umbral fijo es 0,8. El análisis sigue a la protección de datos, que puede conservar datos personales si está desactivada o solo registra. Los análisis añaden latencia y tienen plazos limitados. Las entradas largas usan extractos; un veredicto seguro solo cubre el texto inspeccionado. Audit registra bytes inspeccionados y totales. Built with Llama. Meta Llama 3.1 Community License.
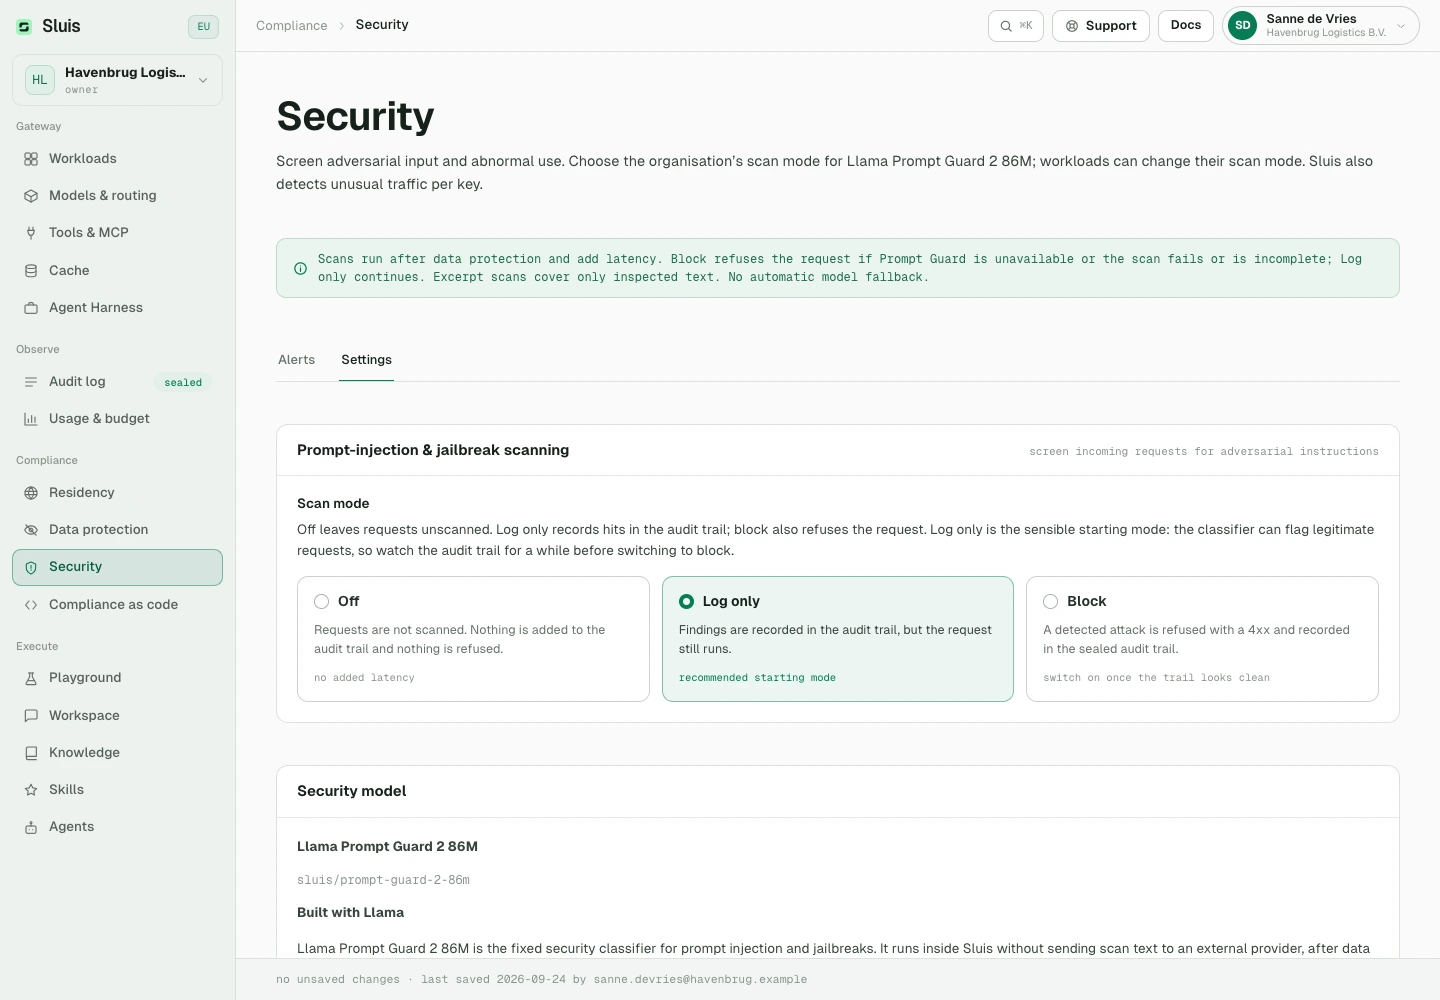
Cada análisis tiene una entrada de auditoría facturable separada y vinculada: sec:injection:<score>. Puede haber cargos aunque la solicitud original se bloquee o se responda desde la caché. Las excepciones por workload pueden cambiar el modo de análisis. Por separado, la inspección de privacidad Nemotron opcional usa Nebul según su política de residencia y se factura por tokens.
Por separado, la detección opcional de anomalías del comportamiento de las claves corre como trabajo en segundo plano, sin latencia alguna en las peticiones: líneas base por clave con estadística robusta y estacionalidad hora-de-semana, más una capa multivariante de bosque de aislamiento. Las alertas son explicables, nunca una puntuación desnuda, y llegan a la vista Seguridad de la Consola, con correo opcional.
Seguridad de la cuenta
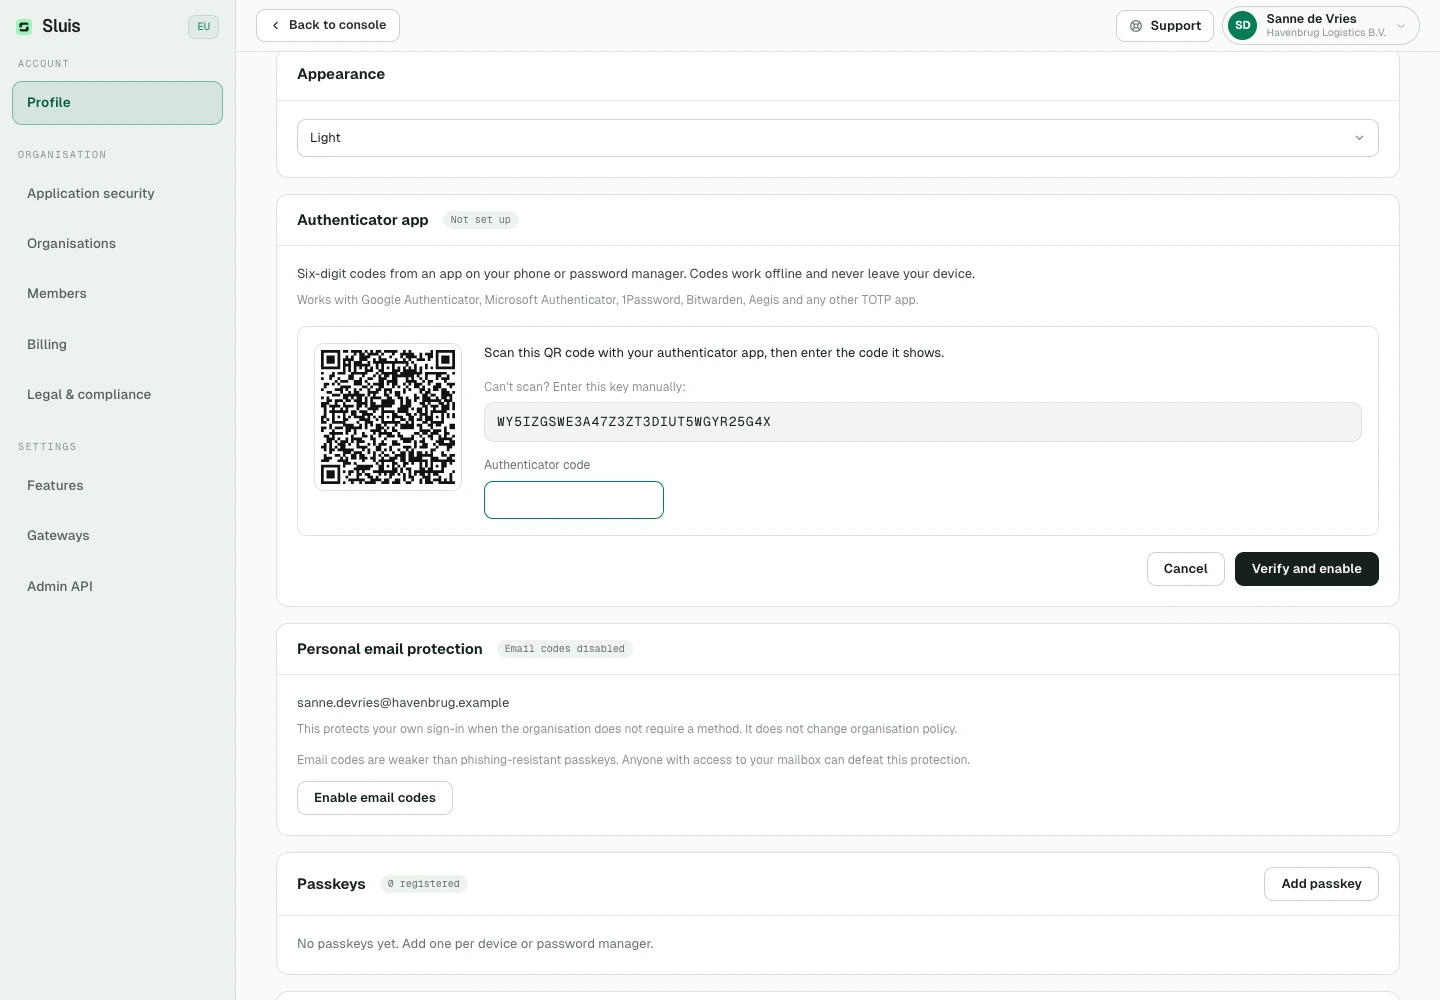
Inicie sesión con correo y contraseña, o con Google, Apple o Microsoft (cuentas profesionales o educativas de Microsoft Entra ID). En Perfil, añada una passkey o una aplicación de autenticación como segundo factor: sirve cualquier aplicación TOTP, como Google Authenticator, Microsoft Authenticator, 1Password o Bitwarden. Con un segundo factor configurado puede generar códigos de recuperación de un solo uso. Los propietarios y administradores pueden exigir la verificación en dos pasos para la organización en Ajustes › Seguridad de la aplicación y elegir qué método cuenta: passkeys, códigos por correo o una aplicación de autenticación. Los miembros que no lo tengan deben configurarlo antes de continuar. Una sesión iniciada con Google está exenta de ese requisito; los inicios de sesión con Apple, Microsoft o contraseña no lo están. Los eventos de inicio de sesión se sellan en el registro de auditoría.
Verificar el sello
Cada llamada añade una entrada a la cadena de hashes. El hash de cada entrada es sha256(prev_hash + record), de modo que cualquier campo alterado rompe todos los eslabones posteriores. Lea los metadatos de auditoría por la API de administración; la exportación completa y la verificación de la cadena se ejecutan por la CLI del gateway.
En el registro de auditoría de la Consola, cada solicitud es una fila. Despliéguela para ver las comprobaciones que ejecutó: reconocimiento de nombres, inspección LLM de privacidad, control de alcance del workload y análisis de seguridad. Cada comprobación sigue siendo una entrada sellada propia de la cadena, con su propio coste. GET /admin/audit las devuelve en la lista checks de la solicitud.
# audit metadata over the admin API, admin token scope audit:read
curl "https://api.sluis.ai/admin/audit?from=2026-09-01" \
  -H "Authorization: Bearer $SLUIS_ADMIN_TOKEN"

# a full export and a chain verification are operator CLI subcommands
sluis-gateway audit export --tenant $TENANT_ID
sluis-gateway audit verify-chain --tenant $TENANT_ID

# → chain intact