Saltar al contenido

La confianza empieza
con pruebas.

Controle el acceso, proteja datos sensibles y decida adónde van las solicitudes. Conserve un registro que su equipo pueda revisar y verificar.

Siga la solicitud.
Ver los controles.

El acceso empieza con el inicio de sesión de Microsoft, Google o Apple, la verificación en dos pasos con una app de autenticación, los roles y las credenciales de cada carga. Después, su política acompaña cada solicitud al modelo.

Dentro de tu espacio de trabajo

Bienvenido Alex Morgan

Valores personales protegidos
Solicitud protegida

Bienvenido PERSON_1

Hosting UE · propiedad en la UEResidencia verificada antes de la ruta
Grabado con la solicitud.8f21… → b40a… → d93c…

Solicitud de ejemplo · su póliza determina la acción.

Proteja los datos sensibles.

Elija perfiles de detección de datos personales y secretos. Reemplace los valores detectados con tokens reversibles antes de que la solicitud llegue al modelo.

Su política puede tokenizar, enmascarar, bloquear o registrar las detecciones. En los escaneos protegidos, la escritura a mano y la tinta que el OCR no puede leer se destruyen, no se adivinan. Ningún perfil de detección garantiza una cobertura completa.

Explorar la protección de datos
Elija el destino.

Solo UE por defecto. La región de alojamiento, la propiedad del proveedor y su lista de permitidos determinan qué rutas modelo son elegibles.

La región anfitriona de la UE y la propiedad del proveedor de la UE son controles separados.

Explorar residencia y DPA

Guarde la evidencia.

Cada solicitud se registra una vez, con los controles aplicados agrupados debajo: reconocimiento de nombres, protección de datos, control de alcance y análisis de seguridad. La ruta y el resultado entran en un registro de auditoría encadenado por hashes que puede exportar y verificar de forma independiente.

Con la retención de contenido activada, la traza de la solicitud muestra juntas la entrada y la salida de cada llamada a herramienta.

Intente verificar un registro

Un registro que puede
poner a prueba.

Cada registro está vinculado al anterior. Cambiar un registro sellado rompe la verificación de la cadena.

Pruébelo con este ejemplo: cambie el veredicto del control de alcance y luego restáurelo para ver la diferencia.

Cadena de auditoría de ejemploSHA-256
  1. request #117…
  2. ↳ name recognition…
  3. ↳ data protection…
  4. ↳ scope guard…
  5. ↳ security scan…
Preparando cadena de muestra...

Este ejemplo local vuelve a calcular los hashes. No se utilizan registros de clientes.

Una solicitud.
Cada control debajo.

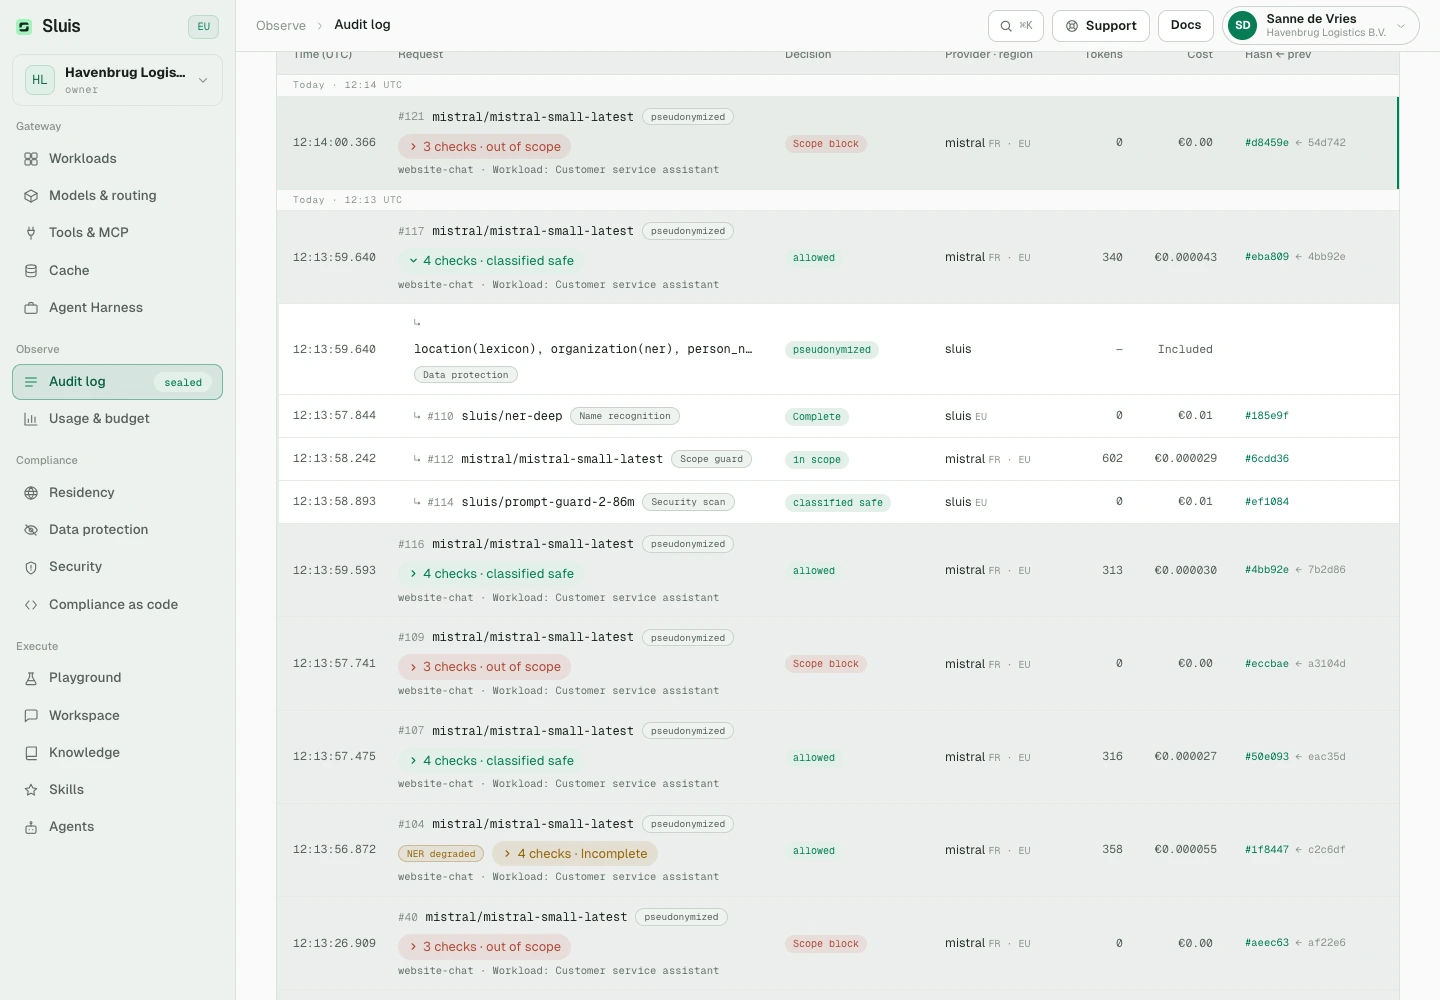
El registro de auditoría muestra cada solicitud una vez, con los controles aplicados agrupados debajo. Despliegue una fila para ver el veredicto y el coste de cada capa.

Registro de auditoría de la consola de Sluis. La solicitud #117 está desplegada y muestra cuatro controles: protección de datos, reconocimiento de nombres, control de alcance y análisis de seguridad.
Captura de pantalla de la consola de Sluis (interfaz en inglés) con una organización de ejemplo. Las solicitudes rechazadas por el control de alcance aparecen como fuera de alcance.

IA para equipos con responsabilidades reales.

Hablemos de su equipo
Ministerie van Justitie
Omgevingsdienst de Vallei
DCMR Milieudienst Rijnmond
Omgevingsdienst Groene Metropool
Omgevingsdienst Regio Utrecht (ODRU)
Omgevingsdienst Midden-West-Brabant
COA
RDW
Adjust
Universiteit van Amsterdam
NHA
Moco Museum
Chemgas
InShared
Het Oranje Kruis
Storteboom
Hyva
Arbeid.ai
Kleentec
Rho Adviseurs
Bezwaarschriftenadviescommissie (BAC)
SoundAware
DLV Advies
Star-shl
Stratego
Contakt
NeKo Ship Supply
Hulshoff
Logisnext / Mitsubishi Forklift Trucks
Bloem Infra
Loendersloot Group
Procap
Condor
Hoogheemraadschap van Rijnland
Aegir Marine
VO-raad & PO-raad
Weekamp Deuren
DBF
STL
Voetbal International
Sena
Move Beyond
Farmplus
Woonbedrijf
Boekenbalie
Medicinfo
Kwast Wijnkopers
Royal ZON
Verhoeven
ABN AMRO
BASF
Bayer
Eurocross
Gilead Sciences
Edelman
PXR
Avanti
Wim Hof Method
Nictiz
Nétive VMS

Borra el contenido.
Guarde la prueba.

Configure la retención. Puede borrar el contenido y conservar los metadatos y enlaces hash para verificarlo.

El contenido conservado y las cachés se cifran en reposo. Desactive la conservación del contenido para mantener un registro solo de metadatos; las cachés de respuestas también se desactivarán.

Explorar controles de retención
Solicitar registro
Contenido retenido

Prepare un correo electrónico de bienvenida para Alex Morgan.

Metadatos de auditoría
Conservado
Decisión de ruta
UE · política aplicada
Eslabones de cadena
Verificable

Listo para
su revisión.

Empiece por la documentación. Comparta sus preguntas y requisitos con nuestro equipo.

¿Reportar una vulnerabilidad?

Envíe informes de seguridad de forma privada a hello@sluis.ai.

Informar un problema

Algunas respuestas útiles.

¿El hosting de la UE significa que un proveedor es propiedad de la UE?

No. La región de alojamiento y la propiedad jurídica son controles separados. La opción que exige propietarios en la UE excluye a proveedores con propietarios fuera de la UE, aunque sus despliegues estén alojados en la UE.

¿La protección de datos encuentra todos los valores sensibles?
Ningún perfil de detección garantiza una cobertura completa. Elija las capas para sus datos y revise los puntos de referencia y los resultados. La inspección alojada opcional procesa el texto elegible restante con un proveedor y agrega latencia y costo.

¿En qué se diferencian las solicitudes de agentes de codificación?

El agente de programación y los archivos de trabajo permanecen en el equipo del desarrollador. Sluis controla el tráfico de modelos y las herramientas MCP disponibles. Para las solicitudes de agentes mediante suscripción, el proveedor elige la región de procesamiento, que se registra como no verificada.

¿Puede el avión de datos funcionar con nuestra propia infraestructura?

Sí. Sluis Edge ejecuta el plano de datos, el contenido retenido, las credenciales y el libro de auditoría en su entorno. Utilice modelos locales cuando el tráfico del modelo deba permanecer dentro de su red.
¿Se seudonimiza todo lo que lee el modelo?

No. La seudonimización funciona en un solo sentido: protege lo que su organización envía. En Sluis Workspace, los resultados públicos de búsqueda web llegan al modelo sin cambios. Un valor que su conversación ya tokenizó sigue tokenizado dentro de esos resultados, de modo que un resultado no puede revelar qué representa un token.

Traiga sus requisitos.

Trabajaremos con usted en el flujo de datos, los controles y la evidencia.

hablar de seguridad