Herramientas MCP
Servidores de herramientas externos tras la misma esclusa de cumplimiento, con permisos por clave denegados por defecto.
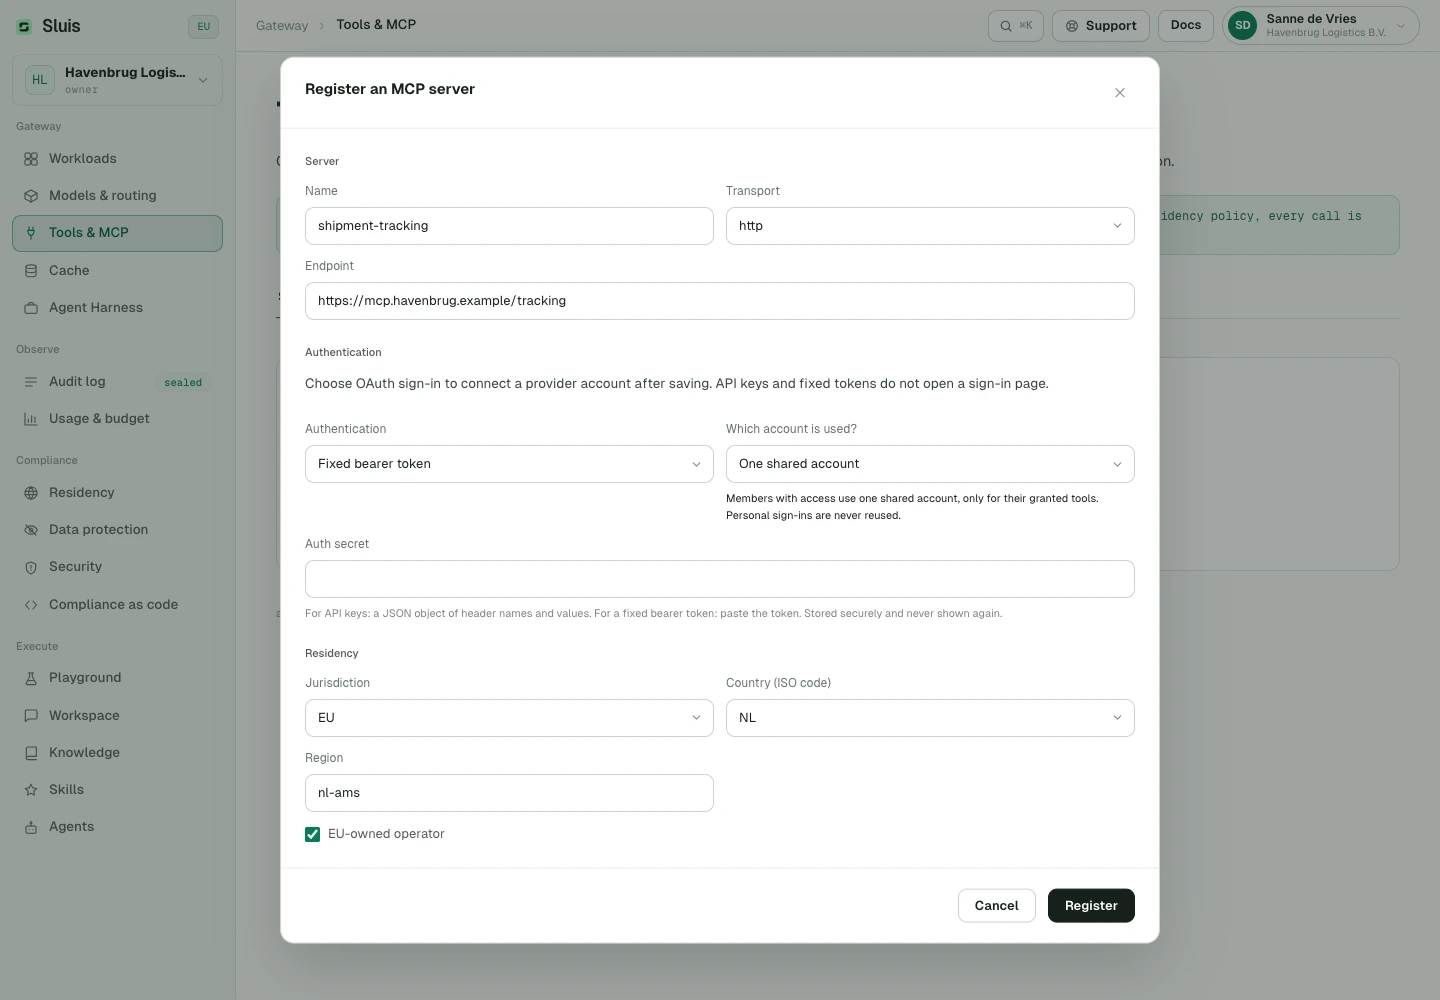
Registre servidores de herramientas MCP externos (HTTP, SSE o stdio) en la Consola con etiquetas de residencia; los secretos de autenticación se sellan en la bóveda de credenciales y nunca se devuelven.
Cada llamada a herramienta pasa por la misma esclusa que una chat completion: Inspección (protección de datos sobre los argumentos), Enrutamiento (residencia sobre el servidor), Sellado (cadena de auditoría), Medición (tasa y presupuesto). Las concesiones de herramientas son por clave y denegadas por defecto. Sluis también responde a POST /v1/mcp como servidor MCP en sí mismo, exponiendo exactamente las herramientas concedidas a la clave que llama.
# list the tools this key is granted (deny-by-default)
curl https://api.sluis.ai/v1/mcp \
  -H "Authorization: Bearer $SLUIS_KEY" \
  -d '{ "jsonrpc": "2.0", "id": 1, "method": "tools/list" }'

# every tools/call clears Inspect → Route → Seal → Meter
# invoke a granted tool — the call clears Inspect → Route → Seal → Meter
curl https://api.sluis.ai/v1/mcp \
  -H "Authorization: Bearer $SLUIS_KEY" \
  -d '{ "jsonrpc": "2.0", "id": 2, "method": "tools/call",
        "params": { "name": "crm.lookup", "arguments": { "email": "j.devries@acme.nl" } } }'
{
  "jsonrpc": "2.0",
  "id": 2,
  "result": {
    "content": [{ "type": "text", "text": "1 match: account 8817, status active" }]
  }
}
Autenticación MCP: dos direcciones
Credenciales estáticas del servidor
Use headers para cabeceras fijas. El valor heredado oauth indica un token OAuth bearer estático en la bóveda, no un inicio de sesión en el navegador.
Modo de cuenta
Para OAuth interactivo: Organización (account_mode=organization) usa una identidad compartida conectada explícitamente por un administrador mediante OAuth. Nunca reutiliza credenciales personales. Cada usuario (account_mode=user) usa solo la conexión del miembro que actúa. La autenticación es independiente: OAuth interactivo usa user_oauth; el valor heredado oauth sigue siendo un token bearer estático.
Conexiones personales con servicios externos
En el modo Cada usuario, inicie sesión en el servicio externo desde Workspace → Ajustes → Conexiones. Los servidores añadidos por administradores deben autorizarse primero para Workspace. Una conexión no evita los permisos, la residencia, la protección de datos ni los presupuestos. Los administradores pueden consultar el estado y revocar conexiones, pero no usar otra identidad. Las llamadas sin identidad de usuario, incluidas las claves de la organización, se rechazan en este modo. GET/PUT /chat/settings expone mcp_enabled (booleano, true por defecto para nuevas organizaciones, ajustes antiguos y un campo ausente en la respuesta). Omitirlo en PUT conserva el valor actual, incluido false. Con false, Workspace no descubre herramientas MCP y rechaza su ejecución, incluidas las herramientas ya descubiertas en conversaciones existentes, Agents y subagentes. Se conservan los registros, aprobaciones, permisos y credenciales. Los accesos externos /agent/mcp, /v1/mcp y el Playground de la consola no se ven afectados. La política de registro de servidores personales sigue siendo independiente y aplicable a toda la organización. Los propietarios y administradores lo cambian con Herramientas MCP en conversaciones de Workspace, en la configuración de Workspace de la consola. Cuando una llamada a una herramienta en Workspace llega a un servidor en modo Cada usuario con el que usted no se ha conectado, o el servicio ya no acepta su inicio de sesión, la herramienta devuelve connect_required y la respuesta muestra una acción Conectar para ese servidor; nada se ejecuta con otra identidad.
Sugerencias MCP personales
Las sugerencias MCP personales están Desactivadas por defecto. Requerir aprobación del administrador permite proponer servidores privados solo para el solicitante. Los administradores revisan explícitamente herramientas, residencia y autenticación; aprobar nunca concede acceso comodín ni convierte automáticamente el servidor en uno de la organización. Los servidores privados admiten none (sin inicio de sesión externo) u OAuth interactivo, no secretos estáticos personales. Desactivado pausa los servidores personales existentes, pero no bloquea el inicio de sesión en servidores añadidos por administradores. La solicitud de un miembro solo indica el servidor y su endpoint; mientras está pendiente no contacta con el servidor ni concede herramientas. La aprobación fija la configuración revisada y una lista explícita de nombres de herramientas, solo para el solicitante, que después inicia sesión en Conexiones si el servidor usa OAuth. Eliminar una solicitud aprobada revoca el servidor y sus conexiones.
Iniciar sesión en Sluis desde un cliente MCP
OAuth entrante en /agent/mcp conecta el cliente a Sluis mediante el navegador. Es independiente del inicio de sesión externo con user_oauth. Apruebe el acceso en la organización deseada. Sluis crea o reutiliza automáticamente una credencial personal de herramientas para este cliente. Siguen vigentes las vinculaciones de plugins, los permisos y las políticas. No se pega ninguna clave en esta configuración OAuth de herramientas; la configuración de claves para modelos no cambia. El cliente encuentra Sluis mediante los documentos de descubrimiento publicados, se registra y abre su navegador en la página de consentimiento /console/mcp-authorize, que muestra el cliente, la organización y las herramientas accesibles; allí aprueba o deniega. La organización debe tener activado Agent Harness. Los tokens de acceso duran una hora y los de actualización rotan en cada uso. Revoque un cliente en Agent Harness › Clientes conectados, lo que desconecta sus tokens y su clave de agente personal.
claude mcp add --transport http sluis https://<gateway>/agent/mcp
codex mcp add sluis --url https://<gateway>/agent/mcp
codex mcp login sluis
Ejemplos de configuración, no una matriz de interoperabilidad verificada. Estos ejemplos no demuestran interoperabilidad con Claude, Codex ni proveedores externos.