Security-Scanning
Optionale Prompt-Injection- und Jailbreak-Erkennung an der Schleuse, gescannt vor dem Versand. Drei Modi: off | log | block. off überspringt die Prüfung. log protokolliert Funde ohne den Verkehr zu blockieren. block verweigert erkannte Angriffe und blockiert bei nicht verfügbarem Modell sowie fehlgeschlagener oder unvollständiger Klassifikation. Kein automatischer Modellwechsel.
Die Sicherheit verwendet immer Llama Prompt Guard 2 86M (sluis/prompt-guard-2-86m), innerhalb von Sluis ohne externe Übertragung des Prüftexts. 0,01 EUR pro abgeschlossener logischer Prüfung, einmalig unabhängig von Fenstern und Urteil, auch bei sicheren Stichproben; kein Tokenaufschlag. Aus, Vorabverweigerungen und technische Fehler werden nicht berechnet. Überlappende Fenster mit höchstens 512 Modelltokens erhalten Segmentgrenzen innerhalb des konfigurierten Gesamtbudgets von 4096 bis 65536 Tokens. Die feste Erkennungsschwelle beträgt 0,8. Die Prüfung folgt dem Datenschutzfilter, der bei Aus oder reinem Protokollieren personenbezogene Daten beibehalten kann. Prüfungen erhöhen die Latenz und haben begrenzte Fristen. Lange Eingaben nutzen Auszüge; ein sicheres Urteil deckt nur geprüften Text ab. Audit erfasst geprüfte und gesamte Bytes. Built with Llama. Meta Llama 3.1 Community License.
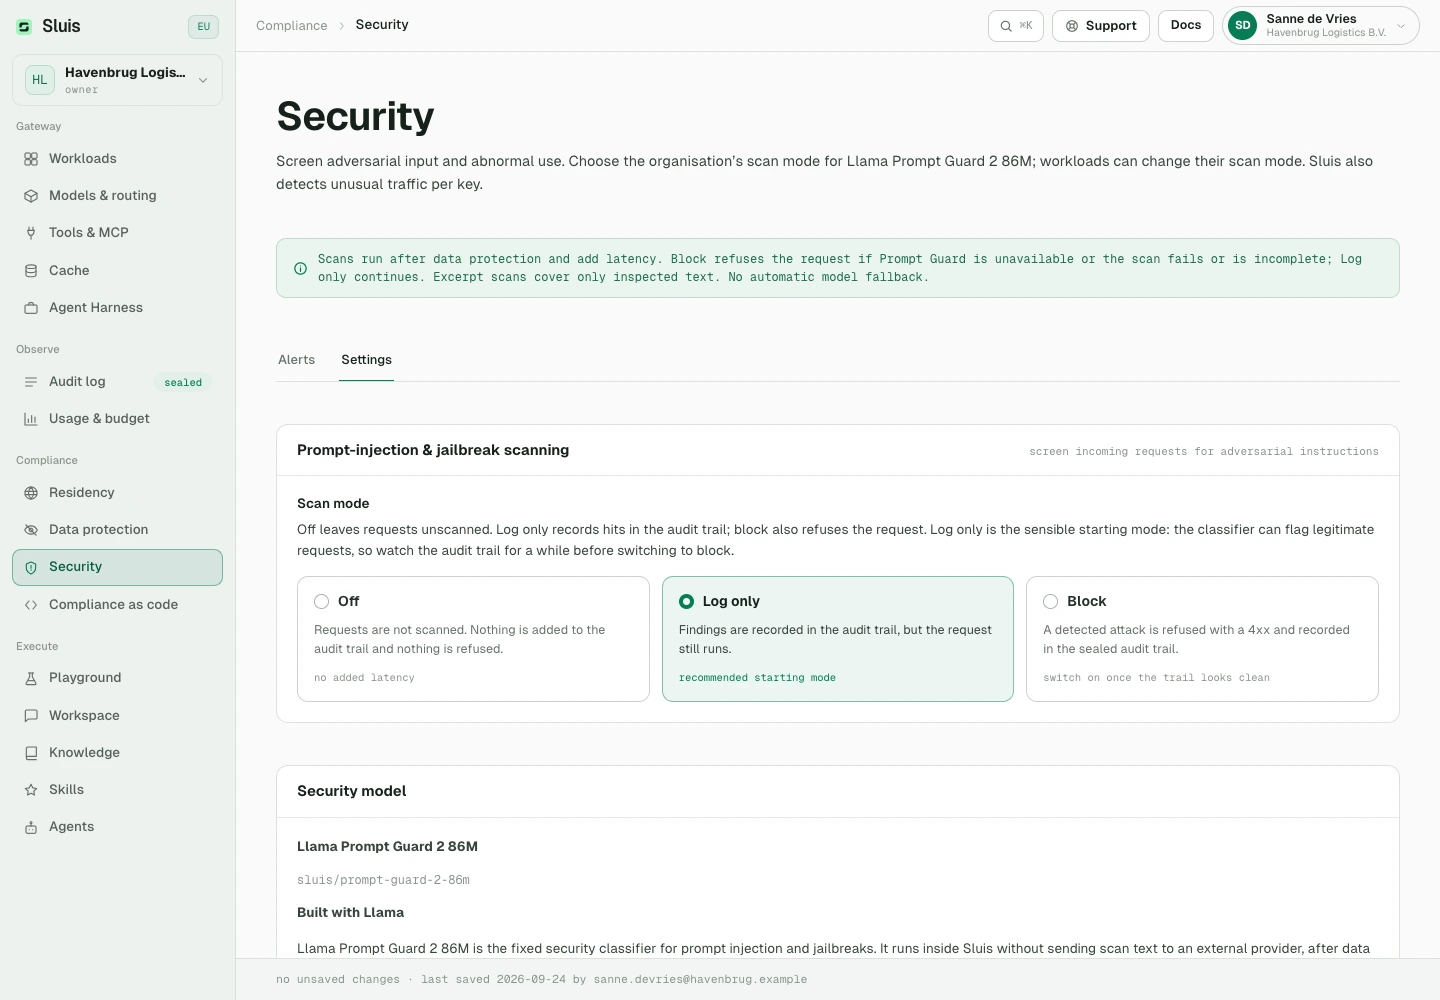
Jede Prüfung hat einen separaten, verknüpften abrechenbaren Audit-Eintrag: sec:injection:<score>. Kosten können auch bei blockierten oder aus dem Cache beantworteten Anfragen entstehen. Schlüsselbezogene Ausnahmen können den Prüfmodus ändern. Die separate optionale Nemotron-Datenschutzprüfung verwendet Nebul gemäß Ihrer Residenzrichtlinie und wird nach Tokens abgerechnet.
Getrennt davon läuft die optionale Anomalie-Erkennung des Key-Verhaltens als Hintergrund-Job ohne jede Request-Latenz: Baselines pro Key aus robusten Statistiken mit Wochenstunden-Saisonalität, plus eine multivariate Isolation-Forest-Ebene. Alerts sind erklärbar, nie ein nackter Score, und erscheinen im Bereich Sicherheit der Console, auf Wunsch per E-Mail.
Kontosicherheit
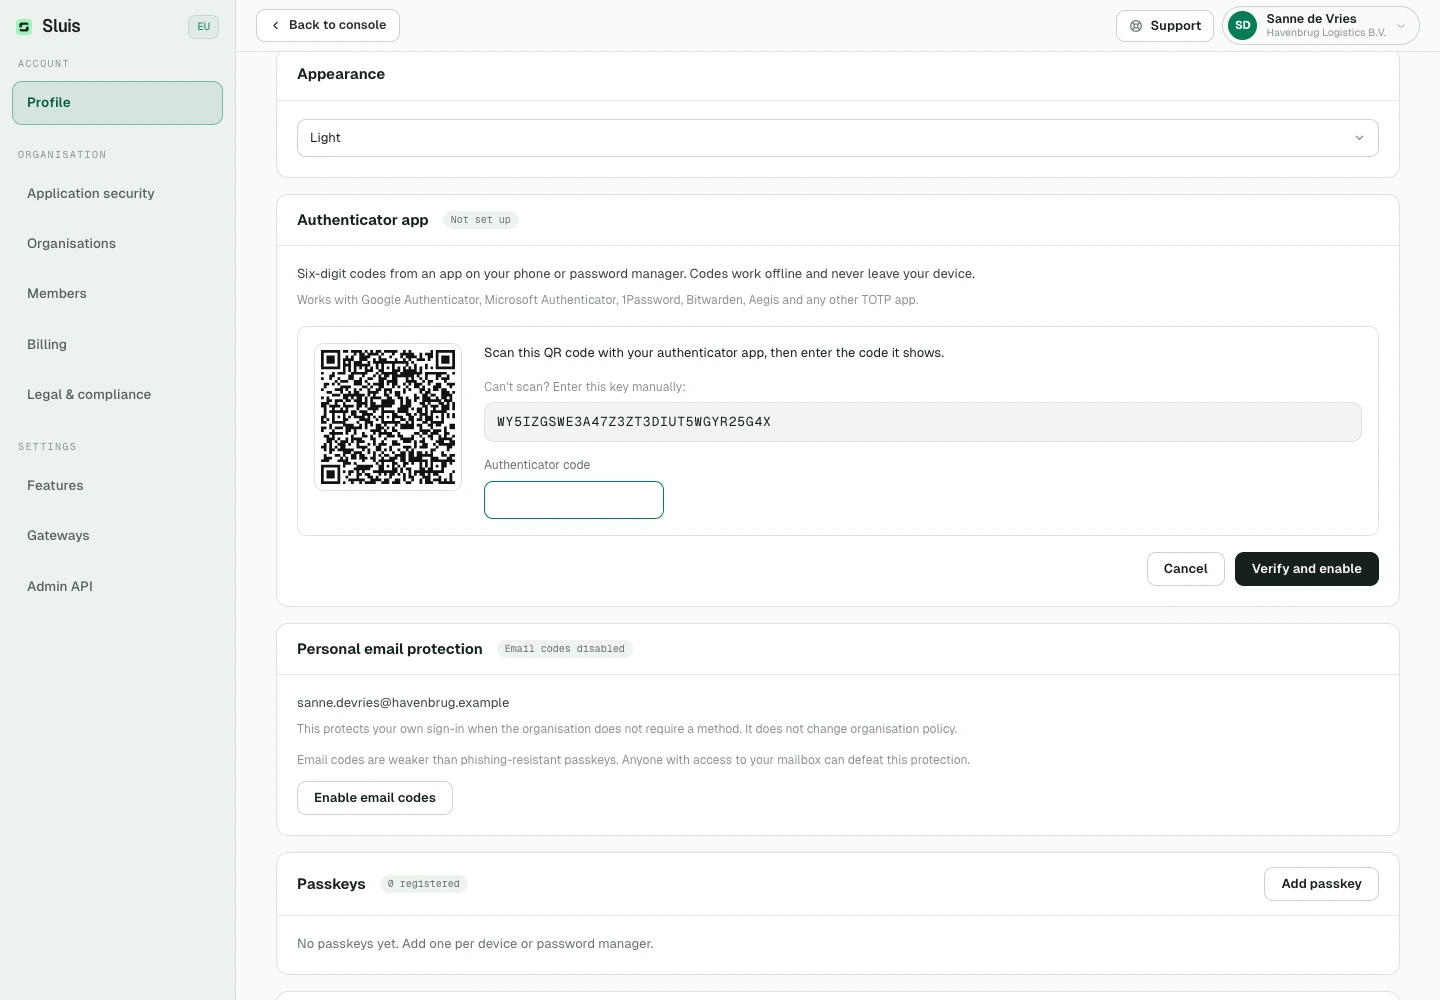
Melden Sie sich mit E-Mail und Passwort oder über Google, Apple oder Microsoft an (Geschäfts- oder Schulkonten in Microsoft Entra ID). Fügen Sie im Profil einen Passkey oder eine Authenticator-App als zweiten Faktor hinzu: Jede TOTP-App funktioniert, etwa Google Authenticator, Microsoft Authenticator, 1Password oder Bitwarden. Sobald ein zweiter Faktor eingerichtet ist, können Sie Einmal-Wiederherstellungscodes erzeugen. Eigentümer und Administratoren können unter Einstellungen › Anwendungssicherheit die Zwei-Faktor-Authentifizierung für die Organisation verlangen und festlegen, welche Methode zählt: Passkeys, E-Mail-Codes oder eine Authenticator-App. Mitglieder ohne diese Methode müssen sie einrichten, bevor sie weiterarbeiten können. Eine über die Google-Anmeldung begonnene Sitzung ist von dieser Pflicht ausgenommen; Anmeldungen über Apple, Microsoft oder Passwort nicht. Anmeldeereignisse werden im Audit-Log versiegelt.
Siegel prüfen
Jeder Aufruf hängt einen Eintrag an die Hash-Kette. Der Hash jedes Eintrags ist sha256(prev_hash + record), sodass jedes veränderte Feld alle nachfolgenden Glieder bricht. Die Audit-Metadaten lesen Sie über die Admin-API; ein vollständiger Export und die Prüfung der Kette laufen über die Gateway-CLI.
Im Audit-Log der Console ist jede Anfrage eine Zeile. Klappen Sie sie auf, um die ausgeführten Prüfungen zu sehen: Namenserkennung, LLM-Datenschutzprüfung, Scope-Guard des Workloads und Sicherheitsprüfung. Jede Prüfung bleibt ein eigener versiegelter Eintrag der Kette mit eigenen Kosten. GET /admin/audit liefert sie in der checks-Liste der Anfrage.
# audit metadata over the admin API, admin token scope audit:read
curl "https://api.sluis.ai/admin/audit?from=2026-09-01" \
  -H "Authorization: Bearer $SLUIS_ADMIN_TOKEN"

# a full export and a chain verification are operator CLI subcommands
sluis-gateway audit export --tenant $TENANT_ID
sluis-gateway audit verify-chain --tenant $TENANT_ID

# → chain intact