Zum Inhalt springen

Vertrauen beginnt
mit Belegen.

Kontrollieren Sie Zugriffe, schützen Sie sensible Daten und bestimmen Sie die Ziele von Modellanfragen. Bewahren Sie prüfbare Nachweise auf.

Folgen Sie der Aufforderung.
Siehe die Kontrollen.

Der Zugang beginnt mit der Anmeldung über Microsoft, Google oder Apple, Zwei-Faktor-Authentifizierung per Authenticator-App, Rollen und Workload-Schlüsseln. Danach begleitet Ihre Richtlinie jede Modellanfrage.

In Ihrem Arbeitsbereich

Willkommen Alex Morgan

Persönliche Werte geschützt
Geschützte Anfrage

Willkommen PERSON_1

EU-Hosting · EU-EigentumVor der Weiterleitung wurde der Wohnsitz überprüft
Mit der Anfrage erfasst8f21… → b40a… → d93c…

Beispielanfrage · Ihre Police bestimmt die Aktion.

Schützen Sie sensible Angaben.

Wählen Sie Erkennungsprofile für persönliche Daten und Geheimnisse. Ersetzen Sie erkannte Werte durch umkehrbare Token, bevor die Anforderung das Modell erreicht.

Ihre Richtlinie kann Treffer tokenisieren, maskieren, blockieren oder protokollieren. Auf geschützten Scans wird Handschrift oder Tinte, die die OCR nicht lesen kann, vernichtet statt geraten. Kein Erkennungsprofil garantiert vollständige Abdeckung.

Entdecken Sie Datenschutz
Wählen Sie das Ziel.

Standardmäßig nur EU. Welche Modellrouten in Frage kommen, hängt von der Hosting-Region, der Eigentümerschaft des Anbieters und Ihrer Zulassungsliste ab.

Eine EU-Hosting-Region und EU-Anbietereigentum sind separate Kontrollen.

Entdecken Sie Residenz und DPA

Bewahren Sie die Beweise auf.

Jede Anfrage wird einmal erfasst, mit den ausgeführten Prüfungen darunter gruppiert: Namenserkennung, Datenschutz, Scope-Guard und Sicherheitsscan. Routing und Ergebnis werden Teil eines hashverketteten Auditprotokolls, das Sie exportieren und unabhängig prüfen können.

Mit aktivierter Inhaltsaufbewahrung zeigt der Anfrage-Trace Eingabe und Ausgabe jedes Toolaufrufs zusammen.

Versuchen Sie, einen Datensatz zu überprüfen

Ein Eintrag zum
Überprüfen.

Jeder Datensatz ist mit dem davorliegenden verknüpft. Durch die Änderung eines versiegelten Datensatzes wird die Verifizierung der Kette unterbrochen.

Probieren Sie es mit diesem Beispiel: Ändern Sie das Urteil des Scope-Guards und stellen Sie es dann wieder her, um den Unterschied zu sehen.

Beispiel einer Audit-KetteSHA-256
  1. request #117…
  2. ↳ name recognition…
  3. ↳ data protection…
  4. ↳ scope guard…
  5. ↳ security scan…
Probenkette vorbereiten…

Dieses lokale Beispiel berechnet die Hashes neu. Es werden keine Kundendatensätze verwendet.

Eine Anfrage.
Jede Prüfung darunter.

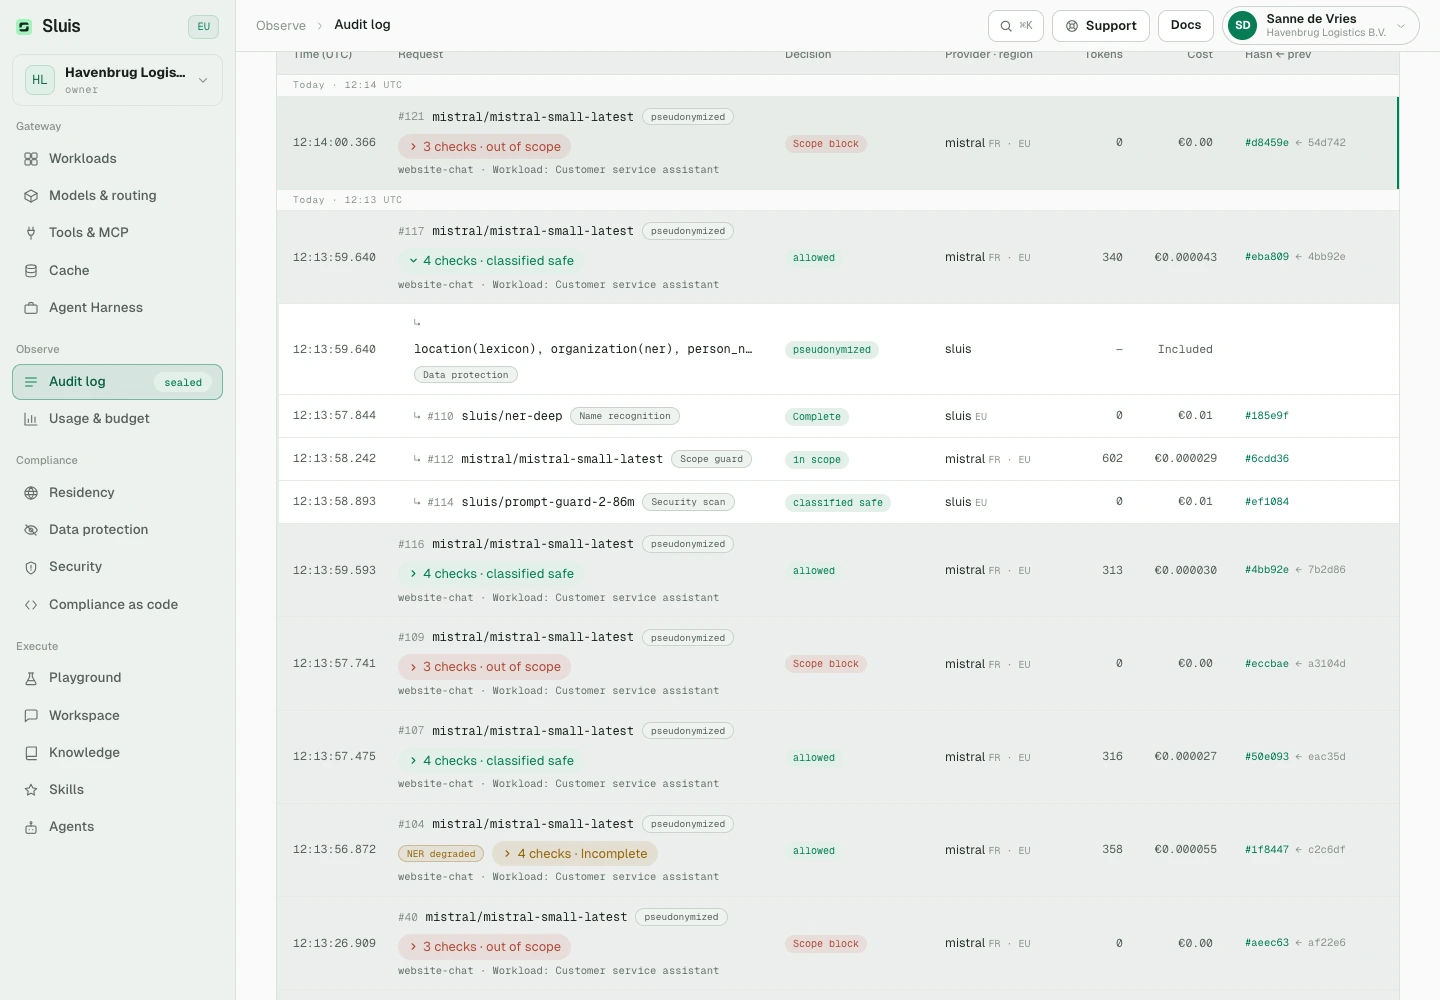
Das Auditprotokoll zeigt jede Anfrage einmal, mit den ausgeführten Prüfungen darunter gruppiert. Klappen Sie eine Zeile auf, um Urteil und Kosten jeder Schicht zu sehen.

Auditprotokoll in der Sluis-Konsole. Anfrage #117 ist aufgeklappt und zeigt vier Prüfungen: Datenschutz, Namenserkennung, Scope-Guard und Sicherheitsscan.
Screenshot der Sluis-Konsole (englische Oberfläche) mit einer Beispielorganisation. Anfragen, die der Scope-Guard abgelehnt hat, erscheinen als außerhalb des Einsatzbereichs.

KI für Teams mit echter Verantwortung.

Über Ihr Team sprechen
Ministerie van Justitie
Omgevingsdienst de Vallei
DCMR Milieudienst Rijnmond
Omgevingsdienst Groene Metropool
Omgevingsdienst Regio Utrecht (ODRU)
Omgevingsdienst Midden-West-Brabant
COA
RDW
Adjust
Universiteit van Amsterdam
NHA
Moco Museum
Chemgas
InShared
Het Oranje Kruis
Storteboom
Hyva
Arbeid.ai
Kleentec
Rho Adviseurs
Bezwaarschriftenadviescommissie (BAC)
SoundAware
DLV Advies
Star-shl
Stratego
Contakt
NeKo Ship Supply
Hulshoff
Logisnext / Mitsubishi Forklift Trucks
Bloem Infra
Loendersloot Group
Procap
Condor
Hoogheemraadschap van Rijnland
Aegir Marine
VO-raad & PO-raad
Weekamp Deuren
DBF
STL
Voetbal International
Sena
Move Beyond
Farmplus
Woonbedrijf
Boekenbalie
Medicinfo
Kwast Wijnkopers
Royal ZON
Verhoeven
ABN AMRO
BASF
Bayer
Eurocross
Gilead Sciences
Edelman
PXR
Avanti
Wim Hof Method
Nictiz
Nétive VMS

Löschen Sie den Inhalt.
Bewahren Sie den Beweis auf.

Legen Sie die Aufbewahrung fest. Inhalte können gelöscht werden, während Audit-Metadaten und Hash-Verknüpfungen prüfbar bleiben.

Aufbewahrte Inhalte und Caches sind bei der Speicherung verschlüsselt. Deaktivieren Sie die Inhaltsaufbewahrung für ein Protokoll ausschließlich mit Metadaten; Antwort-Caches werden dann ebenfalls deaktiviert.

Entdecken Sie Aufbewahrungskontrollen
Datensatz anfordern
Behaltener Inhalt

Bereiten Sie eine Willkommens-E-Mail für Alex Morgan vor.

Audit-Metadaten
Aufbewahrt
Routing-Entscheidung
EU-Richtlinie angewendet
Kettenglieder
Überprüfbar

Bereit für
Ihre Prüfung.

Beginnen Sie mit der Dokumentation. Besprechen Sie Fragen und Anforderungen mit unserem Team.

Eine Schwachstelle melden?

Sicherheitsberichte privat an senden hello@sluis.ai.

Melden Sie ein Problem

Ein paar hilfreiche Antworten.

Bedeutet EU-Hosting, dass ein Anbieter im Besitz der EU ist?

Nein. Hosting-Region und rechtliche Eigentumsverhältnisse sind getrennte Kontrollen. Die Einstellung für Anbieter in EU-Eigentum schließt Anbieter in außereuropäischem Eigentum aus, auch wenn sie Modelle in der EU bereitstellen.

Findet der Datenschutz jeden sensiblen Wert?

Kein Erkennungsprofil garantiert eine vollständige Abdeckung. Wählen Sie die Ebenen für Ihre Daten aus und überprüfen Sie Benchmarks und Ergebnisse. Die optionale gehostete Inspektion verarbeitet den verbleibenden zulässigen Text bei einem Anbieter und erhöht die Latenz und die Kosten.
Wie unterscheiden sich Coding-Agent-Anfragen?

Der Coding-Agent und die Arbeitsdateien bleiben auf dem Rechner des Entwicklers. Sluis kontrolliert den Modellverkehr und die verfügbaren MCP-Tools. Bei Agentenanfragen über ein Abonnement bestimmt der Anbieter die Verarbeitungsregion; sie wird als nicht verifiziert protokolliert.

Kann die Datenebene auf unserer eigenen Infrastruktur laufen?

Ja. Sluis Edge führt die Datenebene, gespeicherte Inhalte, Anmeldeinformationen und das Audit-Ledger in Ihrer Umgebung aus. Verwenden Sie lokale Modelle, wenn der Modellverkehr innerhalb Ihres Netzwerks bleiben muss.

Wird alles pseudonymisiert, was das Modell liest?

Nein. Pseudonymisierung wirkt in eine Richtung: Sie schützt, was Ihre Organisation hinausschickt. In Sluis Workspace erreichen öffentliche Websuchergebnisse das Modell unverändert. Ein Wert, den Ihre Unterhaltung bereits tokenisiert hat, bleibt auch in diesen Ergebnissen ein Token, sodass ein Ergebnis nicht verraten kann, wofür ein Token steht.

Bringen Sie Ihre Anforderungen mit.

Wir erarbeiten mit Ihnen den Datenfluss, die Kontrollen und die Beweisführung.

Sprechen Sie über Sicherheit