Securityscanning
Optionele detectie van prompt injection en jailbreaks bij de sluis, gescand vóór verzending. Drie modi: off | log | block. off slaat de scan over. log registreert bevindingen zonder verkeer te blokkeren. block weigert gedetecteerde aanvallen en blokkeert als Prompt Guard niet beschikbaar is of de classificatie mislukt of onvolledig is. Geen automatische modelterugval.
Beveiliging gebruikt altijd Llama Prompt Guard 2 86M (sluis/prompt-guard-2-86m), binnen Sluis zonder externe overdracht van scantekst. EUR 0,01 per afgeronde logische scan, eenmaal ongeacht vensters of oordeel, ook bij veilige steekproeven; geen tokentoeslag. Uit, vooraf geweigerde scans en technische fouten worden niet berekend. Overlappende vensters van maximaal 512 modeltokens behouden segmentgrenzen, binnen het ingestelde totale scanbudget van 4096 tot 65536 tokens. De vaste detectiedrempel is 0,8. De scan draait na gegevensbescherming, die persoonsgegevens kan behouden als deze uitstaat of alleen logt. Scans voegen latentie toe en hebben begrensde deadlines. Lange invoer gebruikt fragmenten; een veilig oordeel dekt alleen onderzochte tekst. Audit registreert onderzochte en totale bytes. Built with Llama. Meta Llama 3.1 Community License.
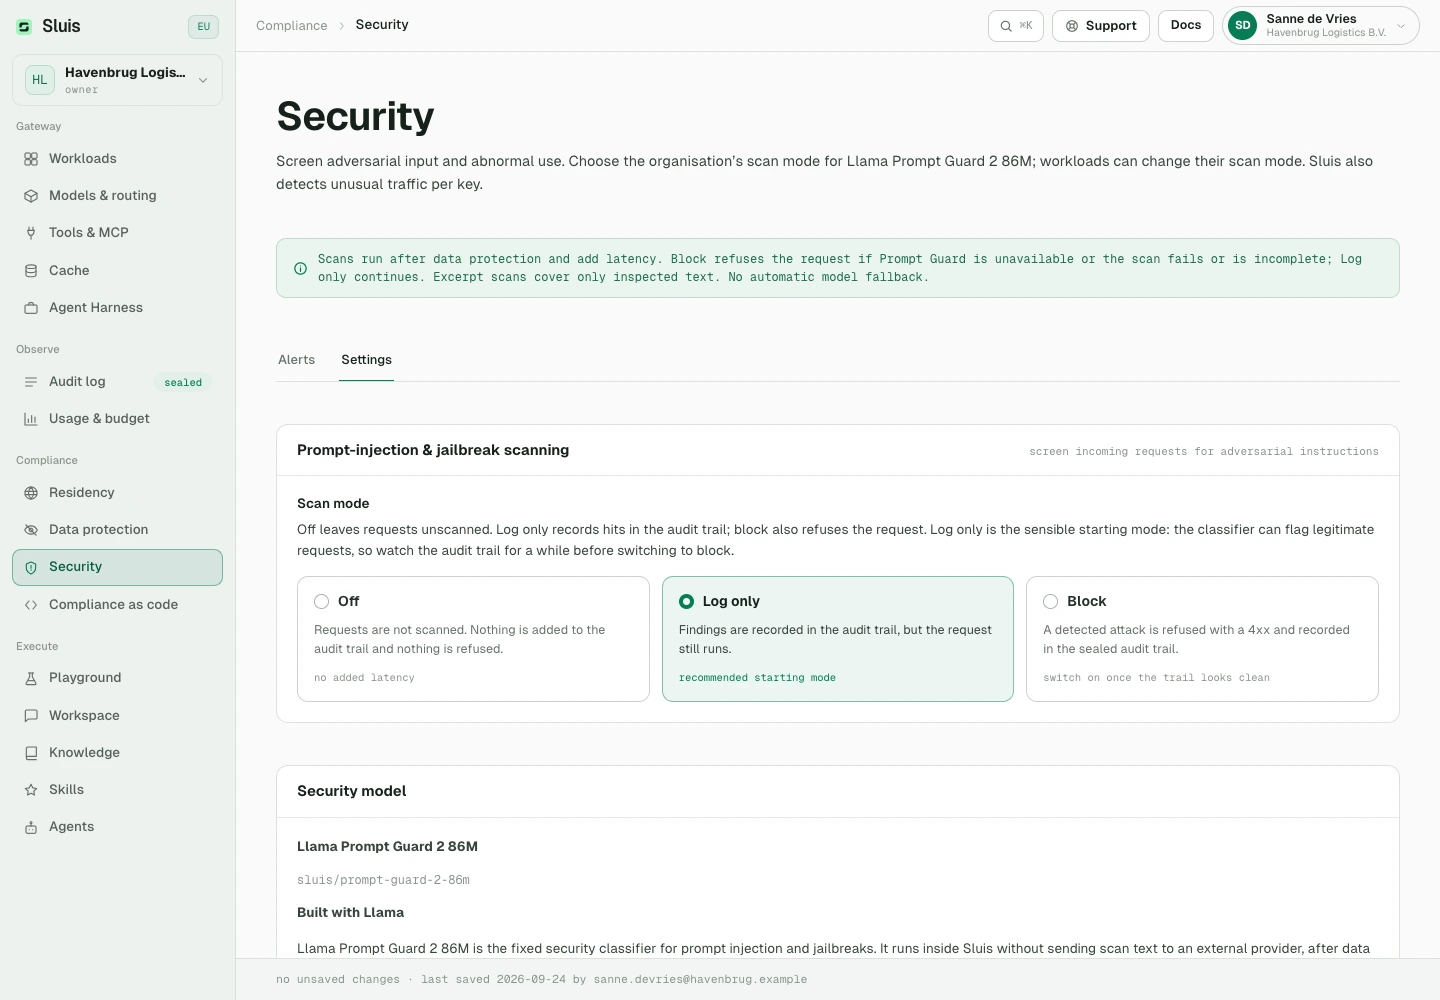
Elke scan heeft een aparte, gekoppelde factureerbare auditregel: sec:injection:<score>. Kosten kunnen ook ontstaan als het oorspronkelijke verzoek wordt geblokkeerd of uit de cache wordt beantwoord. Uitzonderingen per workload kunnen de scanmodus wijzigen. De aparte optionele Nemotron-privacycontrole gebruikt Nebul onder uw residentiebeleid en wordt per token afgerekend.
Los daarvan draait optionele anomaliedetectie op key-gedrag als achtergrondtaak, zonder enige latency op verzoeken: baselines per key uit robuuste statistiek met uur-van-de-week-seizoenspatronen, plus een multivariate isolation-forest-laag. Alerts zijn uitlegbaar, nooit een kale score, en verschijnen in het onderdeel Beveiliging van de Console, optioneel per e-mail.
Accountbeveiliging
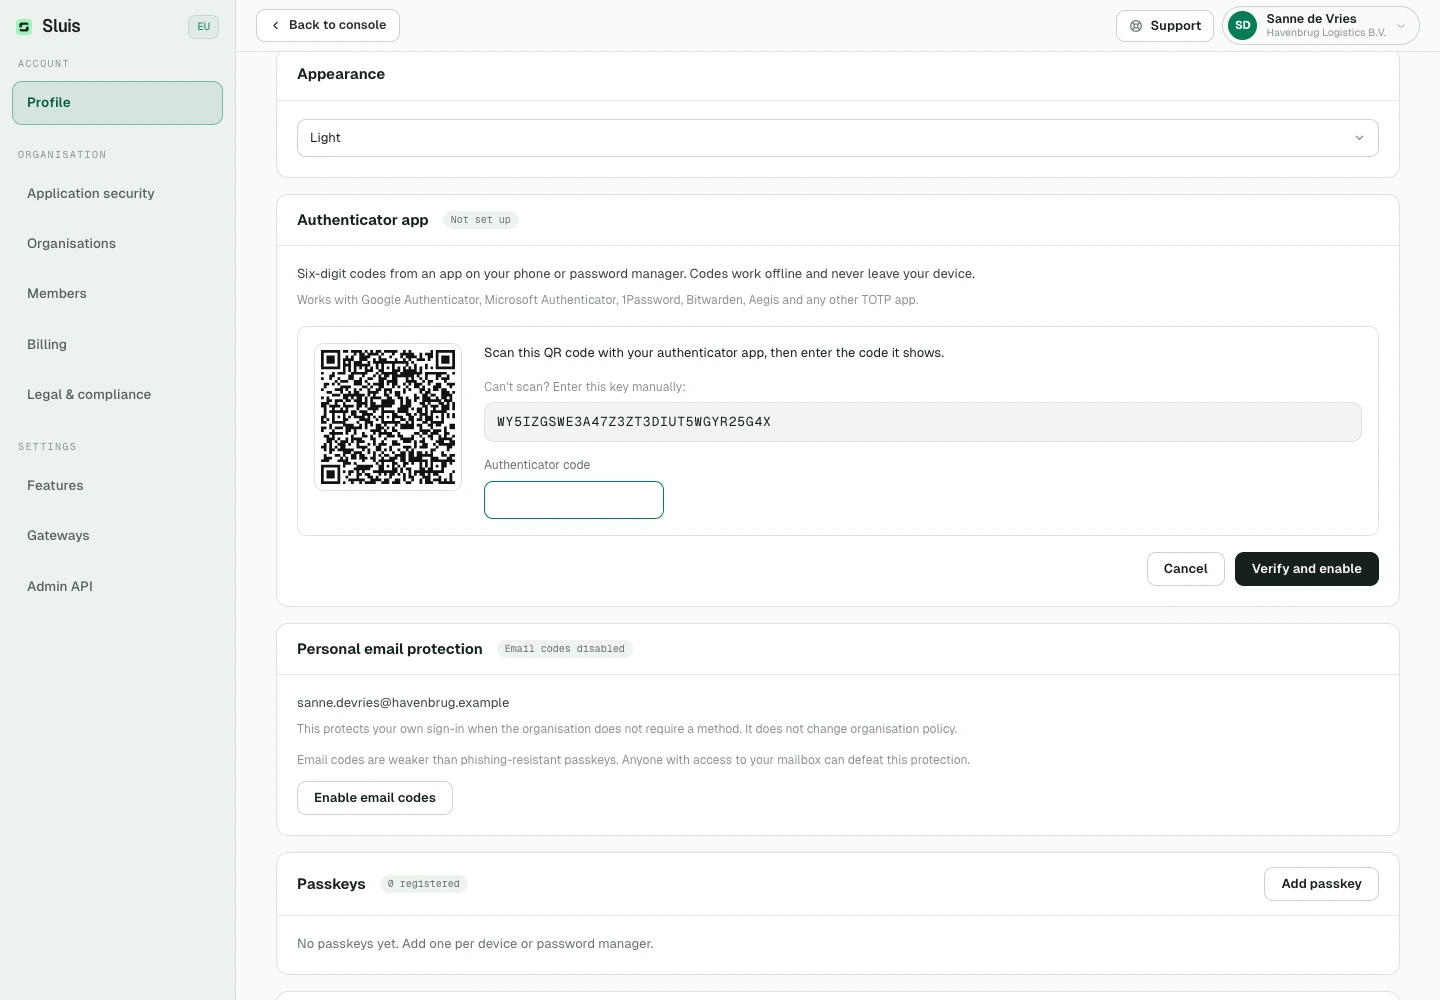
Log in met e-mail en wachtwoord, of met Google, Apple of Microsoft (werk- of schoolaccounts in Microsoft Entra ID). Voeg in Profiel een passkey of een authenticator-app toe als tweede factor: elke TOTP-app werkt, zoals Google Authenticator, Microsoft Authenticator, 1Password of Bitwarden. Met een tweede factor ingesteld kun je eenmalige herstelcodes aanmaken. Eigenaren en beheerders kunnen tweefactorauthenticatie voor de organisatie verplichten via Instellingen › Applicatiebeveiliging en kiezen welke methode meetelt: passkeys, e-mailcodes of een authenticator-app. Leden die die nog niet hebben, moeten hem instellen voordat ze verder kunnen. Een sessie die via inloggen met Google begon, is van die verplichting uitgezonderd; inloggen via Apple, Microsoft of wachtwoord niet. Inloggebeurtenissen worden verzegeld in het auditlog.
Verifieer het zegel
Elke call voegt een regel toe aan de hashketen. De hash van elke regel is sha256(prev_hash + record), dus elk gewijzigd veld breekt alle schakels erna. Lees de audit-metadata via de admin-API; een volledige export en de verificatie van de keten lopen via de CLI van de gateway.
In het auditlog van de Console is elk verzoek één rij. Klap die uit om de controles te zien die het verzoek uitvoerde: naamherkenning, LLM-privacyinspectie, de scopebewaking van de workload en de beveiligingsscan. Elke controle blijft een eigen verzegelde schakel in de keten, met eigen kosten. GET /admin/audit geeft ze terug in de checks-lijst van het verzoek.
# audit metadata over the admin API, admin token scope audit:read
curl "https://api.sluis.ai/admin/audit?from=2026-09-01" \
  -H "Authorization: Bearer $SLUIS_ADMIN_TOKEN"

# a full export and a chain verification are operator CLI subcommands
sluis-gateway audit export --tenant $TENANT_ID
sluis-gateway audit verify-chain --tenant $TENANT_ID

# → chain intact