MCP-tools
Externe toolservers achter dezelfde compliance-sluis, met per sleutel standaard geweigerde rechten.
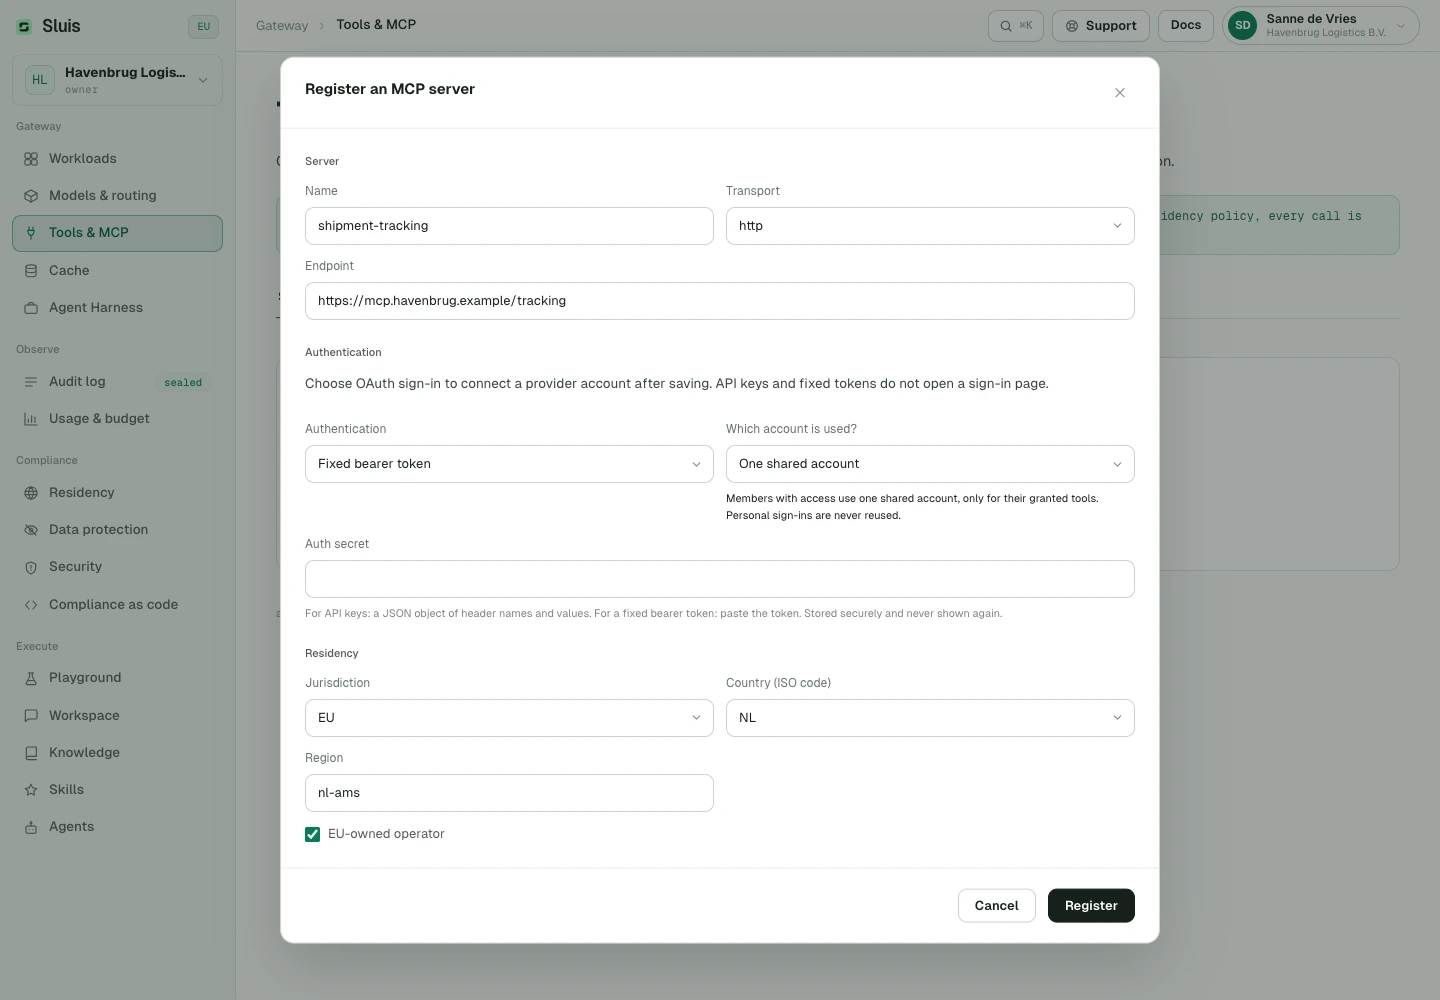
Registreer externe MCP-toolservers (HTTP, SSE of stdio) in de Console met residency-tags; auth-secrets worden verzegeld in de credential-kluis en nooit teruggegeven.
Elke tool-call passeert dezelfde sluis als een chat completion: Inspect (gegevensbescherming op de argumenten), Route (residency op de server), Seal (auditketen), Meter (limieten en budget). Tool-grants zijn per key en standaard weigerend. Sluis beantwoordt zelf ook POST /v1/mcp als MCP-server, en toont precies de tools waarvoor de aanroepende key gemachtigd is.
# list the tools this key is granted (deny-by-default)
curl https://api.sluis.ai/v1/mcp \
  -H "Authorization: Bearer $SLUIS_KEY" \
  -d '{ "jsonrpc": "2.0", "id": 1, "method": "tools/list" }'

# every tools/call clears Inspect → Route → Seal → Meter
# invoke a granted tool — the call clears Inspect → Route → Seal → Meter
curl https://api.sluis.ai/v1/mcp \
  -H "Authorization: Bearer $SLUIS_KEY" \
  -d '{ "jsonrpc": "2.0", "id": 2, "method": "tools/call",
        "params": { "name": "crm.lookup", "arguments": { "email": "j.devries@acme.nl" } } }'
{
  "jsonrpc": "2.0",
  "id": 2,
  "result": {
    "content": [{ "type": "text", "text": "1 match: account 8817, status active" }]
  }
}
MCP-authenticatie: twee richtingen
Statische servergegevens
Gebruik headers voor vaste headers. De historische waarde oauth betekent een statisch OAuth-bearertoken in de kluis, niet aanmelden via de browser.
Accountmodus
Bij interactieve OAuth: Organisatie (account_mode=organization) gebruikt een gedeelde identiteit die een beheerder expliciet via OAuth verbindt. Persoonlijke credentials worden nooit hergebruikt. Elke gebruiker (account_mode=user) gebruikt uitsluitend de verbinding van het handelende lid. Authenticatie staat hier los van: interactieve OAuth gebruikt user_oauth; de historische waarde oauth blijft een statisch bearertoken.
Persoonlijke upstreamverbindingen
Meld je in de modus Elke gebruiker aan bij de externe dienst via Workspace → Instellingen → Verbindingen. Servers die een beheerder toevoegt moeten eerst toegang tot Workspace krijgen. Een verbinding omzeilt geen toolrechten, residency, gegevensbescherming of budgetten. Beheerders kunnen de status bekijken en verbindingen intrekken, maar niet de identiteit van een ander lid gebruiken. Aanroepen zonder gebruikersidentiteit, waaronder sleutels van de organisatie, worden in deze modus geweigerd. GET/PUT /chat/settings biedt mcp_enabled (boolean, standaard true voor nieuwe organisaties, oude instellingen en een ontbrekend antwoordveld). Weglaten bij PUT behoudt de huidige waarde, ook false. Bij false ontdekt Workspace geen MCP-tools en weigert het de uitvoering, ook van eerder ontdekte tools in bestaande gesprekken, Agents en subagents. Registraties, goedkeuringen, rechten en credentials blijven bewaard. Externe /agent/mcp, /v1/mcp en de Playground in de console blijven ongewijzigd. Het registratiebeleid voor persoonlijke servers blijft onafhankelijk en organisatiebreed. Eigenaren en beheerders zetten dit om met MCP-tools in Workspace-gesprekken in de Workspace-configuratie van de console. Bereikt een toolaanroep in Workspace een server in de modus Elke gebruiker waarmee je nog niet verbonden bent, of accepteert de dienst je aanmelding niet meer, dan geeft de tool connect_required terug en toont het antwoord een knop Verbinden voor die server; er draait niets onder een andere identiteit.
Persoonlijke MCP-voorstellen
Persoonlijke MCP-voorstellen staan standaard Uit. Goedkeuring door beheerder vereisen laat leden privéservers voorstellen, alleen voor de aanvrager. Beheerders beoordelen tools, residency en authenticatie expliciet; goedkeuring geeft nooit wildcardtoegang en maakt een server niet automatisch organisatiebreed. Privéservers ondersteunen none (geen upstreamaanmelding) of interactieve OAuth, geen persoonlijke statische geheimen. Uit pauzeert bestaande persoonlijke servers, maar blokkeert niet het aanmelden bij servers die een beheerder heeft toegevoegd. Een aanvraag van een lid noemt alleen de server en het endpoint; zolang die openstaat, maakt ze geen contact met de server en geeft ze geen tools vrij. Goedkeuring legt de beoordeelde configuratie vast met een expliciete lijst toolnamen, alleen voor de aanvrager, die zich daarna bij Verbindingen aanmeldt als de server OAuth gebruikt. Een goedgekeurde aanvraag verwijderen trekt de server en de bijbehorende verbindingen in.
Aanmelden bij Sluis vanuit een MCP-client
Inkomende OAuth op /agent/mcp meldt de client via de browser aan bij Sluis. Dit staat los van upstreamaanmelding met user_oauth. Keur toegang goed in de juiste organisatie. Sluis maakt automatisch een persoonlijke toolcredential voor deze client aan of hergebruikt deze. Bestaande pluginbindingen, toolrechten en beleid blijven gelden. Je plakt geen sleutel in deze OAuth-configuratie voor tools; de sleutelconfiguratie voor modellen blijft ongewijzigd. De client vindt Sluis via de gepubliceerde discovery-documenten, registreert zichzelf en opent je browser op de toestemmingspagina /console/mcp-authorize, die de client, de organisatie en de bereikbare tools toont; daar keur je goed of wijs je af. De organisatie moet Agent Harness aan hebben staan. Toegangstokens gelden een uur en refreshtokens roteren bij elk gebruik. Trek een client in via Agent Harness › Verbonden clients; dat verbreekt de tokens en de persoonlijke agentsleutel.
claude mcp add --transport http sluis https://<gateway>/agent/mcp
codex mcp add sluis --url https://<gateway>/agent/mcp
codex mcp login sluis
Configuratievoorbeelden, geen geverifieerde interoperabiliteitsmatrix. Deze voorbeelden bewijzen geen interoperabiliteit met externe Claude-, Codex- of upstreamdiensten.